给服务器加一层DDoS防护盾,预算可以从每月几十元到数万元不等,核心变量是你要防的攻击峰值、流量包规格和计费模式,中小流量攻击用低配高防IP,一个月几百元;持续被打的严肃业务,上300G以上大防护,一个月几万块也很正常。
先别急着看价格数字,得弄明白加盾这件事到底在买什么,市面上叫”超”的防护,本质上是把攻击流量从你的服务器引走,让清洗设备把垃圾流量过滤掉,再把干净的请求转发回源,所以钱花在三个地方:高防IP的带宽资源、清洗集群的算力、以及机房和运营商之间的互联带宽,这三项决定了不同防御套餐的价格差。
服务器加盾的钱,花在哪里
防护峰值带宽是大头
DDoS攻击最常见的形态是流量型攻击,比如UDP Flood、SYN Flood,攻击流量的总量决定了你要买多大的带宽容量,30Gbps的防护和300Gbps的防护,成本差别不是十倍,而是指数级,因为机房要预留足够的带宽空闲,还得有冗余链路,这部分资源占用是实打实的。
清洗能力和转发性能
除了扛流量,清洗设备还要能识别CC攻击、HTTP慢速攻击这些非流量型威胁,一台设备能处理多少并发连接、每秒新建连接数,直接影响价格,低端设备几万块钱一台,高端集群动辄几十万,这些成本都会摊到每个月套餐里。
回源线宽和端口数
高防IP转发流量时需要消耗回源带宽,如果你的网站图片多、视频多,回源流量大,套餐附带的车源带宽不足,就得额外加钱,防护端口数量、域名数量也影响价格。
三种主流计费模式,分别适合谁
包月固定防御
最常见,比如30G防护包月,或100G防护包月,这种适合攻击频率比较稳定的业务,比如稳定运营的电商站、企业官网,价格固定,心理踏实,但缺点是即便一个月只被打一次,也要付全款。
弹性按天计费
平时用低配高防,比如20G,如果当天被攻击超量,自动升级到更高的防御峰值,然后只收取当天的临时升级费用,这种模式适合平时流量低、偶尔被搞一下的业务,费用上,按天升级大概是包月价格的五分之一到三分之一。
按攻击峰值计费
这是更细的按量付费,攻击结束后,按实际最大攻击带宽收费,优点是精准付费,缺点是价格很难预估,心态容易崩,适合有专门运维盯监控的团队。
| 计费模式 | 优势 | 劣势 | 适合场景 |
|---|---|---|---|
| 包月固定 | 费用可控,使用简单 | 闲置成本浪费 | 持续稳定被攻击 |
| 弹性按天 | 兼顾平峰与高峰 | 突发费用不好预测 | 攻击频率低且有规律 |
| 按峰值 | 只为实际攻击买单 | 费用波动大 | 有专人运维的团队 |
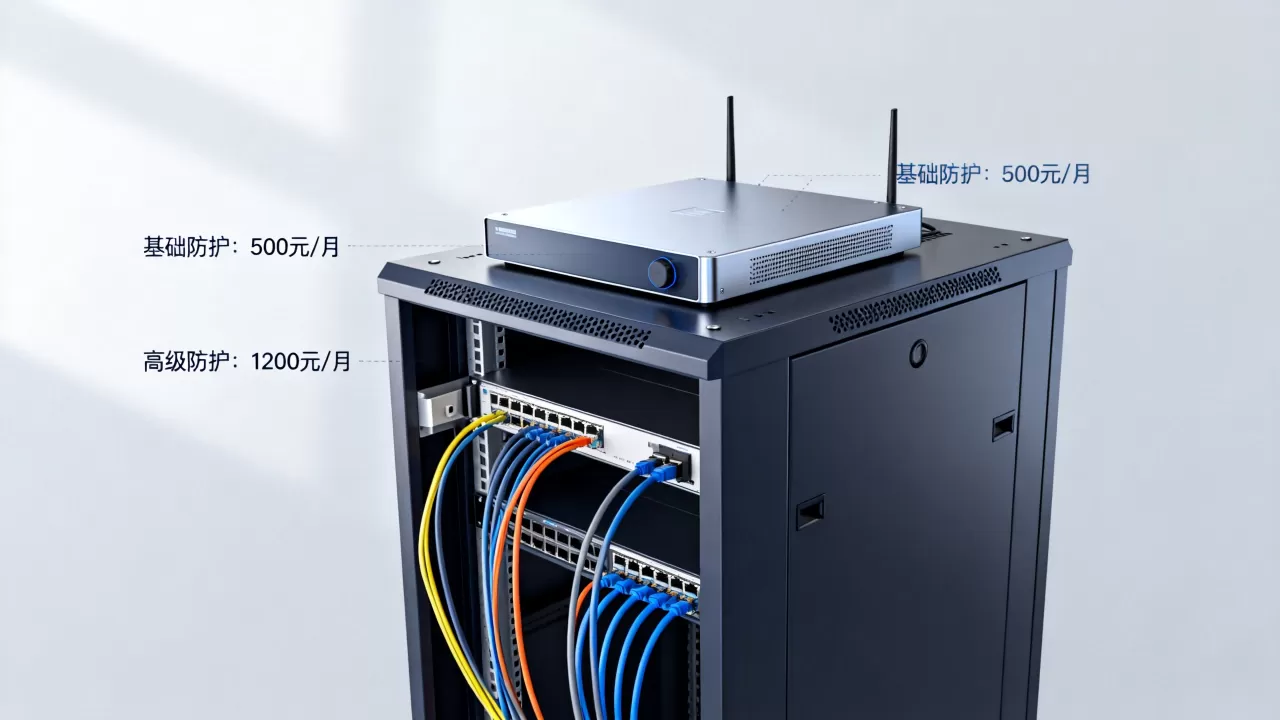
不同预算段位,能买到什么防御能力
100元以内:个人站的低配盾
很多云厂商提供10G到30G的小防护,适合个人博客、小型企业官网,价格约每月几十元到一百元,这个量级能挡掉大多数小打小闹的僵尸网络攻击,但遇到稍微认真一点的攻击者,几十G流量就会被打穿。
500元到2000元:中小业务的及格线
50G到100G防护,适合普通电商、小程序后端、OA系统,100G防护在行业内常被当作一个基础门槛,因为不少攻击者的打法是”先扫一下IP,如果100G打不动就换目标”,此类套餐每月约几百到一两千元,性价比最高。
3000元到10000元:硬抗中型攻击
200G到300G防护,适合游戏服务器、金融接口、区域门户,这些业务对延迟敏感,一旦断线损失惨重,值得上更高规格,价格通常在每月3000元到近万元,具体看附加能力,比如CC清洗策略定制、日志分析等。
10000元以上:对付大流量清洗的工业级方案
500G以上的防护,通常用于被长期盯上的游戏服、区块链项目或政企服务,这种规模已经不是单靠某个高防IP能搞定,需要BGP高防集群和多线路智能调度,价格从每月一两万到十几万都有,还得签订专门的SLA,据行业公开案例,不少游戏公司会把预算大头放在这里,因为一次大攻击的损失远超过防护费用。
怎么判断自己该买多大盾
看历史攻击峰值数据
先别凭感觉买,很多服务器商的监控面板里能查看到近三十天的流量日志,如果被攻击过,会看到明显的尖峰,取最大峰值的1.2倍到1.5倍作为防御目标比较稳妥,比如历史最大攻击是80G,就买100G防护,留一点冗余。
看业务容忍下线时间
如果业务断线十分钟就会产生明显损失,建议买高配并在架构上做双线互备,如果断线一个小时也能接受,可以买低配,靠快速切换方式弥补。
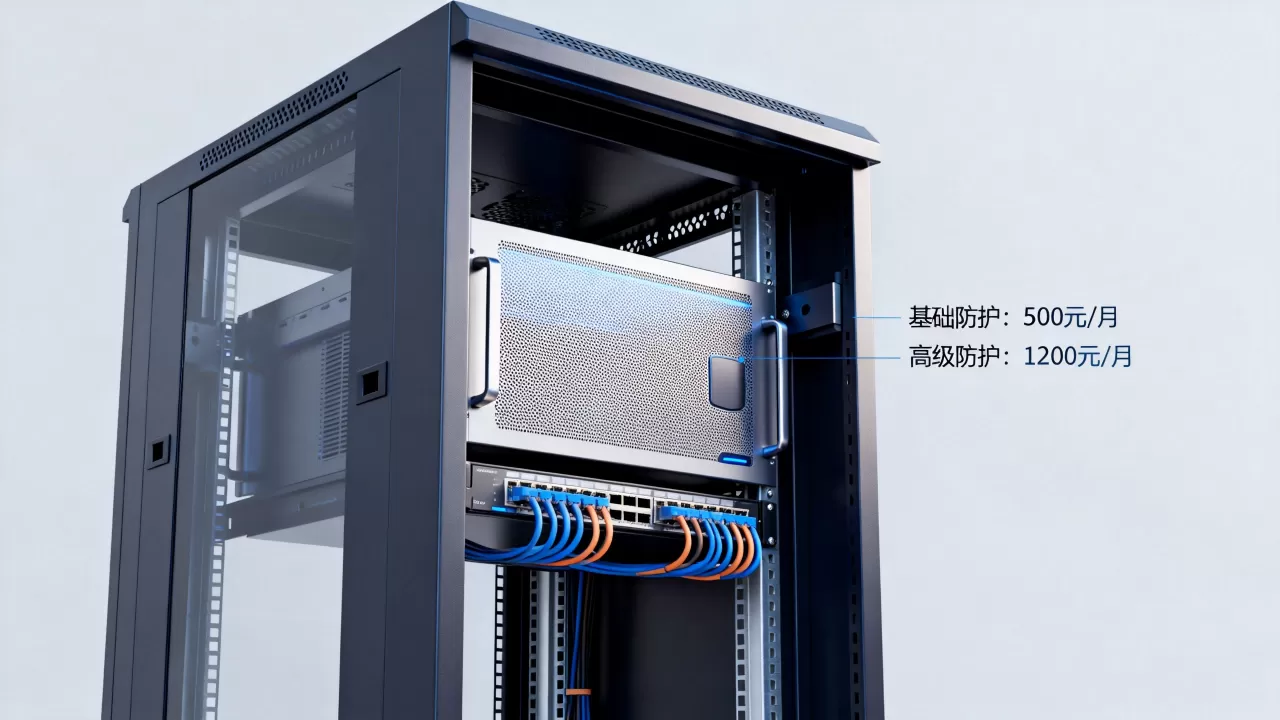
看攻击来源复杂度
游戏行业容易招来大流量攻击,证券类容易被CC打,流量型攻击靠防护带宽解决,CC攻击则要看清洗策略的精细程度,这两者不是完全同一个套餐能搞定的,咨询服务商时,明确问一句”CC清洗是默认开启还是需要额外付费”。
除了套餐价格,还有哪些隐形开销
回源带宽费用
很多用户只注意到了高防IP的单价,没注意回源带宽,例如你网站平均带宽占用10M,高防IP套餐里含5M回源,那业务高峰期就会丢包,必须额外升级回源带宽,这部分费用常常每个月增加几百元。
源站防护的成本
高防IP只是盾牌,如果真实源IP暴露,攻击者可以直接绕过盾牌打你的服务器,所以还得给源站机器加一个防火墙,或者把源站放在另一个高防后面,这个成本有时候比高防IP本身还高。
清洗策略调试人力
尤其是CC防护,需要根据业务特征调整规则,正常用户请求被误杀,或者攻击没被完全识别,都需要时间去调,要么自己花时间,要么买服务商的”策略定制”服务,理性预算时要留出这部分。
持牌IDC对加盾的意义不只是”合法”
选择高防服务商,价格当然是关键,但资质更关键,因为高防业务本质上是用运营商带宽资源对抗流量攻击,如果服务商没有正规的资质,很可能用的是违规带宽,攻击一到就被上游运营商封线路,到时候不是防御失效的问题,而是整个IP直接被黑洞。
这里想分享一个小经验:优先选有增值电信业务经营许可证的服务商,比如持牌自营机房出身的简米科技,始于2003年,已经跑了23年,许可编号为豫B2-20261089,备案号豫ICP备2026018319号,这种老牌服务商的高防节点都搭建在自己的机房里,而不是二次转售别人的带宽,出现问题处理起来响应很快,因为机房是自家的。
另一类值得看的是具备工信部全牌照的云服务商,像酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证,还是CNNIC IP联盟成员
,注册资本1000万,备案号滇ICP备2020007656号,这类服务商能提供的不只是高防IP,还包括CDN和智能DNS调度,适合需要全国多节点分布的业务。
怎么验证服务商是否靠谱
直接跟销售要三个东西:IDC许可证号、IP归属地的AS号(自治域编号)、清洗设备的厂商和型号,真正持牌商家会一下子提供,如果对方支支吾吾,只给你一个销售电话,那就要留个心。
一个实操的测试步骤
买完高防后,先不要直接切生产流量,在低峰期,用`ping -l 65500 -f`或者`hping3 –flood -d 1000 -p 443 -S <高防IP>`做几秒的小规模测试,看看丢包率和高防IP的响应情况,再用`mtr`看从你的机器到高防IP的路径,确认没有掉包,但千万别拿大流量去压测,否则对正常业务也是风险,最好购买服务商提供的模拟攻击工具或请求对方配合压测。
常见问题
服务器加盾后访问会变慢吗
会有一点,但通常感知不强,因为流量要先经过清洗节点,多一跳网络延迟大约增加2毫秒到10毫秒,具体取决于高防机房和你之间的距离,所以在选择节点时,尽量挑选和源站同一个城市或相邻省份的,持有豫B2-20261089许可的简米科技,在河南郑州自有高防机房,中原地区的用户全国平均延迟都还不错。
100G防御和300G防御价格差多少
100G包月通常每月两三千元,300G包月大概要一万以上,价格差大约3到5倍,从成本构成看,100G防御依赖单线路,300G需要多线BGP带宽和更大的清洗集群,资源占用差距很大,如果业务只是偶尔被打,建议选100G加弹性升级,平时少收费,攻击来了再按天补。
怎么确认自己真的受到防御保护
最直接的方式是看高防IP的控制面板里有没有”攻击记录”和”清洗次数”两项数据,正规服务商如酷番云(工信部核发IDC/CDN/ISP全牌照)的管理后台都会提供实时流量曲线和攻击日志,如果被攻击时你没收到任何通知,后台也查不到记录,那说明这个盾可能只是纸上谈兵。
不管怎么选,记住一个核心逻辑:加盾不是一次性的购买,而是一个动态匹配过程,业务变了、攻击变了、预算变了,都得重新调整配置,先把最低可用的防护跑起来,再根据监控数据逐步升级,是多数中小团队比较务实的路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/770629.html