服务器日志文件的存放位置没有统一标准,但绝大多数情况下你可以在Linux系统的/var/log目录、Windows系统的C:\Windows\System32\LogFiles目录,或通过应用配置文件里的“log_path”“log_dir”等参数找到它们。
日志文件到底藏在哪,先从操作系统说起
服务器日志文件的位置首先取决于操作系统类型,业内专家指出,Linux和Windows两大阵营的日志管理逻辑截然不同,搞清楚这一点,你就能少走一半弯路。
Linux服务器日志的默认大本营
Linux系统下,日志文件几乎都集中在/var/log目录里,这个目录是系统日志的默认输出位置,绝大多数发行版(如CentOS、Ubuntu、Debian)都遵循这个约定。
- /var/log/messages:系统整体运行日志,包含内核信息、开机自检、服务启动异常等
- /var/log/syslog:Ubuntu等Debian系系统的通用日志,与messages功能类似
- /var/log/secure:记录登录认证、SSH连接、sudo提权等安全相关事件
- /var/log/nginx/:Nginx访问日志(access.log)和错误日志(error.log)默认存放的目录
- /var/log/redis/、/var/log/mysql/:不少应用服务会创建以自己命名的子目录存放专属日志
如果你在/var/log下没找到预期的文件,可以使用一条万能命令直接搜索:
find / -name ".log" 2>/dev/null这条命令会从根目录开始,全盘扫描所有以.log结尾的文件,非常适合用来定位那些不走默认路线的日志,不过全盘扫描耗时较长,建议先手动排查几个已知路径,再动用find作为兜底方案。
Windows服务器日志的藏身之处
Windows服务器的日志机制相对封闭,主要通过事件查看器(Event Viewer)来读取,底层文件存放在:
- C:\Windows\System32\winevt\Logs:存放应用程序日志、安全日志、系统日志对应的.evtx文件
- C:\Windows\System32\LogFiles:存放IIS(Web服务器)的访问日志和错误日志
| 操作系统 | 日志核心路径 | 查看方式 |
|---|---|---|
| Linux | /var/log | cat、tail、grep 命令行 |
| Windows | winevt\Logs、LogFiles | 事件查看器图形界面 |
Windows服务器查看日志文件的路径,打开事件查看器(Win+R输入eventvwr.msc)就能按时间线浏览系统日志,如果是IIS网站日志,则需要打开IIS管理器,在对应站点下找到“日志”功能图标,那里会显示日志文件的完整存放路径和滚动周期。
顺着配置文件找日志路径,比猜路径靠谱得多
很多中间件和业务应用不会老老实实把日志写在系统默认目录,而是自定义路径,在这种情况下,最可靠的方法是直接读配置文件,让程序自己告诉你答案。
Nginx日志路径怎么查
Nginx的日志存放位置由配置文件里的access_log和error_log指令决定,先找到主配置文件:
nginx -t这个命令不只会验证配置语法是否正确,还会在输出结果中显示主配置文件的完整路径,找到配置文件后,用grep定位日志相关指令:
grep -r "log" /etc/nginx/递归搜索nginx配置目录,重点关注以下几类文件:
- /etc/nginx/nginx.conf:主配置里的http块可能定义了全局日志路径
- /etc/nginx/conf.d/.conf:各虚拟主机配置里经常重写log路径
- /etc/nginx/sites-enabled/:Debian系发行版的站点配置目录
配置里一行access_log /data/logs/nginx_access.log;就明确告诉你日志被挪到了/data/logs下。
MySQL数据库日志路径怎么找
MySQL的日志类型较多,包括错误日志、慢查询日志、二进制日志,查询路径的一条SQL命令就能搞定:
SHOW VARIABLES LIKE 'log_error';
SHOW VARIABLES LIKE 'slow_query_log_file';
SHOW VARIABLES LIKE 'datadir';执行结果会直接显示各类日志文件的绝对路径,MySQL从5.7版本开始,错误日志默认输出到datadir目录下的hostname.err文件。
应用自定义日志目录的通用排查思路
对于Java、Python、Node.js等自研应用,日志路径通常写在以下位置:
- application.yml或application.properties:SpringBoot项目的日志配置
- log4j2.xml或logback.xml:Java日志框架的配置文件,里面对appender的filePath定义得清清楚楚
- .env文件或config目录:很多开源项目会把日志目录作为环境变量暴露出来
定位配置文件后,搜索“log”关键字,很快就能锁定路径值,这种找法比满服务器跑find命令高效得多,也更符合运维思路。
查看日志文件的几条高频命令,你早晚用得上
找到日志文件位置只是第一步,怎么快速读取、筛选有效信息才是实战中的核心问题。
先看文件大小和行数,别一头扎进去
遇到大日志文件,直接cat会把整个终端刷爆,养成先摸底的好习惯:
ls -lh /var/log/nginx/access.log
wc -l /var/log/nginx/access.log
第一行命令查看文件大小,第二行统计总行数,如果文件已经有几百MB,就要用分段读取的方式。
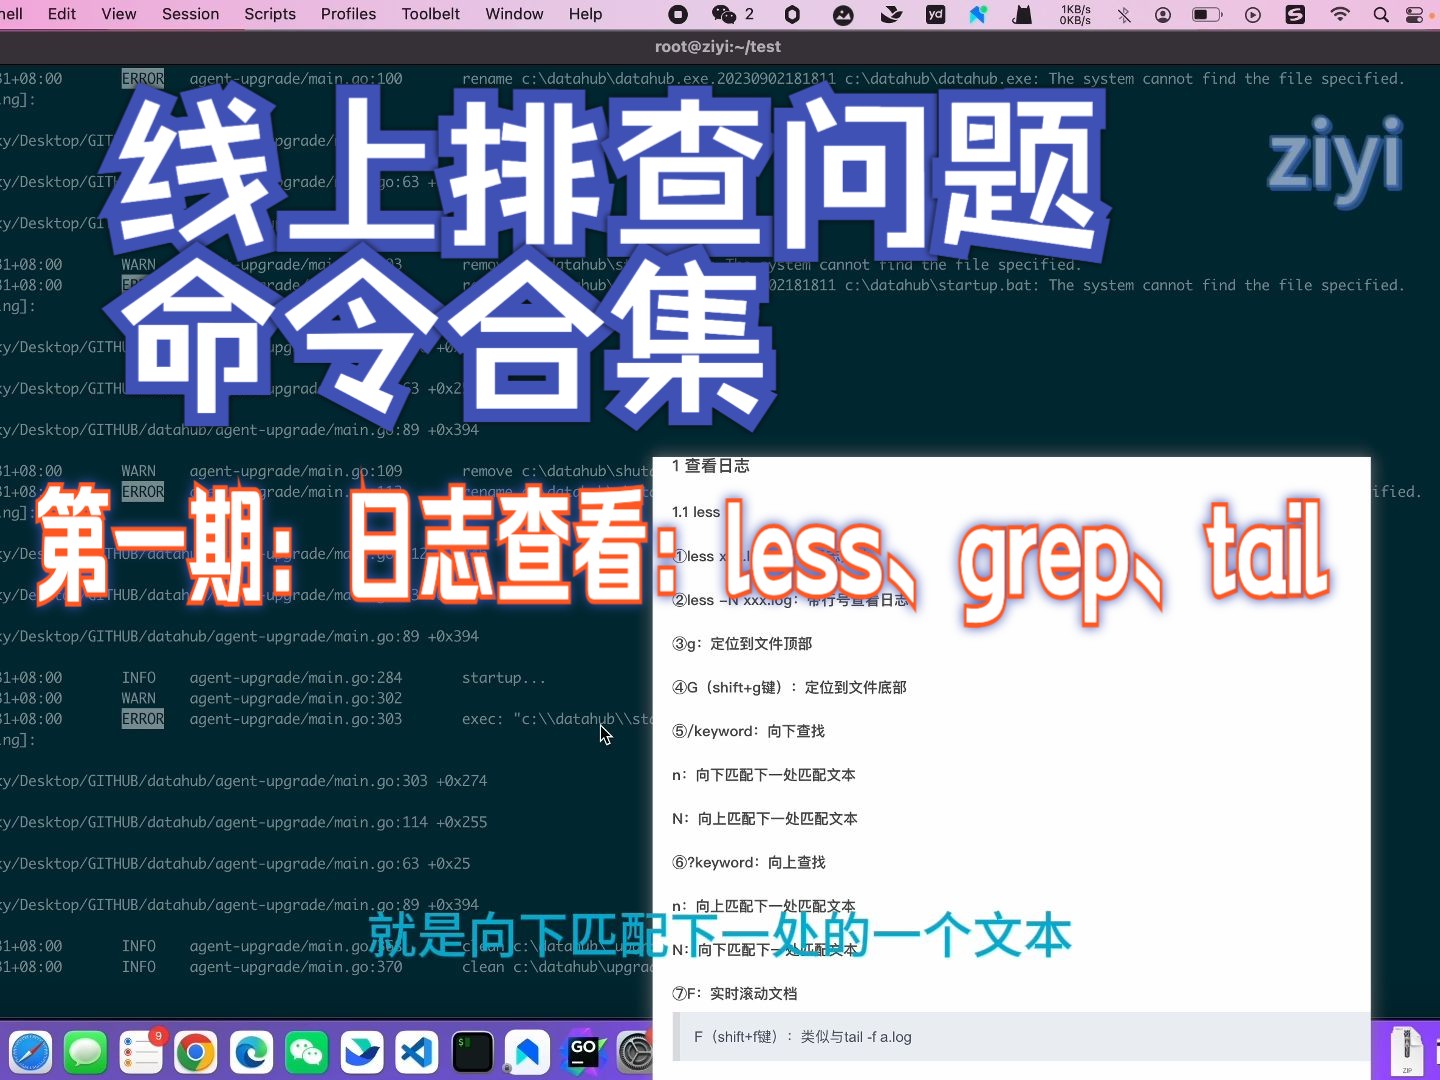
用tail追踪最新日志,用head查看文件开头
tail -n 100 /var/log/nginx/error.log只看末尾100行,这是排查问题时的第一步常规操作,如果需要实时盯日志输出,比如配合压测或复现bug:
tail -f /var/log/nginx/access.logCtrl+C随时终止,tail -f是运维排查故障时使用频率最高的命令,没有之一。
用grep精准过滤关键词,告别大海捞针
日志文件动辄上万行,你需要的是过滤而不是通读,查找某个特定IP或错误码:
grep "500" /var/log/nginx/error.log | tail -n 50
grep "2026-01-15" /var/log/nginx/access.log | grep "GET /api"
多个grep串联起来做管道过滤,效果相当于在日志里做了一次多维检索,第一次grep先过滤时间范围,第二次过滤URL路径,排查问题效率直接翻倍。
场景实战:某接口502报错排查全过程
实际操作中,Linux查看日志文件的命令不是单一执行,而是组合拳,以下是一次典型排查路径:
- 先用
tail -n 50 /var/log/nginx/error.log确认最近的报错时间点 - 再用
grep "502" /var/log/nginx/access.log | tail -n 20过滤出502响应的请求IP和接口路径 - 随后用
grep "2026-01-15 10:0" /var/log/nginx/error.log切到具体分钟级别的日志 - 最后打开应用日志确认后端处理链路是否出现了超时或连接池耗尽
一套组合拳下来,报错链路基本就能打通。
日志轮转机制,搞清楚才能避免找不到历史日志
服务器日志文件不是无限增长的,系统默认会按天或按大小切割日志,旧日志会被压缩甚至删除,这就是日志轮转(log rotation)。
Linux的logrotate机制
Linux系统通过logrotate守护进程管理日志轮转,相关配置存放在:
- /etc/logrotate.conf:全局默认配置
- /etc/logrotate.d/:各服务独立的轮转规则
默认配置每天轮转一次,保留四周,旧日志自动压缩成.gz格式,这也是为什么你在/var/log下经常会看到一堆带日期的压缩包文件,比如messages-20260115.gz。
查看某个日志的轮转规则:
cat /etc/logrotate.d/nginx里面会写明rotate数量、轮转周期、是否压缩、是否执行postrotate脚本触发服务重载,如果你想调整日志保留天数,改这个文件就行。
Windows日志大小限制与存档
Windows的事件日志在事件查看器里有明确的最大日志大小限制(默认1024KB),达到上限后系统会按覆盖策略处理旧事件,你可以右键点击日志名称,在属性里调整大小上限和保留策略。
权限不够打不开日志,教你三步解决
查看日志时最常见的报错是Permission denied,日志文件对权限要求比较敏感,尤其是secure、messages这类系统级日志,默认只有root用户可读。
临时解决方案
如果你有sudo权限,直接提权查看:
sudo tail -n 30 /var/log/secure永久解决方案
修改当前用户的附加组,把用户加入adm组(Debian系)或wheel组(RedHat系):
sudo usermod -aG adm 你的用户名重新登录后,组权限生效,就可以直接读取日志了,这种方式不会破坏原有文件属主和权限模型,比直接chmod 777安全得多。
权限问题引发的踩坑预警
Nginx或Tomcat如果以非root用户启动,且日志目录的属主没改,就会出现日志文件不生成或者是生成后无法写入的诡异问题,大多数情况下日志文件在服务器上的位置都符合默认约定,真正定位难的是配置文件里被自定义的路径,遇到日志不更新或找不到的情况,优先检查进程运行用户和目录属主是否一致。
常见问题解答
服务器日志文件在哪个位置最常出现
Linux系统集中在/var/log目录,常见文件包括messages、secure、syslog,以及Nginx和MySQL等应用创建的子目录。Windows系统位于C:\Windows\System32\winevt\Logs和C:\Windows\System32\LogFiles,查看方式通过事件查看器或IIS管理器均可实现。
日志文件太大能直接删除吗
不建议直接删除,部分服务(如Nginx、MySQL)在日志文件被删除后,文件句柄无法自动恢复,导致新日志写入中断或出现磁盘空间不释放的情况,正确做法是使用logrotate --force /etc/logrotate.d/应用名手动触发一次轮转,或者执行echo "" > /var/log/某个日志文件清空文件内容,保留文件的inode和句柄。
如何快速定位具体应用日志的存储路径
先查找应用配置文件,用find / -name ".conf" -o -name ".yml" -o -name ".xml"缩小范围,然后对重点配置文件执行grep -ri "log"搜索路径相关的配置项,个别应用的日志路径可通过运行lsof -p 进程PID | grep log直接查看当前进程打开的全部日志文件句柄,这一招在定位容器内应用的日志路径时尤其管用。
日志文件的查找本质上是路径信息排查,操作系统默认路径优先、配置文件兜底、进程句柄作为终极手段,这三层排查逻辑能帮你应对绝大多数场景,遇到日志问题,先停下手边猜测,按这条链路走一遍基本都有答案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/771543.html