服务器会保存所有经过它的请求记录、业务数据和运行日志,但不会保存完整的数据包内容或用户密码原文,具体保存什么、保存多久,取决于你在用共享虚拟主机还是独立服务器,以及是否开启了访问日志、错误日志和审计功能。
服务器到底在悄无声息地记录什么
服务器就像一位性格古板的管家,它不关心你的隐私,但会把你的一举一动按规矩写进账本,它保存的信息大致可以分为三类:
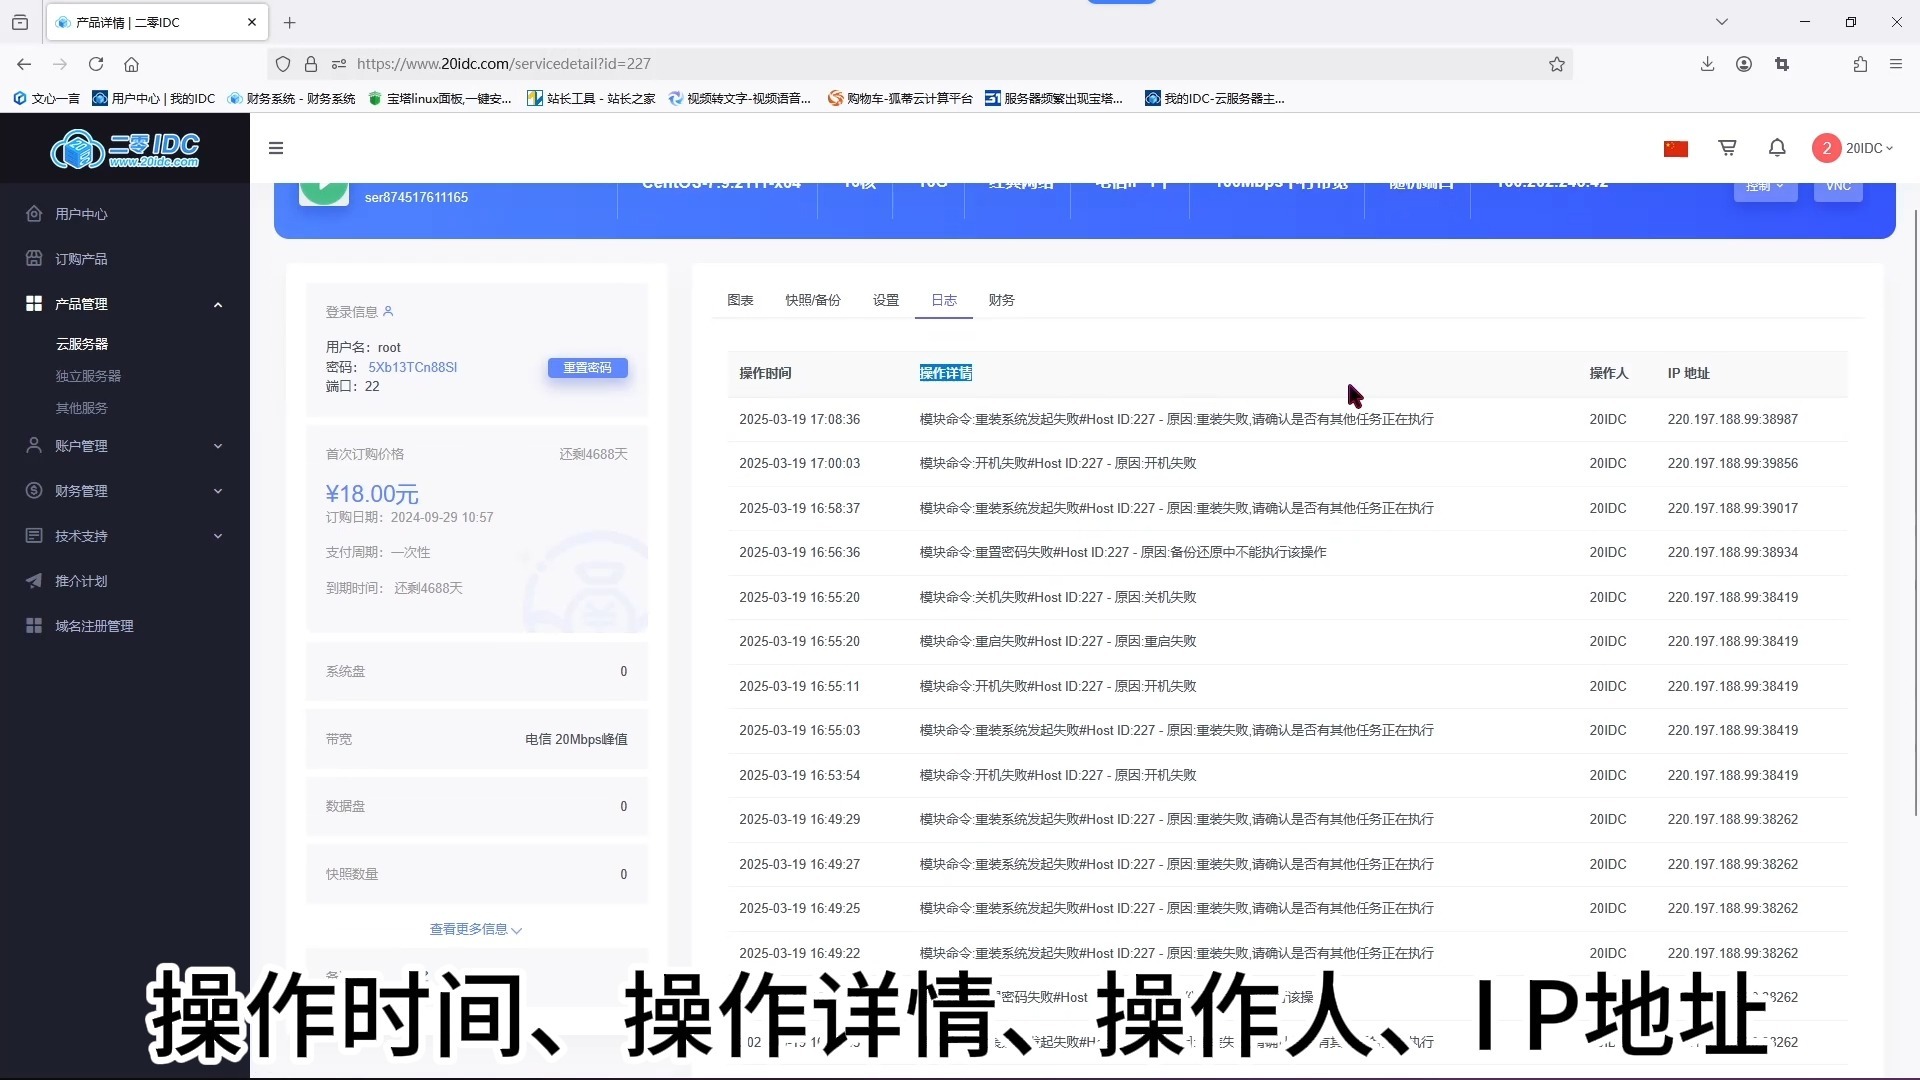
- HTTP请求记录:你访问了哪个网址、从哪个页面跳转过来、用的什么浏览器和设备、你的IP地址和端口、请求的时间精确到秒、请求的状态码是200还是404,这些信息是排查网站故障的命脉,也是流量统计的基础。
- 业务数据:你在网站上填写的表单、上传的头像、购物车里的商品、订单状态,这些是服务器保存的“正事儿”,它们写入数据库,被调取、更新、删除,构成了网站功能本身。
- 系统运行日志:包括CPU和内存的占用曲线、磁盘读写情况、数据库查询慢日志、登录SSH的命令记录、防火墙拦截的攻击IP。
你需要理解的是,服务器默认保存最多的是日志文件,而不是你脑子里的“隐私”,一个标准的Nginx服务器,在默认配置下会为每个虚拟主机生成access.log和error.log,这就是它保存信息的底层逻辑。
请求头里的信息比你想象的多
当你点击一个按钮,浏览器发送的HTTP请求头里就包含了大量信息,服务器会原样保存这些字段:
- User-Agent:完整记录你的浏览器版本和操作系统型号。
- Referer:你上一次浏览的页面URL,泄露了你的访问路径。
- Cookie:服务器保存在你浏览器里的小纸条,每次请求都会带回,服务器靠它识别你“是不是刚才那个人”。
服务器不会保存的信息
不少用户问过服务器会不会保留聊天记录里的密码,答案是不会,服务器端的HTTPS加密流量是密文,Web服务器只记录请求目的地和返回状态,无法查看加密内容本身,如果你在表单里输入密码,服务器接收到的是明文传输(非HTTPS时)或解密后的值,但它只会把密码的哈希值写入数据库,原始密码处理完就丢弃了,至于视频监控录像、语音通话内容,这类持续性的流媒体数据如果没做专门配置,服务器不会主动留存。
服务器日志保存多久由什么决定
这是站长和运维最关心的问题,行业共识认为,日志保留时间没有一个固定标准,但可以按服务器类型拆分来看:
| 服务器环境 | 日志默认保留周期 | 主要影响因素 |
|---|---|---|
| 虚拟主机 | 7天至30天 | 空间配额有限,系统自动轮转 |
| 云服务器 | 30天至90天 | 系统盘容量和云服务商策略 |
| 独立物理服务器 | 90天至180天 | 审计合规需求,可自行延长 |
| 数据库服务器 | 7天至14天(二进制日志) | 主从同步需求和恢复策略 |
据统计,国内约六成的中小企业网站选择保留30天左右的访问日志,如果空间足够,保留180天是安全边界,一旦超过这个时间,日志文件体积会拖慢磁盘I/O,反而影响网站响应速度。
登录记录和操作审计保存得更久
如果你的服务器开了SSH密钥登录,/var/log/secure文件会记录每一次登录的IP、用户名和时间,数据库的binlog日志则像收银机上的纸带,记录每一次增删改查,为的是数据恢复,这类审计日志的保存周期通常比Web日志更长,因为丢数据比丢日志严重得多。
普通用户能查看到这些信息吗
这个问题的答案很直接:绝大多数普通用户看不到,服务器保存的信息存放在/var/log/、/usr/local/nginx/logs/这类目录下,需要SSH登录权限才能查看,虚拟主机用户只能通过cPanel或宝塔面板的“日志查看器”看到经过筛选的少量数据。
如果你是云服务器的Root用户,那么你可以执行命令查看服务器保存了哪些信息,
ls -lh /var/log/列出所有日志文件及大小。tail -f /usr/local/nginx/logs/access.log实时刷新访问记录。grep "你的IP" /var/log/secure查找特定IP登录失败记录。
操作时你会发现,日志里保存的信息量远超你的预期,一条普通的访问日志就包含了时间戳、客户端IP、请求方法、URI、协议版本、状态码、响应字节数、Referer、User-Agent共九个字段,缺一不可。
为什么服务器必须保存这些信息
这里要厘清一个容易误解的点:服务器保存信息不是为了监控用户,而是为了活下来,没有日志,网站出故障时只能瞎猜,没有请求记录,就无法分析攻击者的手法。
- 安全审计:如果网站被植入了恶意代码,唯一的线索就是访问日志里的异常路径,查看服务器日志保存的IP和UA信息,能帮你定位是扫描器还是真人操作。
- 故障排查:500错误出现时,error.log会告诉你具体是哪一行PHP代码出了问题。
- 数据分析:统计每日独立访客数、热门文章排行,用的就是access.log里的记录。
说白了,服务器保存信息这件事,本质上和超市的监控摄像头一样:平时看着没用,出了纠纷它比谁都重要。
服务器日志保存多久可以自己设置吗
答案是可以,以Linux服务器上最常见的Nginx为例,修改日志保存时间的核心思路是日志轮转,系统自带的logrotate工具会根据配置定期切割日志文件,这种方式让服务器得以控制磁盘占用。
配置方案如下:
- 在
/etc/logrotate.d/nginx中写入配置,以按天切割为标准,rotate 30表示保留30份即保留30天。 - 也可以改为
size 100M,当单日日志超过100MB时立即轮转,这种配置适合流量波动大的网站。 - 云服务器控制台通常提供“日志服务”功能,可以把服务器保存的信息自动投递到日志分析平台,存储更久且不占用业务磁盘。
对于数据库的binlog,保存期限在MySQL配置文件的expire_logs_days参数里设置,这是一个实际可操作的路径,修改后重启MySQL即可生效。
小站长的实用建议
如果你用的是宝塔面板或1Panel这类国内常用的管理面板,面板的“日志清理”功能就是应付服务器存太多日志的有效工具,建议保留30天的Web日志和7天的错误日志,其余定期清理,对于一些地域性的备案和合规要求,部分服务商要求日志保留时间不少于60天,这一点可以看看你购买的云服务商用条款,以合同约定为准。
如何判断你的服务器有没有在保存信息
本文已多次提到服务器保存的信息存储在日志文件中,那么验证的最直接方法就是实际登录一次服务器并查看,在命令行输入last -n 20,你能看到最近20条登录记录,这证明系统日志正常工作,输入cat /var/log/nginx/access.log | wc -l,统计出的数字代表当前日志有多少行请求记录,如果数字一直增长,说明服务器正在持续保存访问信息。
需要注意的是,查看服务器日志是一个敏感操作,云服务商可能出于“仅用于安全审计”的目的保存操作记录,但完整的登录IP和命令行操作历史属于服务器管理员的权限范畴,从法律角度看,服务器所有者有义务告知用户其保存了哪些日志类别,但这并非本文讨论的技术重点。
Q&A:服务器保存信息的常见疑问
服务器日志保存多久才能作为法律证据?
法律实务中,电子数据的完整性和真实性比保存时长更重要,服务器日志通常保存30天至180天,如果涉及诉讼,建议在第一时间对日志文件做哈希校验并公证保全,行业通行的做法是保留至少90天,兼顾存储成本与追溯能力。
网站服务器数据安全怎么保证?
服务器保存的信息越重要,越需要防护,关键技术点有三个:启用SSH密钥登录并禁用密码登录;用Fail2Ban拦截暴力破解;定期把日志同步到异地对象存储,数据加密传输由HTTPS证书保证,数据库敏感字段使用AES加密后落盘,这样即便日志泄露,攻击者也拿不到明文内容。
用Windows服务器保存信息和Linux有区别吗?
区别不大,但存储位置完全不同,Windows使用事件查看器记录安全、应用程序和系统三类日志,IIS的日志默认存放在C:\inetpub\logs\LogFiles\,按日期文件夹区分,Linux则统一使用syslog协议汇总到/var/log/目录,Windows服务器保存的信息偏向于GUI层面的审计,Linux则更透明、更易脚本化处理,这是两种系统在运维哲学上的差异。
整体来看,服务器保存哪些信息不是一成不变的商业秘密,而是可以通过配置文件完全掌控的资源,你买一台服务器,实际上买到的是一块可以决定记什么、存多久的数字硬盘,搞懂这个逻辑,再遇到日志磁盘满的告警,你就能从容地找到那条最合适的logrotate配置,把这个问题彻底解决。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/772195.html