简米云服务器登陆入口并不难找,官方核心路径是进入简米云控制台,在实例列表中找到目标服务器,点击“远程连接”即可登录。如果你更习惯本地操作,也可以使用SSH客户端,通过公网IP和账号密码直接连上去,下面把几种常用入口、操作细节和常见坑一次性讲清楚。
简米云服务器登陆入口怎么找?三种方式直接对比
很多人第一次买完服务器,满屏幕找登录按钮,其实入口就藏在控制台里,根据你所在的场景不同,选择也不同。
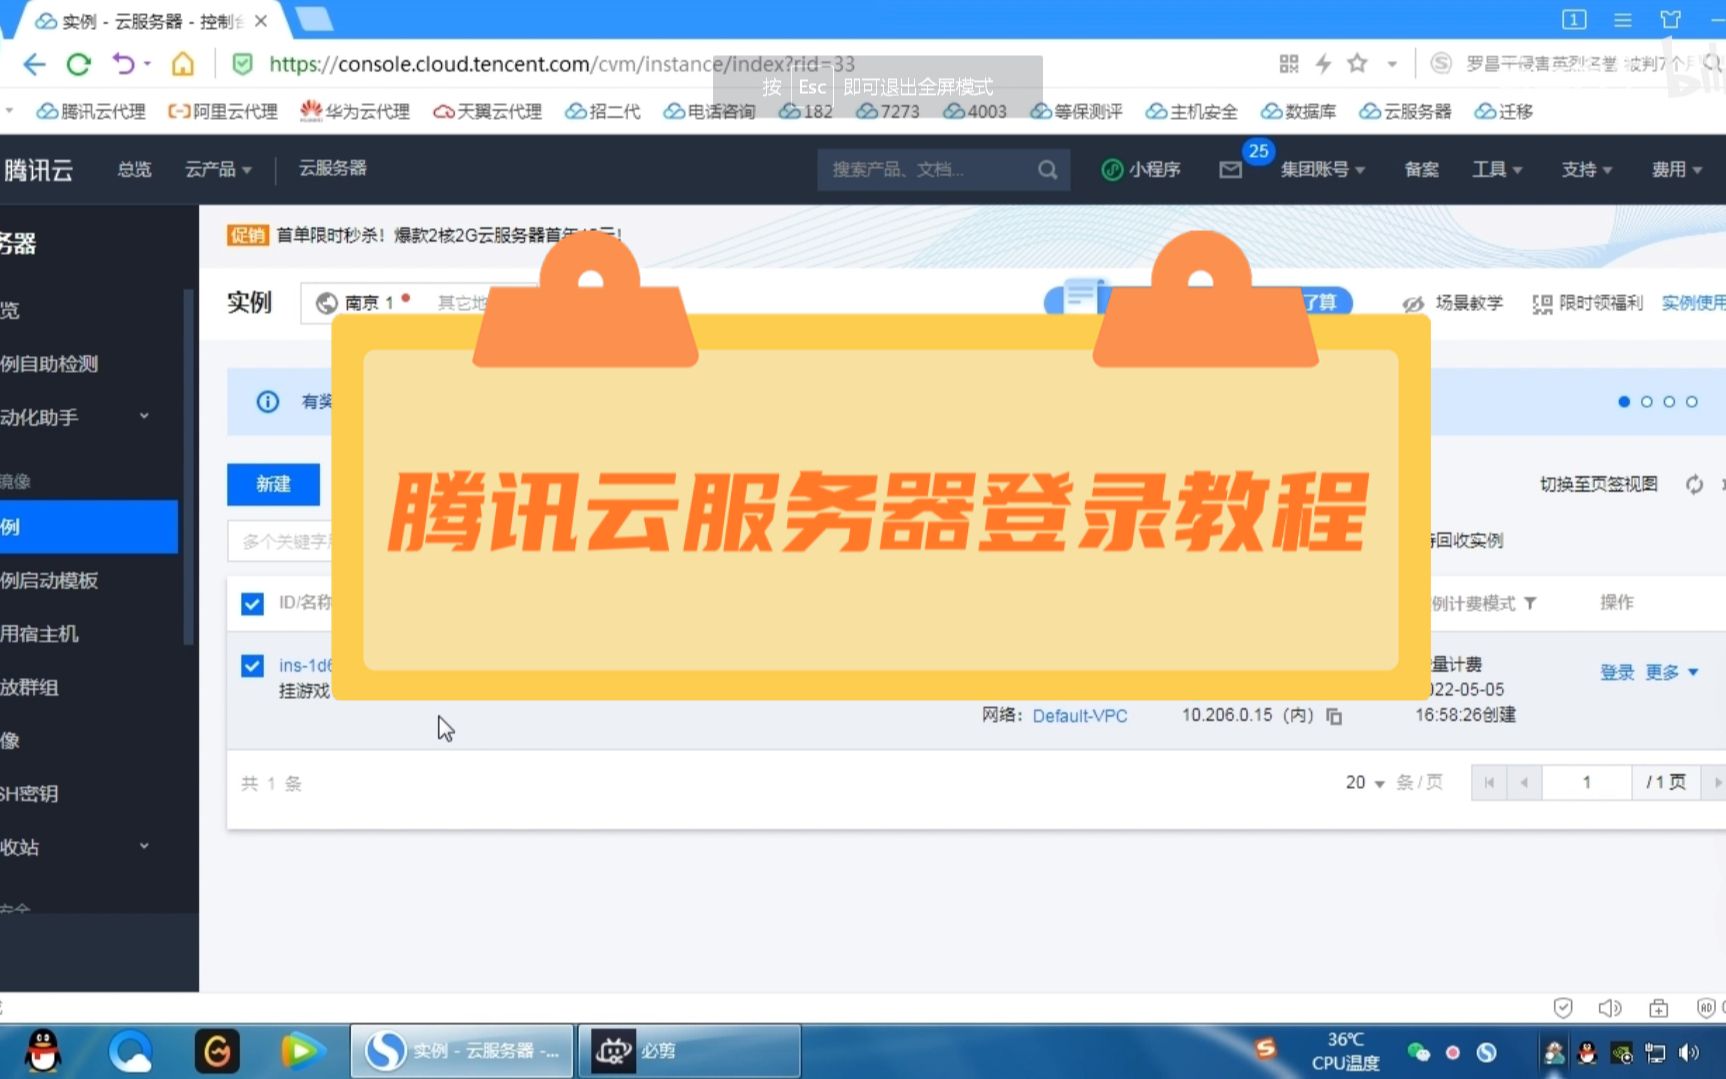
通过简米云控制台远程连接
这是最省事的入口,不需要安装任何软件,浏览器打开就能用,操作路径如下:
- 浏览器访问简米云官网,点击右上角“控制台”。
- 在左侧菜单栏找到“云服务器ECS”或“轻量应用服务器”。
- 进入实例列表,找到目标服务器。
- 点击右侧“远程连接”按钮,选择“Workbench远程连接”或“使用VNC登录”。
Workbench是简米云自带的网页版终端,支持复制粘贴命令,比VNC好用不少,如果遇到VNC界面黑屏,先检查是否按了左上角的发送Ctrl+Alt+F1组合键。
使用SSH客户端登录
本地有电脑的开发者,大多习惯用SSH工具,这种方式不受浏览器限制,操作起来也更顺手。
- Windows用户常用:PuTTY、Xshell、FinalShell
- macOS用户直接用系统自带的“终端”
登录前需要准备好三样东西:公网IP、用户名(默认一般是root)、登录密码或密钥文件,命令大概是:
ssh root@你的公网IP
输入密码后回车,看到欢迎信息就证明进去了,如果你改了SSH端口,还要加上-p 端口号参数。
两种方式怎么选
| 对比项 | 控制台远程连接 | SSH客户端 |
|---|---|---|
| 安装成本 | 不需要 | 需要下载工具 |
| 使用环境 | 任何有浏览器的设备 | 电脑或手机终端 |
| 复制粘贴 | 支持 | 支持 |
| 网络依赖 | 依赖浏览器访问简米云 | 直接连服务器公网IP |
| 适合场景 | 临时应急、遗忘IP时的快速入口 | 日常开发、文件传输、多服务器管理 |
如果只是偶尔登录一次,直接控制台最方便,如果每天都要操作服务器,强烈建议配置好SSH客户端,配合密钥登录既安全又高效。
简米云服务器忘记密码怎么办?重置步骤
登录不上时,超过一半的情况是密码记错了,别慌,简米云控制台提供了重置密码的官方通道。
重置实例密码
步骤很简单:
- 进入ECS实例列表,找到目标实例。
- 点击“更多”按钮,选择“密码/密钥”->“重置实例密码”。
- 按规则设置新密码,要求包含大小写字母和数字,长度至少8位。
- 确认后重启实例才会生效。
需要注意,重置密码后服务器会重启一次,如果你有重要的服务正在运行,尽量避开业务高峰期操作。
用密钥对绕过密码登录
如果你之前绑定过SSH密钥对,即使忘记密码,也能直接登录,这种情况下不需要重置密码,只要在本地SSH命令中指定密钥文件即可。
行业共识认为,密钥登录比密码登录安全得多,因为密码存在暴力破解风险,密钥采用非对称加密,很难被攻破,建议所有新服务器都优先绑定密钥对。
简米云服务器登录不上怎么办?排查思路
登录入口找到了,但连不上才是真正头疼的问题,大多数情况下,不是服务器坏了,而是几个基础配置没到位。
安全组规则必须放行SSH端口
简米云的服务器默认受到安全组规则保护,如果你在控制台远程连接时提示超时,第一件事就是检查安全组。
- 默认SSH端口是22
- 进入实例的“安全组”配置页
- 点击“配置规则”->“入方向”->“手动添加”
- 端口填22,授权对象填
0.0.0/0(表示允许所有IP访问)
有些用户为了安全改了SSH端口,比如2222,那就要放行对应的端口,否则怎么都连不上。
检查公网IP和带宽状态
用SSH客户端登录时,确认IP地址是否准确,简米云的控制台里显示的是“公网IP”,不是“内网IP”,千万别搞混。
如果服务器带宽被占满,即使IP正常,SSH连接也会超时,你可以登录控制台查看监控图表,看看公网流出带宽是否接近峰值,业内专家指出,大量恶意扫描或网站流量异常都会导致这类情况。
系统防火墙和SELinux设置
安全组放行了,但服务器自己内部的防火墙也可能挡住端口,登录控制台远程连接后,执行以下命令查看防火墙状态:
systemctl status firewalld
如果防火墙是开启状态,需要放行SSH端口:
firewall-cmd --permanent --add-port=22/tcp
firewall-cmd --reload
CentOS系统还涉及SELinux,但大多数场景不需要动它,如果之前改过配置导致拒绝连接,可以尝试临时关闭:
setenforce 0
这一步仅用于排查问题,不建议永久关闭SELinux。
简米云服务器登录后该做什么?安全加固三步走
成功登录只是开始,新服务器的默认配置并不安全,尤其是使用密码登录的服务器,很容易被暴力破解。
修改SSH默认端口
端口22是扫描器最爱的目标,改成高位端口能避开大部分自动攻击,修改前先放行新端口,再编辑配置文件:
vim /etc/ssh/sshd_config
找到#Port 22这一行,改成你想要的端口,比如Port 2222,保存后重启SSH服务:
systemctl restart sshd
重启前确保安全组已经放行新端口,否则你会把自己关在门外。
创建普通用户并禁用root登录
长期用root操作有风险,建议创建一个日常使用的用户,并赋予sudo权限:
useradd -m -G wheel admin
passwd admin
编辑SSH配置文件,把PermitRootLogin yes改成PermitRootLogin no,再重启SSH服务,这样即使密码泄露,攻击者也没法直接用root登录。
安装Fail2ban防暴力破解
Fail2ban会自动识别多次登录失败的IP并临时封禁,对保护SSH入口非常有效,安装和启动方式如下:
yum install fail2ban -y
systemctl enable fail2ban
systemctl start fail2ban
默认配置就能拦截大多数扫描行为,如果你改过SSH端口,还需要在配置里更新对应参数。
关于简米云服务器登陆入口的常见问题解答
问题1:简米云服务器登陆入口怎么找?
登录简米云控制台,在云服务器ECS实例列表右侧点击“远程连接”,选择Workbench即可,也可以下载SSH客户端,使用公网IP和密码直接连。
问题2:轻量应用服务器和ECS的登录入口一样吗?
入口位置类似,都在控制台的实例列表里,轻量应用服务器会额外提供Web端的管理面板,你可以在面板里直接点击“远程连接”,或者获取登录信息后通过SSH客户端登录。
问题3:忘记密码后只能用控制台登录吗?
不完全是,如果绑定了密钥对,依然可以通过本地SSH客户端登录,只有同时丢失密码和密钥时,才必须使用控制台的“重置实例密码”功能找回访问权限。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/773718.html