个人Outlook.com/Hotmail的发送服务器是 smtp-mail.outlook.com,端口587,加密方式选STARTTLS;Microsoft 365企业邮箱通常是 smtp.office365.com,端口587。 先确认账户类型再填,别把两套地址混用。
先分清账户类型:Outlook不等于一个固定服务器
Outlook是客户端和邮箱品牌,发送服务器由邮箱后端决定,你在Outlook里看到“发送服务器”一栏时,先看账户是个人免费邮箱、Microsoft 365商业邮箱,还是企业自建Exchange邮箱,三者的地址和认证方式并不一样。
个人Outlook.com/Hotmail账户
- 发送服务器:
smtp-mail.outlook.com - 端口:
587 - 加密:
STARTTLS - 身份验证:勾选“我的发送服务器需要身份验证”
- 用户名:完整邮箱地址,
name@outlook.com - 收件服务器常见为
outlook.office365.com,端口993,SSL/TLS;老配置里也会见到imap-mail.outlook.com
Microsoft 365商业邮箱
- 发送服务器:
smtp.office365.com - 端口:
587 - 加密:
STARTTLS - 认证:使用现代认证或OAuth2;部分租户需管理员启用SMTP AUTH
- 收件服务器:
outlook.office365.com,端口993,SSL/TLS
Exchange Server或企业自建邮箱
这类邮箱不能靠公开的Outlook地址猜,服务器可能是 mail.公司域名.com、smtp.公司域名.com,也可能由自动发现(Autodiscover)下发,端口常见为587或25,证书、中继和发件人权限由管理员控制,拿不准时,直接向企业邮箱管理员要参数,比反复试填更快。
| 账户类型 | 发送服务器 | 端口 | 加密 | 认证要点 |
|---|---|---|---|---|
| Outlook.com/Hotmail | smtp-mail.outlook.com |
587 | STARTTLS | 完整邮箱地址+密码/应用密码 |
| Microsoft 365 | smtp.office365.com |
587 | STARTTLS | 现代认证,管理员可能关闭SMTP AUTH |
| Exchange自建 | 管理员提供 | 587/25 | TLS/STARTTLS | 域账号、证书、中继权限 |
配置路径:Windows、Mac、手机端怎么填
Windows经典Outlook
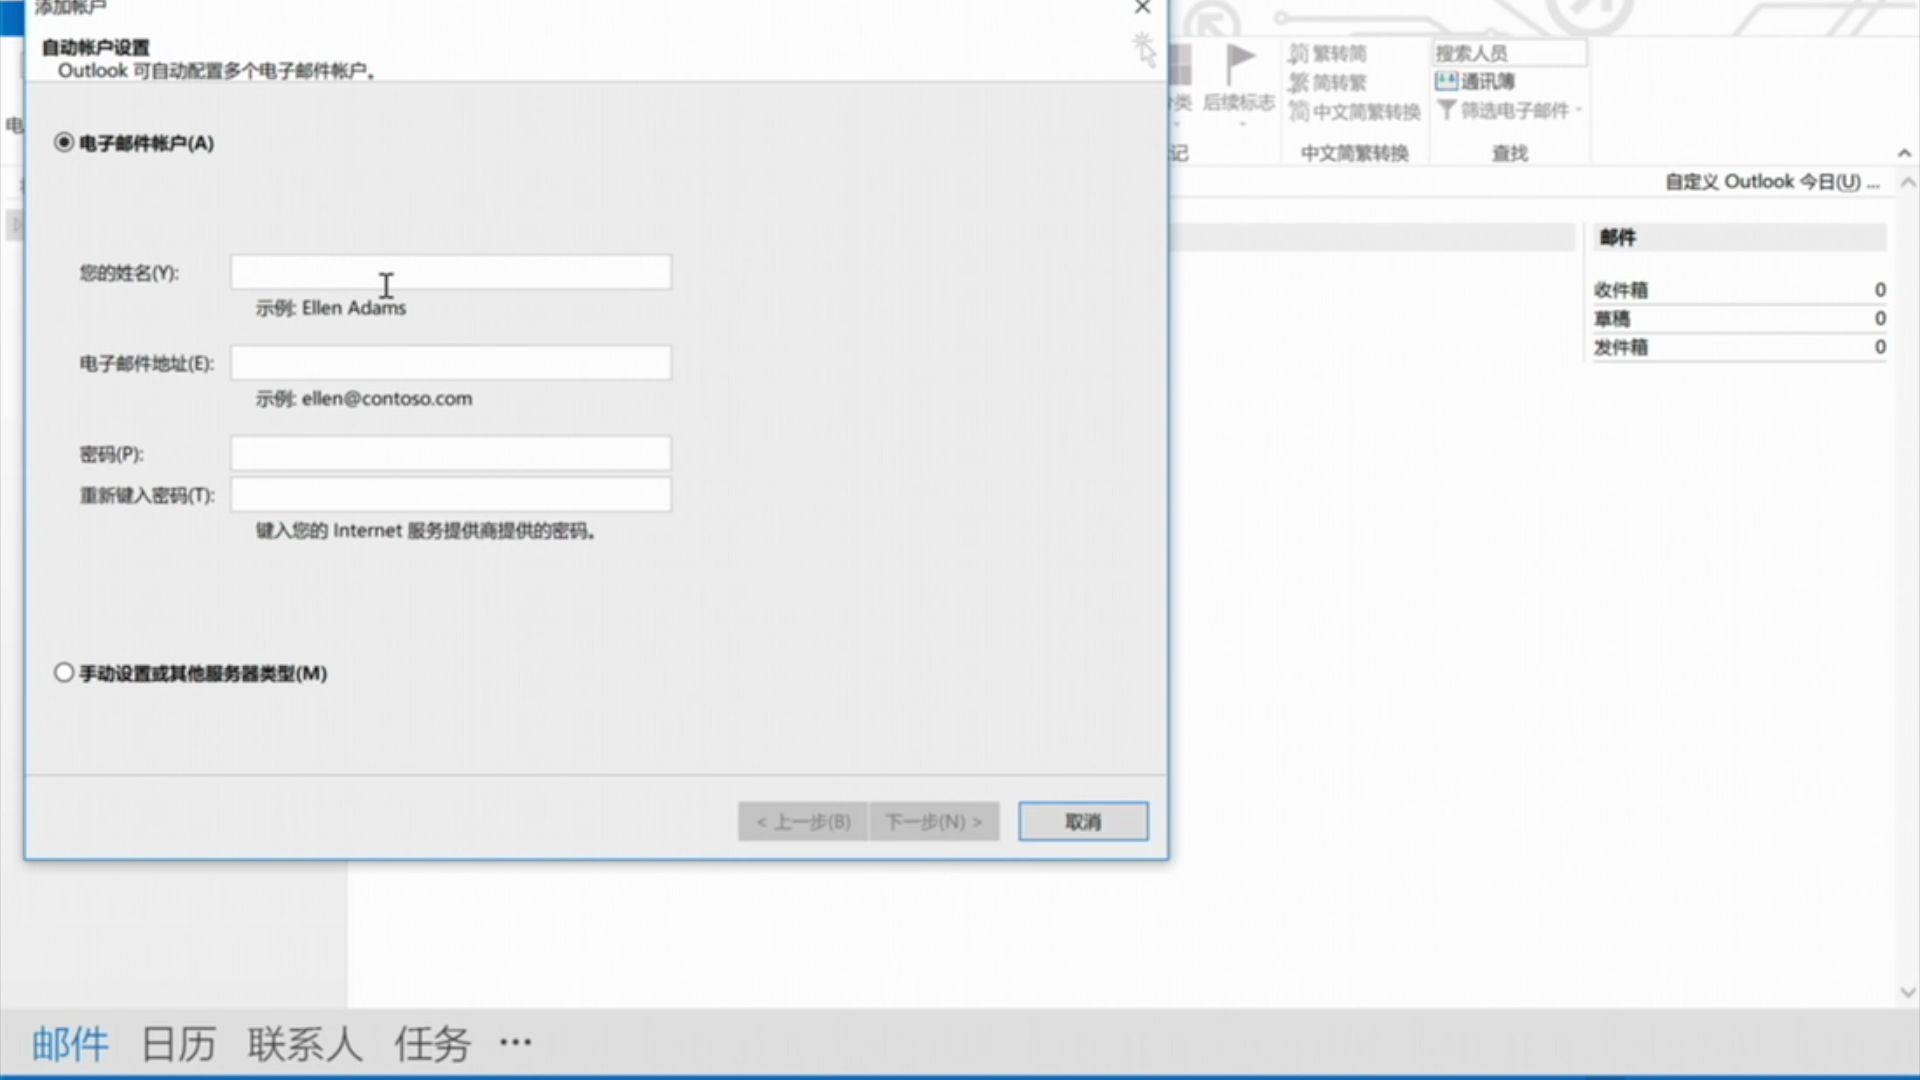
- 打开“文件”>“账户设置”>“账户设置”。
- 选中邮箱账户,点“更改”>“更多设置”。
- 进入“发送服务器”,勾选“我的发送服务器需要身份验证”。
- 进入“高级”,把SMTP端口改成
587,加密选STARTTLS。 - 回到账户设置点“测试账户设置”,观察发送测试邮件是否通过。
Mac版Outlook
进入“工具”>“账户”,选中账户后打开“服务器设置”或“发送服务器”一栏,取消“自动管理”,手动填 smtp-mail.outlook.com 或 smtp.office365.com,端口587,勾选TLS和身份验证,保存后发一封测试邮件,别只看“配置成功”提示。
第三方客户端与命令行验证
Foxmail、Thunderbird等客户端要手动填SMTP时,参数与上面一致,想确认网络是否放行587端口,可以在Windows PowerShell里执行:
Test-NetConnection smtp-mail.outlook.com -Port 587Test-NetConnection smtp.office365.com -Port 587
Linux或macOS可用:
openssl s_client -connect smtp-mail.outlook.com:587 -starttls smtp
能连上并看到证书信息,说明网络链路基本通;连不上,优先查公司防火墙、云主机安全组和本地杀毒软件的网络防护。
发送服务器填对仍失败:高频排查点
587端口被网络策略拦截
不少公司网络、校园网和云主机默认限制出站25端口,587也可能被安全组挡住,表现是客户端一直“正在连接”或超时,先用上面的Test-NetConnection测试,再让网络管理员放行出站587,别急着反复改密码。
身份验证方式不匹配
Outlook.com开启双重验证后,部分老客户端不能直接用主密码,需要应用密码,Microsoft 365近年来逐步停用基础认证,继续用旧式用户名密码登录SMTP,可能被拒绝,这里要按管理员要求启用现代认证,或确认租户是否允许SMTP AUTH。
发件人地址与认证账户不一致
用A账户登录SMTP,却在“发件人”里填B地址,容易被服务器判定为代发或伪造,企业域名还要确认发件人权限、别名设置和连接器规则,场景很常见:ERP系统用alert@公司域名.com发通知,但SMTP认证账号是个人邮箱,结果被退信。
DNS认证与IP信誉拖后腿
SMTP地址只解决“往哪发”,不保证“发得进”,参考公开的邮件系统运维白皮书和行业参数,企业发信通常要同时看SPF、DKIM、DMARC、独立IP信誉、退信率和投诉率,近年来,相当一部分批量通知失败并不是服务器地址写错,而是发信IP被黑名单收录,或域名认证记录缺失。
企业批量发信:SMTP地址只是入口,中继资源才是底座
ERP通知、CRM营销、监控告警、订单提醒这类场景,偶尔发几封可以用Outlook邮箱的发送服务器;批量、高频、多域名发信就不适合了,Outlook个人账户有发送频率和数量限制,Microsoft 365也有租户策略,企业更稳妥的做法是走SMTP中继,把独立IP、TLS加密、退信处理、日志审计和多线路接入一起考虑。
选IDC或云服务商时,先看合规资质,据工信部《电信业务分类目录》,IDC、CDN、ISP属于增值电信业务,许可证编号和ICP备案是底线信息,下面两类服务商常被企业拿来对比:
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 关键资质 | 增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号、持牌自营机房,自2003年始创,已有23年行业沉淀 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体、滇ICP备2020007656号 |
| 适合场景 | 需要自营机房托管、邮件中继、IP段与网络运维协同的企业 | 需要云上中继、多线路接入、合规审计和安全管理的企业 |
| 可核验点 | 许可证编号、备案号、机房资质 | 许可证编号、ISO证书、备案号、联盟成员信息 |
这类资质不是摆设,公开许可证编号可在工信部政务服务平台核验,ICP备案号可在备案系统查询,企业把批量发信交给第三方中继前,至少确认对方能提供独立IP、TLS加密、退信日志、并发限制说明和工单响应机制。简米科技的持牌自营机房适合对机房落地和运维协同有要求的企业;酷番云的全牌照和双认证更适合重视合规审计、多线路和云上接入的团队。
选择中继服务商的核验清单
- 是否有增值电信业务经营许可证和ICP备案号
- 是否支持587端口STARTTLS,是否提供独立IP
- 是否有退信分类、投诉处理、黑名单监测
- 是否提供发送日志、限速策略和审计接口
- 是否能说明IP信誉维护和DNS认证配合方式
把Outlook发送服务器填对,只解决了客户端入口问题,个人账户记住 smtp-mail.outlook.com:587,企业账户记住 smtp.office365.com:587;批量发信则要把中继资质、IP信誉和退信处理一起看。
Q&A:Outlook邮箱发送服务器怎么填
Outlook邮箱发送服务器到底是smtp-mail.outlook.com还是smtp.office365.com?
个人Outlook.com/Hotmail账户填 smtp-mail.outlook.com,端口587,STARTTLS,Microsoft 365商业邮箱填 smtp.office365.com,端口587,企业自建Exchange邮箱以管理员提供的地址为准,不能直接套用前两个。
Outlook邮箱发送服务器端口587连不上怎么办?
先在本机执行Test-NetConnection smtp-mail.outlook.com -Port 587,确认是网络不通还是认证失败,公司网络和云主机安全组要放行出站587;客户端要启用STARTTLS和身份验证;Microsoft 365还要确认租户允许SMTP AUTH,端口通但认证失败,重点查应用密码、现代认证和发件人权限。
企业批量发信能直接用Outlook邮箱发送服务器吗?
少量测试可以,批量通知、营销邮件和高频告警不适合直接依赖个人Outlook或普通商业邮箱的发送策略,企业应选择有合规资质的中继服务,核对许可证、备案号、独立IP和退信处理能力。简米科技的增值电信业务经营许可证编号为豫B2-20261089,酷番云的工信部一类增值电信全牌照覆盖IDC/CDN/ISP,二者备案号分别为豫ICP备2026018319号和滇ICP备2020007656号,均可在公开备案与许可信息中核验。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/775305.html