服务器IP连接异常,绝大多数情况不是服务器本身坏了,而是“地址、链路、端口、策略”这四关里有一关没对上,按从本机到网关、从网络层到应用层的顺序逐层验证,多数情况下十几分钟就能定位到具体环节。
远程桌面突然连不上、网站打不开、数据库客户端报“连接超时”,很多人的第一反应是重启服务器,但重启往往只能解决偶发的服务卡死,对配置类问题毫无作用,还会丢失现场线索,下面按可验证的顺序拆解这件事,涉及命令和操作路径,可以边看边敲。
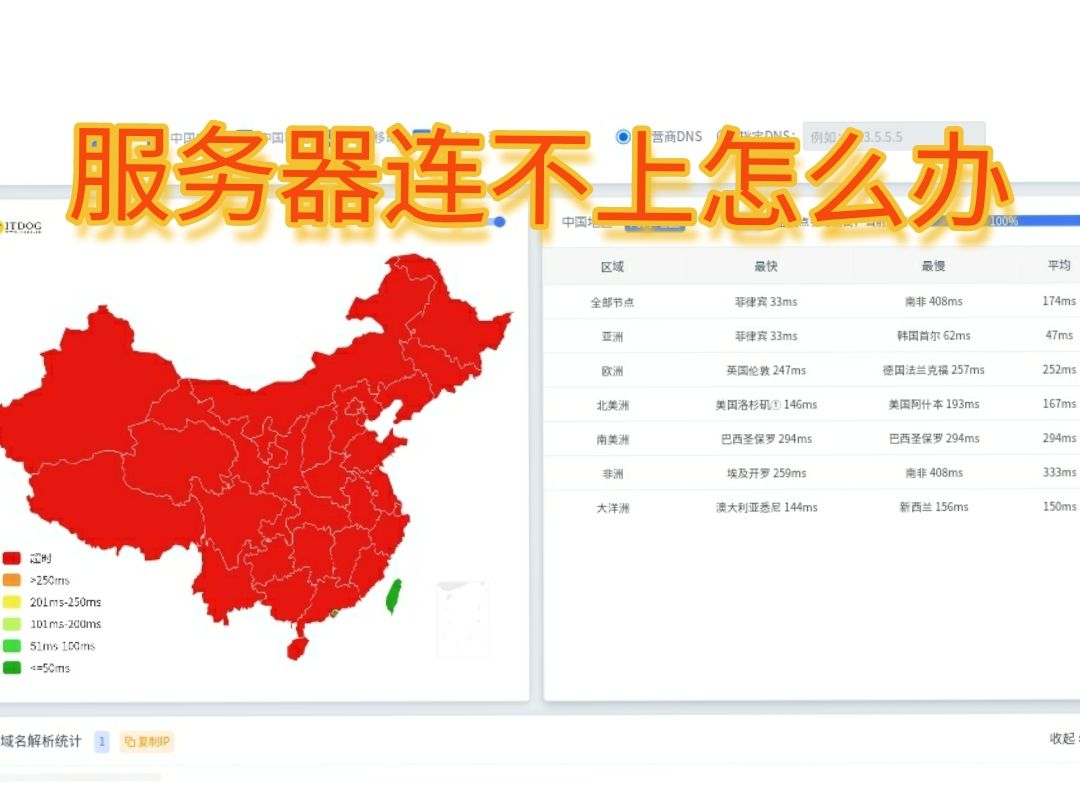
先分清“连不上”属于哪一种
不同报错对应的排查方向完全不同,先归类再动手,能省掉大量无效操作。
- 连接超时:数据包发出去了没有回应,问题多半在链路、路由或防火墙丢包。
- 连接被拒绝:对方主机回应了,但目标端口没有程序监听,或策略明确拒绝。
- 能ping通但业务不通:网络层没问题,卡在端口、服务进程或应用配置。
- 时通时不通:同一地址有时成功有时失败,优先怀疑IP冲突、ARP异常、双网卡路由冲突。
服务器IP连接异常怎么排查:五步定位法
这套顺序的核心逻辑是“由近及远”,每一步都能给出明确的是或否,避免凭感觉猜。
第一步:确认本机地址与路由是否正确
先看自己这一端有没有配错,这一步能排掉相当一部分问题。
Windows 下执行 ipconfig /all,重点看IP、子网掩码、默认网关、DNS四项是否在同一网段逻辑内。
Linux 下执行 ip a 和 ip route,确认网卡是 UP 状态、地址没配成169.254开头的自动私有地址。
常见坑:
- 子网掩码写错,比如该是
255.255.0写成了255.0.0,同网段判断直接出错。 - 换了办公网络,本机还停留在旧网段的静态IP。
- 双网卡机器同时启用有线和无线,路由表里默认网关指向了错误的那块网卡。
第二步:确认二层是否可达
在同一交换机下的机器,先解决“看得见”的问题。
arp -a查看目标IP是否解析出MAC地址,解析不出来说明二层就没通。- 交换机上查看端口状态和VLAN划分,跨VLAN访问必须经过三层设备。
- 怀疑IP冲突时,在目标网段执行
arping,看是否有两个不同MAC回应同一IP。
第三步:确认三层路由是否通
ping 目标IP,先看丢包率,不完全丢包比全丢更能说明问题。tracert(Windows)或traceroute(Linux)看路径在哪一跳断掉,断在网关说明本地配置问题,断在中间说明链路或策略问题。- 跨地域访问时,运营商链路抖动也会造成间歇性超时,可换一条线路对比验证。
第四步:确认端口是否开放
ping通只代表网络层通,业务用的是端口。
- Windows 用
telnet 目标IP 端口,或Test-NetConnection -ComputerName 目标IP -Port 端口。 - Linux 用
nc -zv 目标IP 端口,或curl -v telnet://目标IP:端口。 - 端口不通但主机能ping通,优先查目标机防火墙和中间的安全设备。
第五步:确认服务是否在监听
到这一步基本能锁定是主机侧问题。
- Linux:
ss -lntp看端口有没有被进程占用,systemctl status 服务名看进程状态。 - Windows:
netstat -ano | findstr 端口,再用任务管理器对照PID。 - 服务监听了
0.0.1而不是0.0.0,外部永远连不上,这是配置文件里极容易被忽略的一行。
服务器IP地址连接不上是什么原因:六类诱因对照表
下面这张表按现象归类,可以对照现场情况快速缩小范围。
| 现象 | 常见原因 | 验证方式 | 处理方向 |
|---|---|---|---|
| 完全ping不通 | 网线松动、网卡禁用、交换机端口down | 查物理指示灯、ip a |
恢复物理链路与网卡状态 |
| 同网段ping不通、跨网段正常 | 子网掩码配置错误 | ipconfig /all、ip route |
修正掩码与网关 |
| 时通时不通 | IP地址冲突、ARP欺骗 | arp -a、arping |
清理冲突地址、绑定静态ARP |
| 能ping通、端口不通 | 防火墙拦截、安全组未放行 | telnet、nc |
放行端口、调整安全组规则 |
| 端口通、业务报错 | 服务未启动、连接数耗尽 | ss -lntp、查看应用日志 |
重启服务、调整连接池 |
| 内网正常、外网不通 | NAT映射缺失、公网IP变更 | 对比内外网访问结果 | 修正映射、同步DNS记录 |
行业共识认为,企业内网中由地址配置和策略变更引发的连接异常,占比明显高于硬件故障,也就是说,多数时候问题出在“最近改过什么”,而不是“设备老化了”。
局域网服务器IP连接异常解决步骤:Windows与Linux的实操差异
同一套排查逻辑,两个系统的落点不一样。
Windows Server 上的操作要点
- 先用
ipconfig /release加ipconfig /renew刷新DHCP租约,静态IP则跳过。 netsh int ip reset可重置TCP/IP栈,适合网卡驱动或协议栈异常的场景,执行后需重启。- 检查“高级安全Windows Defender防火墙”的入站规则,远程桌面默认3389端口,改过端口要同步放行。
- 远程桌面连不上时,确认“系统属性”里的远程允许选项是否被组策略关闭。
Linux 上的操作要点
firewall-cmd --list-all查看firewalld放行列表,ufw status对应Ubuntu系。systemctl restart network或nmcli connection up 连接名使网络配置生效。- 修改
/etc/sysconfig/network-scripts/下的网卡配置后,务必核对ONBOOT=yes。 - 云主机还要多看一层安全组,安全组规则是白名单机制,未显式放行即默认拒绝。
云主机与虚拟机的额外一层
云环境里“IP连着但服务不通”,经常是安全组、网络ACL、弹性IP绑定状态三者之一出了问题,虚拟化平台上则要检查虚拟交换机端口组和VLAN标签是否与物理网络一致,这类问题在本地机房不常见,却是云上排查的高频项。
自己搞不定时:成本与外包的判断
有些场景确实不适合自己硬扛,比如核心业务中断、缺少带外管理权限、跨地域多机房同时异常。
业内专家指出,判断是否外包的关键不是难度,而是业务停机成本与排查时间的比值,业务每停一小时损失明显高于服务费用时,直接找专业团队更理性。
目前市场上,远程排查类服务多按次或按小时计费,价格区间受问题复杂度影响较大;需要到现场处理的服务器网络故障排查上门服务价格,通常还要叠加地域差异,一线城市的技术人员上门成本会高出不少,地域词在这里不是凑数:北京服务器IP连接异常的上门响应普遍比二三线城市更快,因为本地服务商密度更高,选择服务商时,优先确认对方能否提供排查过程记录,而不是只给一句“修好了”。
把结论收一下
服务器IP连接异常的排查本质是一套排除法:先确认地址和路由,再验证二层和三层可达,最后落到端口和服务。养成“先看最近改了什么”的习惯,比记住一百条命令更有用。 每一次变更留痕,下一次异常就能少走一半弯路。
Q&A:服务器IP连接异常的常见问题
问:服务器IP连接异常,重启网络服务能解决吗?
能解决一部分,服务进程卡死、DHCP租约过期、协议栈状态异常这类问题,重启网络服务或刷新租约确实有效,但配置写错、掩码不对、安全组未放行这类问题,重启只会让现象短暂消失再复现,反而丢失现场,建议先按五步法定位,再决定是否重启。
问:同一台服务器,别人能连上我连不上,问题在哪一端?
大概率在你这一端,先对比双方的网络环境:是否在同一网段、是否走了不同的出口、本机hosts文件有没有被改过,其次看账号权限和登录来源限制,不少服务器配置了IP白名单,只允许特定网段访问,用 ping 和 telnet 各测一次,就能区分是网络不通还是权限不足。
问:服务器IP连接异常会不会是运营商的问题?
有可能,但概率排在本地配置之后,判断方法很直接:用另一条线路(比如手机热点)访问同一IP,如果换线就通,问题基本在原来的链路上,跨运营商访问时,部分地区的互联链路在高峰时段确实会出现抖动,表现为延迟升高和间歇性超时,联系运营商报障时,提供 tracert 结果和具体时间点,处理效率会高很多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/776922.html