物理隔离、虚拟化、容器、云逻辑分区、磁盘与存储分区;隔离越强,成本和运维复杂度通常越高,选型先定故障域与合规要求。
“服务器分区”这个词,不同团队说的不是一回事,运维说分区,可能指硬盘切 /var、/home;云架构师说分区,可能指地域、可用区、VPC、子网;安全团队说分区,可能指 DMZ、管理网、生产网,先把概念拆开,后面选型才不会被名词带偏。
服务器分区类型有哪些?先把概念说清楚
从落地角度看,服务器分区可以按“隔离边界”来分,边界越硬,隔离越强,成本也越高。
| 分区类型 | 隔离边界 | 典型场景 | 运维要点 |
|---|---|---|---|
| 物理隔离分区 | 独立服务器、机柜、刀片、裸金属 | 核心数据库、支付、等保要求高的系统 | 故障域小,采购和上架周期长 |
| 虚拟化分区 | Hypervisor 资源池、虚拟机 | 通用业务、测试环境、内部系统 | 关注超分比、HA、迁移 |
| 容器分区 | namespace、cgroups、网络策略 | 微服务、CI/CD、弹性业务 | 共享内核,安全边界弱于虚拟机 |
| 云逻辑分区 | Region、AZ、VPC、子网、安全组、项目 | 云上多租户、多环境隔离 | 地址规划、权限边界、日志审计 |
| 磁盘与存储分区 | 磁盘分区、LVM、LUN、桶策略、配额 | 系统盘规划、数据盘隔离、容量控制 | 备份、扩容、挂载配置 |
云服务器分区和物理服务器分区有什么区别
云服务器分区和物理服务器分区区别,核心在隔离证据链和故障域,物理分区是“这台机器、这个机柜归你”,云逻辑分区是“资源池里划出一块逻辑边界”,行业共识认为,多可用区部署能降低机房级故障影响,但它不等同于多地域容灾。
| 对比项 | 云服务器分区 | 物理服务器分区 |
|---|---|---|
| 隔离强度 | 逻辑隔离为主,可选专属资源 | 物理独享,边界清晰 |
| 弹性 | 分钟级扩缩容 | 受采购、上架、网络配置限制 |
| 成本结构 | 按配置、带宽、存储、流量计费 | 一次性采购加机房、电力、运维 |
| 合规举证 | 依赖云厂商合规资质和租户侧配置 | 物理边界容易形成证据链 |
| 故障域 | 可跨 AZ 设计 | 单机、单柜、单机房需自己兜底 |
据中国信息通信研究院公开资料,云网融合和多可用区部署已成为主流实践,对多数业务,云上分区足够;对强合规、强性能、强独占场景,物理分区更稳。
按隔离方式拆解:物理、虚拟化、容器怎么分
物理隔离分区:机柜、刀片、裸金属
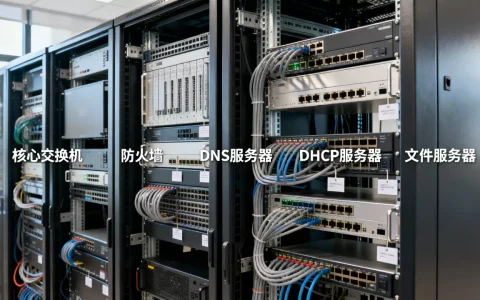
物理隔离分区把边界画在硬件上,常见做法有独立服务器、独立机柜、刀片机箱内分区、裸金属实例,适用核心数据库、支付清算、工业控制、强监管系统。
落地时要看三件事:
- 机柜电力与制冷余量,别只看 U 位。
- 交换机端口规划,管理网、业务网、存储网分开。
- 带外管理 IP 段和访问策略,避免管理口暴露公网。
操作路径通常是:机房上架、交换机端口划 VLAN、配置带外管理、安装系统、接入监控,物理分区不是“买台机器”这么简单,故障演练和备件策略要同步做。
虚拟化分区:Hypervisor 切资源池
虚拟化分区靠 KVM、VMware vSphere、Hyper-V、Xen 等 Hypervisor 把 CPU、内存、磁盘、网络切成虚拟机,云厂商底层常见 KVM 或 Xen 衍生方案。
典型操作路径:
- 创建集群,加入物理主机。
- 配置分布式交换机与存储。
- 建资源池,设置 vCPU 和内存上限。
- 创建虚拟机,配置 HA 和迁移策略。
- 用监控看超分比和存储时延。
业内专家指出,隔离等级每提高一档,运维复杂度和成本通常同步上升,虚拟化分区适合通用业务,但超分要有边界,数据库和高 IO 业务别盲目超分。
容器分区:namespace 和 cgroups
容器分区靠 Linux namespace 做视图隔离,靠 cgroups 做资源限制,Kubernetes 里常用 namespace、ResourceQuota、LimitRange、NetworkPolicy。
可验证操作示例:
kubectl create namespace prod-web
kubectl create quota web-quota --namespace=prod-web --hard=cpu=4,memory=8Gi,pods=20
kubectl get resourcequota -n prod-web
容器轻量、启动快,适合微服务和 CI/CD,要记住:namespace 不是强安全边界,多租户或高安全场景,要叠加 RBAC、NetworkPolicy、PodSecurity,必要时用独立节点池或虚拟机隔离。
磁盘与存储分区:最容易和“服务器分区”混淆
很多“服务器分区”其实指磁盘分区,系统盘切 、/var、/home、swap,数据盘单独挂载,都是分区,常用工具是 lsblk、fdisk、parted、LVM。
一个可验证流程:
lsblk
fdisk /dev/sdb
# 输入 n 新建分区,p 主分区,w 写入
mkfs.ext4 /dev/sdb1
mkdir -p /data
mount /dev/sdb1 /data
blkid /dev/sdb1
# 将 UUID 写入 /etc/fstab,再执行 mount -a 验证
生产环境更推荐 LVM:pvcreate、vgcreate、lvcreate 方便扩容。/var 单独分区能降低日志打满根分区的风险,存储分区还包括 SAN LUN、对象存储桶策略、目录配额,它解决的是容量和挂载边界,不是租户安全隔离。
服务器分区怎么选:按场景而不是按名字
服务器分区怎么选,先问四个问题:故障域要多大、隔离要多硬、预算卡在哪、谁来运维,场景不同,答案不同。
- 核心数据库、支付、强合规系统:物理隔离或专属宿主机,独立存储,跨机柜或跨 AZ 做副本。
- Web/API 业务:云上多 AZ、VPC 子网、安全组最小权限,配合容器或虚拟机弹性伸缩。
- 测试和 CI/CD:容器 namespace 加资源配额,单独 VPC 或子网,避免影响生产。
- 多租户 SaaS:租户项目、VPC、网络 ACL、日志审计分层,别只靠命名前缀。
- 高 IO 业务:本地 NVMe 或高 IOPS 云盘,分区对齐,压测看时延而不是只看容量。
服务器分区价格受什么影响
服务器分区价格受什么影响,主要看资源是否独享、机房地域、带宽、存储类型、软件授权和运维人力,多数情况下,物理独享高于虚拟化,虚拟化高于容器;同城核心机房通常高于周边机房,包年包月和按量付费也会拉开账单差异。
| 类型 | 相对成本 | 弹性 | 隔离强度 |
|---|---|---|---|
| 物理独享 | 高 | 低 | 强 |
| 虚拟化 | 中 | 中 | 中 |
| 容器 | 低到中 | 高 | 弱到中 |
| 云逻辑分区 | 随配置变化 | 高 | 逻辑隔离 |
看报价单时,逐项核对 CPU 内存是否独享、带宽是否独享、存储 IOPS 上限、公网 IP 和快照费用。只看月租容易低估真实成本。
北京服务器分区类型和机房选择
北京服务器分区类型和机房选择,要同时看合规、网络和灾备,北京核心机房资源相对紧张,准入和带宽成本通常高于周边,常见做法是同城多可用区部署,核心数据再考虑周边机房做灾备。
落地建议:
- 生产、测试、管理网分 VLAN,公网入口走 DMZ。
- VPC 网段提前规划,避免与专线、办公网冲突。
- 同城多 AZ 做应用双活,异地做备份。
- 机柜分区预留电力余量,别等扩容才发现不够。
- 管理网和带外管理只允许跳板机访问。
据工信部相关规划文件,算力基础设施强调分级部署和云边协同,北京区域选型时,别只盯价格,网络时延、合规资质和故障演练同样要写进方案。
落地操作:从规划到验证
- 画故障域图:标清 Region、AZ、VPC、子网、VLAN、机柜。
- 定隔离等级:物理、虚拟机、容器、磁盘分区分别用在哪。
- 编地址和命名:CIDR 不重叠,VLAN ID 有表,资源命名带环境。
- 配策略:安全组最小权限、网络 ACL、K8s NetworkPolicy、LVM 配额。
- 做验证:
ping、traceroute、iperf3看网络,fio看磁盘,kubectl describe quota看配额,df -h和lsblk看挂载。
常见误区也要避开:把磁盘分区当租户隔离,不够;把容器当强安全边界,不够;把多 AZ 当多地域容灾,也不够,VPC 是逻辑隔离,不是物理隔离,超分能省钱,但会吃掉性能余量。
分区类型没有绝对好坏,先定隔离等级和故障域,再谈成本和弹性,方案才站得住。
服务器分区类型常见问题Q&A
服务器分区类型有哪些适合中小企业?
多数中小企业适合云上 Region 加多 AZ、VPC 子网、安全组,再配合容器 namespace 或轻量虚拟机,核心数据库用独享型实例或裸金属,普通业务用共享资源池,这样成本可控,运维也不至于过重。
云服务器分区和物理服务器分区区别大吗,等保场景怎么选?
区别主要在隔离边界和合规证据链,等保要求物理隔离或专属资源时,选物理分区、专属宿主机或独立机柜;普通业务可用 VPC、安全组、日志审计和多 AZ 部署,关键是把边界、权限、审计记录留完整。
服务器分区价格为什么差很多?
差在独享资源、机房地域、带宽、存储 IOPS、软件授权和运维人力,报价单里逐项核对 CPU 内存是否独享、带宽是否独享、存储 IOPS 上限,比只看月租更可靠。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/777065.html