内部网络服务器DNS设置的核心逻辑只有一句话:把内网域名解析权收回到自己手里,公网域名交给上游转发器,所有客户端只认这一台(或两台)DNS服务器地址。 下面按“为什么要设、选哪条路、怎么落地、出问题怎么办、花多少钱”的顺序,把能直接照着做的步骤讲清楚。
内部网络服务器DNS怎么设置:先明确它要解决什么问题
很多公司第一次正视这件事,都源于一个很具体的场景:财务说ERP打不开了,输入IP能进,输入域名进不去;或者运维换了台打印服务器,全公司几十台电脑要挨个改hosts文件,内网DNS存在的意义,就是把这些重复劳动一次性解决掉。
它通常承担三类解析任务:
- 内部服务域名:如
erp.corp、oa.corp、git.corp,指向192.168.x.x或10.x.x.x的内网地址。 - 内部服务器反向解析:让日志和监控里显示主机名而不是一串IP,排查故障时省很多时间。
- 公网域名递归转发:员工访问百度、访问SaaS系统,仍然要能正常解析。
需要先纠正一个常见误区:内网DNS服务器不是“装了就能用”,它必须有一份权威区域文件记录内网域名,同时配置转发器把非本地区域的查询甩给上游,缺了转发器,客户端就会出现“内网能通、外网全挂”的典型症状。
内网DNS服务器搭建:Windows还是Linux,四条路线怎么选
这是决策阶段最耗时的一步,不同规模、不同技术栈的团队,答案完全不同。
路由器或防火墙自带DNS
适合50人以下、几乎没有专职运维的小团队,在网关设备里把内网域名和IP做静态映射,客户端DNS直接填网关地址。
- 优点:零成本、零学习曲线。
- 缺点:记录数量有限,通常不支持批量导入,设备重启后配置可能丢失,排错手段少。
Windows Server自带DNS角色
适合已经有AD域环境、或者团队更熟悉Windows图形界面的公司,安装路径是:服务器管理器 → 添加角色和功能 → 勾选“DNS服务器” → 安装完成后运行 dnsmgmt.msc 打开管理控制台。
它的优势是和AD域集成紧密,支持安全动态更新、 scavenging 老化清理、图形化正向与反向区域管理,缺点是授权费用,以及和域控绑定后迁移相对麻烦。
Linux上的BIND
适合中大型内网、需要精细控制解析策略的团队,配置文件在 /etc/named.conf,区域文件通常放 /var/named/,改完执行 systemctl restart named 生效。
BIND功能最全,支持视图(view)、条件转发、DNSSEC,但语法严格,一个分号写错就启动失败,对新手不太友好。
dnsmasq
适合分支办公室、测试环境、容器集群,配置全在 /etc/dnsmasq.conf 里,加一行 address=/erp.corp/10.10.1.20 就能完成一条A记录,重启用 systemctl restart dnsmasq。
轻量、上手快是它的标签,但并发能力和管理界面相对薄弱,不太适合几千台终端的大内网。
| 方案 | 上手难度 | 适用规模 | 管理方式 | 成本 |
|---|---|---|---|---|
| 路由器自带 | 低 | 50人以下 | 设备Web界面 | 已含在设备中 |
| Windows DNS | 中 | 100人以上,有AD环境 | 图形化控制台 | 需Windows Server授权 |
| BIND | 高 | 500人以上 | 命令行+文本配置 | 开源免费 |
| dnsmasq | 低 | 分支/测试场景 | 命令行+文本配置 | 开源免费 |
业内专家指出,中小规模内网优先选Windows DNS或dnsmasq,能覆盖大部分需求,投入产出比最高。
企业内部DNS服务器地址怎么配置:一套可直接照抄的实操流程
第一步:规划域名和地址段
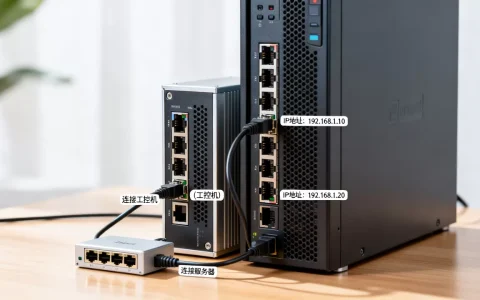
不要用 corp 这种过短的后缀,也不要和公网真实域名撞车,推荐 公司简称.internal 或 公司简称.corp,同时把服务器地址固定下来,比如主DNS 10.1.10,备用 10.1.11,两台做冗余。
第二步:建正向查找区域
以Windows为例,在DNS管理器里右键“正向查找区域”→ 新建区域 → 主要区域 → 区域名称填 corp → 允许安全动态更新,之后在区域内新建主机记录:
erp.corp→ 10.10.1.20oa.corp→ 10.10.1.21git.corp→ 10.10.1.22
Linux下BIND的区域文件写法是:
erp    IN    A    10.10.1.20
oa     IN    A    10.10.1.21
git    IN    A    10.10.1.22
注意每条记录结尾的TTL和括号格式,语法报错时先用 named-checkzone corp /var/named/corp.zone 校验,再重启服务。
第三步:配置转发器,这是最容易漏的一步
Windows路径:DNS管理器 → 右键服务器名 → 属性 → 转发器 → 编辑 → 填入上游DNS,5.5.5 和 29.29.29。
BIND则在 named.conf 的 options 段里写:
forwarders { 223.5.5.5; 119.29.29.29; };
forward only;
没有转发器,内网域名能解析,公网域名全部超时。 这一条几乎解释了新手80%的“设完DNS上不了网”投诉。
第四步:让客户端指向内网DNS
- Windows:网络适配器 → IPv4属性 → 首选DNS填
10.1.10,备用填10.1.11。 - Linux:
nmcli con mod eth0 ipv4.dns "10.10.1.10 10.10.1.11",nmcli con up eth0。 - 规模较大的内网,统一通过DHCP的option 6下发DNS地址,避免逐台手工改,这一步做对了,以后换DNS服务器只需要改DHCP配置。
第五步:验证
在客户端依次执行:
nslookup erp.corp应返回10.10.1.20。nslookup www.baidu.com验证转发器是否生效。dig @10.10.1.10 git.corp +shortLinux下快速确认权威记录。ipconfig /displaydns或ipconfig /flushdns清理本地缓存后复测。
内网DNS服务器设置后网页打不开:六个高频故障点
这是搜索量最集中的问题,通常不是DNS本身坏了,而是链路某处断了。
- 53端口被占用或防火墙拦截。 先查
netstat -ano | findstr :53(Windows)或ss -lntup | grep 53,再放通UDP/TCP 53。 - 转发器填错或上游不可达。 在服务器上直接
nslookup www.qq.com 223.5.5.5测试,能通说明是转发器配置问题。 - 客户端缓存了旧记录。 改完记录后TTL没到,用
ipconfig /flushdns强制刷新。 - 双网卡服务器路由错乱。 内网卡和外网卡的默认网关冲突,导致回包走错接口。
- 域名后缀被自动追加。 Windows的DNS后缀搜索列表会把手输的短名补全成错误域名,需要在DHCP或组策略里统一后缀。
- 反向解析缺失导致认证慢。 部分应用登录时会做PTR查询,没有反向区域就会卡住几秒。
行业共识认为,先把“客户端→内网DNS→转发器→公网”这条链路逐段打通,比反复重装DNS服务有效得多。
小型公司内网DNS服务器设置多少钱
成本主要不在软件,在硬件和人力,BIND和dnsmasq完全免费,一台2核4G的虚拟机就能撑起几百台终端;Windows Server需要按核心购买授权,费用通常从几千元起步,商用一体化DNS设备价格跨度很大,从万元级到数十万元级都有,主要贵在可视化审计和自动化运维能力。
对上海、深圳这类办公点分散、又经常做内网隔离的团队来说,更划算的做法是总部用Windows DNS或BIND做主备,各分支用dnsmasq做本地缓存加条件转发,既省带宽又省授权费,据工信部相关公开信息,国内中小企业上云比例持续提升,把DNS放在云上虚拟机里跑,也是一种低成本起步方式。
Q&A:内部网络服务器DNS设置常见疑问
内网DNS和公网DNS可以配置成同一个IP吗
不建议,内网DNS需要承载权威区域,公网DNS只做递归,混在一起会导致内网记录泄露或被覆盖,正确做法是把内网DNS放在内网地址段,通过转发器对接公网递归服务。
只有一台内网DNS服务器够用吗
小规模可以,但单点故障风险实在,DNS挂掉时,员工连OA和ERP都打不开,等于全公司停工,建议至少部署主备两台,客户端首选和备用分别指向它们,并用监控对53端口做存活探测。
内网域名需要备案吗
不需要。.corp、.internal 这类仅在内网生效的域名不走公网根域,不涉及ICP备案,但若内网域名和已备案的公网域名同名,需确保内网区域只解析内部记录,公网记录仍由公网权威服务器负责,避免解析结果互相污染。
内网DNS设置的本质是一次“解析权收归”的工程,路线选对、转发器配好、客户端统一下发,这三件事做到位,后续运维成本会明显下降。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/783937.html