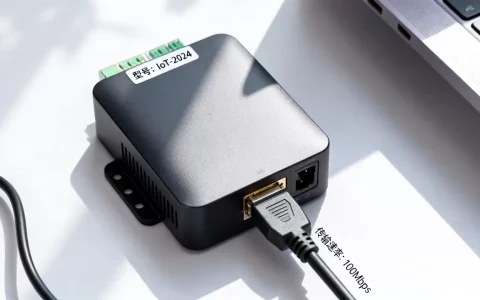
把HSM加密机装到服务器上,核心不是“装”这个动作,而是让它接管服务器的密钥运算,让所有敏感操作在硬件内部完成,服务器本身碰不到明文密钥。整个流程大致分四步:物理接入、驱动安装、初始化配置、应用对接,下面按实际操作顺序拆开讲。
服务器密码机初始化步骤,先从物理接入说起
HSM(硬件安全模块)在服务器里的形态主要有三种:PCIe插卡、外部网络设备(一般叫网络密码机)、以及云上的密码机实例,装到服务器里最常用的是PCIe插卡式,外观和显卡类似,插进服务器空闲的PCIe插槽即可。

物理安装注意几点:
- PCIe插卡式HSM需要服务器关机断电后插入,插槽类型一般是PCIe x4或x8,老服务器注意看是否有对应插槽
- 外部网络密码机通过网线连接,推荐直连服务器独立网口,不要经过业务交换机,降低被旁路监听的风险
- 无论哪种形态,安装完成后先看设备指示灯,正常工作时电源灯常亮,业务灯在初始化前可能处于闪烁状态
物理接入只是第一步,真正的使用从驱动和初始化开始。
驱动安装与固件检查
厂商提供的驱动包一般同时支持Windows和Linux,以Linux为例,拿到安装包后解压,执行安装脚本,然后重启服务器让驱动生效。
驱动装好后,用管理工具查看设备状态,行业共识是这一步务必确认固件版本,部分老设备存在已知漏洞,厂商会发布固件更新包,升级流程在管理工具里有教程引导,通常十分钟内完成。
网络配置与访问控制
HSM设备默认关闭远程管理接口,需要在管理终端上配置管理IP、子网掩码和网关,这里要特别注意,HSM管理网口和业务网口必须分开,管理流量走独立通道,业务流量走业务接口,两者物理隔离是金融等保测评的常见要求。
配置完成后,用浏览器或客户端工具访问管理地址,输入初始管理账号登录,系统会强制要求修改密码。
生成主密钥,设备正式进入可用状态
初始化最重要的环节是生成主密钥,主密钥是整台HSM的安全根基,一旦生成,后续所有业务密钥都通过主密钥加密保护。
操作路径通常是:管理工具中找到“密钥管理”或“主密钥管理”模块,点击生成,系统会要求设置激活口令,并提示备份主密钥,备份方式一般是打印成密钥分量,由多人分别保管,恢复时需要多人同时在场输入各自保管的分量才能还原。
这一步完成后,设备状态从“未初始化”变为“已初始化”,开始进入业务对接阶段。
银行hsm加密机部署时,应用对接是怎么做的
银行是HSM用量最大的行业,其部署方式很有代表性,银行hsm加密机部署的核心是应用系统通过标准接口调用加密运算,而不是把密钥拿到应用内存里去算。
金融数据密码机怎么用,关键词是接口协议
国内银行使用的HSM大多遵循国密标准,对外提供的是基于标准接口的调用方式,常见的接口形式有两种:
- Socket/API接口:应用服务器通过网络向HSM发送指令报文,HSM处理后返回结果,指令格式通常是十六进制数据包,包含命令码、数据域和校验位
- PKCS#11接口:一种通用的密码设备接口标准,应用通过动态链接库调用,适用于需要兼容多种密码设备的场景
实际开发中,应用对接HSM一般是这样的流程:
- 拿到厂商提供的开发接口文档和示例代码
- 在测试环境把HSM跑起来,用自带的调试工具发送一条查询指令,确认网络打通
- 按业务需求调用对应接口,比如PIN加密、MAC计算、密钥导入导出
- 先用测试密钥完成全流程测试,再生成业务正式密钥
业内专家指出,当前金融机构在接口层面的主流选择是国密标准,即GM/T 0018等系列标准,出货的密码机设备默认支持国密算法,同时兼容国际算法,方便与新老系统适配。
业务系统接入的实际场景
以最常见的POS机交易为例,交易密码从POS终端加密后送到前置服务器,前置服务器将密文转发给HSM,HSM负责解密验证、转加密、计算MAC,整个过程应用服务器只看到密文,明文PIN不落地,这就是hsm加密机跟普通服务器区别最直观的体现服务器本身不保存密钥,所有敏感运算都锁在硬件里。
政务和大型企业场景类似,比如电子签章系统用HSM保存签名私钥,调用签名服务时私钥不出设备,保证签章行为的不可抵赖性。
多机部署与负载均衡
生产环境一般用两台或更多HSM做双机热备,以网络密码机为例,负载均衡器或应用系统本身会配置主备地址,主设备故障时自动切换到备设备,主备设备间通过同步机制保证密钥一致性,切换过程对业务透明。
hsm加密机跟普通服务器的区别,主要在信任边界
很多人问过这个问题,一台普通服务器装上加密软件,和用一台HSM,到底有什么区别?
从物理层面看
HSM内部有独立的密码运算芯片或协处理器,密钥不仅不出设备,而且不出芯片,普通服务器的密钥存放在硬盘或内存里,拿到服务器root权限就能导出来,HSM里即使拿到物理设备,没有管理员口令和访问控制,也无法导出明文密钥。
从管理和合规层面看
HSM有完善的权限分离机制,比如三权分立:系统管理员负责设备配置,安全管理员负责密钥管理,审计管理员负责日志审查,三个角色互相制衡,单一角色无法完成全部敏感操作,普通服务器很难做到这种级别。
合规层面,等保三级、密评、PCI DSS这些检查,明确要求密钥使用专用硬件设备保护,软件加密方案过不了关。
hsm加密机价格差异大,选型时关注哪些参数
hsm加密机价格主要受性能、算法支持、合规认证、品牌四方面影响,合规认证是影响选型的第一要素,要通过国密局商用密码产品认证的型号才能用于银行、政务和关键行业。
作为预算参考,入门级国密HSM价格在几万元区间,高性能金融级设备几十万也有,云上密码机实例按小时计费。
选型时建议按以下维度列表对比:
| 维度 | 具体看什么 |
|---|---|
| 性能 | 签名速度、加密吞吐量,通常用TPS(每秒事务数)衡量 |
| 算法 | 是否支持SM2/SM3/SM4,是否兼容RSA/AES |
| 接口 | 是否提供与现有系统适配的SDK |
| 高可用 | 是否支持双机热备、密钥同步 |
| 认证 | 是否有国密认证、FIPS 140-2级别 |
常见使用故障与排查经验
实际使用中,以下问题出现频率较高。
网络密码机连接失败
先排除物理链路问题,看网口指示灯状态,然后确认应用服务器配置的端口是否与设备实际监听端口一致,防火墙是否放行对应协议端口,最后用调试工具发送查询指令,验证设备是否在线。
PCIe插卡驱动加载失败
检查服务器内核版本是否在驱动兼容列表内,部分老卡在新内核上有兼容性问题,查看系统日志定位报错原因,必要时更换内核版本或联系厂商提供补丁。
应用调用报错,返回密钥不存在
这类问题多发生在密钥索引配置错误或密钥未被正确导入时,检查应用配置的密钥标识,与实际导入的密钥进行比较,同时确认调用方是否有权限使用该密钥。
HSM不是装上就完事,日常维护同样关键
设备初始化完成只是开始,后续维护决定其长期稳定,日常维护包括定期检查设备日志、监控设备温度与风扇状态、定期更换管理员口令、关注固件更新动态,国密设备按相关规定需要定期进行安全性审查,保存好密钥备份分量,存放在不同地点的保险柜中,定期验证备份有效性。
回到开头的那个问题:HSM使用核心在于让服务器完全掌控不了密钥,所有加密运算都在硬件黑盒中完成,理解了这个逻辑,初始化流程和应用对接的每一步就都通顺了,这不是软件安装,而是一套安全体系的落地。
Q&A
HSM加密机需要单独配一台服务器吗
不需要,PCIe插卡式HSM直接插在现有服务器上即可,外部网络密码机是独立设备,通过网线连接应用服务器,不需要额外购买服务器,云环境则直接使用云厂商提供的密码机实例。
初始化过程中断电了会怎样
主密钥生成过程中断电不会导致设备损坏,设备会回到未初始化状态,重新执行初始化操作即可,真正需要警惕的是主密钥已生成并备份后,设备因意外损坏且备份分量丢失,此时设备中所有业务密钥将无法恢复。
小型企业有必要上HSM吗
如果业务场景涉及支付、用户敏感数据、电子合同签章,且面临合规监管要求,那么HSM是必要组件,对于纯内部管理系统且无合规压力的场景,软件加密方案在成本上更务实,等业务发展有了认证需求后再迁移也不迟。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/784151.html