服务器日志到底躺在哪
查看服务器上的log文件夹,你必须先明确服务器操作系统类型,再确定Web服务或应用软件的安装方式,因为日志路径会因为Linux、Windows、宝塔面板、Docker容器等不同环境而天差地别。 服务器日志不是风景图片,它不会自动摆在你眼前,很多时候你得用命令行去“请”它出来。
为什么你必须知道日志文件夹的位置
日志是服务器的黑匣子,记录着每一次访问、每一个报错、每一次崩溃前的挣扎,没有日志,排查故障就像蒙着眼修电路,业内专家指出,约半数以上的服务器故障排查,第一步都要从日志文件入手。
- 排查网站500错误:需要查看Nginx或Apache的错误日志
- 分析黑客入侵痕迹:需要查看系统认证日志
- 定位数据库死锁:需要查看MySQL或Redis的日志输出
搞清楚日志在哪,你就掌握了服务器的“体检报告”存放点。
怎么查看服务器上的log文件夹:Linux篇
Linux服务器占据市场主导地位,绝大多数云服务器跑的是CentOS、Ubuntu或Debian系统,不同的发行版和不同的软件,日志存放路径差异明显。
系统日志的标准目录:/var/log
Linux系统约定俗成将大部分日志放在/var/log目录下,这是你登录服务器后第一个要看的地方,用SSH工具连接后,依次执行以下命令:
cd /var/log
ls -lh
你会看到很多熟悉的文件名,这些是系统核心日志,按需查看:
- /var/log/messages:CentOS/RHEL系统的全局系统日志
- /var/log/syslog:Ubuntu/Debian系统的全局系统日志
- /var/log/secure:安全认证与登录日志,查看暴力破解就靠它
- /var/log/dmesg:内核环形缓冲区日志,硬件问题看这里
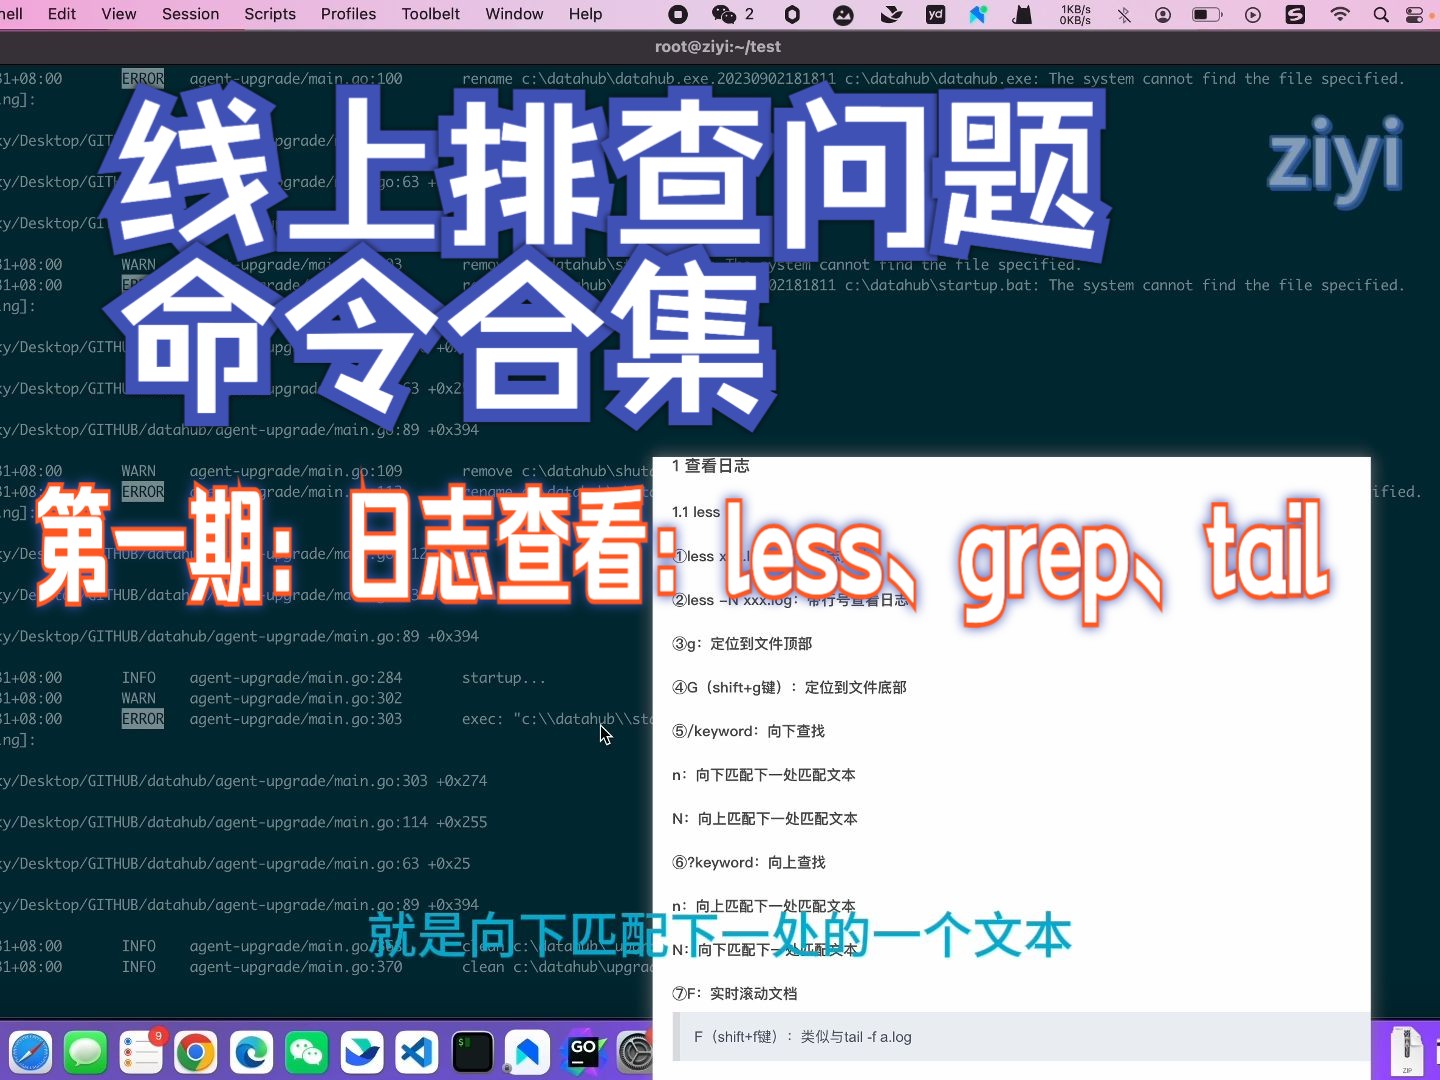
推荐使用tail命令,因为它只显示文件末尾,不会让你的屏幕崩溃,比如查看系统认证日志:
tail -n 100 /var/log/secure
如果要做实时追踪,使用-f参数:
tail -f /var/log/nginx/access.log
Nginx和Apache的日志文件在哪
Web服务器是日志大户,Nginx和Apache的日志路径并非固定在/var/log下,它取决于编译安装时的参数或软件包的默认配置。
Nginx日志位置:多数情况下,Nginx的access.log和error.log位于/var/log/nginx/目录下,但如果你是用源码编译安装的Nginx,日志可能在你指定的--error-log-path参数路径下。
查看Nginx配置文件中日志路径的命令:
grep -r "log_" /etc/nginx/nginx.conf
或者直接查看主配置:
nginx -T | grep log
Apache日志位置:Ubuntu下Apache2的日志在/var/log/apache2/,CentOS下httpd的日志在/var/log/httpd/,同样,如果你不确认,查看httpd.conf中的ErrorLog和CustomLog指令:
grep ErrorLog /etc/httpd/conf/httpd.conf
应用日志去哪找
如果你的服务器跑的是Java应用(SpringBoot)、Python应用(Django)或Node.js项目,日志位置完全取决于你启动应用时怎么写的,行业共识是,应用日志应该单独存放在独立目录,比如/data/logs/或者/home/user/app/logs/。
你可以在应用的配置文件里寻找log.path或logging.file.path这类参数,如果项目中配置了logback或log4j2,日志目录通常能在logback.xml中找到。
find / -name ".log" -mtime -1 2>/dev/null
这条命令可以帮你找到最近一天内有改动的所有日志文件,是寻找陌生应用日志的利器。
Windows服务器日志文件夹路径与查看方法
Windows服务器和Linux差别很大,日志存放方式也更“图形化”。
事件查看器:Windows日志的总入口
Windows服务器(如Windows Server 2016、2019、2026)的系统日志主要通过事件查看器(Event Viewer)查看,右键点击“开始”菜单 → 选择“事件查看器”,或者按下Win + R,输入eventvwr.msc回车。
- Windows日志 > 系统:记录驱动、服务启动失败等系统级问题
- Windows日志 > 应用程序:记录软件运行时的报错和警告
- Windows日志 > 安全:记录登录尝试、账户操作事件
IIS日志的物理路径
如果你的Windows服务器跑的是IIS,访问日志默认存储在C:\inetpub\logs\LogFiles\W3SVC1\目录下,W3SVC后面的数字是站点ID,从第一个站点的W3SVC1开始,每新增一个站点,数字+1。
IIS日志文件是文本格式,每行一条请求记录,包含客户端IP、请求方法、状态码、响应时间等字段,直接用记事本打开会卡顿,建议用PowerShell的Get-Content命令分段读取:
Get-Content C:\inetpub\logs\LogFiles\W3SVC1\u_ex260101.log -Tail 100
部署日志的查找思路
Windows服务器上部署应用(比如Tomcat或自定义服务)时,日志路径一般写在服务启动脚本或application.properties中,你可以使用Everything这类工具搜索全盘.log文件,快速定位目标。
网站日志文件太大打不开怎么办
服务器运行久了,日志文件长到GB级别是常态,直接vim打开或者用记事本打开,轻则卡死编辑器,重则拖垮服务器IO。
用head和tail精准切割日志
大日志文件必须用行数控制的方式读取,不要用cat全量打印,下面这条命令查看文件最后500行:
tail -n 500 /var/log/nginx/error.log
查看文件头部(比如确认日志格式):
head -n 20 /var/log/nginx/error.log
从第1000行往下显示500行:
sed -n '1000,1500p' /var/log/nginx/error.log
用grep定向过滤目标信息
如果你要找特定IP、特定时间段或特定错误码,用grep过滤比翻日志高效百倍,比如查找今天下午返回500错误的请求:
grep " 500 " /var/log/nginx/access.log | tail -n 50
查找某个IP的所有访问记录:
grep "192.168.1.100" /var/log/nginx/access.log
日志切割和清理策略
日志不可能无限堆积,对于不要求长期保留的服务器,建议开启logrotate自动切割,Linux系统通常自带logrotate,配置在/etc/logrotate.d/下,比如Nginx的日志按天切割,保留7天:
/data/logs/nginx/.log {
    daily
    rotate 7
    missingok
    compress
    delaycompress
    dateext
    notifempty
    create 640 nginx adm
}
在Windows上,可以用计划任务定期清理超过一定天数的日志文件。
用日志分析工具代替手工翻文件
手工命令行翻日志虽然高效,但面对海量日志和复杂的时间线关联,人眼很难处理,实际工作中,你可以考虑用工具来减轻负担。
GoAccess实时解析访问日志
GoAccess是开源的实时日志分析工具,安装后一条命令即可解析Nginx或Apache的访问日志,在终端里生成可视化的仪表盘。
goaccess /var/log/nginx/access.log --log-format=COMBINED
它能告诉你哪些页面最热、哪些IP访问频率异常、哪些请求耗时最长。
日志易、ELK栈等集中式方案
对于多台服务器的情况,你不可能一台台登录去看log文件夹,将日志集中收集是标准解法,使用ELK(Elasticsearch + Logstash + Kibana)栈,或者商业化的日志易平台,可以做到:
- 统一收集所有服务器的log文件
- 通过关键词搜索和字段过滤快速定位问题
- 设置告警规则,异常日志自动通知运维
这类方案适合日志量较大、对排障时效要求高的生产环境。
常见排查场景:日志到底说了什么
知道了log文件夹在哪,会敲命令,下一步就是要能读懂日志,不同日志的“话风”完全不同。
Nginx错误日志常见内容
Nginx错误日志在/var/log/nginx/error.log,常见的报错有:
connect() failed (111: Connection refused):后端服务没启动,Nginx转发失败upstream timed out:后端处理请求超时worker_connections are not enough:最大连接数配置过低
查日志的时候请核对时间戳,把错误发生前的最后几十条日志都看一遍,往往能发现前因后果。
MySQL慢日志:数据库性能的照妖镜
MySQL的慢查询日志路径可以在MySQL命令行中查询:
SHOW VARIABLES LIKE 'slow_query_log_file';
一般位于/var/lib/mysql/下,文件名类似mysql-slow.log,里面记录的是执行时间超过阈值的SQL语句,如果你发现网站打开慢,看这个文件比看访问日志更直接。
Q&A:查看服务器log文件夹的高频问题
我既不知道服务器是Linux还是Windows,也不知道日志在哪,怎么办?
登录云服务商控制台,查看服务器的操作系统信息,如果服务器是Linux系统,在SSH终端中输入cat /etc/os-release查看发行版信息,然后用find / -name ".log" -type f 2>/dev/null命令搜索全盘日志文件,如果服务器是Windows系统,进入事件查看器或查看IIS日志路径C:\inetpub\logs\LogFiles\。
宝塔面板里怎么查看日志文件夹?
宝塔面板在左侧菜单的“日志”选项卡中,提供了网站日志和错误日志的快捷查看入口,物理路径通常在/www/wwwlogs/下,Nginx服务本身的错误日志位于/www/server/nginx/logs/。
查看日志时提示权限不够,怎么解决?
日志文件通常只允许root用户或指定服务账户读取,如果你使用的是普通用户登录,需要切换到root或使用sudo前缀执行命令,例如sudo tail -n 100 /var/log/secure,使用sudo时系统会要求输入当前用户的密码,输入正确即可获得临时管理权限。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/784432.html