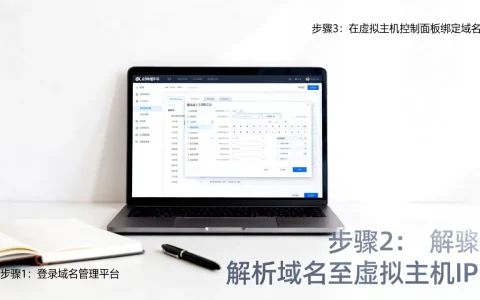
自己搭建CDN服务器,核心思路是自建DNS调度加反向代理缓存,用Nginx或Apache做缓存节点,再用BIND或PowerDNS做智能解析调度,这套方案完全可行,适合有一定服务器运维基础、追求性价比或有定制需求的个人站长与中小企业。
自己搭建cdn服务器需要什么配置
想要把CDN跑起来,前提是搞清楚需要哪些基础硬件和软件,自建CDN不是一台服务器的事,它至少需要两个角色:一个负责调度的DNS服务器,一个或多个负责缓存回源的节点服务器。
硬件配置参考:
- 管理节点(DNS调度):1核CPU、1GB内存、20GB硬盘足够,带宽按请求量算,一般5Mbps起步
- 缓存节点(边缘加速):2核CPU起,内存建议4GB以上,硬盘用SSD,带宽取决于你要扛的流量峰值
- 回源服务器:你原本的站点服务器,没有额外要求
软件选型组合:
- 操作系统:Debian 11+或Ubuntu 22.04 LTS,稳定且社区资料多
- 调度服务:BIND9(经典稳定)或PowerDNS(支持API,适合自动化管理)
- 缓存服务:Nginx(主流首选)或Apache Traffic Server(高性能场景)
- 证书管理:ACME.sh自动申请和续期SSL证书
行业共识认为,自建CDN的运维门槛主要集中在DNS配置和缓存策略调优上,硬件成本反而不是大头。
搭建CDN服务器的关键步骤与实操
第一步:部署DNS智能调度系统
DNS是CDN的大脑,用户访问你的域名时,DNS根据用户IP所在地理位置,返回离他最近的节点IP。
以BIND9为例,安装后修改/etc/bind/named.conf,配置view(视图)功能,简单说,就是让电信用户解析到电信线路的节点IP,联通用户解析到联通的节点IP。
view "telecom" {
    match-clients { 电信IP段; };
    zone "cdn.example.com" {
        type master;
        file "/etc/bind/db.telecom";
    };
};
view "unicom" {
    match-clients { 联通IP段; };
    zone "cdn.example.com" {
        type master;
        file "/etc/bind/db.unicom";
    };
};每个zone文件里,把cdn.example.com解析到对应线路的Nginx缓存服务器IP,这个方案的关键在于IP地址段的覆盖精度,国内运营商IP库准确性直接决定调度效果。
第二步:配置Nginx反向代理缓存节点
Nginx缓存节点的核心配置在nginx.conf里的http块,要开启代理缓存,指定缓存路径、缓存大小和缓存时间。
proxy_cache_path /data/nginx/cache levels=1:2 keys_zone=cdn_cache:500m max_size=20g inactive=7d;在server块中,配置站点访问规则,将请求转发到你的回源服务器,同时开启缓存。
server {
    listen 80;
    server_name cdn.example.com;
    location / {
        proxy_pass http://你的回源服务器IP;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_cache cdn_cache;
        proxy_cache_valid 200 304 30m;
        proxy_cache_valid 404 1m;
        proxy_cache_key $host$uri$is_args$args;
        proxy_cache_purge PURGE from 127.0.0.1;
    }
}需要特别说的是,proxy_cache_key的设定直接影响缓存命中率,静态资源(图片、CSS、JS)建议把查询参数排除掉,避免同一个文件因为带不同参数而重复缓存,白占硬盘空间,动态页面则按完整URI来缓存,设短一点的过期时间。
启动Nginx后,用curl -I http://你的节点IP/某个静态文件测试,看到X-Cache-Status: HIT就说明缓存生效了。
第三步:同步证书与HTTPS配置
用ACME.sh给CDN节点申请SSL证书,然后配置Nginx的443端口,证书可以用回源域名的泛域名证书,也可以用CDN独立域名证书。
server {
    listen 443 ssl http2;
    server_name cdn.example.com;
    ssl_certificate /path/to/fullchain.crt;
    ssl_certificate_key /path/to/private.key;
    # 其余配置同80端口,注意保留proxy_pass等缓存设置
}
证书自动续期后要重载Nginx,可以在ACME.sh的renew hook里加一条systemctl reload nginx。
第四步:测试与上线切换
先在本地hosts文件把你的域名解析到新节点IP,测试图片、CSS、JS等静态资源是否正常,再测一下HTTPS证书是否有效,确认无误后,去域名注册商处把DNS服务器改为你自建的DNS服务器地址,这步操作生效时间由域名的NS记录TTL决定,一般几分钟到几小时。
自建CDN与Cloudflare CDN差距在哪
很多人在“自建”和“直接用Cloudflare”之间纠结,这个问题没有绝对答案,关键是看你的具体场景。
| 对比维度 | 自建CDN | Cloudflare CDN |
|---|---|---|
| 成本 | 服务器费用+维护时间成本,无流量费 | 免费套餐够用,Pro套餐每月20美元起 |
| 中国大陆访问速度 | 节点可控,可优化线路 | 免费版走美国节点,速度一般 |
| 定制能力 | 完全可控,可深度调优 | 受平台规则限制 |
| 运维难度 | 较高,需自己处理故障 | 零运维,控制台点点鼠标 |
| 安全防护 | 需自建WAF等防护 | 内置DDoS防护和WAF |
如果你的网站主要面向中国大陆用户,且对速度有要求,自建CDN配合国内云服务器,效果会比Cloudflare免费版好,反过来,如果你面向海外用户,Cloudflare的全球网络优势明显,没必要自己折腾。
你可以把自建CDN和Cloudflare CDN理解为两种路线:自建是技术派玩家的选择,追求极致控制力;Cloudflare是效率派的选择,追求省心省力。
CDN服务器搭建后的性能调优方向
节点上线只是开始,离“好用”还有一段路,以下几个调优点直接影响最终加速效果。
缓存命中率优化
缓存命中率是衡量CDN质量的第一指标,命中率低,说明回源请求多,节点压力和源站压力都下不去。
调优思路是区分资源类型差异化缓存策略,静态文件缓存时间拉长,比如图片、字体、CSS、JS这些不带cookie的资源,缓存7到30天,动态接口不缓存或只缓存极短时间,有人用split_clients模块做灰度发布,有人用proxy_cache_lock解决缓存击穿,都是常用的工程手法。
连接复用与TCP优化
Nginx开启upstream keepalive保持节点与源站的长连接,避免每次请求都重新建立TCP握手,同时启用gzip压缩文本类资源,减少传输体积。
upstream backend {
    server 你的回源IP;
    keepalive 32;
}在location里加上:
proxy_http_version 1.1;
proxy_set_header Connection "";
gzip on;
gzip_types text/plain text/css application/json application/javascript text/xml;
缓存节点健康检查与故障转移
节点不是永远不会挂的,配置健康检查,发现节点故障时自动从DNS调度中摘除,BIND9的check机制比较简陋,生产环境用PowerDNS搭配API做自动化摘除更实际,简单方案是写一个脚本,定时curl节点的健康检查URL,连续失败三次就调用DNS服务商的API把对应的A记录改成回源IP。
据工信部数据,国内网站平均响应时间每减少100毫秒,用户跳出率就会有明显下降,不要小看这100毫秒,多节点、高命中率、低延迟回源,每一项都在为这100毫秒努力。
安全防护与日常维护要点
自建CDN的安全责任全在自己身上,比使用云厂商CDN需要更细致的防护计划,至少要盯住几个点。
访问控制:Nginx配置allow和deny指令,只允许CDN节点的IP访问源站,这样外部访问者拿不到你的源站IP,绕不过CDN直接打源站。
带宽与并发限制:limit_req和limit_conn模块限制单IP的请求速率,带宽上限用proxy_bind和防火墙配合控制,防止恶意刷流量影响正常用户。
日志监控与告警:Nginx访问日志接入ELK或Prometheus,分析CDN节点的流量模式,设置告警规则,发现5xx错误率突增、带宽跑满等异常情况即时通知。
定期更新:Nginx和BIND都要保持最新稳定版,及时修补已知安全漏洞,每月一次例行检查,看/var/log/nginx/error.log有没有异常记录,df -h看一眼缓存盘还剩多少空间。
对于个人站长来说,自建CDN是一场有趣的工程实践,它不像云厂商CDN那样开箱即用,但你能获得完整的访问日志、精确的缓存控制和免费的带宽配额,当你的站点流量涨到每月几十GB时,自建CDN省下的流量费用就很可观了。
常见问题解答
自建CDN需要备案吗?
如果域名解析到中国大陆的服务器,必须完成ICP备案,用海外服务器做CDN节点则不需要备案,但访问延迟会明显高于国内节点。
搭建CDN需要哪些基础技能?
至少要熟练Linux命令行操作,理解DNS解析原理,会配置Nginx站点,没有这些基础不建议直接上手,先把这些技能学扎实了再动手,避免中途卡壳。
一台服务器可以同时做DNS和缓存节点吗?
可以,但不推荐,DNS解析请求量虽小,但缓存节点扛大量并发时代理进程占用的CPU、内存会挤占DNS服务资源,影响解析稳定性,建议至少用两台服务器分开部署,实在不行就用云服务商的DNS托管,只把缓存节点放在自建服务器上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786736.html