服务器没有一套放之四海而皆准的“必备代码包”,但系统初始化、安全基线、可观测性、备份恢复、自动化部署这五类代码与配置,是上线前绕不开的底线。 把服务器想成刚交付的办公室:毛坯能住,但门锁、水电、监控、消防和物业交接缺一项,后面都容易返工,所谓“必备代码”,不只是几行脚本,还包括配置文件、定时任务、部署单元和检查命令,先跑通底线,再按业务加码,比一上来堆工具更稳。
服务器必备代码有哪些?按上线顺序列清单
系统初始化代码:先把“毛坯房”变成可维护状态
新机器到手,先做基础归一化,不要急着装业务,先确认系统版本、时区、主机名、软件源和账号权限,常用动作可以落在命令或配置里:
- 更新软件源并升级:Debian/Ubuntu 用
apt update && apt upgrade,RHEL 系用dnf update。 - 设置时区与时间同步:
timedatectl set-timezone Asia/Shanghai,启用chronyd或systemd-timesyncd。 - 创建运维账号:
adduser deploy、usermod -aG sudo deploy,日常不用 root 登录。 - 写好 SSH 配置:在
/etc/ssh/sshd_config中设置PermitRootLogin no、PasswordAuthentication no,改完先保留一个控制台会话验证,避免把自己锁在门外。 - 调整内核与资源限制:
/etc/sysctl.d/99-server.conf里配置vm.swappiness、net.core.somaxconn、fs.file-max;/etc/security/limits.d/99-nofile.conf里放开文件句柄数。 - 配好日志轮转:检查
/etc/logrotate.d/,别让日志把磁盘写满。
这些代码不花哨,但决定了后面排障是否顺手,主机名乱、时区错、日志爆盘,都是运维夜里最不想见的场景。
安全基线代码:门锁和监控不能靠运气
安全代码的第一原则是最小权限,防火墙只开业务端口,SSH 只允许密钥登录,数据库不对公网裸露,Ubuntu 可用 ufw allow 22/tcp、ufw enable;RHEL 系用 firewall-cmd --permanent --add-service=ssh 后重载,再装 fail2ban 限制暴力破解,配置 /etc/fail2ban/jail.local 监控 SSH 日志。
行业共识认为,主机安全基线核查应作为上线例行动作,可参考 CIS Benchmarks、NIST 公开指南做检查项,用 lynis audit system 或 OpenSCAP 跑一遍,还要加上:
- 审计规则:
auditd记录关键文件变更和登录事件。 - 自动安全更新:按业务窗口开启,不要把内核更新直接打到生产高峰。
- 证书续期:Let’s Encrypt 用
certbot renew --dry-run验证定时任务。 - 镜像与依赖扫描:容器场景用
trivy image查漏洞。
据工信部公开的网络安全防护指南,主机安全基线核查是常见要求,别把安全脚本当一次性任务,配置漂移才是长期问题。
中小型企业服务器部署需要哪些必备代码
中小企业的典型场景是几台云服务器加一个数据库,团队没有专职安全岗,这时“必备”要收窄,优先保证能恢复、能看见、能回滚,下面这张表可作为起步清单:
| 类别 | 最小可用做法 | 进阶做法 | 验证方式 |
|---|---|---|---|
| 初始化 | 时区、账号、SSH 密钥、时间同步 | Ansible 统一纳管 | 新机 10 分钟内可登录 |
| 安全 | 防火墙、fail2ban、最小端口 | CIS 基线、审计日志 | 外网扫描无多余端口 |
| 监控 | node_exporter + 告警 | Prometheus + Grafana | 磁盘、内存、负载有阈值 |
| 备份 | 每日数据库导出 + 对象存储 | 快照 + 异地副本 + 恢复演练 | 每月实际恢复一次 |
| 部署 | systemd 或 Docker Compose | CI/CD 与回滚脚本 | 发布失败能一键回退 |
一个精简的 Ansible 任务就能把基础包、时间同步和 fail2ban 管起来:
- hosts: all
  become: true
  tasks:
    - name: 安装基础包
      package:
        name: [curl, vim, chrony, fail2ban, unzip]
        state: present
    - name: 启用时间同步
      service:
        name: chronyd
        state: started
        enabled: true
备份代码要能验证。restic 或 borg 做加密备份,cron 定时执行,备份完跑一次 restic check,只备份不恢复,等于没备份,监控也别只盯 CPU,磁盘使用率、inode、证书剩余天数、备份成功时间更值得告警。
服务器安全代码和性能优化代码有什么区别
这两类代码经常被混在一起,安全代码改的是“谁能进来、能做什么”,性能代码改的是“同样资源下能扛多少”,对比看更清楚:
| 维度 | 安全代码 | 性能优化代码 |
|---|---|---|
| 目标 | 降低暴露面与越权风险 | 降低延迟、提高吞吐 |
| 典型位置 | SSH、防火墙、TLS、权限、审计 | 内核参数、Nginx、数据库、JVM |
| 常见动作 | 禁密码登录、限端口、打补丁 | 调 worker 数、连接池、缓存 |
| 验证方式 | 扫描、基线核查、登录审计 | 压测、火焰图、慢查询分析 |
| 风险 | 配错会锁死访问 | 调错会放大抖动 |
顺序上先安全后性能,性能调优前先观测,别凭感觉改 sysctl,Nginx 的 worker_connections、PHP-FPM 的 pm.max_children、数据库连接池都要结合内存和压测结果,业内专家指出,自动化配置管理能减少环境漂移,但参数仍要按业务压测校准。
服务器运维必备代码多少钱一套,先分清开源与商业授权
“多少钱一套”没有统一答案,服务器运维代码多数是开源的:Ansible、Prometheus、Grafana、restic、Fail2ban 本身不收费,成本落在人力、托管和培训上,商业监控、备份、安全产品通常按节点数、数据量或年费计价,不同厂商差异较大,近年来,按订阅付费和按量计费并存,采购前要拆开看授权费、实施费、云资源费和后续服务费。
判断是否值得买,看三件事:能否导出配置、能否离线恢复、出了故障谁响应,开源方案不是零成本,商业方案也不等于省心,预算有限时,优先把备份和监控做扎实,再考虑商业安全套件。
北京机房服务器上线前必备代码清单:物理机场景多三步
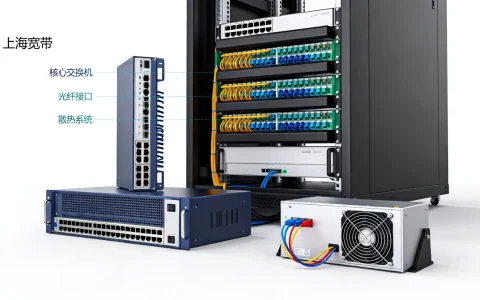
北京机房托管或自建机房,物理机比云主机多了硬件层,除通用初始化外,上线前要补带外管理、磁盘健康和硬件监控,常见检查命令包括:
ipmitool sel list查看带外管理事件日志。smartctl -a /dev/sda检查磁盘 SMART 健康状态。sensors查看温度与风扇读数。dmidecode -t system核对硬件型号与序列号。ethtool检查网卡速率和双工模式。
北京机房常见多网卡、多线路和带外管理网段,配置时要确认管理口与业务口分离,RAID 卡、UPS、交换机端口监控也应纳入告警,云主机可依赖平台快照,物理机则要把硬件告警和备份恢复脚本一起验收。
上线前把五类代码跑通:能登录、能审计、能监控、能恢复、能回滚,服务器必备代码的价值不在数量,而在每条都能被验证,配置越贴近业务,越少靠猜。
服务器必备代码Q&A:三个常见问题
Q1:服务器必备代码可以照搬网上的脚本吗?
不建议直接照搬,脚本里的变量、系统版本、端口和路径都要按实际环境改,先在测试机跑,保留控制台会话,确认 SSH、防火墙和备份任务不会互相打架,再上生产。
Q2:新服务器上线前最少要跑哪些代码?
最少覆盖五件事:基础初始化、SSH 与防火墙、监控告警、定时备份、部署与回滚,每件事都要有验证命令,比如新账号能登录、端口扫描无多余开放、备份能恢复、发布失败能回退。
Q3:服务器性能瓶颈先改内核参数吗?
不应先改内核参数,先看监控和日志,定位是 CPU、内存、磁盘 I/O、网络还是数据库慢查询,没有观测数据的调参,往往只是把问题推迟到下一次流量高峰。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786746.html