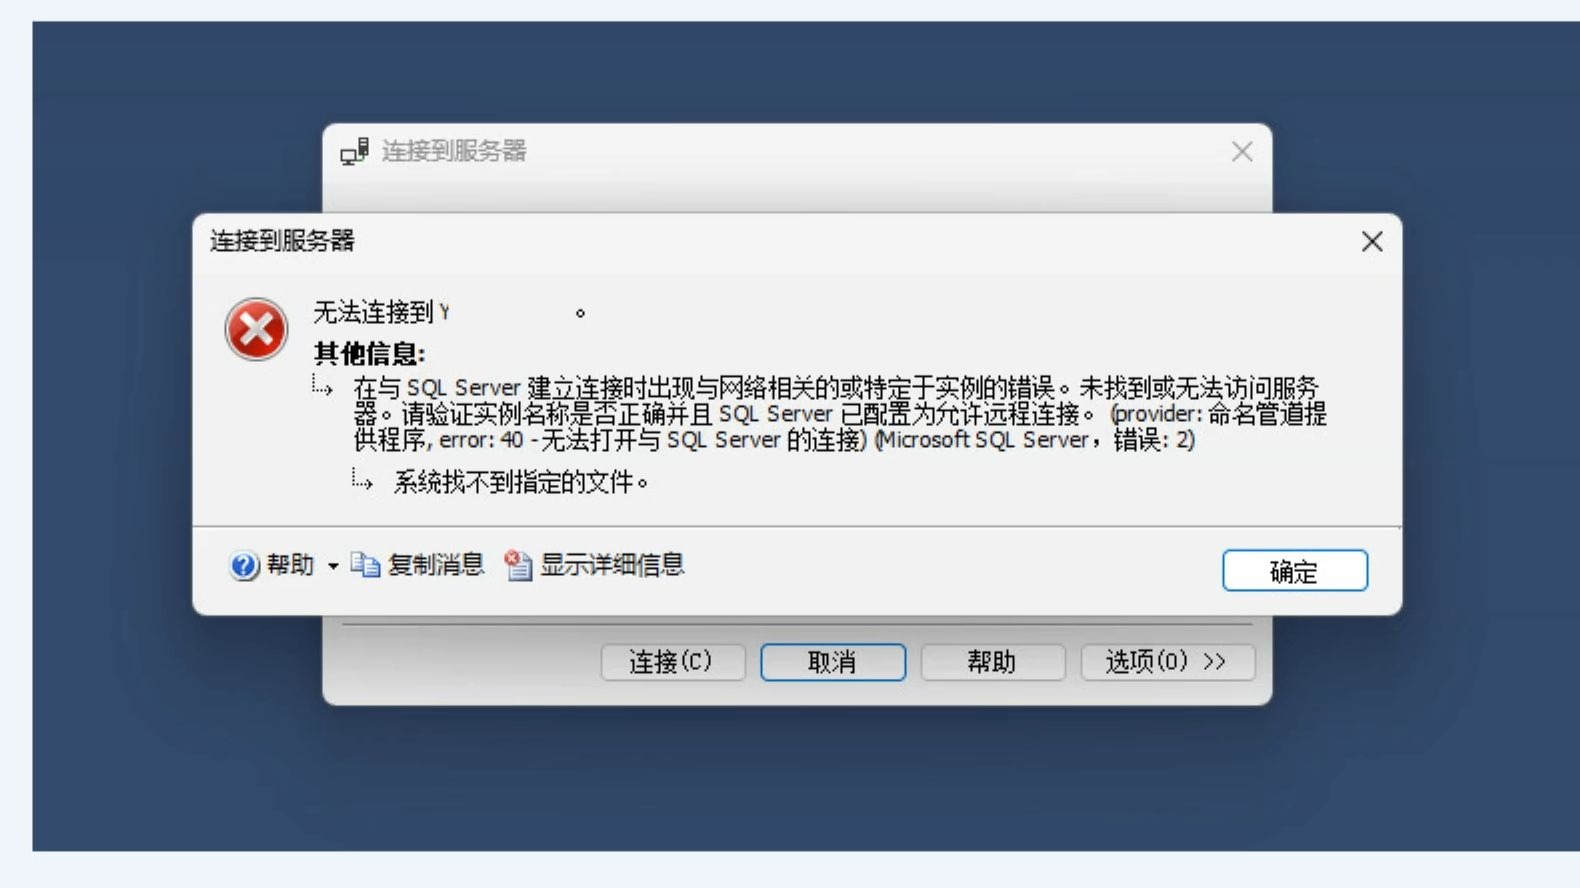
只要服务端的 TCP/IP 协议已启用、1433 端口放行、身份验证改成混合模式,局域网内任意一台电脑用「IP,端口」就能连上 SQL Server 2000。 这三件事缺一件,客户端就只会甩给你一句”SQL Server 不存在或访问被拒绝”。
SQL Server 2000 是 2000 年发布的产品,微软已于 2010 年 7 月结束它的扩展支持(据微软产品生命周期公告),可现实是,工控机、老 ERP、门店收银、生产报表这些场景里它还在稳稳跑着,局域网连接的需求一直没断过,下面按”服务端怎么配、端口怎么开、连不上怎么查”的顺序讲透。
局域网内如何连接sql2000数据库:先把服务端这四步走对
多数人连不上就跑去客户端重装工具,方向反了,问题多半在服务器那头,按下面顺序做,基本一遍过。
第一步:确认 TCP/IP 协议真的启用了
开始菜单 → Microsoft SQL Server → 服务器网络实用工具,看”启用的协议”列表里 TCP/IP 在不在。
- 不在就点”启用”,选中 TCP/IP 后点”属性”,端口填 1433,确定。
- 默认实例一般已经是 1433;命名实例常是动态端口,必须在这里手动固定,否则每次重启端口都变。
- 改完重启服务:
net stop mssqlserver再net start mssqlserver,命名实例把服务名换成MSSQL$实例名。
验证是否真的在听:netstat -an | findstr 1433,看到 0.0.0:1433 LISTENING 才算数,如果只显示 0.0.1:1433,说明只监听了本地回环,外部电脑永远连不进来。
第二步:身份验证改成混合模式
企业管理器 → 展开服务器组 → 右键服务器 → 属性 → 安全性选项卡 → 选”SQL Server 和 Windows” → 确定 → 重启服务。
这一步不做,客户端用 sa 登录会直接报”用户 ‘sa’ 登录失败”,改完顺手给 sa 设个像样的密码:安全性 → 登录 → 右键 sa → 属性 → 设密码,空密码的 sa 配上开放的 1433,等于把整个库摆在局域网里任人取用。
第三步:防火墙放行,别图省事整个关掉
老服务器多是 Windows 2000/2003,2003 自带防火墙默认拦截,正确做法是加例外:
- 控制面板 → Windows 防火墙 → 例外 → 添加端口 → 名称随意,端口 1433,协议 TCP。
- 用命名实例的,再放行 UDP 1434,否则客户端按”服务器名\实例名”找不到端口。
- 装了第三方防火墙的,同样要放行
sqlservr.exe这个进程。
第四步:客户端把地址写对
企业管理器 → 新建 SQL Server 注册 → 服务器名填 168.1.10,选”SQL Server 身份验证”,输 sa 和密码。
不想开图形界面的,命令行直接验证:
osql -S 192.168.1.10 -U sa -P 你的密码 -d master能进 1> 提示符,链路就通了,连接字符串建议把端口写全,避免实例名解析出岔子:Provider=SQLOLEDB;Data Source=192.168.1.10,1433;Initial Catalog=库名;User ID=sa;Password=密码;
三种连接方式的取舍:
| 连接方式 | 依赖端口 | 典型场景 | 建议 |
|---|---|---|---|
| TCP/IP | 1433 | 跨网段、跨 VLAN | 首选 |
| 命名管道 | 445 / 139 | 同网段、老域环境 | 备选 |
| IPX/SPX | 无固定端口 | 极老的 Novell 网络 | 基本淘汰 |
sql2000局域网连接需要什么端口:1433 只是入口
端口问题问得最多,把分工说清楚,排查能省一半时间。
1433:数据通道
默认实例的 TCP 监听端口,所有查询和事务都走这里,服务器改了端口,客户端必须跟着改,两边不一致就是连不上。
1434:实例解析通道
SQL Server 2000 的解析服务随实例启动,监听 UDP 1434,客户端输入”服务器名\实例名”时,先问它这个实例用的哪个 TCP 端口。
- 只用 IP 连默认实例,1434 不通也能连。
- 用命名实例名连接,1434 被拦就报”SQL Server 不存在”,可服务其实是好的。
- 服务器网络实用工具里勾了”隐藏服务器”,1434 就不再应答枚举,这是有意做的收敛。
445 和 139:命名管道的门槛
走命名管道时用 TCP 445(老环境是 139),底层就是 SMB,跨网段、跨防火墙时这两个端口常被封,这正是”同屋能连、隔壁楼连不上”的根源,能走 TCP/IP 就别碰命名管道。
sql2000局域网连接不上怎么办:按顺序排查比瞎试快
故障现象就那么几种,从链路底层往上查,比反复重装客户端高效得多。
先分清 ping 通和连得上
ping 192.168.1.10 通,只说明网络层活着,再 telnet 192.168.1.10 1433,黑屏或提示连接成功才算传输层通,telnet 失败,问题一定在服务端监听或防火墙,别去客户端上找。
再看服务状态和端口占用
net start | findstr MSSQL 看服务起没起,服务显示”已启动”但端口没监听,多半是协议被禁用或者端口被别的程序占了,用 netstat -ano | findstr 1433 查占用进程 PID。
能连上但打不开库,是权限问题
登录名没映射到数据库用户,企业管理器 → 对应库 → 用户 → 新建,登录名选 sa 或业务账号,权限问题不会报连接错误,只会报”拒绝访问”,两者要分清楚。
win10和win7的电脑还能连sql2000服务器吗
能连,工具要挑,SQL Server 2000 自带的企业管理器在 64 位系统上装不上,硬装也容易缺组件,可行路径有几条:
- 装 SQL Server 2008 R2 的 Management Studio,它向下兼容 SQL Server 2000,日常查询建表都够用。
- 用 osql、sqlcmd 命令行工具,配好 ODBC 驱动就能跑脚本。
- 第三方客户端走 ODBC,先装 MDAC 2.8 或系统自带 SQL Server 驱动,再建数据源。
- 2012 及以后版本的 SSMS 已不支持 SQL Server 2000,别在这上面耗时间。
64 位系统还有个坑:32 位程序要用 32 位 ODBC 管理器(%windir%\SysWOW64\odbcad32.exe)建数据源,找错地方就会出现”明明配好了却提示找不到”的怪事。
老系统常年跑在局域网里,这几条比修 bug 更值钱
SQL Server 2000 早已没有安全更新,行业共识是”隔离运行、最小暴露”,落地就几条:
- 打满 SP4 补丁,这是 2000 系列的最后一个服务包。
- 只在内网开放,绝不做端口映射到公网。
- sa 改强密码,业务程序用独立账号,只给库级权限。
- 定期做完整备份加日志备份,老硬盘的故障率不低。
- 有条件就做迁移评估,逐步升级到更高版本的实例。
业内专家指出,老数据库最大的风险往往不是软件本身,而是长期没人动造成的配置漂移端口被临时改过、防火墙规则加过又没清理,最后连维护的人都说不清现状,留一份配置清单,比什么都实在。
sql2000服务器通过局域网连接常见问题解答
局域网能 ping 通,但提示”SQL Server 不存在或访问被拒绝”,先查哪里
顺序是:服务是否启动 → TCP/IP 是否启用 → 1433 是否处于监听 → 防火墙是否放行,四项都正常还连不上,再确认客户端网络实用工具里的 TCP/IP 协议是否启用,以及填的 IP 和端口跟服务器是否一致。
sql2000局域网调试一般怎么收费
没有统一价,本地服务商上门多按次或按小时计,看现场复杂度:单机改配置很快,涉及多网段、防火墙策略、老 ERP 联调的工时会明显拉长,远程协助成本低得多,前提是对方能拿到服务器权限。
只允许指定的几台电脑访问,能做到吗
可以,但 SQL Server 2000 本身没有 IP 白名单功能,常见做法是在服务器防火墙的例外里限定来源 IP 段,或用带访问控制的三层设备做策略,数据库层面能做的是收缩账号权限、按库授权,登录审计则要开 SQL Server 的登录审核。
总结一句:协议、验证模式、端口放行这三件事在服务端做对,客户端把 IP 和端口填对,局域网连接基本不会出问题;真连不上,就按 ping、telnet、netstat、osql 的顺序查下去,比盲目重装快得多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786835.html