攻击峰值时按需启用备用资源,是破解单点拥塞最直接的手段,核心不是“多买机器”,而是“提前备好一条不用时不花钱、用时立刻顶上”的流量通道,这个结论,适用于网站、API接口、直播推流,甚至游戏服务器,2026年的网络攻击,早已不是“打不打得死”的问题,而是“你切换得够不够快”的问题,下面这套打法,围绕容量池、调度开关、切换节奏三个关键词展开。
攻击峰值出现前:把“备用”备在离你最近的地方
很多人对备用资源的理解还停留在“我有一台空闲服务器”,这个理解在2026年已经过时了,真正的备用资源,不是一台机器,而是一个随时可用的容量池,它可以是高防IP的回源带宽池,也可以是CDN厂商的冗余节点组,关键是,这个池子要能按秒计费,而不是按月包年。
备用资源不能只有一种形态
攻击流量打进来时,你面对的可能是四层流量洪水,也可能是七层请求轰炸,这两种场景,需要的备用资源完全不同。
- 四层攻击(SYN Flood、UDP反射) :靠的是流量清洗机房的带宽冗余,也就是高防机房的总出口带宽,这里的备用资源,往往是高防服务商承诺的“弹性防护峰值”,比如平时买100G,峰值可以临时顶到300G。
- 七层攻击(CC攻击、HTTP慢速连接) :靠的是应用层的缓存缓存与请求分发能力,也就是CDN节点或WAF集群的并发连接数,这里的备用资源,是分布在多个地域的边缘节点。
实操检查点:登录高防控制台,找到“弹性防护”设置项,确认状态是“已开启”,很多厂商默认关闭,攻击超过保底值会直接丢包,这是2026年春节前后,华南地区多家电商平台在促销时踩过的坑。
预置“冷备”和“热备”两套方案
备用资源不启用时,不应该完全闲着,业内专家指出,把备用资源划分为两层,是成本与速度的平衡点。
热备资源:常年开启,与主资源保持实时同步,当主入口检测到异常流量特征时,30秒内完成DNS切换或BGP路由切换,这部分成本高,但只保留一个极小的容量,比如总容量的10%。
冷备资源:与云厂商或IDC机房签好“资源预留协议”,平时不跑业务,但硬件和带宽预付费锁定,攻击峰值超出热备上限时,通过API发出调度指令,3到5分钟内完成扩容,冷备资源启用,才需要按实际使用量付费。
攻击峰值出现时:按层级撕开“流量泄洪道”
攻击峰值最怕的,是所有请求都挤进同一条物理链路,此时启用备用资源,不是简单“把服务器切过去”,而是把流量拆成三股,分别泄洪。
第一层:DNS或Anycast层面的就近调度
攻击发生时,大多数流量会先集中在主机房入口,这时,不要等流量打到源站,先在DNS解析层面做文章。
假如你的主站在北京,备用池在上海和广州,在攻击峰值到达前,控制台里预先把“地域解析线路”设置为:华北用户走北京,华东用户走上海,华南用户走广州,攻击流量一旦涌入,北京入口的压力就只有原来的三分之一。
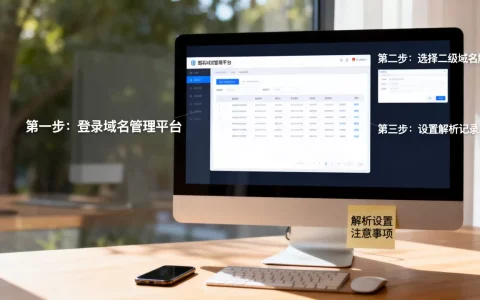
这个方法对用户几乎没有感知,唯一需要做的是:提前在权威DNS服务商处完成分线路解析配置,简米云DNS、酷番云DNSPod或Cloudflare都支持图形化操作,耗时约20分钟。
第二层:高防IP与CDN的回源路径切换
攻击量继续暴涨时,高防IP的清洗能力本身可能成为瓶颈,要启用的是高防IP的备用回源线路。
多数高防厂商支持“多回源IP + 权重轮询”模式,在常态下,回源权重设为9:1,主源站承担绝大部分请求,攻击峰值触发阈值后,把权重临时改为5:5,甚至1:9,让备用源站(可以是对象存储静态副本,也可以是另一地域的轻量服务器)承担主要流量。
具体操作路径:在防护域名的“回源配置”中,选择“多IP回源”,给每个IP绑定不同的权重,攻击开始时,调用云厂商的OpenAPI接口修改权重值,用脚本自动完成,全程不超过1分钟。
第三层:源站内部的无状态化改造
备用资源启用后,最怕的是源站本身的状态不同步,用户登录状态存在主服务器内存里,备用服务器没有,切换后用户全部掉线。
行业共识认为,动态请求尽量无状态化,把Session存储在Redis集群,把文件存储切到对象存储(S3、OSS或COS),这能在流量切换到备用资源时,让用户的Token和购物车数据不丢失。
攻击峰值时启用备用资源,本质上是用空间换时间,只要备用资源能扛住5分钟的流量洪峰,主入口的清洗设备就能完成流量净化。
攻击峰值过去后:回切比切换更需要耐心
攻击流量降下来时,很多人急着把业务切回主资源,这是大忌,回切太快,流量立刻回弹,被压制住的攻击源可能再次卷土重来。
回切节奏:三步走
第一步,观察,攻击流量以“攻击峰值”计数,下降到峰值的30%以下后,保持至少30分钟观察期,期间不做任何切换操作。
第二步,灰度回切,把备用资源上的流量,以10%的比例逐渐切回主资源,每5分钟增加10%,如果主资源负载稳定,继续执行;如果CPU或带宽瞬间飙升,暂停回切,等待下一轮观察。
第三步,释放备用资源,业务全部回切后,不要立刻释放冷备资源,保留至少2小时,确认攻击源没有再次发起流量洪峰后,再调用API释放临时扩容的带宽。
复盘时看三个数据
- 峰值时刻的QPS与带宽占用比:判断备用资源池是够用还是浪费。
- 切换指令到业务恢复的秒级延迟:用于评估自动调度脚本是否合格。
- 回切过程中的丢包率:如果回切时丢包率超过1%,说明主入口的清洗能力可能已被结构性地破坏,需要检查是否被运营商限流。
在复盘报告里,把这三个数据单独归档,下次攻击时,直接对比这些基线数据。攻击峰值时按需启用备用资源,是手段,通过复盘把“应急动作”变成“可预测的自动化操作”,才是2026年防御体系的最终目标。
DDoS高防与CDN在备用资源上的成本与选型差异
很多中小站长在配置备用资源时,纠结于买高防IP还是买CDN,两者的核心区别在于:
| 对比项 | 高防IP(BGP高防) | CDN(内容分发网络) |
|---|---|---|
| 防护重点 | 四层流量攻击(大流量清洗) | 七层应用攻击(CC防护) |
| 备用资源形态 | 弹性防护带宽峰值 | 边缘节点组与缓存服务器 |
| 调度速度 | 分钟级(BGP路由切换) | 秒级(DNS解析就近返回) |
| 适用场景 | 游戏服务器、金融交易接口、API网关 | 门户网站、电商静态页面、视频点播 |
| 价格模式 | 保底费用 + 按量弹性攻击费用 | 按流量或按请求次数计费 |
从2026年的实际行情看,DDoS高防IP的弹性防护价格,在保底100G的基础上,每增加1G按天计费约在30到80元区间,具体价格因地域和带宽资源供需波动,但比包年买大带宽要便宜得多。
如果你面对的主要是电商大促或活动领券场景,建议以CDN为底座,在源站前面再加一层高防IP,这是目前高性价比的配置静态资源全部走CDN节点,动态请求走高防IP清洗,备用资源只需针对源站回源链路做冗余即可。
选型提醒:如果业务主要在华北地区,选高防IP时优先考虑带“多线BGP”属性的机房,如北京、张家口节点,南方用户多,则考虑广东佛山、东莞或江苏宿迁的节点,地域选错,备用资源的延迟可能超过100ms。
攻击峰值时备用资源启用的常见问题
攻击峰值时启用备用资源,会导致用户访问变慢吗?
调度切换的瞬间,可能有少量连接出现1到2秒的超时,但整体影响远小于主入口被打瘫,备用的高防机房或CDN节点,通常距离用户更近,主源站在上海,备用池在南京,很多江苏用户的访问速度反而会提升。
没有DDoS高防,可以用云服务器自建备用资源吗?
可以,但仅适用于低于5Gbps的小流量攻击,自建备用服务器的瓶颈在于运营商机房的上联带宽,一旦攻击流量超过服务器所在机房的物理端口上限,无论怎么调优都无法避免丢包,自建方案更适合只启用静态页面的降级响应。
启用的备用资源按什么价格结算?
弹性防护模式下,只按攻击峰值超过保底值的部分计费,保底100G,攻击峰值达到了200G,那么只按超出的100G计费,且通常按攻击时段的小时数折算,多出的攻击特征不会在攻击结束后继续产生费用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786908.html