我的世界ICE服务器“被炸”通常不是单一TNT爆炸,而是DDoS/CC攻击、插件漏洞后门、内鬼或炸图破坏叠加后的表现;处置顺序是先隔离取证,再用备份恢复,最后补网络层和游戏内防护。 目前没有可核验的统一官方通报能把某次ICE服务器事件定性为单一原因,社区截图和录屏只能当线索。
我的世界ice服务器被炸怎么回事:先分清攻击、炸图还是漏洞
“ICE服务器被炸”在玩家嘴里是个统称,有人看到的是全员掉线、连不上;有人看到的是主城被TNT炸出大坑、箱子被清空;运营后台看到的可能是流量告警、TPS掉底、日志里一堆异常连接,不同现象对应不同处理方式,别急着在群里对线。

三种常见“被炸”不是一回事
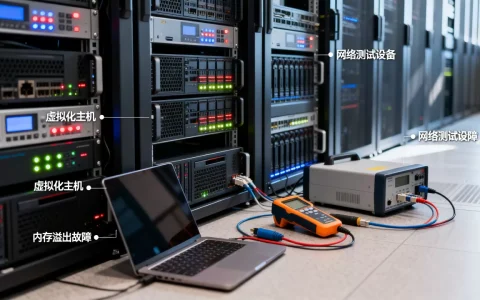
- 网络层攻击:DDoS、CC、SYN Flood、UDP反射等,表现为全服延迟飙升、玩家批量掉线、服务器反复重启,游戏内插件很难单独扛住。
- 游戏内破坏:熊孩子、内鬼用TNT、苦力怕、命令方块或红石机器炸图,表现为局部地形被毁、容器丢失,但服务器本身可能还在运行。
- 漏洞和后门:插件来源不明、权限配置过宽、后台密码弱,攻击者拿到OP或控制台权限后刷物品、传送到处破坏、删存档。
用现象做初判
| 现象 | 更可能原因 | 优先动作 |
|---|---|---|
| 全员掉线、连接超时、机房流量告警 | DDoS/CC或网络攻击 | 联系机房切高防、换IP、查流量图 |
| 局部地形被炸、箱子被翻 | 熊孩子、内鬼、TNT破坏 | 查CoreProtect记录、回档、封人 |
| 玩家数据异常、刷物品、权限错乱 | 插件漏洞、后门、弱密码 | 停用可疑插件、改后台密码、查日志 |
| TPS很低但玩家能进 | 红石机器、实体堆积、插件拖慢 | 看MSPT、限制实体和红石 |
判断时先看三个地方:logs/latest.log、crash-reports/、机房或云厂商的流量告警,装了CoreProtect的服务器,可以用/co lookup u:玩家 t:10m查方块变化,用/co rollback u:玩家 t:10m回滚,网络攻击则要看连接数,ss -s、netstat -an只能辅助,真正定性与清洗要靠机房流量侧。
我的世界服务器被DDoS攻击和熊孩子炸图有什么区别
这两件事经常被混着说,但恢复路径完全不同,DDoS攻击打的是网络入口,炸图破坏的是游戏存档,前者要找机房、云厂商或高防服务商,后者要在游戏内查人、回档、补权限。
- DDoS攻击:全服一起卡、一起掉,玩家可能连登录界面都过不去;服务器重启后短时间又挂。
- 熊孩子炸图:服务器在线,部分区域被破坏;日志里有放置TNT、点燃、破坏方块的记录。
- 内鬼破坏:有权限的账号直接传送、清空容器、删区块;需要查权限变更和登录IP。
- 插件后门:表现为异常刷物品、后台被登录、配置文件被改;需要审计插件来源和控制台操作记录。
业内专家指出,游戏服防护不能只靠游戏内插件,网络层清洗和应用层限速要一起做,全服掉线时,先联系机房确认是否遭受攻击,再决定换IP、接高防还是临时限流,局部被毁时,先停服复制一份现状目录,再回档,避免恢复过程中把证据覆盖掉。
处置路径可以按这个顺序走
- 全服掉线:联系机房或云厂商,查看流量告警,切高防IP,隐藏源站,临时限制UDP和异常连接。
- 局部被毁:停服,备份当前
world目录,查CoreProtect,回滚到破坏前,封禁相关账号。 - 插件异常:停用最近新增插件,检查
plugins目录来源,改后台密码,撤销多余OP。 - 权限混乱:用LuckPerms重建权限组,执行
/whitelist on,只给必要人员管理权限。
网易版我的世界服务器被炸怎么恢复
网易版服务器被炸后,先别急着重开,租用服、联机房间和自建端的面板不一样,但处理逻辑接近:保留现场、确认备份、回档、加固。
恢复步骤
- 先在控制台执行
/save-all,再执行/stop,把整个服务端目录复制一份到本地或异地。 - 在平台控制台找备份/回档入口,确认最近一次可用备份的时间点;自建端重点看
world文件夹和plugins/CoreProtect数据库。 - 查
logs/latest.log和平台操作日志,确认是攻击、炸图还是插件异常,没有证据就直接回档,容易再次被破坏。 - 回档后先开白名单:
/whitelist on,再逐个添加玩家,检查server.properties里的online-mode、enable-command-block等配置。 - 清理不明插件,撤销多余OP,限制命令方块和红石高频电路,需要保护的区域用WorldGuard圈地,权限用LuckPerms收窄。
如果平台提供回档但只覆盖部分数据,优先恢复玩家数据和地图,再核对容器记录,恢复完成后做一次完整备份,别等下一次事件再找存档。
Minecraft高防服务器租用价格多少钱一年
Minecraft高防服务器租用价格没有统一答案,通常由防护峰值、清洗能力、带宽、节点地域、是否带游戏盾、IP数量和SLA决定,按月付和按年付差异明显,入门配置和企业级配置也不是一个量级。
影响价格的主要因素
- 防护峰值:能扛多大流量,直接决定成本。
- 清洗能力:只防UDP反射,还是能处理CC和连接耗尽。
- 节点地域:国内节点、海外节点、BGP线路价格不同。
- 源站隐藏:是否支持只暴露高防IP,源站IP不泄漏。
- 服务响应:有没有人工值守、攻击告警和切换支持。
选型时别只看“不限防护峰值”这类承诺,要问清洗能力、回源方式、是否支持Minecraft TCP/UDP业务、攻击时是否限速,价格跨度大,遇到明显低于市场且承诺过宽的报价,先核实SLA和实际清洗链路。
国内我的世界服务器防御DDoS方案怎么落地
国内服务器做防御,思路是“网络层挡大流量,应用层挡异常连接,管理上减少内鬼和漏洞”。
网络层
- 接入高防IP或游戏盾,隐藏源站IP,只放行高防回源地址。
- 在防火墙限制UDP和异常连接,例如用
iptables -I INPUT -s 可疑IP -j DROP临时封禁,或用ufw deny from 可疑IP。 - 关闭不必要的端口,Minecraft只开放必要游戏端口,后台面板限制来源IP。
应用层
- 使用Paper等服务端优化TPS,限制实体密集和红石高频。
- 开启白名单、正版验证,收紧OP和命令方块权限。
- 安装CoreProtect、WorldGuard等审计和保护插件,日志至少保留一段时间。
管理上
- 异地备份,备份文件不要和服务器放在同一台机器。
- 插件只从可信来源下载,更新前先在测试服跑。
- 后台密码用独立强密码,管理账号不共用。
行业共识认为,备份和最小权限比事后追责更有价值,把“ICE服务器被炸”当成安全事件处理,先分清攻击类型,再按取证、恢复、加固的顺序走,才能把损失压到最低,只靠回档不补防护,同类事件很容易再来一次。
关于我的世界ice服务器被炸怎么回事的常见问答
我的世界ice服务器被炸怎么回事,和普通炸图是一回事吗?
不是一回事,普通炸图是游戏内方块被破坏,服务器通常还在线;DDoS攻击会让全服掉线、连接超时,甚至机房流量告警,判断时看是全服连不上,还是局部地图被毁,再分别查流量图和CoreProtect记录。
ICE服务器被炸后存档还能恢复吗?
能恢复的前提是有可用备份,自建端重点看world目录、plugins/CoreProtect数据库和异地备份;网易版服务器在平台控制台找备份/回档入口,没有备份时只能靠日志、区块修复和玩家记录尽量补救,完整恢复难度较大。
我的世界ice服务器被炸怎么回事,需要报警吗?
视损失而定,先保留日志、流量告警、后台登录记录、支付记录和聊天证据,向机房、云厂商或平台申诉,涉及财产损失、账号被盗或大规模破坏时,可按当地流程报案,日志、备份和流量告警是后续处置的基础材料。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/787370.html