物理服务器的入侵手段并不神秘,核心集中在操作系统漏洞、固件后门、物理接触和供应链劫持四条路径上,其中利用带外管理接口(如IPMI/BMC)是最近几年最隐蔽、危害最大的方式。
入侵物理服务器有哪些路径
要理解物理服务器如何被攻破,首先得抛弃“装个防火墙就安全”的惯性思维,物理机一旦被人摸到、或者管理口暴露在公网,它的安全边界就完全不同于云主机,从攻击者的视角看,物理服务器和虚拟机的最大区别在于:攻击虚拟机拿到的是“应用权限”,而攻击物理服务器可能拿到的是“硬件控制权”这两者的破坏力不在一个量级。
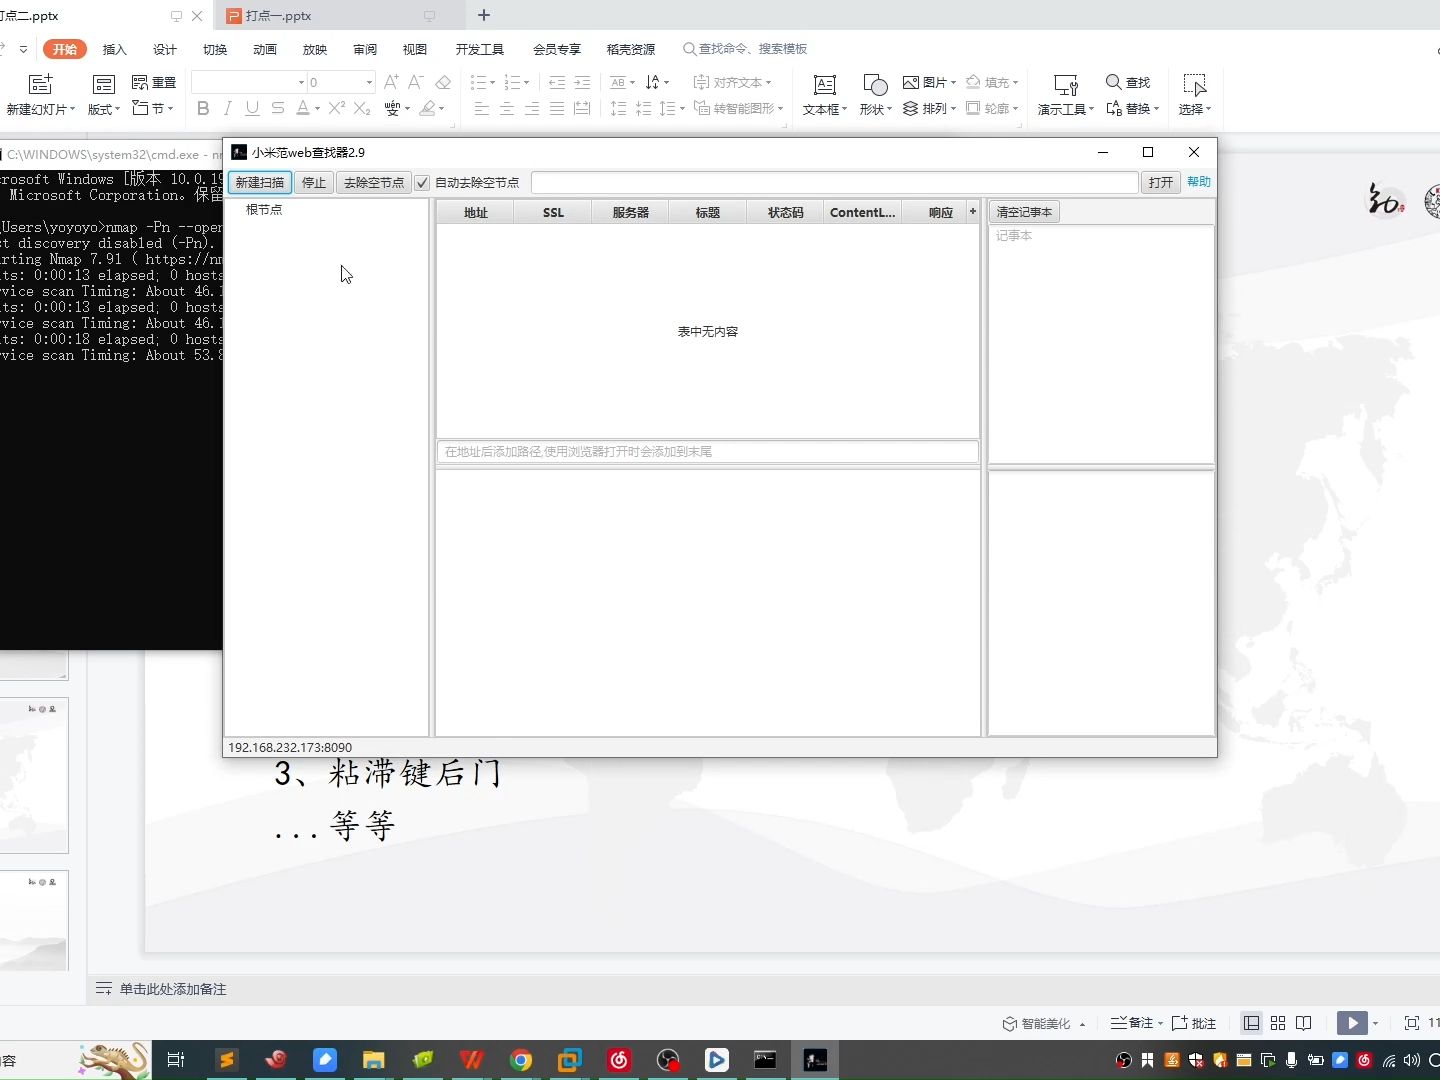
操作系统层面的常规入侵方式
这是最传统、也最容易被检测到的路径,攻击者通过扫描公网IP段,定位开放了RDP(3389)、SSH(22)等端口的物理服务器,然后实施爆破。
- 弱口令爆破:不少机房运维为了省事,给root或Administrator设定简单密码,据统计,这种攻击的成功率虽然不高,但胜在成本极低,扫描几万个IP只需要几分钟。
- 未打补丁的远程代码执行漏洞:比如Apache Log4j2(Log4Shell)、Windows SMB远程溢出这类老牌漏洞,只要物理服务器的系统镜像没有及时更新,攻击者就能直接写入WebShell或反弹Shell。
- 暴露的管理面板:宝塔面板、cPanel等可视化控制台如果版本过旧,常存在未授权访问漏洞,行业共识认为,管理面板是攻击物理服务器的“黄金跳板”,因为面板权限基本等同于操作系统超级管理员权限。
物理接触层的攻击手段
有人可能觉得“服务器在机房锁着,谁能碰到?”但物理接触攻击恰恰是入侵物理服务器最难以防御的一环,只要有几分钟的物理接触,攻击者就能完成一系列骚操作:
- USB HID攻击(BadUSB):插入一个恶意U盘,系统会识别为键盘,自动执行一串命令,绕过锁屏直接创建新用户。
- 单用户模式修改密码:重启服务器,在GRUB引导界面按e进入编辑模式,追加
init=/bin/bash,直接进入单用户模式重置root密码,完事之后神不知鬼不觉。 - 硬盘直接读取:把服务器硬盘拆下来,挂载到另一台机器上,直接读取所有未加密数据,数据库文件、密钥、配置文件统统暴露无遗。
- 串口/管理口劫持:机房里的KVM-over-IP切换器(数字远程管理终端)如果存在默认口令,攻击者可以从管理网段切入,屏幕、键盘、鼠标的控制权全归其所有。
固件层与带外管理通道的后门
这是入侵物理服务器有哪些高隐蔽性手段的终极答案,固件和带外管理(Out-of-Band Management)不在操作系统的安全监控范围内,杀毒软件和EDR(终端检测与响应)根本看不到。
具体攻击路径包括:
- BMC/IPMI远程管理芯片:几乎所有商用物理服务器(如Dell iDRAC、HP iLO、Lenovo XCC)都配备独立的远程管理芯片,这类芯片就是一台“服务器里的服务器”,拥有不依赖主系统开机的独立网络接口和电源,如果这个管理口暴露到公网,或者固件存在已知CVE漏洞(例如CVE-2019-6260),攻击者可以直接接管服务器即使服务器关机状态下也能远程开机关机、挂载ISO镜像重装系统。
- BIOS/UEFI植入:攻击者获得一次写入权限后,可以刷入恶意BIOS固件,杀毒软件重装系统100次也清不掉,因为它运行在CPU的SMM(系统管理模式)最高特权中。
- 网卡固件和硬盘固件后门:更为极端的攻击会替换网卡固件,让服务器发出去的每一份流量都被镜像一份到攻击者指定服务器,而操作系统层面看链路完全正常。
物理服务器安全怎么做
聊完攻击路径,接下来重点说说防守,既然搞清楚了物理服务器入侵检测的难点在于“看不见”,那么防护的核心思路就是让攻击者“够不着”和“藏不住”。
管理口暴露是最大的安全隐患
大部分物理服务器被入侵,并非攻击者技术有多高,而是管理接口规则设置得太随意。
| 管理渠道 | 常见风险 | 防护建议 |
|---|---|---|
| IPMI/BMC Web管理台 | 默认账号未改、固件漏洞 | 只允许机房内网访问,禁止路由到公网 |
| KVM-over-IP | 弱密码、无访问审计 | 启用双因素认证,并限制来源IP |
| 服务器带外网口 | 未配置VLAN隔离 | 独立划分管理VLAN,禁止与业务网段互通 |
| 出厂的Windows远程桌面 | 管理员密码强度弱 | 启用Smart Card登录或动态令牌 |
现实中,很多企业采购完服务器,直接把iDRAC管理网口和业务网口用一根网线插到同一台交换机上,没有做VLAN隔离,这等于把服务器大门钥匙挂在了门框上。
操作系统加固的实操步骤
针对物理服务器入侵防护,操作系统层面可验证的加固操作远比想象中简单:
- 修改SSH默认端口,并设置
PermitRootLogin no,强制使用密钥登录。 - 启用系统自带防火墙,只放行业务端口和固定管理IP的远程管理端口。
- 部署Tripwire或AIDE(高级入侵检测环境)这类文件完整性校验工具,每天对bin、sbin、etc目录的哈希值做比对,任何异常改动都能第一时间报警。
- 如果服务器提供Web服务,务必在Nginx/Apache层配置WAF(Web应用防火墙)规则,阻止利用WebShell探测的流量特征。
物理层防护的具体手段
- 机柜与U位管理:机房机柜门必须上锁,进出人员登记台账,摄像头、UPS、动力环境监控缺一不可。
- 禁用USB存储功能:通过BIOS设置将前置USB口全部禁用,或者在系统内配置USB设备的白名单策略(如用Windows组策略禁止“可移动设备”安装驱动)。
- 加密全盘数据:Linux物理服务器采用LUKS全盘加密,Windows服务器采用BitLocker,这样即使硬盘被拆走,攻击者得到的也只是一块加密密文而已。
- 启动引导加密码:设置BIOS/GRUB密码,防止有人通过单用户模式篡改root密码。
固件与供应链层面的风险控制
物理服务器安全的最后防线是硬件本身,这一层容易被忽视,但一旦被攻破,后果基本不可逆。
- 固件安全基线检查:使用厂商提供的硬件诊断工具(如Dell iDRAC的固件校验功能)定期核对BMC、BIOS版本与官方发行版是否一致。
- 禁购非官方渠道二手服务器:市面上部分所谓的“机房下架整机”,其BMC芯片很可能早已被刷入挖矿木马或者后门程序,近年来,安全公司多次通报过二手服务器主板中带恶意固件的案例,采购全新整机时,务必核对官方授权经销商资质。
- 组件级验证:保障供应商的服务器在出厂前是“裸机”状态,仅预装系统镜像,例如操作系统镜像的SHA-256哈希值需与官方发布页面的一致。
Q&A:物理服务器入侵的常见疑问
物理服务器被入侵了怎么排查?物理服务器被入侵怎么排查
首先不要急于重装系统,断开服务器与内网连接的物理网线,保留管理网口,然后用干净的系统U盘启动,挂载原磁盘,重点排查三个位置:
/etc/passwd和/etc/shadow文件查看是否有新增的、不认识的用户畸形内容;/root/.ssh/authorized_keys是否有陌生公钥被写入;- 网络连接日志通过
last命令检查登录记录,关注是否存在凌晨时段的非预期登录会话。
排查完务必修改BMC管理密码,并恢复BIOS出厂设置(清除未知的启动项和固件配置),再进入操作系统审计阶段,需要特别指出的是,如果攻击者已经刷入了恶意BMC固件,单纯重装系统是无济于事的,必须通过主板上的维修跳线来重新刷写SPI Flash芯片上的固件。
物理服务器和云服务器哪个更安全?
这不是一个绝对的判断题,行业共识认为,两者的安全边界完全不同,云服务器的安全责任在于“分界”云厂商管底层,用户管应用,且默认支持安全组、快照回滚,安全入门门槛低,物理服务器则拥有绝对的硬件控制权,不存在“隔壁租户”的邻居威胁,但所有安全责任都需自己兜底,特别是固件安全和物理接触安全,稍有不慎就会一失万无,对于没有专职安全运维人员的团队,云服务器的默认安全防护通常更可靠;对合规性要求极高、或需深度定制硬件特性的企业,物理服务器配上专业的机房安保和供应链审计,也能做到同等安全级别。
物理服务器安全加固大概要花多少钱?
价格取决于防护深度,基础的操作系统加固和防火墙策略配置,自己花几天时间即可完成,成本忽略不计,如果找安全服务公司做一次全面的渗透测试,性价比相对较高,在此基础上,加上全盘加密和日志审计系统,一套覆盖攻击面更广的物理服务器安全方案,总预算比较适合有年度安全合规要求的企业,这笔账的核心不是一次性投入,而是省下了数据泄露后动辄数十万乃至数百万元的损失风险。
物理服务器的安全性,始终遵循木桶效应最薄弱的那一环决定整体防御水平,从上述分析来看,操作系统漏洞只是最浅表的一层,真正的硬仗在带外管理、固件和物理接触上,与其迷信某款高深的安全产品,不如把VLAN隔离、全盘加密和固件校验这三件基础功课做扎实,无论攻击者是从网络钻进来,还是从机房门溜进去,都能让他在到达核心数据之前,被层层关卡拦下。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/787870.html