查NTP服务器端口通不通,最直接的办法是用nc -vuz对UDP 123发包,搭配ntpq -p看应答,两条命令结合就能确定链路是否顺畅。NTP默认走UDP 123端口,和TCP握手不同,它没有三次握手过程,所以光用telnet测不通不代表服务器有问题,得用对工具和方法。
ntp服务器端口怎么检查,先分清UDP和TCP
NTP服务标准端口是123/UDP,部分实现和上层NTPD管理接口会额外开放123/TCP,但绝大多数场景下你只需关心UDP,很多新手上来就用telnet测试,结果永远显示不通,原因就是telnet基于TCP,而NTP根本不走TCP,行业共识认为,NTP的传输层协议是UDP,这是RFC 5905明确规定的设计。
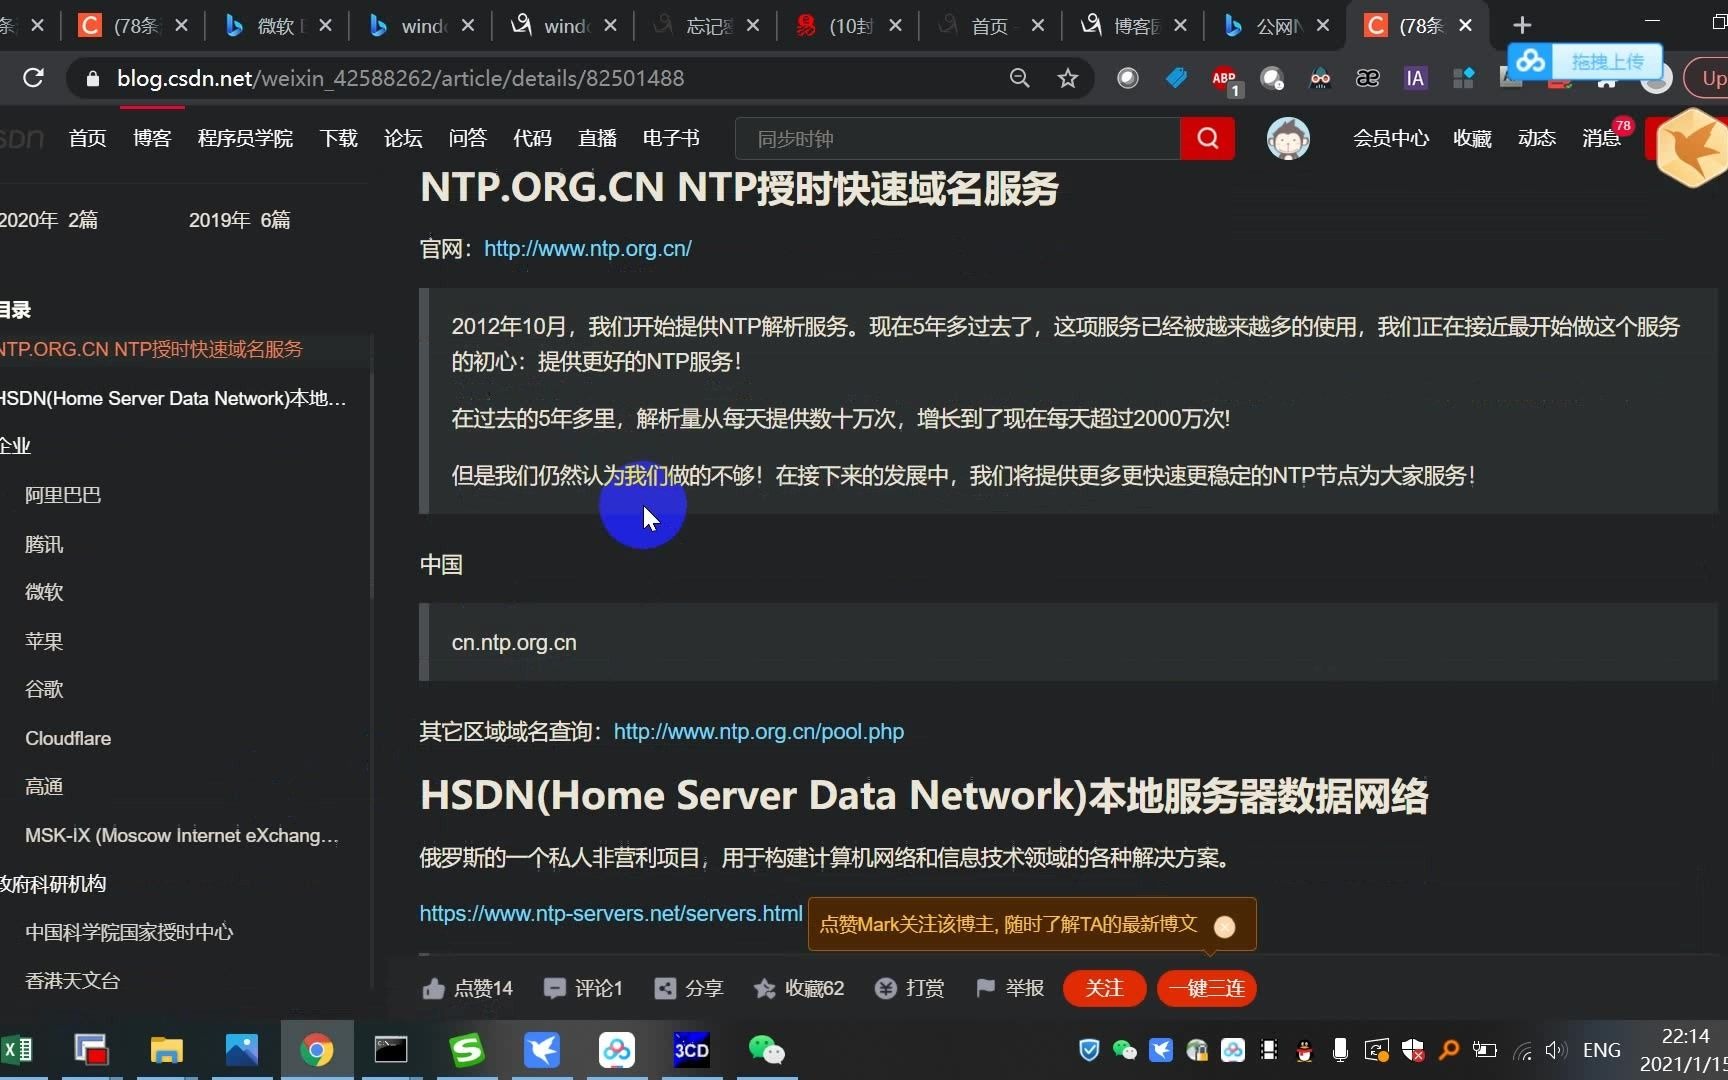
查端口状态前,先确认目标主机本身是否在监听,如果你有服务器权限,本机检查用:
ss -lunp | grep 123,查看UDP 123监听状态lsof -i:123 -nP,列出占用123端口的进程systemctl status ntpd或systemctl status chronyd,确认服务进程存活
如果进程在跑但外网不通,就要看防火墙策略,本机防火墙暂时放行测试:
firewall-cmd --add-port=123/udp --permanent && firewall-cmd --reload  # CentOS系
iptables -I INPUT -p udp --dport 123 -j ACCEPT  # 通用方法
最好在改规则之前先备份当前防火墙配置。
linux怎么测试ntp端口通不通,用nc最直观
在任意一台能访问目标服务器的Linux机器上,用nc发送一个UDP数据包探路,注意UDP本身无应答机制,不能直接判断通断,但配合超时表现能做初步过滤。
nc -vuz -w 3 192.168.1.10 123-u指UDP,-z指不发送数据只扫描,-w 3指超时3秒,输出提示succeeded或open代表能发包到目标,但收到的是ICMP端口不可达则说明链路有问题或服务未启动。
更精确的验证用ntpdate命令做真实同步测试:
ntpdate -d 192.168.1.10-d调试模式会打印完整交互过程,观察是否出现server回复或ntp engine相关字段,如果输出里能看到时间偏移量,说明UDP 123端口从协议层面已经连通。
如果nc返回open但ntpdate超时,常见诱因是服务器拒绝响应来源IP,这是NTP访问控制组配置导致的,和端口本身无关,此时检查目标服务器/etc/ntp.conf里的restrict规则。
ntp服务器端口怎么检查,用ntpq查动态状态
ntpq -p检查的是NTP服务本身维护的对端列表,适合在客户端本机执行:
ntpq -p 192.168.1.10返回的表格里remote列显示上游服务器地址,状态码含义:
- 以开头,表示当前同步源已锁定
- 以开头,表示候选同步源,可用
- 以开头,表示被排除的源
- 以空格开头,表示通信异常或尚未建立联系
如果看到或x标记,代表该源被拒绝或数据不新鲜,这个命令不能直接证明UDP 123端口通,但能通过响应内容间接验证。
用timedatectl检查系统层的NTP同步状态
现代Linux发行版多用systemd-timesyncd或chrony替代传统ntpd,执行:
timedatectl status输出中NTP synchronized: yes表示系统已通过NTP服务完成时间同步,手动强制同步:
timedatectl set-ntp true再用systemctl restart systemd-timesyncd服务并观察日志,如果状态始终为no,通常指向网络层无法到达NTP服务器。
ntp port 123不通,先拆防火墙层级
从客户端角度,路径上的任何一层都可能拦截UDP,按顺序排查:客户端防火墙 → 网络中间设备 → 服务器防火墙 → 服务器本地规则,每一层错误配置都会导致最终超时。
客户端侧确认没有丢弃出方向UDP:
iptables -L -n -v | grep udp中间设备通常是路由器或交换机ACL,这部分如果你没有设备权限,请网络管理员协助放行UDP目标端口123,最常被忽略的是上游运营商或云安全组,云服务器需要在安全组入方向规则中显式添加UDP 123允许条目,或者在网络ACL级别放行。
服务器侧检查SELinux策略,某些发行版默认启用了NTP相关限制:
getsebool -a | grep ntp
ntpd_tcp_connect  -> off   # 若关闭,会阻止ntpd主动发起外连
设置临时开启:
setsebool -P ntpd_tcp_connect on完成后重启chronyd服务,再回到客户端执行nc验证。
大量NTP请求没响应,怎么回事
这个现象突出表现为本机能ping通服务器,但NTP同步永远失败,比较隐蔽的成因有犯频率限制和源端口过滤,NTP服务器可能配置了每分钟最大客户端数限制,或基于restrict限定只能特定网段同步,查看服务器侧日志:
journalctl -u ntpd --since today如果发现大量reply from ... rate limit相关记录,说明触发了限速机制,另一个原因是部分企业防火墙对NTP采用了NAPT映射后源端口改动的策略,部分老式NTP实现不接受非123源端口的请求,导致重传无声无息。
抓包验证最靠谱,在客户端执行:
tcpdump -i any port 123 -nn -c 20同时另开终端跑ntpdate 服务器IP,观察抓包结果:
- 只有客户端发往服务器的包,无回包,说明服务器侧丢弃或防火墙拦截
- 有回包但客户端无响应,说明本地防火墙或路由问题
- 正常应答时,请求和响应成对出现,且服务器源端口为123
Windows服务器和PC怎么检查NTP连通性
Windows环境同样基于UDP 123,用PowerShell测试:
Test-NetConnection 192.168.1.10 -Port 123 -InformationLevel Detailed这条命令会返回TcpTestSucceeded字段,但要注意它默认测TCP,针对UDP需要变通,业内专家指出,Windows原生的Test-NetConnection对UDP支持并不完备,只能探测端口是否开放监听,不能验证协议响应。
更可靠的方式是用w32tm命令:
w32tm /stripchart /computer:192.168.1.10 /samples:3 /dataonly输出带时间偏移值的统计结果即代表连通,拆解操作路径:控制面板 → 日期和时间 → Internet时间 → 更改设置,在服务器栏填入目标IP后点“立即更新”,返回“同步成功”就是通了。
Windows查看端口监听状态,命令行:
netstat -an | findstr 123若显示UDP 0.0.0.0:123 :说明本机NTP服务已工作。
NTP和SNTP测试方式对比
用一张表看清差异:
| 维度 | NTP | SNTP |
|---|---|---|
| 标准 | RFC 5905 | RFC 4330 |
| 同步精度 | 毫秒级 | 秒级 |
| 验证命令 | ntpq -p / ntptrace | sntp 服务器IP |
| 对齐端口 | 123/UDP | 123/UDP |
| 适用场景 | 服务器集群、交易系统 | 物联网设备、普通终端 |
测试SNTP服务器时,用/usr/sbin/sntp 服务器IP直接请求时间戳,命令输出显示当前服务器时间即代表UDP 123连通,实测中有些基础网络设备只监听TCP 123但不响应UDP,这类设备通常无法正常提供NTP服务,考虑换用更通用的时间源。
对网络排障,直观理解NTP端口是否通,本质是确认UDP交换是否成立,这比单纯看端口监听更有意义,因为即使端口listen状态正常,中间网络策略照样可能让请求石沉大海。
另外给个实用技巧:如果机器上既没有nc也没有ntpdate,用bash内置的/dev/udp也能发包:
(timeout 2 bash -c "echo > /dev/udp/192.168.1.10/123") && echo "端口可达"这条命令在bash环境可直接执行,适用性很广,适合精简系统排障。
对于长期监控NTP服务器状态,推荐使用zabbix自带的NTP监控项或Prometheus的node_exporter ntp模块,可以自动告警,这些工具本质上还是轮询UDP 123端口,但提供历史趋势和阈值告警,比手动敲命令更效率得多,公司内网有几十台设备要维护,建议直接在监控平台层面统一做端口探测。
ntpdate同步时间失败但nc通,怎么收尾
这类问题往往卡在NTP协议层的验证逻辑上,确认目标服务器restrict配置允许来源IP:
restrict 192.168.0.0 mask 255.255.255.0 nomodify notrapnotrap不能去掉,该选项本身不阻止正常时间请求,然后确认服务器系统时间和实际时间差不要超过1000秒,否则ntpd会认为是伪时钟源拒绝同步,如果时差过大优先用ntpdate -b 服务器IP强制校正。
当所有排查手段都用尽仍不通时,核心结论保持不变:NTP端口通不通必须以UDP 123的实际数据交换为准,TCP或ping的结果只能作为辅助参考,把nc探测、ntpq应答、系统时间同步三个层次逐一验证,端口和服务的健康状态就不会再混淆。
Q&A:ntp服务器端口怎么检查的常见问题
问:NTP服务器端口默认是123吗?
是,NTP协议标准端口为123/UDP,IANA指派,部分镜像或内部时钟源使用其他端口时,需要在客户端配置里显式指定port参数。
问:防火墙放行了UDP 123,服务器还是不通怎么排查?
抓包,先确认服务器本身iptables规则顺序,再查云安全组和物理防火墙策略,递归路由的路径上只要有节点丢弃UDP包就会出现黑洞,ping通不能代表UDP放行,接着用tcpdump -i eth0 host 客户端IP and port 123看入站请求是否到达网卡,如果连包都没到,问题一定在中间链路。
问:上行链路断开会表现在NTP检查的哪一步?
客户端执行nc会持续无响应直至超时,ntpq -p中remote列显示或空白,ntpdate同步返回no server suitable for synchronization found,多个工具的结果互相印证,就能快速定位到链路中断。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/787984.html