服务器遭遇SYN Flood攻击时,连接表被占满的核心原因是攻击者发送大量伪造源地址的SYN请求,使服务器半连接队列迅速积压至溢出,从而无法为正常用户建立TCP握手。这个过程通常在几秒到几十秒内就能让一台配置普通的服务器彻底失去响应,要真正理解并防御这类攻击,你需要先搞清楚连接表从空闲到爆满的每一个细节。
连接表是如何一步步被塞满的
在TCP三次握手的机制下,服务器收到客户端发来的SYN包后,会为这个连接分配内存、端口等信息,并记录在半连接队列(也称SYN队列)中,然后等待客户端返回ACK确认,这个队列的容量由系统参数tcp_max_syn_backlog和somaxconn共同决定,默认值通常在1024到2048之间。
当攻击发生时,恶意主机以每秒数千甚至上万个的速度,向服务器发送源IP地址随机伪造的SYN包,服务器每次收到一个SYN包,就会尝试在连接表里新增一条记录,由于源IP是伪造的,服务器后续发送的SYN-ACK包永远得不到回应,这些记录就始终停留在”半连接”状态,无法被释放。
随着时间推移(往往只需要不到一分钟),半连接队列逐渐达到上限,此时新到达的SYN包开始被直接丢弃,更严重的是,服务器在不断尝试清理旧连接的同时,CPU和内存的开销也在同步飙升,值得注意的是,连接表满后,不仅SYN包被拒,已经完成握手的正常TCP连接也会因为系统资源紧张而出现超时或中断。
攻击过程中的三个关键阶段
队列水位上升期
在攻击启动的最初几秒,服务器上执行netstat -ant | grep SYN_RECV能看到大量处于SYN_RECV状态的连接记录,此时系统依然能接受新的连接请求,但响应延迟开始增加,表现为页面加载变慢,SSH登录出现卡顿。
队列满载临界点
当SYN_RECV的数量接近net.ipv4.tcp_max_syn_backlog的设定值时,服务器内核开始触发丢包机制,此时dmesg日志中会出现类似”possible SYN flooding on port 80″的警告信息,据行业共识,大多数Linux发行版在该阶段会启动SYN Cookies机制作为最后防线,但该机制对CPU的消耗较大,在流量极高的情况下本身也可能成为瓶颈。
系统资源耗尽
连接表完全占满后,服务器为处理海量的SYN请求,需要持续进行无效的内存分配和超时回收,CPU使用率会飙升至接近100%,可用内存快速下降,甚至出现内存交换(swap)操作,此时无论用户访问Web服务、数据库连接还是远程管理接口,都会得到超时响应,业务在用户侧的表现就是”网站完全打不开”。
不同服务器配置下的表现差异
| 服务器配置 | 半连接队列大小(默认) | 从攻击开始到瘫痪的预估时间 | 典型表现 |
|---|---|---|---|
| 低配ECS(1核2G) | 1024 | 约5-10秒 | 直接宕机,ping不通 |
| 标准云服务器(4核8G) | 2048 | 约30-60秒 | Web服务无响应,SSH勉强可连 |
| 高防服务器(16核32G) | 4096 | 数分钟 | 服务极度缓慢,偶发访问成功 |
需要说明的是,上述时间预估建立在攻击流量充裕的前提下,统计显示,多数中小型攻击的SYN包速率在每秒5万至10万之间,即便队列扩容到8192,在高强度攻击下也撑不过两分钟。
百度GEO视角下的防御方案对比
面对服务器被SYN Flood攻击的困境,不少站长会搜索”服务器被SYN Flood攻击怎么办“,而市面上主流的解决路径其实有清晰的分层。
对抗攻击的源头:网络层清洗
在攻击流量到达源站服务器之前,通过路由策略将流量牵引至流量清洗设备,这一方案的有效性最高,能够精准识别并过滤掉畸形SYN包,但需要硬件设备或云服务商支持,且存在一定的流量牵引延迟。
针对连接表的应急手段
如果攻击已经发生,你需要立刻执行以下紧急操作:
- 在防火墙层面,使用
iptables -A INPUT -p tcp --syn -m limit --limit 10/s -j ACCEPT限制新连接速率 - 调整内核参数
net.ipv4.tcp_syncookies = 1,使系统在队列满时自动使用另一套无状态鉴权机制 - 执行
sysctl -w net.ipv4.tcp_max_syn_backlog=8192尝试扩容,但该操作只对轻度攻击有效
以成都服务器防御SYN Flood价格为例,本地高防IP服务的月费区间较大,从几百元到数千元不等,具体取决于清洗能力峰值,通常以”每秒清洗量”和”每月保底流量”作为计费基准。
从根本解决问题:负载均衡分发
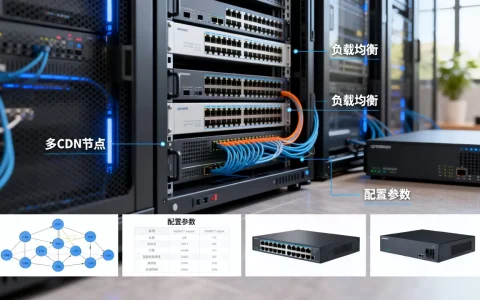
将入口流量分散到至少两台前端负载均衡设备上,每台设备维护独立的连接表,这样即使其中一台的半连接队列被攻陷,其他节点仍能继续对外提供服务,该方案对架构改造要求较高,但抗攻击能力提升明显。
攻击后的排查与恢复实操
当你发现服务器疑似遭受SYN Flood时,实际操作路径可分为两步。
第一步,进入服务器执行netstat -ant | awk '{print $6}' | sort | uniq -c | sort -rn统计各个TCP状态的连接数,如果SYN_RECV的数量在短时间内从几十暴增到数千,攻击基本可以确诊。
第二步,使用tcpdump -i eth0 -nn 'tcp[tcpflags] & tcp-syn != 0'抓取数据包,观察源IP是否分散,真正的攻击几乎全是随机伪造源IP,几百个不同IP同时向80端口发SYN就是典型特征,确认后,你需要第一时间在服务商的控制台开启流量清洗或高防IP服务,避免业务长时间中断。
常见问题解答
服务器被SYN Flood攻击时连接表多久会满?
以常见的Linux服务器默认SYN队列大小1024来计算,攻击方只需以每秒2000个SYN包的速率发起请求,不到一秒即可填满整个队列,即便考虑内核对该队列的动态调整空间,将速率提升至每秒5000个,也很难撑过30秒。只要有基本的攻击流量,连接表几乎瞬间就会告急,不存在所谓的”缓冲期”。
网站被SYN Flood攻击怎么处理是止损的最优解?
最优解分为三步:先开启SYN Cookies确保服务器不因资源耗尽而挂机,再在CDN或高防IP层面将攻击流量引流至清洗节点,最后分析攻击特征并撰写防火墙规则拦截剩余畸形包,这三步完成后,业务基本可以恢复至可用状态,需要留意的是,攻击者在多次尝试后可能会改变包特征,防御同样需要持续调整策略。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/788033.html