从三次握手看SYN Flood攻击原理:为何伪造源地址如此致命
SYN Flood攻击的核心手法,就是利用TCP三次握手的机制漏洞,伪造不存在的源地址向服务器发送海量SYN请求,让服务器半连接队列被塞满,从而无法响应正常用户的连接。本质上,这就像有人拿着一堆假号码不停给你打电话,响一声就挂,让你的手机一直处于“占线”状态,理解了三次握手,你就抓住了这类DDoS攻击的命门。
TCP三次握手:一场双方确认的“接头暗号”
要说清楚攻击手法,先得把三次握手的逻辑理清楚,这个过程在教科书上是三个步骤,但用大白话讲,就是一次双向确认的对话。

- 第一次握手:客户端发送SYN包,意思是“我要跟你建立连接,我的初始序列号是X”。
- 第二次握手:服务器收到后,回复SYN-ACK包,意思是“收到你的请求,我的初始序列号是Y,我确认你的序列号X没问题”。
- 第三次握手:客户端再回复ACK包,意思是“我确认收到你的序列号Y,连接正式建立”。
关键在于,服务器在发出第二次握手SYN-ACK之后,到收到客户端第三次ACK之前,会为这个连接分配一小块内存,记录双方状态,这个状态叫“半连接”,存放在一个叫SYN队列(也叫半连接队列)的地方,这块内存在内核里,数量有限,处理速度也有上限,攻击者盯上的,就是这段“等待确认”的窗口期。
伪造源地址:让服务器“等一个永远不来的回应”
SYN Flood的狡猾之处,不在于发送数据包的频率有多夸张,而在于它发出去的SYN包,源IP地址是伪造的。
真实场景下,攻击者控制的肉鸡或僵尸网络通过工具(例如经典的hping3或各类DDoS压测软件,比如部分场景下使用的LOIC)构造数据包,他们往目标服务器发包时,会把包头里的源地址改成随机生成的IP,或者干脆改成某个不存在的IP段。
我们来拆解一下服务器的遭遇:
- 服务器收到一个SYN,源IP是伪造的。
- 服务器按照正常流程,回复SYN-ACK到那个伪造的IP地址。
- 由于伪造的IP不存在或者不可达,服务器永远收不到客户端的ACK回应。
- 这个半连接就卡在SYN队列里,一直占着位置,直到内核超时(通常这个超时时间在几十秒到两分钟之间)才能被清理掉。
问题在于,攻击者发SYN包的速率远比服务器清理这些“死连接”的速率快得多。当SYN队列被塞满时,服务器内核就会丢弃后续到达的所有SYN请求,无论它是伪造的还是真实的,正常用户此时访问网站,发送的SYN包同样会被丢进黑洞,表现就是页面打不开,连接超时。
在真实的攻击现场,受害服务器的CPU占用率可能并不高,因为攻击核心卡在网络协议栈的处理队列,但网络连接数会瞬间爆炸,端口无法建立任何有效连接。
攻击手法的进阶:从单纯伪造到分布式放大
早期的攻击者可能只是用一台机器猛发,但防护设备很容易通过统计单个源IP的SYN包频率来封禁,现在的主流手法,已经进化到让普通运维人员难以招架的程度。
分布式伪造:让溯源变得失去意义
攻击者控制着成百上千台肉鸡,每台机器在任意时刻只发少量伪造SYN包,对于防护设备来说,每一个源IP的流量看起来都像是正常访问,但聚合起来的总量却极其惊人,这就导致基于IP信誉库或速率限制的简单防护策略失效,很多中小型网站租用的普通服务器,在遭遇这种流量时,带宽和连接数会同时被打满,即便防火墙规则拦截了部分恶意包,但攻击流量已经占满了机房的接入带宽,正常数据依然进不来,部分针对香港或境外节点的攻击,由于接入链路较小,几Gbps的流量就能让业务完全瘫痪。
源地址反射放大:借刀杀人的高阶玩法
还有一种更阴险的变种,叫反射放大攻击,攻击者不直接打目标,而是把伪造的源IP设为受害者的IP,然后去请求互联网上响应包远大于请求包的服务器(比如开放的DNS服务器或NTP服务器)。
举个例子,攻击者向一台开放的NTP服务器发送一个极小的请求,但把源IP改成受害者的IP,NTP服务器回复的报文非常大,可能是请求包的几十倍甚至上百倍,这意味着攻击者只需要用很小的带宽,就能让受害者收到巨大的流量冲击,这种方式下,受害者看到的攻击源全是无辜的公共服务IP,防守方很难通过封锁源IP来缓解。
SYN Flood怎么防御?一条从本地内核到云端高防的链路
面对这种攻击,等被打挂了再去查日志就晚了,防御的核心思想是“不让服务器内核承担攻击压力”,或者是“让攻击流量根本到不了服务器”。
本机加固手段(应对小规模攻击)
针对小规模、技术粗糙的SYN Flood,在服务器层面做一些调整是有效果的。
- 调整内核参数:缩短SYN-ACK的重试次数和SYN队列的超时时间,比如修改
/etc/sysctl.conf文件,设置net.ipv4.tcp_synack_retries = 1(减少重试次数),net.ipv4.tcp_max_syn_backlog(适当调大队列上限,但这只是治标)。 - 启用SYN Cookies:这是最核心的一招,开启
net.ipv4.tcp_syncookies = 1后,服务器在SYN队列满时不再存储半连接状态,而是通过一种特殊的编码方式直接回复SYN-ACK,如果客户端是正常的,回传的ACK里带有正确的编码,服务器就能直接重建连接,这样攻击者的伪造包因为永远无法完成ACK响应,会被自动丢弃。
不过需要明白,SYN Cookies是牺牲了部分TCP高级功能(如大窗口、时间戳)来换取存活率的保命手段,在正常状态下不建议长期开启,这是行业通用的应急缓解思路。
链路层与流量清洗(应对大规模攻击)
当攻击流量达到带宽上限,比如数十Gbps甚至上百Gbps时,仅靠服务器自身是挡不住的,因为机房交换机可能已经被跑满了,数据包根本到不了你的网卡。
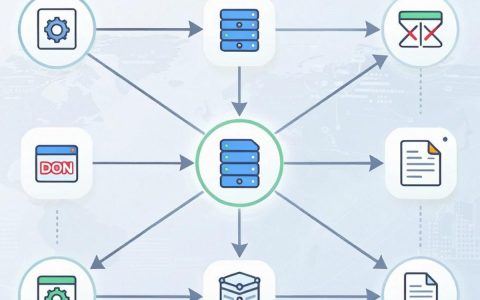
这时候就需要专业的DDoS高防IP服务,服务商会在骨干网络上部署清洗设备,实时监控流量,当检测到异常流量时,会把你的域名或IP的流量牵引到清洗集群,设备会完成SYN代理验证由高防节点代替你的服务器与客户端完成三次握手,确认无误后,再把正常的HTTP/TCP流量转发给你的源站。
在选择这类服务时,比较核心的参考指标是防护带宽规格和源站隐藏能力,而不是单纯看服务器配置,市面上各大云厂商(简米云、酷番云)及专业安全厂商(如Cloudflare等)均有此类服务,价格从几百元包月的基础防护到数万元包年的无限防都有,具体价格差异较大,取决于防护峰值、地域和是否含CC攻击防护,不少使用香港服务器的用户尤其看重防攻击能力,因为香港本地带宽成本高,一旦被攻击,计费模式会非常昂贵。
运维层面的止损操作
如果你是网站运维人员,发现服务器已经出现大量半连接,且SYN队列溢出,最迅速的做法是:
- 先确认攻击目标是否仅针对你服务器的某个IP,尝试在防火墙上临时丢弃来自该源端口的异常协议包。
- 如果攻击流量已经导致机房带宽拥堵,不要犹豫,直接在接入层交换机或CDN配置上把所有流量切换到高防IP,而不是在服务器上硬扛。
- 对于长期业务,建议修改源站IP,并开启防火墙只允许高防IP回源,从根上隐藏源站真实位置,避免被打穿防御直接命中源站导致脱保。
从一次真实故障看普通服务器的无奈
有一位做外贸网站的站长,他使用的是新加坡机房的小带宽服务器,某天下午网站突然无法访问,后台查看实时连接数发现大量SYN_RECV状态,CPU的软中断占用达100%,防火墙封禁了几百个发现的高频IP,但攻击依然没停,直到联系机房,发现机房侧带宽已经被占满,才知道这是分布式攻击,最后加了某厂商的海外高防包,把域名解析切到高防IP,业务才在半小时内恢复。
这个案例说明一个行业共识:自我保护是手段,引入清洗能力才是规模化对抗的正路。 对于中小企业而言,通过CDN或者云WAF隐藏源站,是性价比极高的防护前提,因为一旦源站IP泄露,任何防护方案都会被暴力穿透打回原形。
在更深层的流量建模里,防守方还会关注SYN包的窗口字段和TTL值,因为很多伪造工具生成的包特征集中且异常,与真实操作系统发出的包有明显统计差异,这属于专业防护设备的检测范畴,但对普通管理员来说,理解伪造源地址和三次握手的死穴,是看懂所有DDoS高防原理的最小必要知识。
伪造源地址与SYN Flood常问的误区Q&A
问:我的服务器开启了SYN Cookies,是不是就不会被SYN Flood打挂了?
答:不是,SYN Cookies只能保护服务器内核的协议栈不被半连接塞满,但攻击流量依然占满了你的入口带宽,如果攻击流量超过你服务器所接入机房的端口带宽,数据包在到达内核前就已经被丢弃,业务同样不可用,因此SYN Cookies只适用于应对低于带宽上限的脉冲式攻击。
问:既然攻击包是伪造的,能否通过反向探测找到攻击者真实位置?
答:极难,攻击者通常利用僵尸网络或伪造反射源发起攻击,每一跳都经过层层跳板,抓包只能看到肉鸡或光放服务器(被利用作为反射器的公共服务主机)的IP,而肉鸡本身也是受害者,很难追查控制端的真实身份,这也是此类攻击暂时的现实困境。
问:购买高防IP时,对方承诺的“防护峰值”和“清洗能力”是同一个概念吗?
答:两者含义不同,防护峰值指高防集群能够承载攻击流量的上限,超过这个值通常会被机房黑洞封禁IP,而清洗能力指的是对恶意流量的识别和过滤速率,它决定了在攻击流量未超峰值时,能够多精确地区分并丢弃攻击特征包而不误伤正常请求,通常清洗能力越强,业务可用性越高。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/788035.html