外网可以访问云服务器,但前提是你已经把公网IP、安全组规则和系统防火墙这三关都打通。
云服务器本质上就是一台放在数据中心里的电脑,既然它能上网,理论上外网当然能连,但云厂商出于安全考虑,默认只放行远程登录端口,80、443、8080这类Web端口通通拦在门外,这就导致很多人买完服务器,装好网站,发现外网打不开,第一反应是服务器坏了,其实它只是被“门禁”挡住了。
云服务器外网访问不了怎么办:先从安全组查起
安全组是云服务商在虚拟化层面提供的一道虚拟防火墙,它比系统防火墙更先接触流量,所有进入你实例的入站包,都要先过安全组这一关,业内专家指出,实际运维中相当一部分外网访问故障都出在安全组规则配置不当上。
安全组默认规则:只放行远程登录端口
不同厂商的默认策略略有差异,但大致遵循最小权限原则,以主流云厂商的Linux实例为例,默认安全组通常只放行22端口(SSH);Windows实例放行3389端口(RDP),网站所需的80和443端口并不在内,这意味着你开通一台空服务器,起好Web服务,从外网访问IP依然会超时。
三步修改安全组入方向规则
登录云控制台,按下面路径操作:
- 进入云服务器产品页,找到目标实例
- 点击“安全组”,进入规则列表
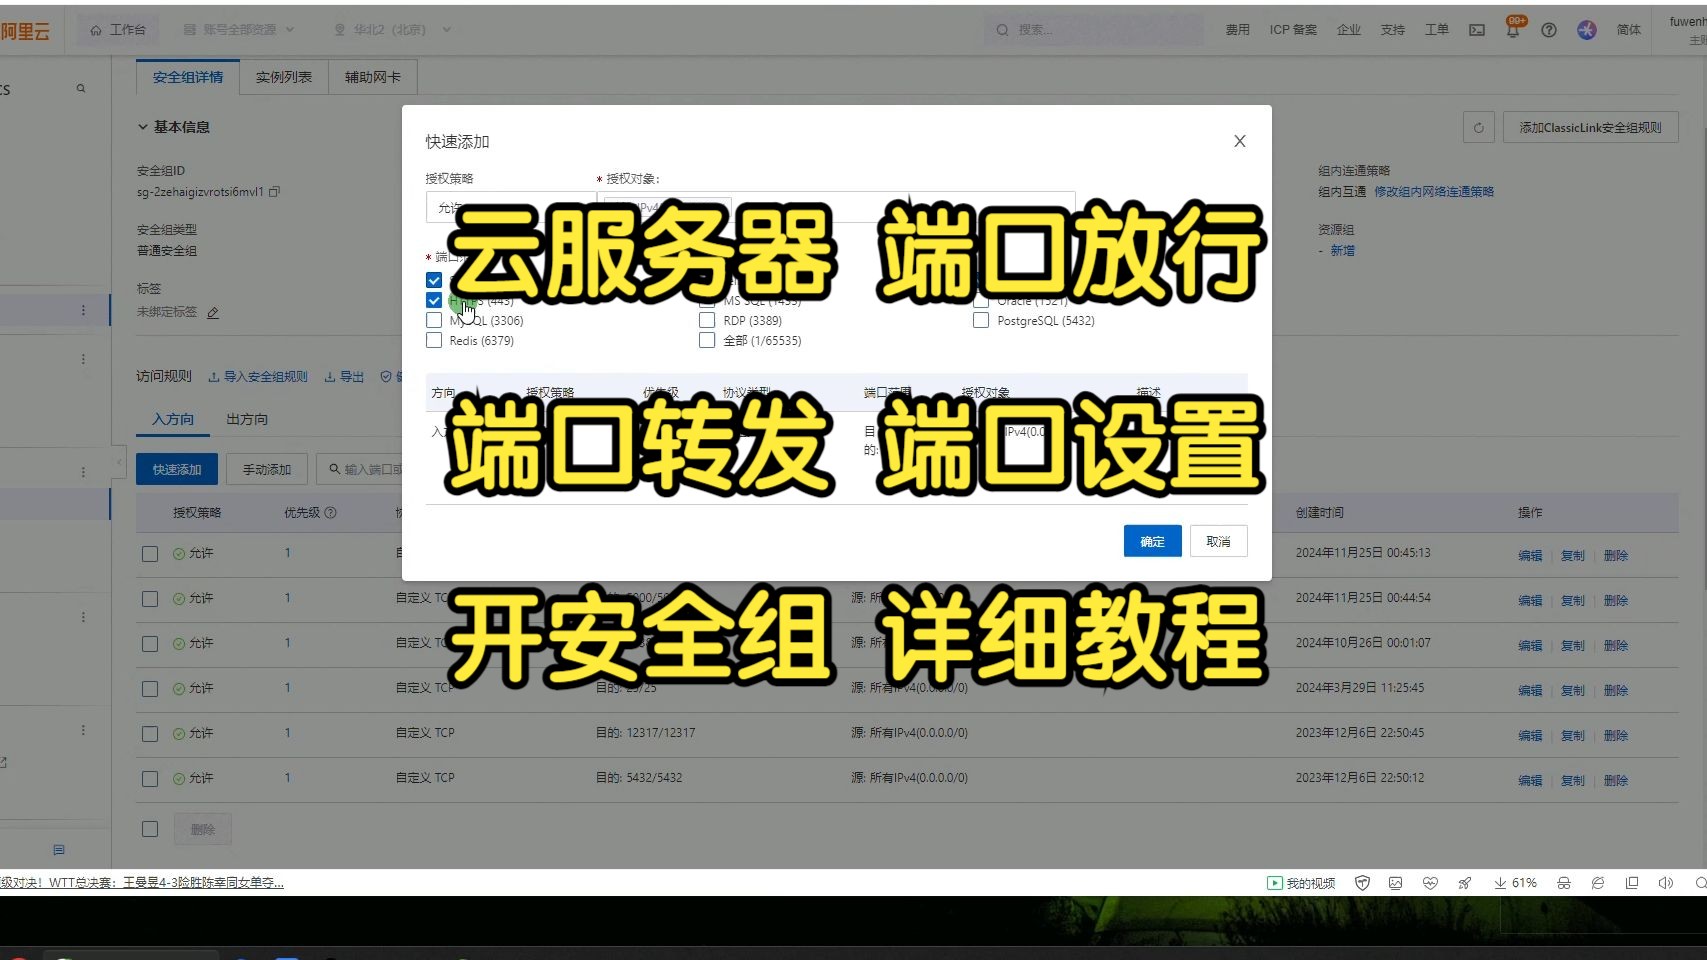
- 选择“入方向”标签,点击“快速添加规则”
在快速添加界面,勾选HTTP(80)和HTTPS(443),授权对象填0.0.0.0/0,代表允许所有IP访问,保存后,安全组这关就通了。
如果你用的是非标准端口,比如3000、8080,则需要手动添加规则,填写自定义TCP端口,来源IP建议限制到具体网段,而不是裸奔到全网。
顺手检查系统防火墙:第二道门禁
安全组放行后,流量才到达服务器网卡,此时系统防火墙还在把关,Linux的firewalld、iptables,Windows的Defender防火墙,都可能导致端口依旧不通。
在CentOS类系统上,执行:
- firewall-cmd –state 查看防火墙是否运行
- firewall-cmd –add-port=80/tcp –permanent 放行80端口
- firewall-cmd –reload 重载规则
Windows服务器则在“高级安全Windows Defender防火墙”中新建入站规则即可,操作路径比Linux直观得多。
公网IP和弹性IP:别让概念坑了你
部分用户在购买时选择了“无公网IP”的实例,事后才发现外网根本找不到这台机器,这里要区分两个概念:
- 公网IP:绑定在实例上,实例释放即失效
- 弹性公网IP:独立资源,可解绑再绑定到其他实例
如果你在实例列表里看不到公网IP地址,外网访问自然无从谈起,解决办法是分配一个弹性公网IP并绑定到实例,随后再走安全组和防火墙的流程,弹性公网IP和普通公网IP的区别,在于前者更灵活,适合灾备和故障转移场景。
云服务器怎么开放外网访问端口:从控制台到命令行
前面说的安全组操作,本质上就是开放端口,把所有步骤串起来,就是一套完整的对外放行流程。
先确定你需要哪些端口
- 建网站:80、443
- 远程连接:22(Linux)、3389(Windows)
- 数据库:3306(MySQL)、5432(PostgreSQL)
- 应用调试:8080、3000、5000等按需选择
注意,数据库端口不建议暴露到全网,多数情况下,你只需要在控制台放行访问来源的固定IP,比如公司出口IP,而不是0.0.0.0/0。
在控制台配置安全组
以典型云厂商的操作界面为例:
- 实例列表点击“更多” → “网络和安全组” → “安全组配置”
- 点击“配置规则” → “入方向” → “手动添加”
- 协议类型选TCP,端口范围填80/443,授权对象按需填入IP或CIDR
- 保存后规则即时生效,无需重启
Linux命令行放行系统防火墙
在Ubuntu上使用ufw,命令更简洁:
- sudo ufw allow 80/tcp
- sudo ufw reload
在CentOS/RHEL上使用firewalld,前面已有示例,老系统用iptables的话,需要自行写规则并保存,这里不再展开。
验证端口真的通了
本地终端执行:
- telnet 你的服务器公网IP 80
- curl -I http://你的服务器公网IP
telnet端口通会显示连接成功,curl返回HTTP状态码即说明Web服务已可访问,如果第一步telnet就卡住,问题多半还在安全组或防火墙。
云服务器外网带宽价格怎么算:别被账单吓到
端口通了,网站也上了,但外网访问速度不理想,多半和带宽有关,云服务器外网带宽价格是很多新手困惑的地方,明明买了2Mbps带宽,下载东西却只有几百KB,这里有个基本换算关系:下载速度的理论上限约等于带宽数值除以8。
固定带宽还是按流量:两种计费模式的博弈
| 计费模式 | 计费维度 | 适合场景 | 成本特征 |
|---|---|---|---|
| 固定带宽 | 按月或按年购买带宽峰值 | 企业官网、稳定业务 | 费用固定,峰值受限于购买值 |
| 按使用流量 | 按实际产生的出网流量结算 | 新站、流量波动大的业务 | 用多少付多少,单价较高 |
行业共识认为,个人搭建测试环境或初期访问量不确定的网站,按流量计费更灵活,避免带宽闲置浪费,业务稳定后,再切换成固定带宽可以摊薄单GB成本。
带宽不够用的临时方案
遇到临时推广导致带宽打满,不必急着升级套餐,多数云厂商支持“临时带宽包”或调整实例带宽峰值,按天计费,活动结束后再降回去,需要注意的是,带宽升级一般即时生效,降级则通常要等到下一个计费周期。
国内云服务器访问海外网站为什么会卡:绕不开的物理距离
机房位置决定网络体验,你通过国内云服务器访问海外网站时,流量要经过国际出口,受国际链路质量影响,延迟高、丢包率大很常见,这属于云服务器外网访问中的典型场景问题,并非服务器故障。
面向海外用户怎么选节点
如果你的业务目标人群在国外,建议直接在目标区域购买云服务器,比如面向东南亚用户选新加坡节点,面向北美用户选美西节点,就近接入的效果远好于国内服务器加CDN的拼凑方案。
备案限制:国内节点的隐形门槛
国内云服务器绑定域名提供Web服务,需要完成ICP备案,备案期间无法正常通过域名访问,海外节点则不需要备案,这是不少开发者选择海外轻量服务器的直接原因。
加速层面的方案还有CDN、专线、CN2线路等,但对个人用户来说,把服务器放在离用户近的地方,是最直接有效的优化手段。
回到最初的问题:外网能访问云服务器吗?能,但你要主动帮它打开那扇门,把公网IP分配好、安全组规则放到位、系统防火墙不添乱、带宽够用,四件事全部理顺,你的服务器才算真正对外开放,多数情况下,外网访问失败的根源,就是安全组规则没有配置完整。
云服务器外网访问相关的几个疑问
云服务器外网访问不了怎么办,最快排查思路是什么?
按顺序检查三步:实例上是否绑定了公网IP;安全组入方向规则是否放行目标端口;系统防火墙是否拦截流量,用telnet命令从本地测试端口连通性,能快速定位卡在哪个环节。
安全组全放通0.0.0.0/0后,服务器是不是就暴露在公网了?
入方向全放通会让所有公网IP都能触达你的端口,风险确实升高,建议只放行业务所需端口,并把远程登录端口改为高强度密码或密钥登录,数据库类端口尽量限定IP来源,不要让它们对全网开放。
云服务器绑定了弹性公网IP,外网访问方式和原来一样吗?
一样,弹性公网IP绑定后,实例的公网出口和内网映射由云平台自动完成,你按公网IP访问即可,区别在于弹性公网IP可以随时解绑迁移到新实例,灵活性更高,也更适合故障转移场景。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/789371.html