DHCP服务器里的默认网关,要填客户端出口设备的那个内网地址(通常是路由器或三层交换机的LAN口IP);子网掩码则要和网关、地址池处在同一个网段里例如网关是192.168.1.1、掩码是255.255.255.0,地址池就从192.168.1.2往后排。这两个值填错,最常见的后果就是终端能拿到IP却上不了网。
配置本身只有几步,麻烦在于三个值必须互相自洽,下面按“原理平台实操排错规划”的顺序拆开讲。
DHCP服务器网关和子网掩码怎么设置才不出错
网关填的是“下一跳”,不是随便一个IP
DHCP下发的默认网关,本质是告诉客户端“要去外网,先把包交给谁”,所以这个地址必须是客户端所在二层网络里真实存在、且开启路由转发的接口地址。
- 家用或小微企业路由器:填路由器自己的LAN口IP,绝大多数出厂就是192.168.1.1或192.168.0.1。
- 三层交换机做网关:填对应VLAN的SVI地址,比如VLAN 10的网关是192.168.10.1。
- 防火墙放在出口:填防火墙内网接口地址。
- 双出口或多线路环境:网关指向做策略路由的那台设备,别直接指向运营商光猫。
一个容易被忽略的点:网关地址本身不要落在DHCP自动分配的地址池范围内,要么把它排除(Exclusion Range),要么在地址池里给它做保留,否则迟早出现IP冲突。
子网掩码决定地址池能装多少人
子网掩码不是“填个255.255.255.0就完事”的仪式感字段,它直接框定了这个网段能容纳多少主机,写小了浪费地址,写大了跨段不通。
| 掩码 | 可用主机数 | 典型使用场景 |
|---|---|---|
| 255.255.0(/24) | 254 | 家庭、小微企业、单个办公区 |
| 255.254.0(/23) | 510 | 中型办公区、设备较多的楼层 |
| 255.252.0(/22) | 1022 | 园区单栋楼、监控与办公混合 |
| 255.0.0(/16) | 65534 | 大型园区,普通小网络不建议用 |
行业共识认为,单网段设备数接近两百台时就该考虑拆分子网,广播流量和排错成本都会明显上升。
三个值必须自洽:地址池、掩码、网关
判断配置是否正确的硬标准只有一条:网关地址必须落在“地址池起始IP + 掩码”所定义的同一个网段内。
反例很典型:地址池写192.168.1.100–192.168.1.200,掩码写255.255.255.0,网关却填192.168.2.1,客户端拿到配置后,判断“网关不在我的网段”,只能走ARP去问,结果无人应答,表现为能上内网、打不开网页。
再比如掩码写成255.255.255.128(/25),网关192.168.1.1,地址池却排到192.168.1.200后半段地址在另一个子网里,分配到这些IP的终端必然不通。
各大平台的实际操作路径
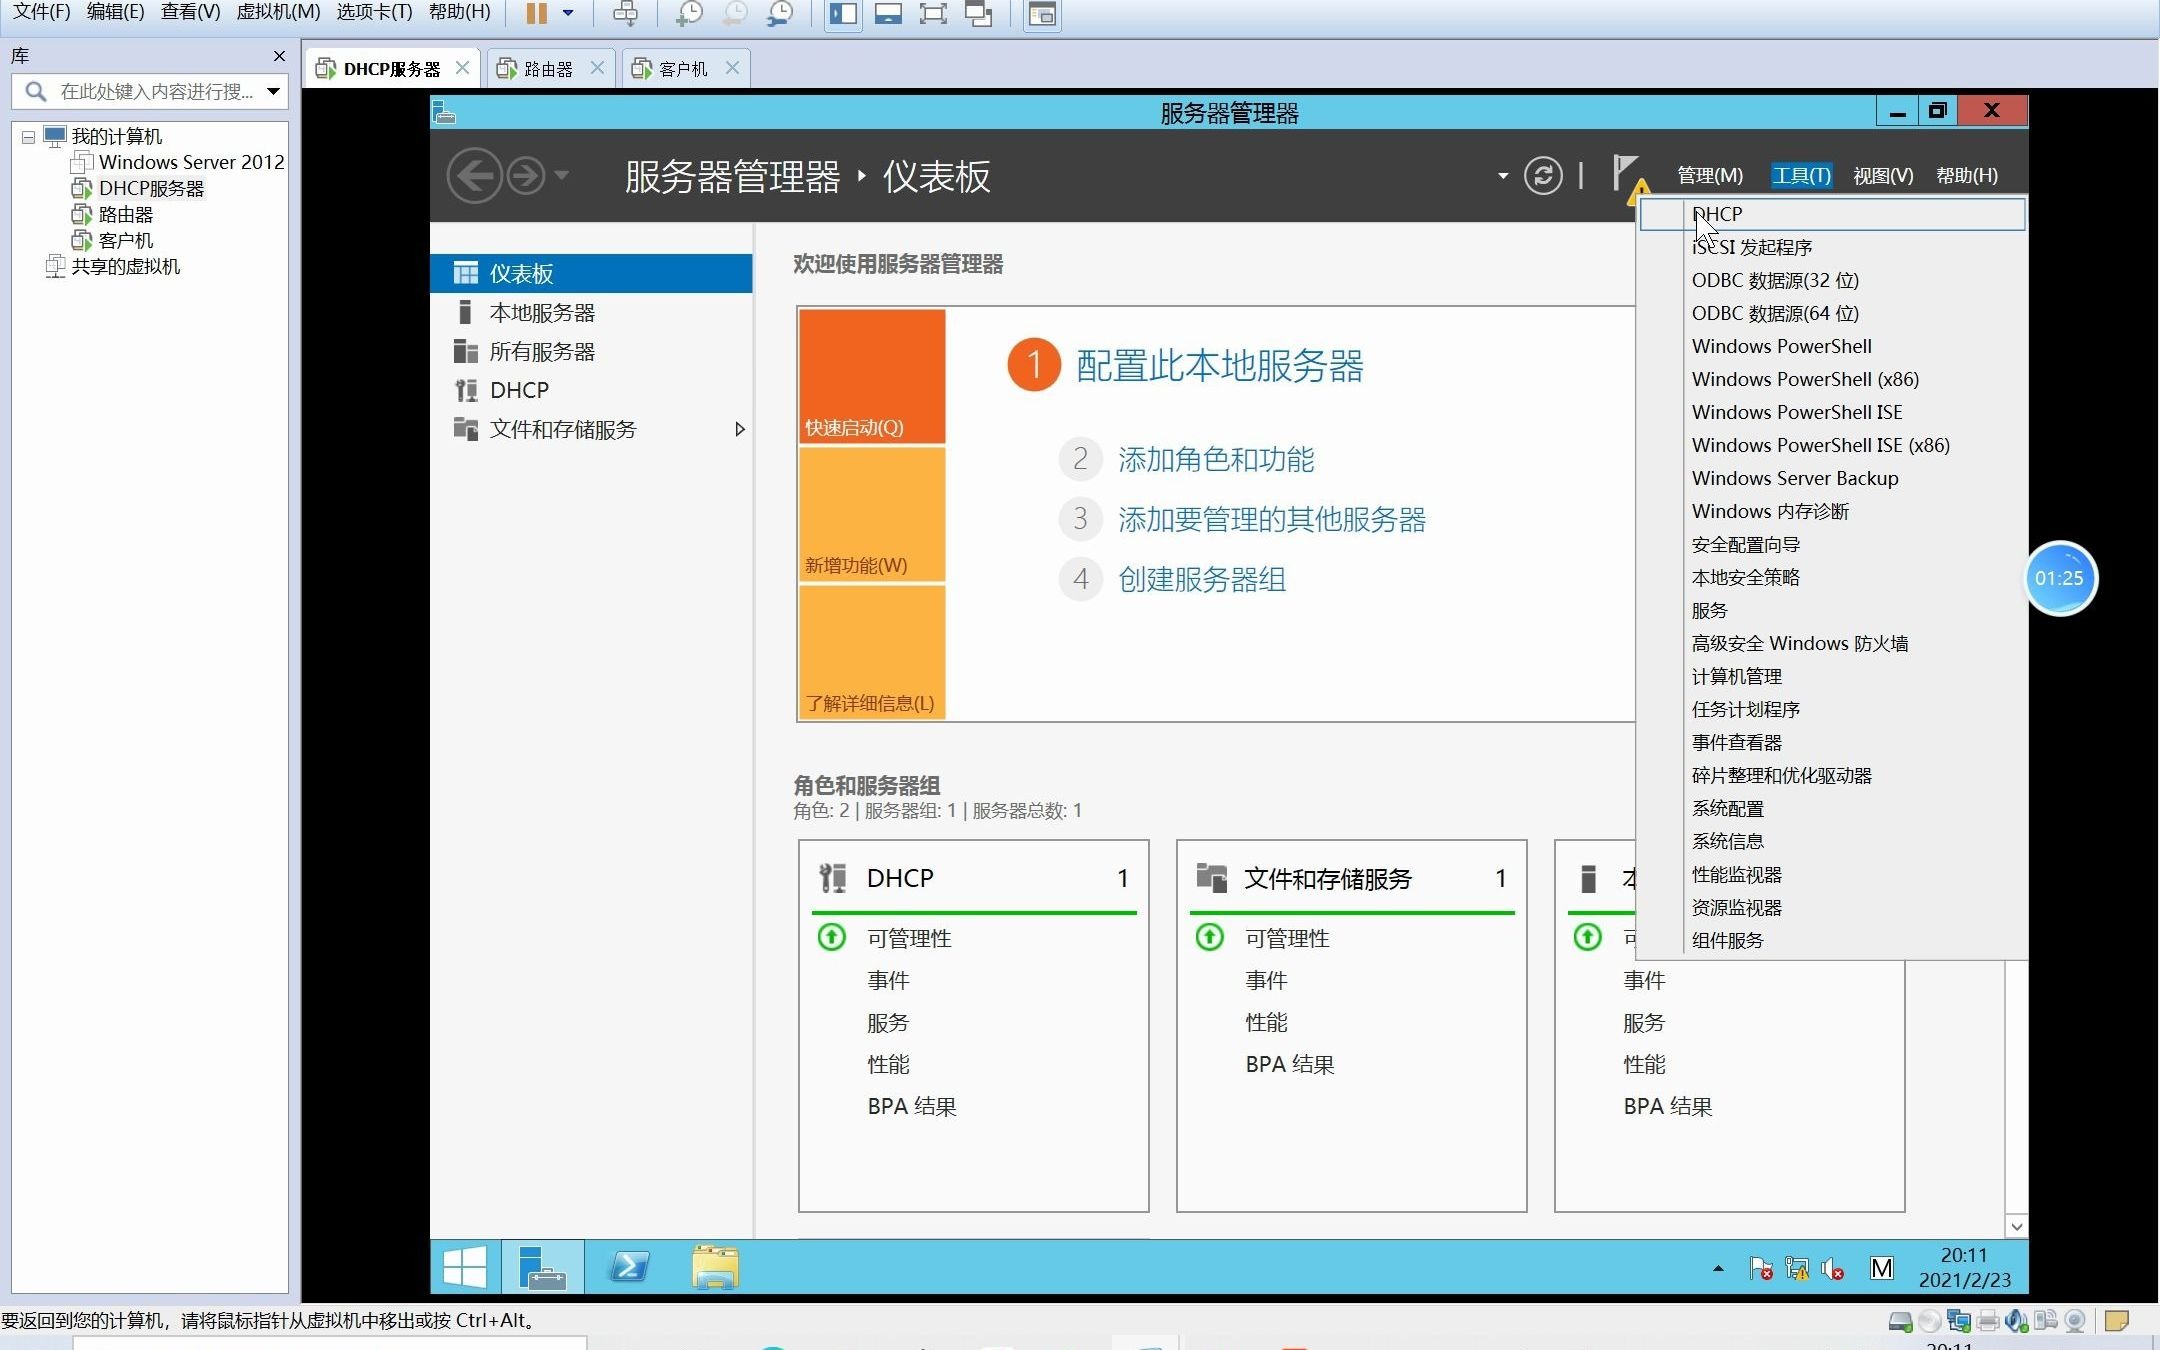
Windows Server 中 dhcp 作用域网关设置步骤
这是中小企业最常碰到的场景,操作路径固定:
- 服务器管理器 → 工具 → DHCP。
- 展开 IPv4 → 展开目标作用域 → 右键“作用域选项” → 配置选项。
- 勾选 003 路由器,填入网关IP;勾选 001 子网掩码,填入掩码。
- 确定后,客户端执行
ipconfig /release再ipconfig /renew才会生效。
PowerShell一行搞定:
Set-DhcpServerv4OptionValue -ScopeId 192.168.1.0 -Router 192.168.1.1 -SubnetMask 255.255.255.0
注意选项优先级:作用域选项 > 服务器选项 > 策略,很多“改了没反应”的情况,就是服务器级选项把作用域级选项盖住了。
开源免费方案:dnsmasq 与 Kea 的网关设置
预算有限或跑在Linux上的环境,dnsmasq和Kea是常见选择,配置也就几行。
dnsmasq在 /etc/dnsmasq.conf 里:
dhcp-range=192.168.1.100,192.168.1.200,255.255.255.0,12hdhcp-option=3,192.168.1.1dhcp-option=1,255.255.255.0
其中option 3对应网关,option 1对应子网掩码,编号来自RFC 2132定义的DHCP选项表,各平台通用。
isc-dhcp-server的 dhcpd.conf 写法:
subnet 192.168.1.0 netmask 255.255.255.0 {
  range 192.168.1.100 192.168.1.200;
  option routers 192.168.1.1;
  option subnet-mask 255.255.255.0;
}
改完记得 systemctl restart dnsmasq 或 isc-dhcp-server。
家用路由器和轻量级设备的填写方式
登录管理后台,找“局域网设置”或“DHCP服务器”页面,大多数设备里,网关默认就是路由器自身LAN口地址,掩码默认255.255.255.0,通常不需要手动改。
真正需要动手的情况有两种:一是改过LAN口IP,DHCP地址池没跟着变;二是把路由器当纯AP用,却忘了关掉它自带的DHCP,导致和主路由抢着发地址。
企业内网多网段:DHCP中继场景下的网关与掩码
DHCP服务器放在核心区,给下面多个VLAN发地址,这是跨网段场景,靠DHCP中继(Relay)转发请求,此时要点是:
- 每个子网单独建一个作用域,掩码按该子网实际规划填,不能拿核心区的掩码套用。
- 每个作用域里的网关,填该子网自己的网关地址,而不是DHCP服务器所在网段的网关。
- 三层设备上配置
ip helper-address <DHCP服务器IP>指向服务器。
把多个网段塞进一个作用域,是目前内网故障里出现频率较高的配置错误之一。
云主机与跨地域组网:VPC里的差异
云上VPC的DHCP基本由平台托管,用户能改的通常只有自定义DHCP选项集里的DNS、NTP等,网关和掩码由子网规划自动下发,如果自建DHCP服务器覆盖云主机,务必先关掉子网默认的DHCP行为,否则两套下发源会打架,跨地域组网时,各VPC子网的掩码规划要提前统一,避免地址段重叠导致路由不可达。
dhcp 分配的网关和路由器网关不一致怎么办
这是搜索量很高的一个对比类问题,症状往往是“一部分人上网正常,一部分人网页打不开”。
排查顺序建议这样走:
- 在故障机上执行
ipconfig /all,看“DHCP服务器”一栏是谁,如果不是你配置的那台,说明内网存在第二个DHCP源。 - 看“默认网关”字段是否等于规划值,租约获取时间是否异常。
- 在交换机上检查是否启用了 DHCP Snooping,把非信任端口的上联方向做限制,这是抑制私接路由发地址的有效手段。
- 检查是否存在旧租约残留:客户端可能还握着上一台DHCP服务器发的老配置,释放续租即可。
- 用抓包工具过滤DHCP报文,确认是哪个MAC在回应OFFER。
据近年来企业网络运维的公开经验总结,内网“上不了网”类工单里,相当一部分最终都指向地址配置的重复下发或网关错配,而不是链路本身的问题。
动手前的规划清单
配置之前把下面几项写在纸上,能省掉大半返工:
- 确定本网段网关IP,并确认它已配置在真实设备接口上。
- 根据终端数量选定掩码,优先选/24起步,不够再扩到/23。
- 地址池避开网关IP、服务器静态IP、打印机和网络设备保留段。
- 明确租约时长:办公网8小时到1天,访客网络可以压到2小时以内。
- 记录DNS服务器地址,同时下发,否则解析会出问题。
- 确认内网只有一套DHCP在服务,或已做端口级隔离。
改完配置后,用 ping 网关IP、ping 公网地址、nslookup 域名 三步验证,基本能覆盖九成问题。
关于DHCP网关与子网掩码设置的常见问题
Q1:DHCP服务器自己的网关,和它下发给客户端的网关必须一样吗?
不一定,服务器自身的网关用于它自己出网;下发给客户端的网关是客户端所在网段的出口,当服务器和客户端不在同一网段时,这两个值通常不同。
Q2:子网掩码可以直接设成255.255.0.0吗?
技术上可以,但不建议,一个/16网段容纳六万多个地址,广播域过大,ARP表和广播流量压力都会明显上升,排错也困难,除非园区统一规划,否则按/24或/23划分更稳妥。
Q3:改了网关和掩码,为什么客户端没变化?
因为DHCP采用租约机制,客户端在租约到期前不会主动重新申请,可以手动释放续租,或在服务器上删除对应租约记录,若客户端仍拿到旧配置,说明还存在另一台DHCP服务器在回应请求。
配置DHCP的网关和子网掩码,核心就一句话:网关指向真实存在的出口接口,掩码把地址池和网关圈进同一个网段,把这三个值对齐,剩下的平台差异都只是操作路径问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/789954.html