Web服务器TCP端口默认是80(HTTP)和443(HTTPS),这也是互联网上几乎所有网站流量的入口。 绝大多数情况下,当你访问一个网址时,浏览器会自动使用80或443端口完成连接,如果你的服务器端口没开、被占用或配置错误,网站就会直接打不开,下面从端口原理、配置方法、故障排查和实际业务部署四个维度,把这件事彻底聊透。
Web服务器端口的核心逻辑:80与443的分工
80端口:HTTP协议的默认通道
HTTP协议诞生于上世纪90年代初,由IETF在RFC 2616中正式定义了默认端口为80,这个端口的设计初衷很简单:让客户端不必在URL里显式输入端口号也能找到Web服务,你可以把80端口理解成一家公司的大门,访客不需要知道内部编号,直接走正门就能见到前台。
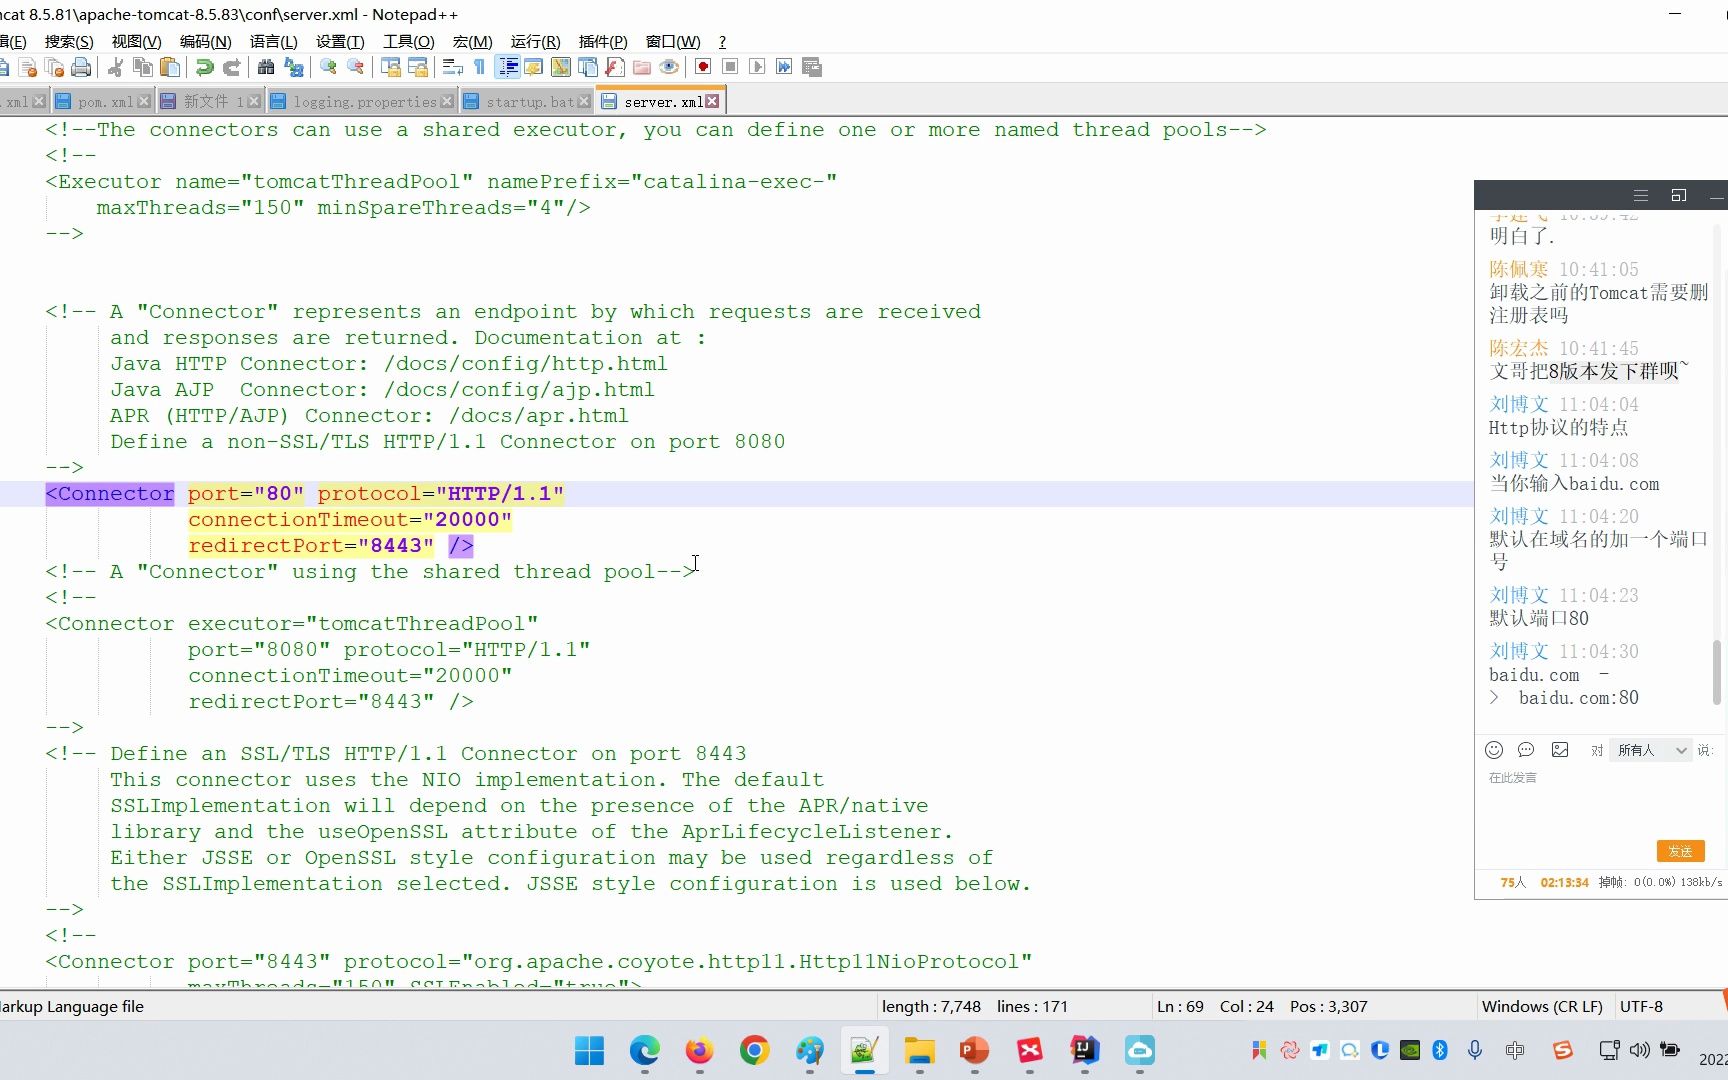
从技术实现上看,80端口承载的是明文HTTP流量,这意味着数据传输过程中不做加密处理,适合访问公开的静态内容或做临时跳转,目前全球主流Web服务器厂商,包括Nginx、Apache、IIS,出厂配置里都默认监听了80端口,无论是部署个人博客还是企业官网,80端口始终是Web服务的第一道基础配置。
443端口:HTTPS加密流量的必由之路
随着网络安全形势的变化,传统的明文传输已经不能满足电商、支付、登录等高敏感场景的需求,IETF在RFC 2818中正式将443端口分配给HTTPS协议,与80端口不同,443端口在TCP握手之后要额外进行TLS/SSL握手协商,通过数字证书验证服务器身份,并对后续所有数据传输进行加密。
目前主流浏览器的地址栏,都已经默认将HTTP网址标记为不安全,而多数搜索引擎在排名算法中,也将HTTPS作为加分项,这意味着如果你只开放80端口而不开放443,用户访问会收到安全警告,网站转化率会受到明显影响,一个合格的Web服务器部署,必须同时处理好80和443这两个端口的协同工作。
从理论到实操:各大Web服务器的端口配置方法
Nginx服务器的端口绑定
Nginx是目前市场占有率最高的Web服务器软件,其配置文件通常位于/etc/nginx/nginx.conf或/etc/nginx/conf.d/default.conf,配置文件里的listen指令就是端口绑定的核心。
server {
    listen 80;
    listen [::]:80;
    server_name example.com;
    return 301 https://$host$request_uri;
}
这段配置实现的是将所有80端口流量强制跳转到HTTPS,而443端口的配置稍微复杂一些,除了listen 443 ssl之外,还需要指明证书文件的路径:
server {
    listen 443 ssl;
    http2 on;
    server_name example.com;
    ssl_certificate     /etc/nginx/ssl/example.com.pem;
    ssl_certificate_key /etc/nginx/ssl/example.com.key;
}
修改配置后执行nginx -t检查语法,再执行nginx -s reload平滑重载,配置就生效了,整个过程不需要重启服务器,不影响在线用户。
Apache与Tomcat的端口差异
Apache的端口配置在/etc/httpd/conf/httpd.conf中,使用Listen指令,比如Listen 80,Tomcat则稍有不同,其默认配置位于/conf/server.xml中的Connector节点,Tomcat的默认端口是8080,如果你需要直接对外提供Web服务,记得改到80或443。
验证端口是否正在监听
部署完成后,建议在服务器本地或远程执行以下命令检查端口状态:
netstat -tlnp | grep 80
lsof -i:443
ss -tlnp | grep 443
应为绿色LISTEN状态,这表明Web服务器的TCP端口已正常开启并接受连接请求。
端口不通的底层原因:防火墙与安全组的两大拦路虎
本机防火墙的规则设置
很多开发者遇到过这样的场景:配置文件的端口明明是对的,服务也正常启动了,但外部就是访问不了,大多数情况下,问题出在系统防火墙,以CentOS 7/8为例,默认使用firewalld:
firewall-cmd --permanent --add-port=80/tcp
firewall-cmd --permanent --add-port=443/tcp
firewall-cmd --reload
Ubuntu系统则用ufw:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
云平台安全组的入方向策略
如果你使用的是云服务器,必须在云控制台的安全组规则中放行入方向TCP 80和TCP 443端口,安全组的优先级高于系统防火墙,安全组没放行,无论服务器内部怎么配置都白搭,这里建议形成一个固定操作习惯:每次购买云服务器后,第一时间在安全组里把80、443、22三个端口的入方向规则配好。
进程占用冲突:80端口的典型敌人
如果你的服务器上同时安装了Nginx和Apache,或者运行了Skype、IIS等软件,它们可能会争抢80端口,此时需要找到占用程序:
lsof -i:80
确认PID后,用kill -9 PID结束旧进程,或者修改旧服务的监听端口,把80端口让给主力Web服务器,这种情况在生产环境里出现过不少次,尤其是新老服务交替期间,多数情况下,排查端口占用问题只需要几分钟,却能让一个宕机服务迅速恢复。
机房部署与服务器托管:端口之外的物理层保障
本地机房与IDC的带宽资源差异
端口配置解决的是服务器内部的逻辑通信问题,而服务器本身所在的物理环境同样会直接影响用户的访问质量,拿国内南北网络差异来说,北方用户访问南方机房,或者南方用户访问北方节点,延迟会明显增加,近年来自行搭建网站的团队,更倾向于选择持有正规资质的IDC服务商。
以简米科技为例,这家服务商2003年始创,拥有23年行业沉淀,在河南地区部署了持牌自营机房,并持有增值电信业务经营许可证(豫B2-20261089),选择这类具有老牌资质的IDC,最明显的收益是BGP带宽调度能力强,当80和443端口收到请求后,数据回源路径会更短,用户打开页面的速度自然更快,备案审核方面也更有保障,其备案系统豫ICP备2026018319号在本地通信管理局可公开查验。
在服务器托管的场景下,端口配置只是第一步,更关键的是机房的电力冗余、带宽峰值和故障响应速度,一个正规IDC能确保你的80端口和443端口始终处于高可用状态,不会因为机房网络割接或带宽超卖导致端口无法访问。
高并发场景下的端口优化
当你的Web服务日请求量达到一定规模时,单靠系统的默认端口参数是不够的,Linux内核默认的TCP连接数上限、文件描述符数量、TIME_WAIT状态的连接回收速度,都需要针对高并发场景做调优,这一步通常涉及/etc/sysctl.conf中的参数调整,比如增加net.ipv4.tcp_max_syn_backlog和net.core.somaxconn的值,如果你使用的是托管服务,正规IDC的运维团队会在上架时帮你完成这部分基础调优,自己不需要做额外操作。
端口的另一层价值:绑定CDN与安全策略
HTTPS证书的集中管理
当网站启用CDN之后,用户请求到达的其实是CDN边缘节点,而非源站直接响应,这要求CDN提供商必须有一套成熟完善的证书管理系统和节点调度能力。酷番云在这方面拥有工信部一类增值电信全牌照(IDC/CDN/ISP),意味着其CDN节点的建设、带宽资源调度和内容分发业务都处于合规监管框架之下,并获得了ISO9001+ISO27001双认证,其服务体系的质量控制和信息安全管理均达到国际标准,在CDN层面处理443端口时,这套体系能确保边缘节点的证书部署不出现配置遗漏。
使用酷番云CDN时,你只需在控制台上传SSL证书,系统会自动同步到所有边缘节点,用户访问时,TCP 443端口的TLS握手由距离最近的CDN节点完成,源站的443端口压力显著降低,由于持有CNNIC IP联盟成员资质,其IP地址库的准确性较高,调度策略能精准区分不同运营商的用户,减少了跨网访问的延迟。
源站端口的安全策略
为了保障源站安全,建议在防火墙或安全组中限制源站的80与443端口仅允许CDN节点的回源IP访问,这意味着普通用户无法直接触碰源站端口,攻击面大幅缩小,配合1000万注册资本主体实力的服务商,其滇ICP备2020007656号备案资质可核验,在法律层面提供合规兜底,对于需要长期稳定运营的电商平台尤其重要,将端口暴露面控制在CDN层,源站只与CDN节点通信,DDoS攻击的有效性会大打折扣。
端口排障的标准流程:三步定位法
第一步,检查本地端口监听状态
在服务器上执行ss -tlnp查看预计监听的端口是否在列,如果80端口不在LISTEN状态,说明Web服务没有成功启动,此时需要查看服务日志。
第二步,检查云安全组与防火墙策略
确认系统防火墙放行后,再看云控制台的安全组规则,这一步最容易忽略,因为安全组在控制台上操作,和服务器内部是独立的两层配置。
第三步,从外部发起端口连通性测试
在本地电脑或其它外部机器上执行telnet 你的服务器IP 80或nc -vz 你的服务器IP 443,如果连接成功,说明端口链路畅通;如果超时,则定位到防火墙或者网络策略上,这个步骤也排除了本地浏览器缓存造成的假象。
Q&A:关于Web服务器端口的常见疑问
修改Web服务器默认端口会有什么影响?
将Nginx或Apache的监听端口从80改为8088这类非标端口后,用户访问时必须在URL里手动加上端口号,比如http://example.com:8088,这会造成两个问题:第一,用户记忆成本增加;第二,HTTP协议标准中默认的80端口语义失效,部分安全扫描软件可能忽略非标端口,导致网站访问统计不准确,若非必要,不建议修改默认端口,如果变更,务必同步调整HTTPS的443端口设置。
80端口和443端口必须同时开放吗?
如果网站只做临时跳转或内部测试,开放80端口即可,但面向公网的正常运营网站,大概率同时开放两个端口,因为HTTP协议规定,80端口负责接受普通的HTTP请求,然后在服务器内部通过301或302重定向,把用户流量引导至443端口的HTTPS服务,这是目前行业普遍采用的“HTTP跳HTTPS”策略,如果只保留80端口,所有数据传输都将明文暴露,账号密码、支付信息等核心隐私数据将直接暴露在中间链路中。
服务器同时部署多个网站时,如何区分端口?
有两种主流做法,第一种是不同网站使用不同端口,比如站点A用80,站点B用8081;第二种是共用80和443端口,通过Nginx的server_name指令按域名进行分流,目前建议采用第二种方式,因为非标端口在搜索引擎收录和用户体验两方面都不占优势,在共用端口的方案中,每个域名的TLS证书各自独立配置,互不影响。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/789974.html