网络攻击(DDoS、勒索病毒、Webshell后门)、人为破坏(误删数据、恶意删库)、物理环境故障(硬盘损坏、机房断电),其中恶意代码攻击与内部删库是造成业务中断和数据损失最严重的两大类。
破坏服务器事件的典型类型有哪些
破坏服务器的事故屡见不鲜,无论是自建机房还是云服务器,都面临系统性风险,业内专家指出,绝大多数服务器瘫痪事件都可以按成因拆解为三个维度:攻击者的主动入侵、内部人员的操作失误、硬件与环境层面的意外。
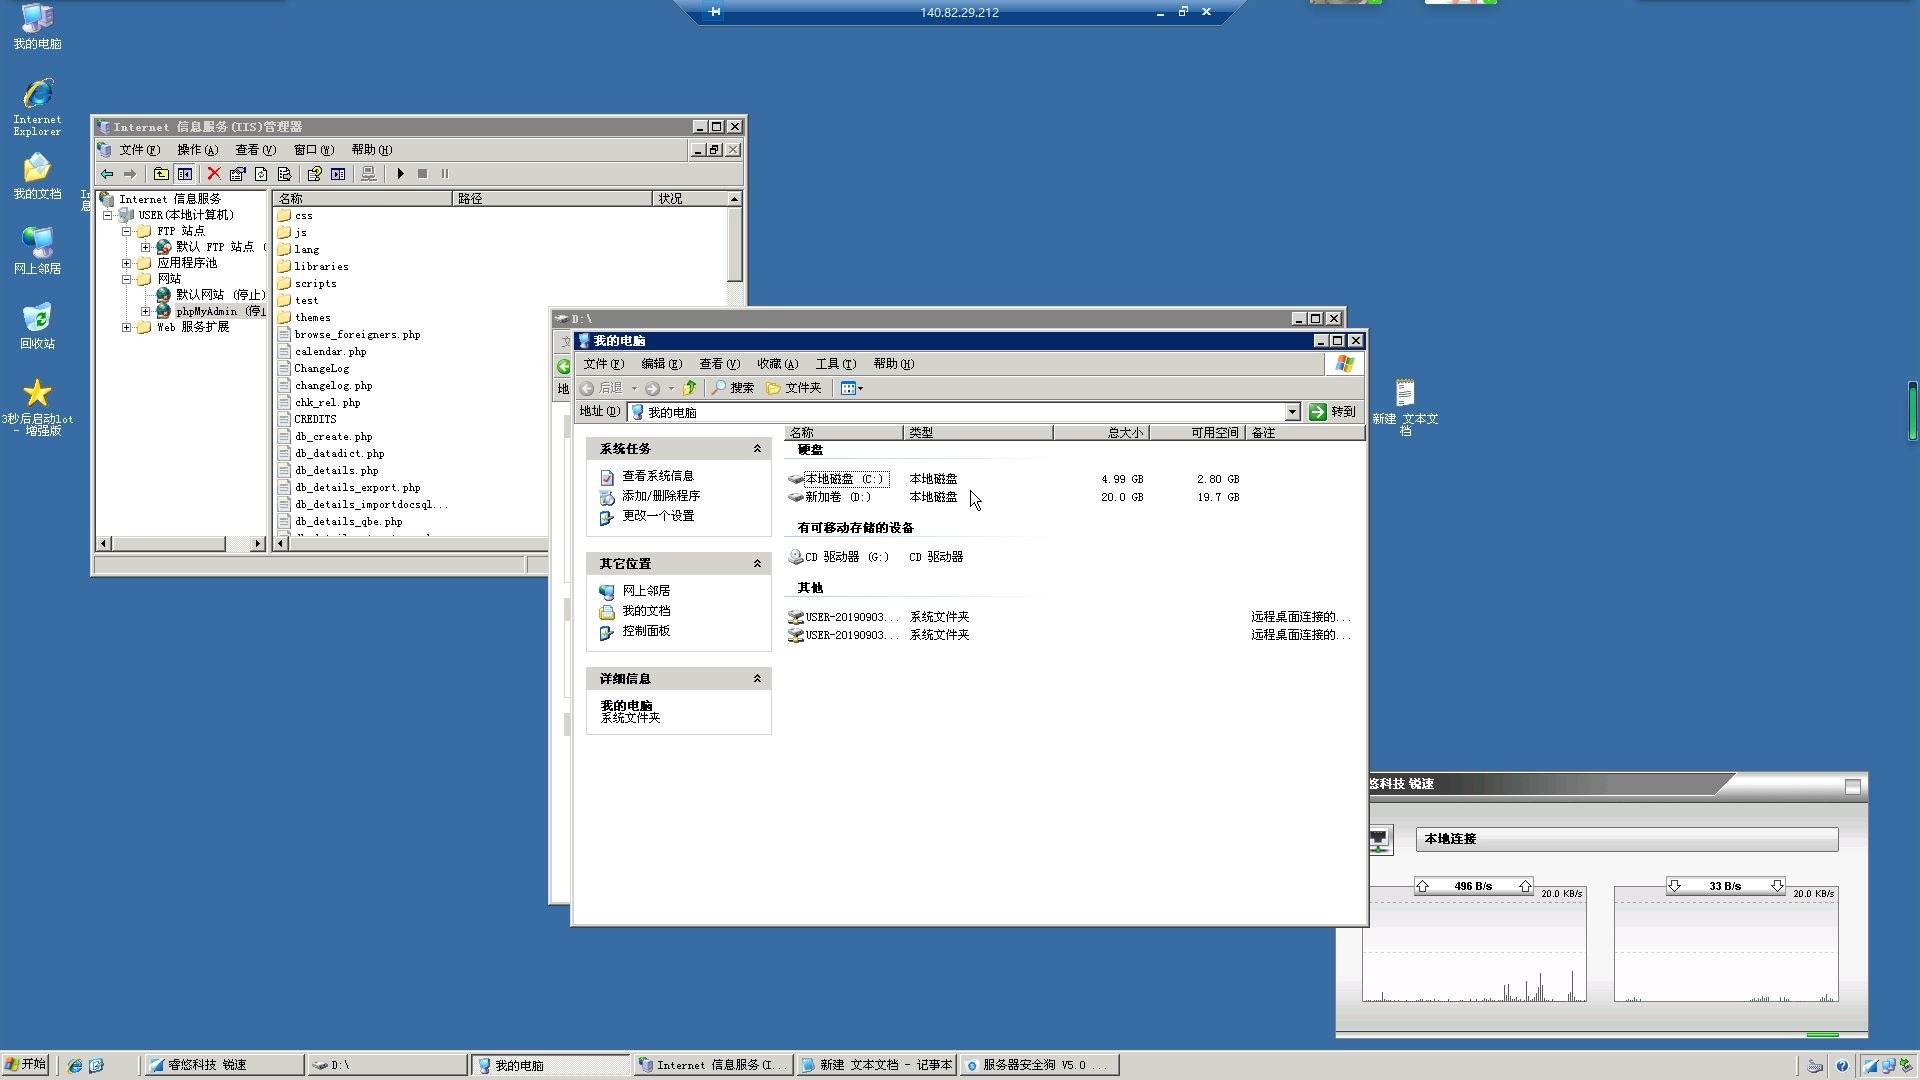
恶意代码与网络攻击类
这是服务器被破坏的头号原因,攻击者目的明确,手段也在持续升级。
- DDoS流量攻击:用海量请求挤爆带宽和连接数,直接导致服务不可用,这类事件不破坏数据,但会造成业务中断,严重时持续数小时甚至数天。
- 勒索病毒加密:运行加密程序把磁盘文件全部锁死,要求支付赎金才给解密密钥,近年来不少中小型企业中招,核心数据库被加密后几乎等于业务停摆。
- Webshell后门植入:攻击者利用网站、中间件漏洞上传恶意脚本,获得服务器控制权,进而篡改页面、窃取用户数据或植入挖矿木马。
- SQL注入与暴力破解:通过数据库查询漏洞拖取数据,或因登录口令强度不足被暴力破解,攻击者登录后直接执行破坏性命令。
人为操作与内部破坏类
行业共识认为,相当一部分服务器数据丢失事件并非来自外部攻击,而是内部人员操作造成的。
- 误删数据文件:运维执行清理命令时路径写错,一个回车删掉整个数据目录,类似事故在中小团队中反复出现,且往往没有应急备份。
- 恶意删库:员工离职前登录生产环境执行清空操作,或管理员权限被滥用,直接删除业务数据并删除日志掩盖痕迹。
- 配置错误:防火墙规则配置失误导致数据库端口暴露在公网,权限目录设置不当留下安全缺口,这类问题短期内不发作,但一旦被利用就是严重破坏。
硬件故障与环境因素类
物理层面的破坏通常没有预兆,数据处理量大或机房条件简陋的企业更容易受影响。
- 硬盘物理损坏:机械硬盘坏道、磁头损伤或固态盘主控故障,导致数据读取失败,没有RAID冗余时,单块硬盘损坏就意味着数据直接丢失。
- 机房断电与制冷故障:瞬时断电导致文件系统损坏,空调失效使机房温度过高,服务器强制关机后起不来。
- 火灾与水患:机房遭遇此类灾害时,物理设备整体报废,只能依赖异地备份恢复,损失往往不可估量。
服务器被攻击后如何快速排查处理
遇到服务器异常时,处理顺序非常重要,很多人因慌乱直接重启服务器,反而把攻击痕迹覆盖了,正确的应对流程是先隔离、再取证、最后恢复。
服务器被入侵如何处理:先隔离再取证
第一步,立即断网隔离。 拔掉网线或关停公网入口,防止攻击者继续操作或销毁日志,云服务器可以直接在控制台关闭公网访问,这一步能最大程度控制损失范围。
第二步,保留现场证据。 复制系统安全日志(如/var/log/secure、/var/log/messages)、登录记录和进程快照,这些是分析攻击途径的关键依据。
第三步,排查异常进程与文件。 执行ps aux查看可疑进程,用find / -mtime -1查找最近被修改的文件,重点检查/tmp、/var/www/html等目录是否被上传了可疑脚本,同时用last命令排查陌生IP登录记录。
第四步,评估数据损失。 检查数据库表是否被清空、关键文件是否被篡改,按业务优先级制定恢复顺序。
数据被破坏后的恢复路径
根据事件类型的不同,恢复方式有明显差异:
- 勒索病毒加密:可尝试公开解密工具(如No More Ransom平台收集的工具),部分勒索家族可破解;无可用工具时只能依赖备份恢复,同时保留加密样本用于溯源。
- 误删文件:ext4文件系统可用extundelete尝试恢复,或使用TestDisk扫描分区,但删除后如果写入新数据,恢复成功率会显著下降。
- 数据库被删:MySQL开启binlog的实例可通过日志回放恢复到删除前时间点,PostgreSQL可通过WAL日志实现类似操作,这要求日常开启了日志保留策略。
是否报警与上报
遭遇勒索病毒或恶意入侵、数据泄露时,建议保留完整日志后向当地网警报案,金融、医疗、教育等行业还需按监管要求向主管部门报告,多数情况下,主动报告比隐瞒更能降低后续法律风险。
如何预防服务器被破坏
预防的性价比远高于事后补救,与其等服务器被攻击后焦头烂额,不如在日常运维中把基础安全做到位。
收紧权限与账号管理
禁用root远程登录。 修改/etc/ssh/sshd_config文件,设置PermitRootLogin no,日常操作使用普通用户配合sudo提权。
强制密钥认证。 关闭密码登录(PasswordAuthentication no),生成密钥对并设置authorized_keys为600权限,从源头阻断暴力破解。
最小化授权与离职清理。 开发和运维人员分配独立账号,按角色授权,禁止共用一个管理员账号,人员离职时第一时间禁用账号并回收密钥,这是防范内部破坏的最直接措施。
备份策略与容灾规划
备份是抵御一切数据破坏事件的最后一道防线,行业共识认为,没有备份的服务器在破坏性事件面前几乎等同于裸奔。
- 3-2-1备份原则:至少3份数据副本,存放在2种不同介质上,其中1份放于异地,本地磁盘一份、NAS一份、远端对象存储一份,就是比较标准的组合。
- 定期演练恢复流程:配置好备份不等于万事大吉,建议每季度从备份中完整恢复一次数据,验证备份文件的可读性与恢复时效。
- 数据库开启binlog或WAL:MySQL开启binlog、PostgreSQL开启WAL日志,并设置合理的日志保留周期,这样即使数据被删,也能通过日志精确回滚到故障前节点。
监控告警与安全加固
- 部署入侵检测工具:云服务器可用云安全中心,自建服务器可配置Fail2ban或Suricata,自动拦截暴力破解和异常扫描。
- 设置关键文件完整性监控:用Tripwire或AIDE监控
/etc/passwd、/etc/shadow及网站目录下文件的校验和,任何未授权的文件变动都会立即触发告警。 - 开启操作审计:利用auditd记录所有用户的shell命令执行记录,既能事后追溯到人,也能让内部操作者有所顾忌。
日常安全巡检清单
- 每月更新系统补丁,重点关注内核和中间件漏洞。
- 用
last和lastb定期检查登录记录是否有异常IP。 - 排查服务器上是否有非业务进程占用CPU资源,警惕挖矿木马隐蔽运行。
- 查看
/var/log目录下是否有日志文件异常增长,防范日志洪泛攻击。
常见问题解答
破坏服务器事件一般有哪些预兆征兆?
服务器无明显原因变得卡顿、内存和CPU占用异常飙升、登录日志中出现大量失败记录、网站页面被篡改或出现陌生文件,这些都可能说明服务器正在被试探或已经被控制,多数情况下,越早发现这些信号,业务损失和数据损失就越小。
服务器数据被删除怎么恢复?
有备份时直接从备份恢复是最高效的路径,没有备份时,普通文件可用TestDisk、extundelete尝试恢复,但成功率与删除后磁盘写入量成反比;数据库数据可依赖binlog或WAL日志回滚,删除后应立即停止对该磁盘的写操作,并考虑联系专业数据恢复团队评估,据统计,这类事件中相当一部分因持续写入导致文件块被覆盖而无法完整恢复。
服务器被勒索病毒加密后该不该付赎金?
从行业实践角度看,不推荐支付约束金,支付之后依然无法解密的情况很常见,且付款行为会助长黑色产业链,正确做法是立即隔离被感染服务器、保留加密文件样本、搜索该勒索家族的公开解密工具,并优先从异地备份中恢复业务,如果加密内容涉及公民个人信息,还应在恢复后按法律法规要求履行报告义务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/790686.html