金融网站防CC攻击不能靠单一产品硬扛,必须按“边缘流量清洗→应用层防火墙→业务层行为识别→架构冗余”四层嵌套设计,层层过滤才能把攻击挡在核心业务之外。
CC攻击(Challenge Collapsar)这两年盯上金融网站的比例明显上升,和DDoS打流量带宽不同,CC攻击模拟真实用户请求,专挑登录接口、转账接口、查询接口下手,消耗的是服务器计算能力和数据库连接资源,对金融网站来说,CC攻击最狠的地方在于攻击特征和正常用户访问高度相似,你很难用简单的封IP思路解决。
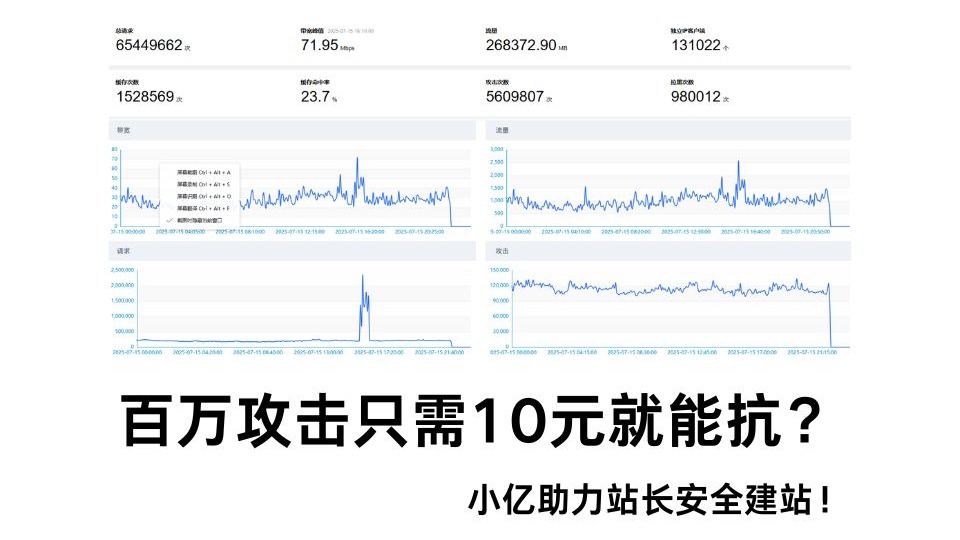
金融网站被CC攻击怎么办:先理清防御层次逻辑
业内专家指出,金融网站的安全防护和普通电商站有本质区别,普通网站被CC打了,最坏结果是页面打不开,损失的是流量和转化,金融网站被CC打了,除了业务中断,还牵连风控审核、合规审计、用户信任等一系列问题,更麻烦的是,攻击者往往不是单打独斗,而是混合着Web扫描、薅羊毛、撞库攻击一起上,你光解决CC维度远远不够。
所以金融网站的防御思路必须分层次,每个层次解决一类问题,行业共识认为,一套完整防御体系至少包含四个层面:网络接入层负责挡垃圾流量,Web应用层负责拦截恶意请求,业务逻辑层负责识别异常行为,架构层面负责兜底扛压,四层各司其职,缺一不可。
第一层次:边缘流量清洗,把脏流量挡在门外
边缘层的防御目标很直接攻击流量还没到源站服务器就被干掉,这一层通常部署在CDN节点或者高防IP入口,主要做四件事:
- 异常连接数识别:单IP在短时间内建立的TCP连接数远超正常阈值,直接标记为可疑源。
- 协议栈特征检测:CC攻击工具发的HTTP请求包往往缺少正常浏览器携带的Accept-Language、User-Agent细节,或者Header顺序异常。
- 请求速率限制:对每个来源IP统计每秒请求数,超过预设阈值就触发临时封禁或验证码挑战。
- 地理区域过滤:金融网站如果业务范围明确,可以封掉无关地区的IP段,减少攻击面。
这一层实际操作时有个关键点阈值设置不能拍脑袋,比如登录接口正常的单IP每秒请求峰值是3次,你设成10次就形同虚设,设成1次又会误伤真实用户,比较靠谱的做法是先观察一周的流量基线,根据历史数据设定动态阈值。
金融网站选购高防IP时,要重点问清楚CC防护的清洗算法是静态的还是动态的,静态算法只按固定规则过滤,遇到慢速CC攻击(每个IP每分钟只发几个请求)基本没用,动态算法能结合机器学习模型识别攻击趋势,应对突发流量更从容。
第二层次:Web应用层纵深防御,WAF规则要精细
流量清洗放过了不少伪装成正常用户的请求,这些请求会到达源站,此时Web应用防火墙(WAF)就要上场了,很多团队觉得WAF是安全设备,配置好就行了,实际上金融网站的WAF规则需要精细化调整,默认规则往往不够用。
适配金融业务场景的WAF策略,重点关注以下维度:
- URI维度限速:不同的接口设置不同的频率阈值,比如登录接口每分钟单IP允许30次请求,查询接口允许60次,转账接口只允许10次。
- 人机识别挑战:当请求频率可疑但还不到封禁程度时,先返回JavaScript挑战或者滑块验证,确认是人类操作再放行。
- 请求体校验:金融接口的请求参数通常有固定模式,对参数类型、长度、格式做白名单校验,能过滤掉不少自动化脚本。
- Session追踪:同一Session关联的请求数量和频率异常,说明有脚本在复用会话,直接吊销。
实际部署中,WAF层规避CC攻击最有效的组合是:IP维度封禁 + Session维度限速 + 行为指纹采集,其中行为指纹建议自研采集鼠标移动轨迹、键盘输入间隔、页面停留时长等特征,因为市面上的攻击工具很少有模拟这些行为的能力。
第三层次:业务层风险识别,区分人和脚本
走到这一层,说明攻击者已经突破了前面两道防线,说明他们的请求在流量特征上已经和正常用户难以区分,这时需要从业务逻辑角度做判断。
金融网站有几个典型的CC攻击重灾区业务接口,需要重点加固:
- 短信验证码接口:攻击者批量触发短信下发,不仅消耗服务器资源,还导致短信费用飙升。
- 登录接口:大量撞库请求会拖垮认证服务的数据库连接池。
- 开户/绑卡接口:这类接口涉及多步操作,每一步都有状态流转,攻击者往往利用状态缺失绕过校验。
- 理财产品详情查询:高频查询接口容易被打满CPU,导致整体服务不可用。
针对这些接口,业务层防御要做三件事,第一件事是接口抖动对核心接口的地址做定期变更,攻击者如果写死了旧地址,攻击自然失效,第二件事是灰度限流当系统负载超过警戒水位时,主动对非核心业务的请求进行降级处理,比如暂时关闭历史账单查询功能,第三件事是智能验证码升级正常用户首次请求时不用验证码,一旦检测到高频请求才弹出验证,不影响用户体验。
第四层次:架构冗余与弹性伸缩,兜底方案要做好
前面三层都是防御,但再完善的防御也有被攻破的可能性,金融网站必须做好最坏的打算如果攻击流量突破了所有防线,你的架构能不能扛住压力?
架构冗余层面有几个关键设计:
- 源站IP隐藏:通过CDN或反向代理,让源站真实IP不暴露在公网,攻击者找不到源站,攻击效果大打折扣。
- 无状态应用设计:应用服务器不保存Session状态,任何一台机器宕机,流量自动切换到其他节点。
- 数据库读写分离:读操作和写操作分开,减缓查询流量对主库的压力。
- 核心服务独立部署:转账、支付等核心服务单独部署在独立集群,非核心服务被攻击时不影响核心链路。
- 自动弹性扩容:云环境配置弹性伸缩策略,当CPU或内存指标超过阈值时自动增加计算资源。
具体操作层面,金融网站可以通过部署负载均衡+多活架构来实现容灾,比如在同城部署两个可用区,正常情况下各承担一半流量,当某个可用区遭遇攻击时,负载均衡器自动把全部流量切换到健康可用区,这种架构的成本确实不低,但对金融业务来说,可用性要求的优先级高于成本控制。
金融网站CC攻击防御方案怎么选:自建和商业方案对比
技术团队实力强的金融机构,可以自建防御体系,完全掌控检测逻辑,但自建的问题在于需要长期投入人力维护,而且攻击手法更新太快,自研系统的反应速度往往跟不上。
多数金融网站会选择商业安全服务,市面上主流的CC防御方案各有侧重:
| 方案类型 | 优势 | 局限 | 参考价格区间 |
|---|---|---|---|
| 高防IP | 部署简单,流量清洗能力强 | 对应用层攻击识别粒度较粗 | 按防护峰值计费,每月数百到数万不等 |
| 云WAF | 规则更新快,配置灵活 | 依赖云厂商整体安全能力 | 按域名数量+QPS计费,每年数千起步 |
| 安全托管服务 | 专家团队驻场,实时响应 | 价格较高,适合大型金融机构 | 按年签约,价格需根据业务规模沟通 |
选择方案的判断标准,不只是看价格,金融网站要重点关注三方面:清洗中心的总带宽,这决定了面对大流量攻击时的冗余能力;WAF规则的金融行业适配度,通用规则应对不了银行、证券、保险等细分场景;应急响应时效,出了事之后技术支持多久能介入,这一点直接影响业务中断时长。
金融网站被CC攻击的排查实操步骤
假设你的金融网站今晚访问突然变慢,登录页面超时严重,你可能正在经历CC攻击,按以下顺序排查,能快速定位问题:
- 查看服务器连接数:登录服务器跑
netstat -ant | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -rn | head -20,如果前几个IP的连接数占到总量的30%以上,基本可以确认有源在发起连接型攻击。 - 检查Nginx访问日志:
tail -n 1000 access.log | awk '{print $1}' | sort | uniq -c | sort -rn | head -10,找出请求次数最多的IP,同时看请求的URI集中在哪些路径,攻击者通常会盯着一两个接口猛打。 - 分析请求特征:打开日志样本,看看User-Agent是否异常重复,Referer字段是否为空,请求间隔是否有规律,有规律即脚本行为,可针对性拦截。
- 验证封禁效果:先用防火墙临时封掉攻击来源IP,
iptables -A INPUT -s [攻击IP] -j DROP,观察服务器负载是否下降,如果封禁一批IP后负载恢复正常,说明攻击源相对集中;如果负载没变化,说明是分布式攻击,需要上专业清洗设备。 - 开启紧急防护模式:大部分高防产品都有紧急CC防护开关,临时把全局请求频率阈值调低,先把服务稳定住,再逐步放行正常流量。
这套排查流程走完,大多数CC攻击都能在半小时内定位到攻击源特征,后续再根据攻击特征调整WAF规则和业务层防护策略,形成循环加固。
Q&A:金融网站CC攻击防御常见问题解答
问:金融网站被CC攻击怎么办,网站已经打不开了,最快恢复方法是什么?
答:最快的恢复路径是联系你的安全服务商启动流量清洗,把攻击流量引流到清洗中心,同时检查源站服务器的负载和连接数,如果负载过高考虑临时扩容,如果攻击源集中在少量IP,可以手动封禁,如果封禁后效果不明显,说明攻击面较大,需要在CDN或高防IP上开启紧急防护模式,降低全局请求频率阈值,先保证服务可用再排查具体攻击特征。
问:CC攻击防御价格一般多少,金融网站做全套防护大概什么预算?
答:CC攻击防御价格差异较大,主要取决于防护能力和业务规模,基础版高防IP每月几百到上千元,能应对中小规模的CC攻击,配置了弹性清洗能力和异地容灾的方案,年投入在数万到数十万之间,大型金融机构采用安全托管服务,包含专家驻场和定制化策略,按年签约费用更高,建议先评估网站的正常业务峰值和可接受的中断时长,据此倒推需要采购的防护等级,不必盲目追求最高配置。
问:金融网站CC攻击防御方案哪家好,自建和采购商业服务如何取舍?
答:如果团队有专职安全工程师且网站架构可灵活调整,自建方案在策略定制上有优势,适合对数据敏感度要求极高的机构,但自建方案需要持续跟踪攻击工具的变化,人力投入不小,从行业实践来看,大部分金融网站选择头部云厂商的云WAF加高防IP组合,因为云厂商的带宽储备和清洗算法更新速度远超单个企业自建能力,采购时可以要求服务商提供同行业成功案例,重点考察其金融场景的防护经验和应急响应时效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/791426.html