自建DNS服务器的核心答案是:先明确用途,再选方案,最后动手配置多数场景下,一台树莓派或低配云主机就能扛住日常解析压力,全程成本可控制在几百元以内。下文按“需求判断→实操搭建→方案对比→成本清单→避坑指南”的顺序拆解,全程给出可复现的命令和配置片段。
自建DNS服务器前先分清三种需求
不少人上来就问“怎么搭建”,但不同用途对应的架构天差地别,先对照以下三种场景,找到自己的定位。
- 内网DNS(缓存/分流):公司或家庭局域网内加速域名解析、屏蔽广告、按内网IP分流到特定服务器。
- 权威DNS(对外解析):管理自己域名的NS记录,让全世界都能查到你的A/AAAA/MX记录。
- 公共递归DNS(面向公网):类似114.114.114.114,给外部用户提供递归查询服务,需要扛流量攻击,门槛最高。
行业共识认为,90%以上的人实际需要的是第一种或第二种,如果你只是想让家里设备上网更快、去广告,搞一台内网缓存DNS即可;如果你有域名且受够了免费DNS的解析速度,可以自建权威DNS,只有极客或IDC从业者才需要碰第三种。
自建dns服务器和公共dns哪个好
这个问题没有标准答案,但可以量化对比:
| 维度 | 自建DNS | 公共DNS(如阿里/腾讯/114) |
|---|---|---|
| 隐私性 | 全站可控,日志自留 | 查询记录在服务商手里 |
| 解析速度 | 内网缓存可达毫秒级 | 依赖运营商链路质量 |
| 抗攻击能力 | 极弱,需额外防护 | 强,分布式集群 |
| 运维成本 | 需自行维护 | 零维护 |
| 适用场景 | 内网加速、域名托管 | 大多数个人上网场景 |
结论很简单:普通个人上网没必要自建,自建只解决“内网体验”和“域名自主”两个痛点,如果你恰好有这两个诉求,继续往下看。
dns服务器搭建教程:以BIND9为例跑通全流程
BIND9是Linux下最老牌、资料最多的DNS软件,以下操作基于Ubuntu 22.04 LTS,X86或ARM架构通用。全程约15分钟,你需要一台装了Linux的机器(虚拟机也可)。
第一步:安装与初始化
sudo apt update && sudo apt install bind9 -y
sudo systemctl enable named     # 开机自启
sudo systemctl start named
安装后检查进程是否健康:
sudo systemctl status named
看到 active (running) 就是正常,此时BIND仅监听本机回环地址,不会干扰局域网。
第二步:配置一个正向解析区域(核心)
以服务内网域名 lab.internal 为例,编辑主配置文件:
sudo vim /etc/bind/named.conf.local
zone "lab.internal" {
    type master;
    file "/etc/bind/db.lab.internal";
    allow-update { none; };
};
然后创建区域数据文件:
sudo cp /etc/bind/db.local /etc/bind/db.lab.internal
sudo vim /etc/bind/db.lab.internal
替换成:
$TTL    604800
@       IN      SOA     ns1.lab.internal. admin.lab.internal. (
                    2026010101   ; 序列号,后续手动修改
                    604800       ; 刷新时间
                    86400        ; 重试时间
                    2419200      ; 过期时间
                    604800 )     ; 缓存时间
@       IN      NS      ns1.lab.internal.
@       IN      A       192.168.1.10
ns1     IN      A       192.168.1.10
www     IN      A       192.168.1.20
api     IN      A       192.168.1.30
保存后校验配置:
sudo named-checkconf
sudo named-checkzone lab.internal /etc/bind/db.lab.internal
两个命令均无输出即通过,重启服务生效:
sudo systemctl restart named
第三步:让内网设备用上这个DNS
在路由器DHCP设置中,把DNS服务器指向这台机器的内网IP(例如192.168.1.10),或者手动改设备的DNS地址,验证方式:
dig www.lab.internal @192.168.1.10
返回 status: NOERROR 且有A记录就是成功了。
家用dns服务器推荐方案对比
如果你觉得BIND9配置繁琐,多数家用场景用轻量方案更舒服,目前主流有dnsmasq、AdGuard Home、Pi-hole三选一。
轻量方案横向对比
| 方案 | 核心优势 | 资源占用 | 管理界面 | 适合人群 |
|---|---|---|---|---|
| dnsmasq | 极简,配置几行文本 | 极低,128MB内存足够 | 无,纯命令行 | 熟悉Linux的老手 |
| AdGuard Home | 自带广告过滤+Web面板 | 较低,256MB内存流畅 | 有,中文友好 | 普通家庭用户 |
| Pi-hole | 生态成熟,插件丰富 | 较低,需搭配树莓派 | 有,英文为主 | 树莓派玩家 |
AdGuard Home快速上手(推荐新手)
curl -sSL https://raw.githubusercontent.com/AdguardTeam/AdGuardHome/master/scripts/install.sh | sh
sudo /opt/AdGuardHome/AdGuardHome -s start
浏览器访问 http://服务器IP:3000 ,按向导设置管理端口(建议改到3001避免冲突)和DNS监听端口(默认53),然后在“DNS设置”里勾选乐观DNS查询(加快响应),上游DNS填 5.5.5 和 29.29.29。
实测效果:开启广告过滤后,多数视频网站的贴片广告和某电商App的开屏广告能被拦截,网页打开速度体感略有提升。
dnsmasq极简配置(适合路由器刷OpenWrt)
编辑 /etc/dnsmasq.conf,只需三行:
server=223.5.5.5       # 上游DNS
address=/ads.com/0.0.0.0  # 广告域名指向黑洞
local=/lab.internal/192.168.1.10  # 内网域名解析
重启服务即生效,改动极小,不容易出问题。
自建dns服务器多少钱?成本清单拆解
这是被问最多的问题之一。自建DNS的成本取决于“用谁的机器跑”,硬件、电费、域名、公网IP四项加起来弹性极大。
零成本路径
- 用旧笔记本或办公室电脑的虚拟机跑,电费和机时忽略不计
- 域名使用免费二级域名(如eu.org),或仅内网使用不需要域名
- 公网IP用现有家庭宽带,动态IP配合DDNS
低预算路径(200-500元/年)
| 项目 | 价格区间 | 说明 |
|---|---|---|
| 云服务器(2核2G) | 300-600元/年 | 简米云/酷番云轻量应用服务器即可 |
| 域名(.com/.cn) | 30-60元/年 | 首年更便宜,续费略涨 |
| 静态公网IP | 0元 | 云服务器自带公网IP |
高可用路径(1000元+/年)
- 两台云主机分别部署在不同可用区,做主备
- 加一台负载均衡器或使用DNS轮询
- 购买商业DNSSEC签名服务和DDoS防护包
大多数个人玩家用低预算路径完全足够,如果你舍不得云主机钱,直接用软路由上的AdGuard Home也能满足全家需求,成本为零。
公网dns服务器搭建必须绕开的合规暗礁
如果要把DNS服务暴露到公网,除了技术配置,合规红线比技术更难踩,以下是近年来监管关注的重点:
- ICP备案:使用国内云服务器搭建对外提供解析服务的网站或服务,必须完成ICP备案,据工信部现行的非经营性互联网信息服务备案管理办法,未备案的域名解析服务一旦被查,轻则关停,重则罚款。
- 日志留存:公网递归DNS必须留存用户查询日志不少于6个月,且不能泄露给无关第三方,这意味着你不能只图快,还要设计日志存储方案。
- 安全评估:如果DNS服务涉及大量用户的网络访问行为,属于“具有舆论属性或社会动员能力”的范畴,需在网信办进行安全评估,多数个人自建场景不会触发,但提供公共递归服务基本跑不掉。
- DNSSEC强制:自建权威DNS建议开启DNSSEC签名,否则部分海外运营商可能拒绝对你的域名做解析,启用方式需要向域名注册商申请DS记录,并把签名算法配置进BIND或Knot。
最稳妥的路线:个人自建权威DNS只服务自己的域名和少量项目,不做公共递归,把对外服务限制在TCP/UDP 53端口,并仅允许特定IP段查询,能避开大部分合规问题。
DNS服务器搭建后如何验证与调优
配置跑通只是第一步,能不能稳定服务靠的是验证和调优,按以下顺序操作。
验证查询链路
dig @你的IP 域名查权威解析是否正常dig @你的IP 域名 +trace逐个节点排查故障dig @你的IP 域名 +dnssec确认DNSSEC签名生效- 用
https://dnschecker.org或https://myssl.com/tools/dns-check-export.html走公共DNS从外网验证
性能调优三板斧
- 开启缓存:BIND中设置
max-cache-ttl 86400;,减少上游查询压力;AdGuard Home默认自带缓存,无需额外配置。 - 限制并发:在防火墙层限制单IP的查询速率(如
iptables -A INPUT -p udp --dport 53 -m limit --limit 30/minute -j ACCEPT),防止被人肉CC。 - 主从复制:如果经费允许,建一台隐藏从服务器,主服务器只允许从服务器做区域传送,这能显著降低主服务器负载。
常见故障排查
| 症状 | 大概率原因 | 命令/操作 |
|---|---|---|
| 内网设备无法解析 | 路由器DNS未指向或53端口被占用 | ss -lunp \| grep :53 |
| 域名解析到旧IP | 本地DNS缓存 | systemd-resolve --flush-caches |
| 公网访问超时 | 云安全组未放行UDP53 | 在云控制台入方向添加UDP53规则 |
| 日志疯狂增长 | 被外部IP探测 | 改监听非标准端口或加ACL白名单 |
常见疑问速答
问:自建dns服务器有延迟优势吗?
内网缓存DNS首次解析速度与公共DNS相当,但二次解析可达1-5毫秒,远低于公共DNS的10-30毫秒平均延迟(据国内网络测试平台近年统计),对局域网内大量设备重复访问同一域名(如软件更新、视频CDN)的场景提升明显,公网权威DNS则主要受益于域名解析记录的精确控制,减少迭代查询次数。
问:自建dns服务器可以做负载均衡吗?
可以,但需要配合其他工具,BIND自带 rrset-order 和 a/aaaa 多记录轮询,能实现简单的Round-Robin负载均衡,更精细的按地理位置或机房链路质量分流需要引入LVS或Keepalived做四层调度,DNS层只负责将不同来源的查询解析到不同的VIP,这是大型网站的常规做法。
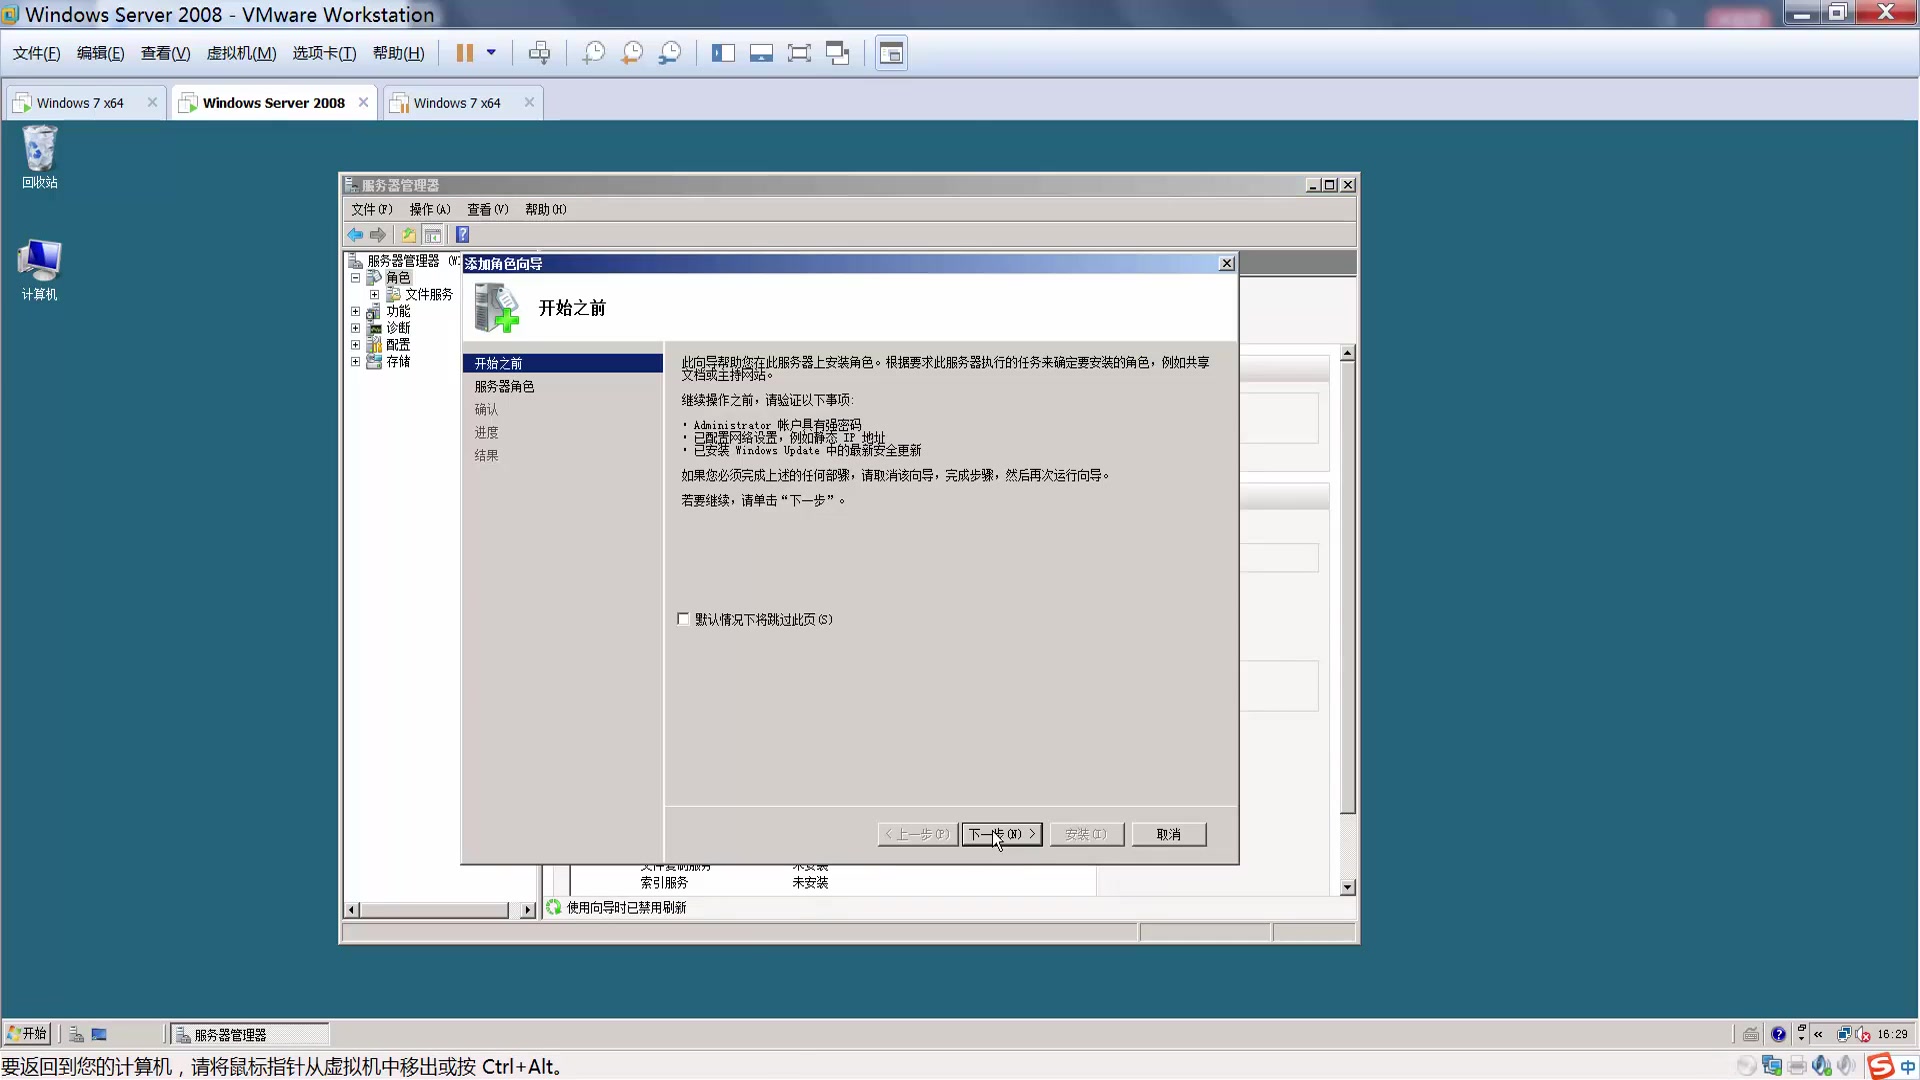
问:不想用BIND,Windows Server能自建DNS吗?
可以,Windows Server的DNS服务角色自带图形化界面,适合不熟悉命令行的运维人员,但微软官方文档显示其并发性能峰值约为Linux下BIND的1/3到1/2,且License成本不低,个人或小型企业建议优先考虑开源方案,Windows平台做内网DNS可行,做公网高并发场景不划算。
归根结底,一套合格的DNS服务器不是“装完即忘”的设施,而是需要根据流量变化持续调整的活系统,先从最小的内网场景跑通流程,再逐步增加域名和过滤规则,远比一步到位来得稳妥。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/792026.html