在绝大多数企业互联场景下,GRE隧道封装带来的性能损耗是可控的,真正拖慢网络的是MTU配置不当和硬件卸载缺失,把这两件事做对,隧道带宽可以逼近物理链路的线速水平。
很多网络工程师第一次把GRE隧道跑起来,看着能通就以为万事大吉,真到了业务高峰期,视频会议卡顿、数据库同步超时、备份窗口越拉越长,才回头怀疑是不是隧道本身有问题,这种场景太常见了,GRE的封装机制决定了它在某些条件下确实会“吃掉”一部分性能,但吃掉多少、能不能补回来,取决于你怎么配、用什么设备、跑在什么链路上,下面从封装开销、场景差异、实测瓶颈到调优命令,把这笔账算清楚。
GRE封装到底消耗了什么
封装结构带来的固定开销
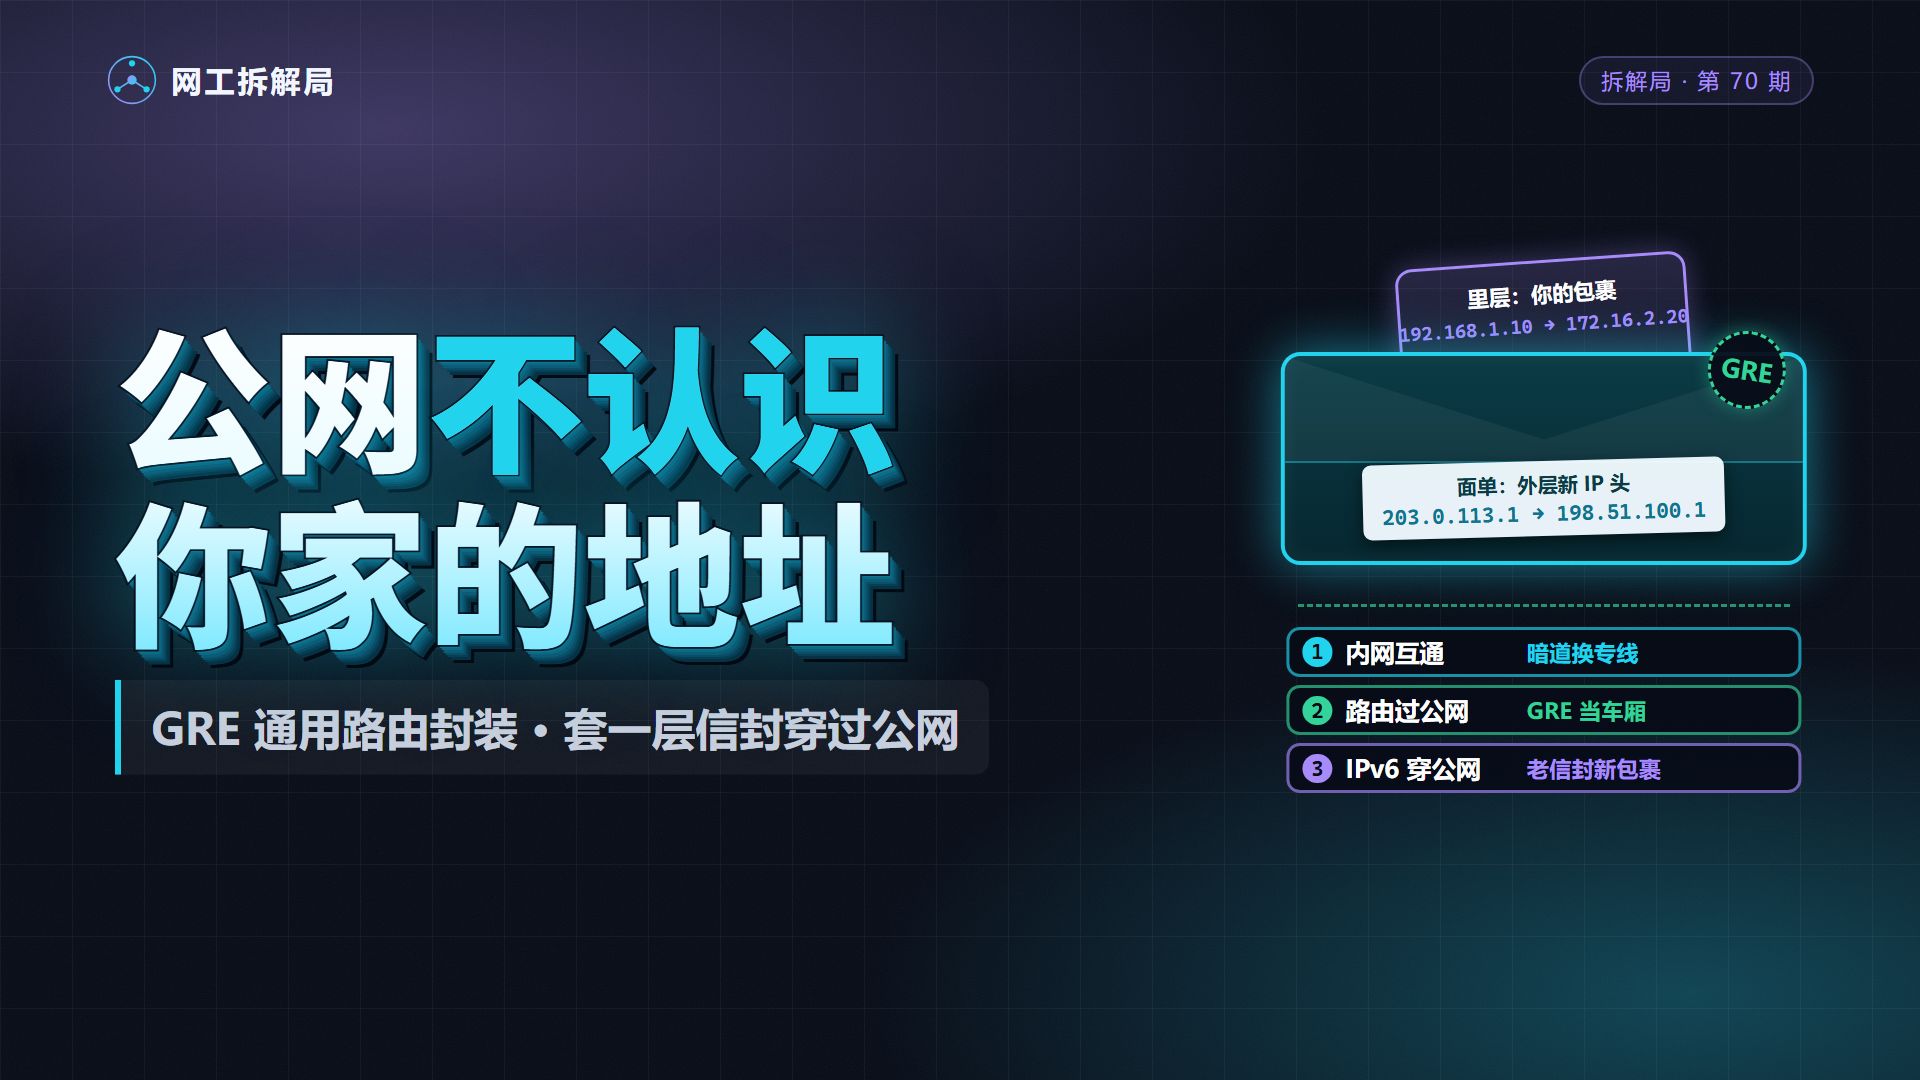
GRE的封装逻辑并不复杂:原始IP包前面加一个GRE头(最小4字节,带Key或序列号时8字节),外面再套一个新的IP头(20字节),一个1500字节的普通以太网包进了GRE隧道,外层总长度就变成了1524字节左右。
这20多字节的额外开销意味着两件事,第一,有效载荷比例下降,包越小,开销占比越高,跑大量小包的语音和互动流量时,隧道有效吞吐率会比物理链路明显缩水,第二,MTU必须重新规划,物理口MTU 1500,隧道口MTU通常要设成1476甚至更低,否则遇到大包就会触发分片或者被路径上的设备丢弃。
分片是GRE隧道性能的头号杀手。 分片后的包要重组,消耗CPU,增加延迟,丢一片就得重传整个包,很多“隧道时快时慢”的故障,根子都在这里。
协议本身不加密的连锁反应
GRE本身不做加密,如果需要安全,通常套一层IPsec,变成GRE over IPsec,这时候开销就不只是GRE头了,还有IPsec的ESP头和加密运算。加密带来的吞吐下降取决于设备有没有硬件加速引擎,纯软件加密在通用CPU上跑到几百兆就可能把核心打满,带QAT或专用加密卡的路由器则能跑到数Gbps甚至更高。
业内专家指出,隧道类方案的性能评估必须把加密开销和封装开销分开看,否则调优方向会跑偏。
GRE隧道和IPsec哪个更适合跨地域互联,先看场景再谈性能
这是搜索量很高的一类问题,答案没法一刀切,两者定位不同,性能表现也随场景变化。
数据中心内部和同城互联
同城或园区内互联,链路质量好、RTT低,GRE的优势明显,配置轻、转发路径短,多数中高端路由器对GRE解封装有硬件卸载支持,转发性能接近线速,这种场景下,GRE的简单就是性能。
跨运营商长途链路
跨地域、跨运营商的场景要复杂得多,长途链路存在抖动和丢包,GRE没有内置的重传和纠错机制,全靠上层协议自己扛,TCP业务尚可自适应,UDP类的实时业务就会受影响,这时候不少人转向IPsec或SD-WAN方案,但GRE over IPsec仍然是很多企业的折中选择:GRE承载组播和动态路由协议,IPsec负责加密,各取所需。
云上混合组网
主流公有云都支持GRE隧道接入VPC,用于打通本地IDC和云上资源,云厂商的网关设备通常有较好的隧道转发能力,但要注意云侧的MTU限制和带宽计费方式,跨云厂商互联时,端到端路径上的MTU不一致是高频故障点。
GRE隧道跨运营商延迟优化,从这几个参数下手
跨运营商链路的延迟问题,GRE隧道本身能调的空间有限,但配置层面的优化能挤出一部分性能。
MTU与MSS的联动配置
这是最容易被忽略、收益又最直接的一步,隧道口MTU设为1476(1500减去24字节开销),同时在隧道接口上做TCP MSS钳制,把MSS压到1436左右,Linux下的操作路径:
# 创建GRE隧道并设置MTU
ip link add gre1 type gre remote 203.0.113.2 local 203.0.113.1 ttl 255
ip link set gre1 mtu 1476 up
ip route add 10.20.0.0/16 dev gre1
# 在隧道口钳制MSS
iptables -t mangle -A FORWARD -o gre1 -p tcp --tcp-flags SYN,RST SYN \
  -j TCPMSS --clamp-mss-to-pmtu
开启路径MTU发现(PMTUD)也有帮助,但跨运营商路径上经常有设备屏蔽ICMP,PMTUD会失效,所以MSS钳制更可靠,据统计,相当一部分隧道性能投诉最终定位到MTU配置上。
启用硬件卸载与多核转发
检查设备是否对GRE做了卸载,Linux下用ethtool -k查看tx-gre-segmentation、rx-gre-checksum等特性是否开启,路由器侧要看具体平台的数据手册,确认隧道转发是走硬件快转还是CPU慢路径。走CPU路径的隧道转发,包转发率往往只有硬件路径的几分之一。
多核设备上还要关注流的哈希分布,GRE外层IP的源目地址固定,如果只有一条流,可能只压在一个核上,可以通过调整哈希策略或使用多隧道来分散负载。
QoS与队列调度
跨运营商链路带宽有限时,给隧道流量做分类和限速,避免备份流量把实时业务挤掉,在隧道外层做基于DSCP的调度,让语音和视频优先排队,这部分配置因厂商而异,但原则一致:隧道口既要做整形也要做队列。
中小企业GRE隧道设备选型与价格,别只看标称性能
中小企业预算有限,选型时容易踩两个坑:一是拿家用级设备跑隧道,二是只看标称吞吐不看隧道吞吐。
| 设备档次 | 隧道转发能力 | 价格区间(参考) | 适用场景 |
|---|---|---|---|
| 入门级企业路由器 | 百兆级,软件转发为主 | 数千元 | 分支小带宽互联 |
| 中端路由器 | 千兆级,部分硬件卸载 | 万元级 | 多分支汇聚 |
| 高端/专用隧道网关 | 多千兆到万兆 | 数万元起 | 数据中心互联、云接入 |
行业共识认为,GRE隧道的实际吞吐通常只有设备标称NAT转发性能的较大比例折扣,选型时要把这个折扣算进去。如果业务需要加密,加密卡或QAT加速的成本要单独评估,软件加密在小设备上很容易成为瓶颈。
预算紧张时,可以考虑把GRE终结放在x86软路由上,用DPDK或内核卸载提升转发性能,但运维复杂度会上升,需要有人懂Linux网络栈。
调优之后还剩哪些瓶颈
配置做对之后,GRE隧道的性能天花板主要受三件事约束:物理链路质量、端到端路径上的设备策略、以及业务流量模型。
物理链路丢包和抖动是隧道放大的,一个1%丢包的链路,跑隧道后上层感知的丢包可能更高,因为封装包更大,丢一个包损失的有效载荷更多,路径上的防火墙和NAT设备对GRE协议(IP协议号47)的支持情况也要确认,部分设备默认不放行。
流量模型方面,大包为主的备份流量对隧道友好,小包为主的交互流量则对MTU和转发时延更敏感,监控隧道口的错包、分片计数和队列丢包,比看总带宽更能定位问题。
关于GRE隧道性能的常见疑问
GRE隧道和IPsec隧道在延迟上差别大吗
纯封装层面两者开销相近,GRE头略小,实际延迟差异主要来自加密运算和实现质量,不加密的GRE隧道转发延迟通常更低,但跨公网场景缺少加密保护,选择取决于业务对安全和性能的权重。
GRE隧道跨运营商延迟优化还有哪些手段
除了MTU和MSS钳制,可以尝试多路径分流、选择RTT更优的运营商出口、以及在隧道外层启用ECMP,部分场景下调整TCP窗口和启用BBR拥塞控制也能改善长肥管道上的吞吐表现。
中小企业GRE隧道设备选型应该优先看什么参数
优先看隧道接口的实际转发能力和是否支持硬件卸载,其次看加密加速能力(如需IPsec),最后才是标称NAT吞吐,设备的并发隧道数和每条隧道可用的队列资源同样值得关注。
GRE隧道不是性能的天然短板,配置精度和设备转发路径才是决定互联体验的关键变量,把MTU规划、硬件卸载和QoS调度这三件事落实到位,隧道互联的 performance 完全能满足多数企业的生产需求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/792126.html