让别人连接你PC上的代理,核心就两步:先在PC上开一个监听端口的代理服务(或用系统自带的连接共享),再让对方的设备把代理地址或网关指向这台PC的局域网IP。局域网内改个IP就能通,跨公网则要额外解决端口映射、运营商封锁和身份认证三件事。
先分清两种“代理”:NAT共享和HTTP代理不是一回事
很多人卡在这一步:照着教程开了“Internet连接共享”,结果对方在浏览器里填代理地址怎么都不通,原因很简单,连接共享做的是NAT转发,不是HTTP代理,客户端根本不需要填代理服务器。
系统自带的连接共享:不用装软件,但它不是HTTP代理
Windows的“Internet连接共享”(ICS)把PC变成一台小型路由器,开启后,共享的那块网卡会被系统改成168.137.1,并自动跑DHCP和DNS代理,其他电脑只要把网关指向这个地址,或者干脆设为自动获取IP,流量就会被NAT转发出去。
它的优点是零成本、零配置;缺点是只能转发,不能按用户做认证,也看不到应用层内容,跨公网使用时安全性基本靠运气。
装一个代理服务软件:客户端要填IP和端口
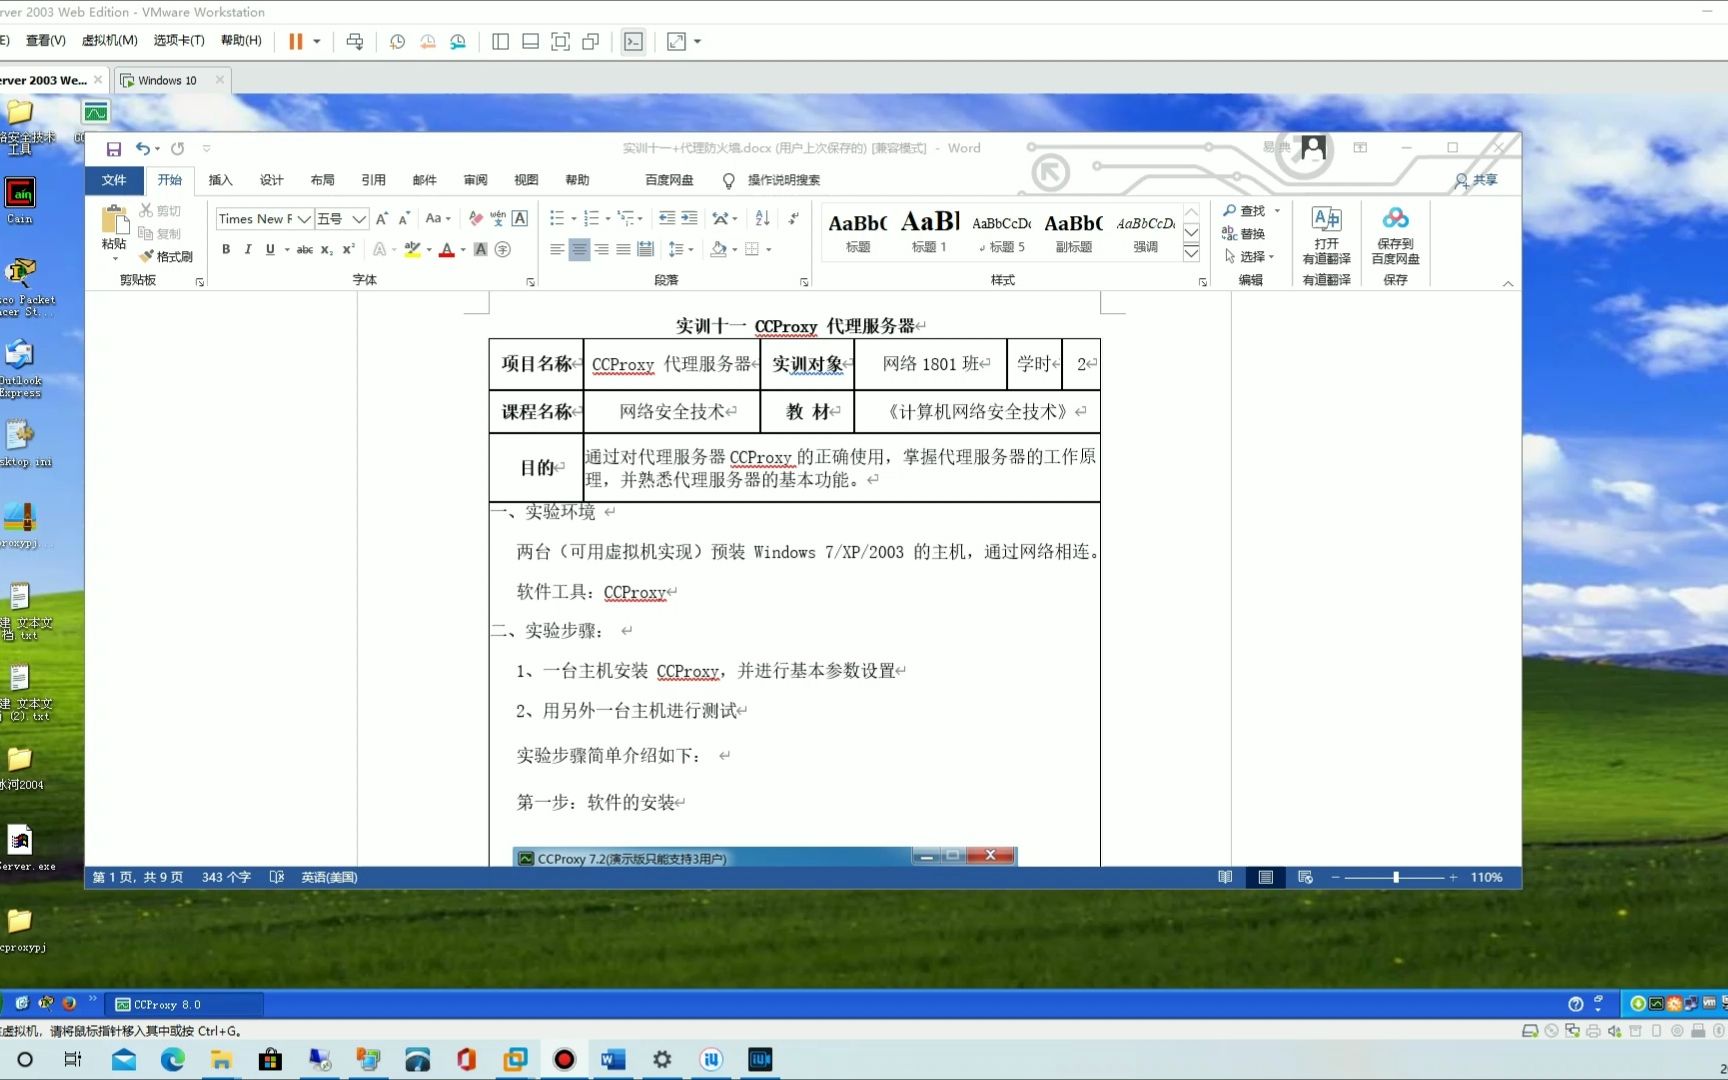
真正的HTTP/HTTPS代理需要独立服务进程,常见的有Windows下的CCProxy、跨平台的Squid、轻量的3proxy和TinyProxy,它们监听某个端口,比如CCProxy默认808,Squid默认3128,客户端在系统或浏览器里填168.1.10:808这样的地址就能走代理。
判断标准很直接:对方需要填IP和端口的,是代理服务;对方只需要改网关的,是NAT共享。
| 对比项 | ICS连接共享 | HTTP代理软件 | 软路由网关 |
|---|---|---|---|
| 客户端配置 | 改网关或自动获取 | 填IP+端口 | 改网关 |
| 是否装软件 | 系统自带 | 需要 | 需要 |
| 用户认证 | 不支持 | 支持账号密码 | 视方案而定 |
| 跨公网难度 | 较高 | 中等,需端口映射 | 较高 |
| 典型场景 | 临时救急共享网络 | 团队统一出口、抓包调试 | 家庭或小办公室全局分流 |
局域网内其他电脑如何通过代理上网:三条链路一次讲清
同一个路由器下,三种做法都能让对方上网,选哪种取决于你要不要精细控制。
把PC变成网关:ICS共享
主机操作路径是:控制面板 → 网络和Internet → 网络和共享中心 → 更改适配器设置 → 右键点连接外网的那块网卡 → 属性 → 共享选项卡 → 勾选“允许其他网络用户通过此计算机的Internet连接来连接”,家庭网络连接选内网那块网卡。
对方电脑设为自动获取IP即可,如果要手动配:IP填168.137.x,掩码255.255.0,网关168.137.1,DNS可以先填168.137.1,不通再换公共DNS,注意主机至少要有两块网卡,一块接外网、一块接内网或热点。
装HTTP代理软件:填IP和端口
以CCProxy为例,安装后确认监听地址是0.0.0或本机局域网IP,端口保持808,在账号管理里限定允许的IP段,对方在Windows设置 → 网络和Internet → 代理 → 手动设置代理里填上168.1.10和808,保存后打开浏览器就能验证。
用Squid的话,配置文件里写http_port 3128,再加acl localnet src 192.168.1.0/24和http_access allow localnet,重启服务生效。
把PC当软路由:适合全局接管
在PC上装OpenWrt虚拟机或Clash类的网关模式,把局域网设备的网关直接指向PC,这种方式对游戏机、电视盒子这类不方便单独配代理的设备最友好,但排错门槛也最高。
顺带回答一个常见纠结:PC代理服务器和路由器代理哪个好?临时用、要抓包、要按账号控流量,选PC代理;要7×24小时稳定、全屋设备无感接入,选路由器。PC关机代理就断,这是它绕不开的短板。
Windows自带代理服务器功能怎么用:从零到能连
严格说Windows没有内置HTTP代理服务,只有ICS,但把ICS加防火墙规则跑通,效果和轻量代理接近,按下面顺序走,基本一次成功。
- 确认内外网两块网卡都已识别,外网网卡能正常上网。
- 开启ICS共享,记下内网网卡被分配的
168.137.1。 - 放行入站流量,以管理员身份打开命令提示符,执行:
netsh advfirewall firewall add rule name="ICS-In" dir=in action=allow protocol=TCP localport=808,如果只是共享上网而非代理端口,把端口换成对应服务端口。 - 在主机上确认监听状态:
netstat -ano | findstr :808,有LISTENING才算服务起来了。 - 对方机器先
ping 192.168.137.1,通说明链路没问题;不通就查网线、Wi-Fi和防火墙。 - 用命令行验证代理是否真的转发:
curl -x http://192.168.137.1:808 -I https://www.baidu.com,能返回状态码就通了。
如果对方能ping通却上不了网,九成是DNS没配对或主机防火墙拦了转发,先把DNS改成168.137.1试一次。
跨公网连接:搭建代理服务器需要公网IP吗
局域网内连接不需要公网IP,出了这个路由器就必须解决寻址问题,三条路可选:
- 有公网IPv4:在光猫或路由器上做端口映射,把外网端口转到PC的
168.1.10:808,注意不少地区的家庭宽带已经拿不到公网IPv4,办之前先打运营商客服确认。 - 没有公网IP:用frp、ngrok这类内网穿透工具,在带公网IP的云服务器上跑服务端,PC上跑客户端把本地808端口映射出去,frp客户端配置里填
server_addr、server_port、type = tcp、local_ip = 127.0.0.1、local_port = 808、remote_port = 7001即可。 - 走IPv6:近年来IPv6覆盖提升明显,据工信部数据,国内IPv6活跃用户规模持续扩大,部分家庭宽带已能拿到公网IPv6地址,配合DDNS可以直接访问,但对方网络也得支持IPv6。
还要注意运营商封锁:家庭宽带的80、8080、443等端口常被限制入站,映射到高位端口成功率更高,据行业共识认为,代理只负责转发,不负责加密,HTTP代理里的内容在链路上是明文,跨公网务必加认证或套一层TLS。
安全上别偷懒,无认证的开放代理暴露在公网后,业内专家指出,通常在很短时间内就会被自动化扫描器发现并滥用,轻则带宽被跑满,重则主机被当作跳板,至少做三件事:开启账号密码认证、限制来源IP段、别用默认端口裸奔。
代理服务器软件免费和付费有什么区别,别只看价格
免费方案足够覆盖大多数个人和小团队场景:Squid、3proxy、TinyProxy开源免费,CCProxy免费版对同时在线用户数有限制,超出后需要购买授权,付费版多出来的价值主要在并发数、认证方式(对接AD域、LDAP)、日志审计和图形化流量报表。
按并发终端数阶梯定价是这类软件的常见模式,小团队先跑免费版验证需求,再决定要不要花钱,比一上来买授权稳妥。
常见坑:能ping通却连不上,多半是这三个原因
- 服务只监听了127.0.0.1:改成
0.0.0或本机局域网IP,否则只有本机能连。 - 防火墙没放行端口:Windows Defender防火墙的入站规则要单独加,别只依赖软件自带开关。
- 客户端填错协议类型:HTTP代理填到HTTPS代理栏、或者把SOCKS端口当HTTP端口用,都会表现为连接超时,CCProxy的808默认是HTTP,SOCKS要另开端口。
PC代理服务器连接常见问题
别人连我的电脑代理,需要我电脑一直开机吗
需要,代理服务跑在这台PC上,机器关机、休眠或断网,连接立刻失效,要长期稳定对外提供,建议放在常开的机器或路由器上,PC只做临时调试出口。
公司内网电脑做代理服务器怎么配置才不会被IT拦
先确认公司安全策略是否允许私搭代理,多数企业内网有准入和流量审计,未经报备的代理端口大概率会被防火墙策略阻断,技术上可行的做法是只监听内网地址、开启认证、限制来源IP,并走IT报备流程,不要试图绕过审计设备。
代理服务器端口用哪个比较好
避开80、8080、443这类常被运营商封锁或被安全策略重点关照的端口,局域网内用3128、8888、1080都常见,改端口只是降低被扫概率,不等于安全,认证和来源限制才是关键。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/792349.html