Linux服务器关闭防火墙并不存在一个通用命令,正确做法是根据你的发行版选择对应工具,主流方案是使用systemctl停止firewalld(CentOS/RHEL系)或ufw(Ubuntu/Debian系)。本文直接给出可复制的命令组合,并覆盖永久关闭、临时关闭、开机自启禁用等核心场景,帮助你一次性解决问题。
linux关闭防火墙命令有哪些区别:先搞清楚你的系统用什么工具
很多朋友在操作时卡在第一步:网上搜到的命令在自己服务器上执行后报错“Unit not found”,原因很简单,不同Linux发行版默认的防火墙管理工具不一样,行业共识认为,目前服务器市场主要分为两大派系:Red Hat系(CentOS、Rocky Linux、Alibaba Cloud Linux,用firewalld)和Debian系(Ubuntu、Debian,用ufw),此外还有老系统常用的iptables服务,以及部分云厂商自带的安全组(这不是系统层面,但同样会拦截端口)。
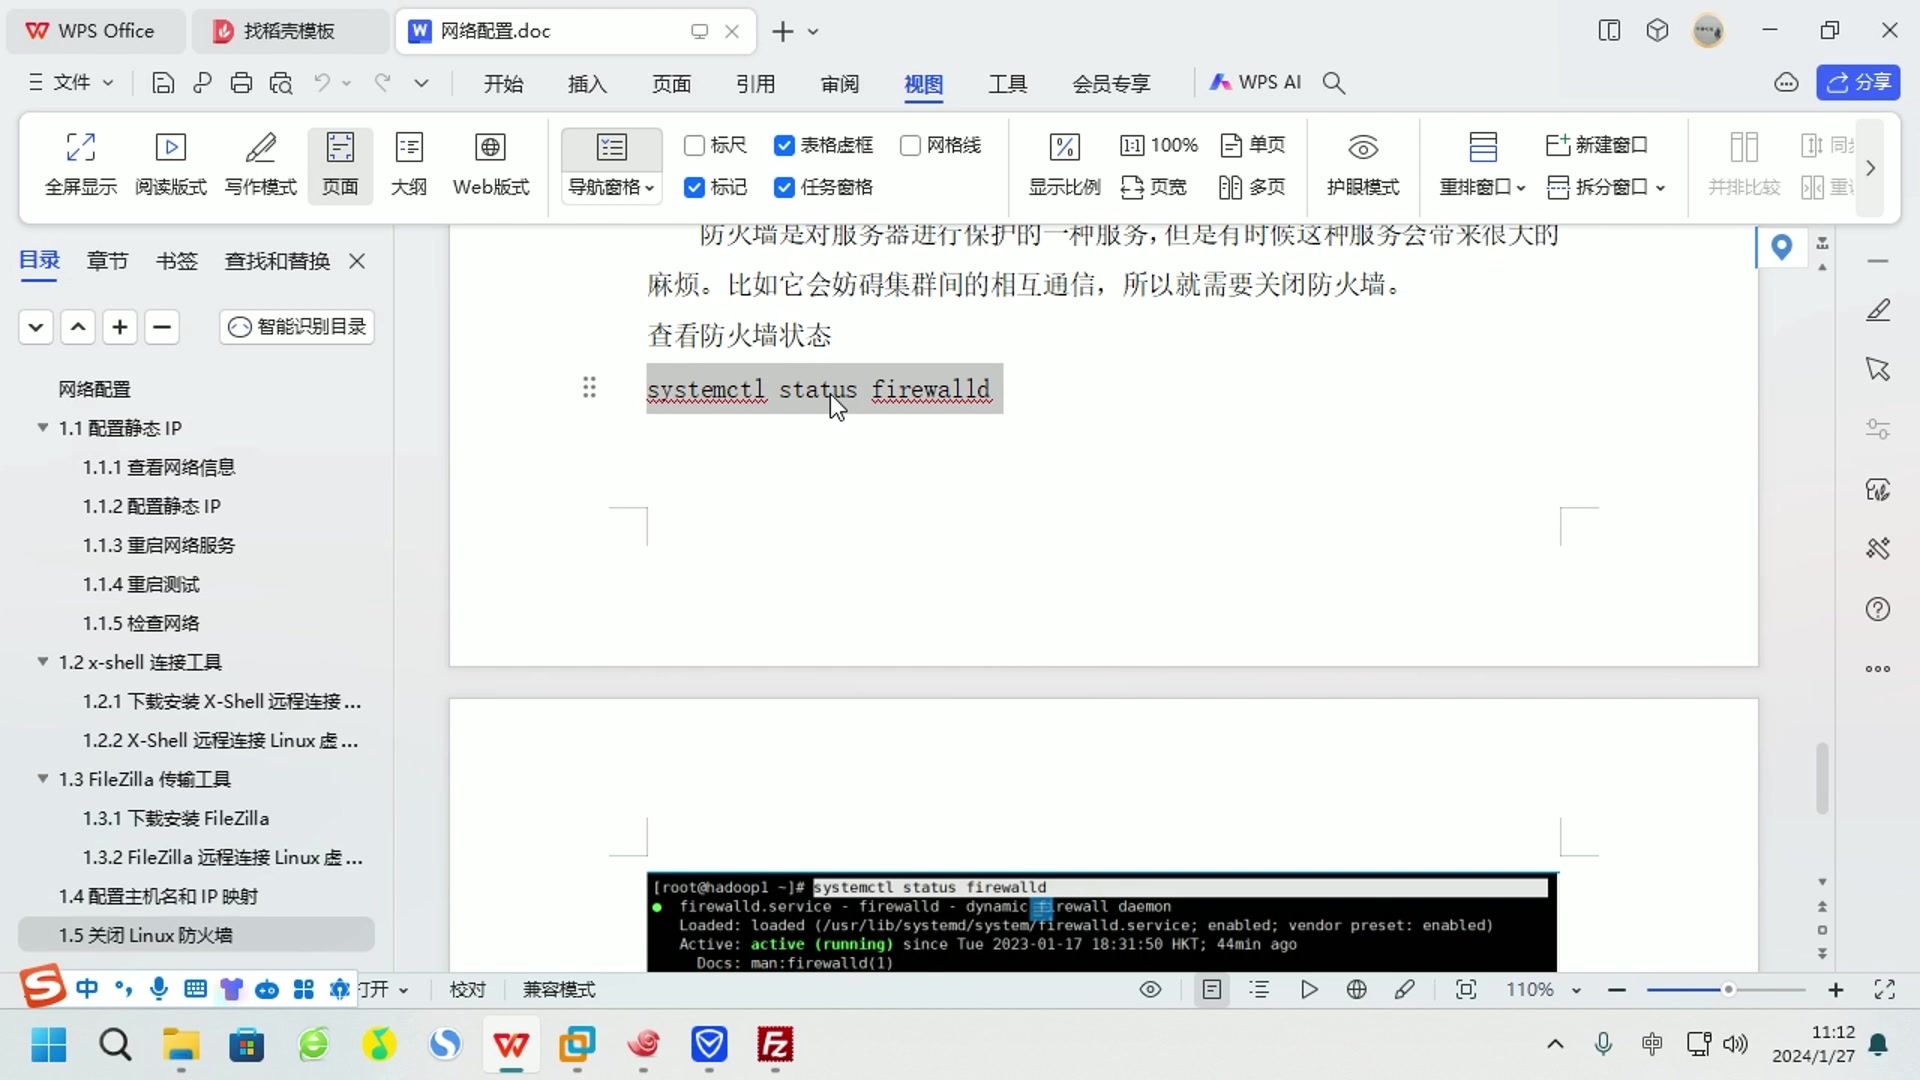
快速判断你的系统属于哪一类
执行下面的命令,看到哪个有输出,就说明你的系统用的是哪个工具:
systemctl status firewalld
systemctl status ufw
systemctl status iptables- 输出显示
Active: active (running),说明该服务正在运行 - 输出显示
Unit firewalld.service could not be found.,说明系统没有安装这个工具,换下一个命令测试 - 如果三个命令都显示未找到,大概率是精简安装的容器镜像,可以安装对应工具后再操作
centos 7关闭防火墙永久生效怎么操作:firewalld方案详解
CentOS 7是生产环境中最常见的服务器系统,很多运维教程都围绕它展开,如果你用的是CentOS 7、RHEL 7/8/9、Rocky Linux或Alibaba Cloud Linux,操作逻辑完全一致。
第一步:停止并禁用firewalld服务
打开终端,以root身份或使用sudo执行以下两条命令,建议先执行停止,再执行禁用,顺序不要反:
systemctl stop firewalld
systemctl disable firewalldstop是立即停止当前运行的防火墙进程disable是移除开机启动项,防止服务器重启后防火墙自动运行
执行完disable后,系统会输出类似Removed symlink /etc/systemd/system/multi-user.target.wants/firewalld.service.的信息,这说明开机自启已成功移除。
第二步:确认防火墙状态已经关闭
使用以下命令验证,确保两条命令都显示防火墙未运行:
systemctl status firewalld
firewall-cmd --state
systemctl status firewalld显示Active: inactive (dead)即为正常firewall-cmd --state输出not running即为正常
第三步:检查iptables是否仍在拦截
即使firewalld关闭了,部分系统会残留iptables规则,CentOS 7默认不启用iptables服务,但如果你之前手动配置过,需要一并检查:
iptables -L -n看到Chain INPUT (policy ACCEPT)并且下面没有任何规则条目,说明没有额外拦截,如果存在大量规则,执行以下命令清空:
iptables -F注意iptables -F只清空当前运行的规则,重启后会恢复,如需彻底移除需要配合保存操作,但对于绝大多数直接关闭firewalld的场景,这一步不是必需的。
ubuntu关闭防火墙命令:ufw工具的正确用法
Ubuntu Server的默认防火墙是ufw(Uncomplicated Firewall),它在底层封装了iptables,操作更简洁,特别是使用Ubuntu 20.04及以上版本的用户,执行下面的命令即可。
单条命令直接关闭并禁用
Ubuntu系统下最直接的做法,还是先停止再禁用开机自启:
systemctl stop ufw
systemctl disable ufw需要注意的是,disable在ufw中的行为与firewalld略有不同,部分Ubuntu版本执行systemctl disable ufw后会提示该服务没有对应的enable配置,此时改用ufw自带的命令来管理开机自启更可靠:
ufw disable验证ufw是否已经关闭
执行以下任意一条命令,输出结果能直接告诉你答案:
ufw status看到Status: inactive,说明防火墙已经处于关闭状态,如果你还想确认系统层面没有其他拦截,可以再跑一遍iptables -L -n,检查规则链是否为空。
关于Ubuntu桌面版和服务器版的区别
如果你用的是Ubuntu Desktop而非Server版本,系统可能内置了nftables作为底层的规则引擎,此时需要额外检查:
nft list ruleset输出为空说明没有规则,如果有规则,可以执行nft flush ruleset临时清空,但桌面版很少涉及防火墙问题,这里不做过多展开。
linux防火墙永久关闭和临时关闭该怎么选:适用场景对照
很多用户纠结于“永久关闭”和“临时关闭”哪个更合适,实际上这取决于你处于什么阶段,这里列出一个明确的场景对照表:
| 场景 | 推荐操作 | 理由 |
|---|---|---|
| 内网测试环境、开发机 | 永久关闭 | 避免每次重启后防火墙自动启动,干扰调试进程 |
| 生产环境等待安全策略重新整理 | 临时关闭 | 快速验证端口连通性,确认问题后立即恢复防火墙 |
| 云服务器被安全组拦截 | 不修改系统防火墙 | 需要去云控制台调整安全组入方向规则 |
| 刚装完系统,配置好业务再放行端口 | 只放行端口,不关闭防火墙 | 保持系统默认安全基线 |
临时关闭防火墙的完整操作
如果你只是暂时排查问题,比如测试某个服务端口是否能正常访问,可以只执行停止而不执行禁用:
systemctl stop firewalld        # CentOS系临时关闭
systemctl stop ufw               # Ubuntu系临时关闭
排查结束后,顺手把防火墙拉起来,避免服务器裸奔:
systemctl start firewalld        # CentOS系恢复
systemctl start ufw              # Ubuntu系恢复
永久关闭后需要再次开启怎么办
反向操作同样简单,只需要把stop换成start,把disable换成enable:
systemctl start firewalld
systemctl enable firewalld对于Ubuntu用户,执行ufw enable即会恢复防火墙并自动加入开机自启。
关闭防火墙后端口依然不通:排查思路和解决办法
关闭系统防火墙后,业务端口仍然访问不了,这是排障中比较常见的情况,原因可能不在系统层面,而在云平台的安全策略中。
检查云平台安全组的入方向规则
国内主流云厂商的服务器,比如简米云、酷番云、华为云的ECS实例,默认通过安全组控制外部访问,安全组的优先级高于系统防火墙,即使你在Linux里完全关闭防火墙,只要安全组没有放行对应端口,外部就无法连接,登录云控制台,找到对应实例的安全组配置页面,检查入方向规则中是否包含你需要的端口,没有则手动添加一条放行规则。
检查服务进程本身的监听地址
服务监听在0.0.1和监听在0.0.0或,对外表现完全不同,如果服务只监听在回环地址上,外部网络无论如何都访问不到,使用以下命令检查:
ss -lntp输出的Local Address:Port列,如果显示0.0.1:8080,说明服务只允许本机访问,修改服务配置,将监听地址改为0.0.0后重启服务即可。
生产环境真的不建议关闭防火墙:安全替代方案
讲的是“怎么关”,这里换个角度聊“要不要关”,在安全管理规范中,系统防火墙是一条基础防线,它与云安全组互补,能拦截来自内部的横向移动。
使用端口放行替代整体关闭
与其关闭防火墙,不如只放行业务需要的端口,这样既不影响服务访问,也不降低安全基线,CentOS系放行指定端口:
firewall-cmd --permanent --add-port=8080/tcp
firewall-cmd --reload
Ubuntu系放行指定端口:
ufw allow 8080/tcp如果需要限制来源IP,可以指定地址段:
ufw allow from 192.168.1.0/24 to any port 22这样只有内网网段能访问SSH端口,安全性大幅提高。
关闭防火墙后需要补上的安全措施
如果你出于测试或特殊业务需求必须关闭防火墙,至少做好以下基础防护:
- 修改SSH默认端口为高位端口(如22026),并只允许密钥登录
- 确保云安全组只放行必需端口,避免全部端口对外开放
- 定期检查系统日志,关注异常登录记录
- 在服务器前置层级部署独立的网络防火墙或反向代理
常见问题解答
关闭防火墙后服务器重启会再次开启吗?
不会,执行systemctl disable firewalld或systemctl disable ufw后,开机自启条目已被移除,重启后防火墙服务保持停止状态,验证方法是在重启后执行systemctl status firewalld,输出Active: inactive (dead)代表状态正常。
云服务器为什么关闭防火墙后端口还是不通?
主要原因是云安全组策略仍然在生效,系统防火墙和云安全组是两个独立层次,安全组在底层网络层面过滤流量,系统防火墙在操作系统内部过滤流量,需要在云控制台的安全组配置中添加入方向规则,放行对应端口,两者的关系类似“小区门禁”和“入户门锁”,只打开入户门锁并不能让你进入小区。
误关闭防火墙后如何快速恢复默认配置?
分别执行systemctl start firewalld && systemctl enable firewalld(CentOS系)或systemctl start ufw && ufw enable(Ubuntu系),防火墙会立即恢复运行并加入开机自启,此前手动添加的iptables规则不会自动恢复,如有需要重新执行添加命令。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/793223.html