SYN泛洪攻击的本质是利用TCP三次握手协议的设计缺陷,通过发送大量伪造源地址的SYN请求耗尽服务器资源,使其无法响应正常连接;目前最有效的拦截手段是部署具备SYN Cookie机制的防火墙或负载均衡设备,同时结合速率限制与源地址验证策略。
SYN泛洪攻击是如何一步步瘫痪服务器的
TCP三次握手的先天漏洞:SYN报文为何成为攻击者的突破口
要理解SYN泛洪攻击,必须先回顾TCP连接建立的基础流程,正常的TCP三次握手包括三个步骤:客户端发送SYN报文请求建立连接,服务器收到后分配内存和传输控制块,并回复SYN-ACK报文,最后客户端返回ACK报文完成握手,在这个过程中,服务器收到SYN报文后,会进入SYN_RECEIVED状态,并等待客户端的ACK确认,这个等待窗口就是攻击者的突破口如果客户端一直不发送ACK,服务器就会一直维护这个半连接状态,直到超时。
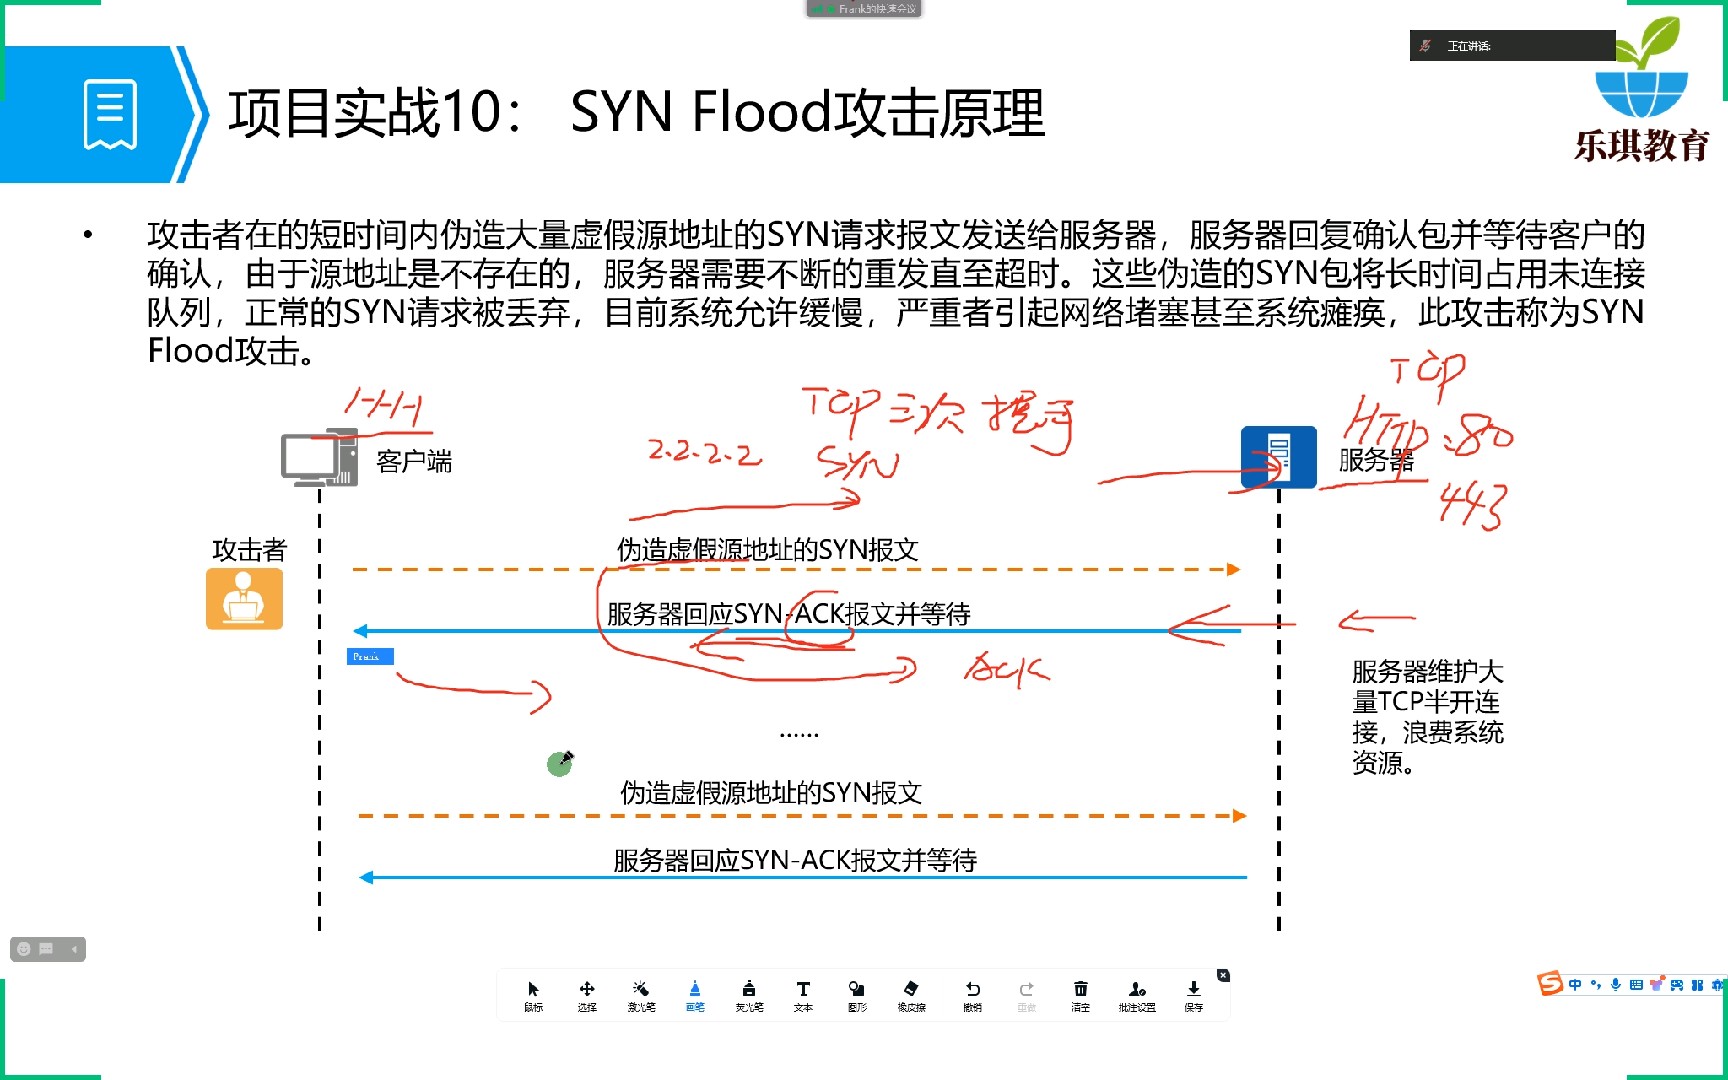
攻击者正是利用了这一点,他们使用伪造的IP地址发送海量SYN报文,服务器每收到一个SYN请求,就会分配系统资源、创建半连接队列条目,当这些伪造的SYN请求数量远超服务器处理能力时,半连接队列被填满,后续所有正常的SYN请求都无法被处理,用户会直观地感受到网站无法打开、服务响应超时。
一个完整的攻击过程拆解:从攻击机到目标服务器
假设你运营一台电商服务器,攻击者控制了一台肉鸡(被入侵的傀儡机),向你的服务器以每秒数万个包的速度发送伪造源IP的SYN报文,你的服务器收到这些SYN后,逐一回复SYN-ACK,然后等待一个永远不可能到来的ACK,半连接表逐渐膨胀,内存占用飙升,CPU处理能力被大量无效计算消耗,当半连接队列长度达到上限后,新到达的SYN请求直接被内核丢弃,你的真实用户再点击刷新页面时,浏览器发出SYN后得不到任何回应,连接超时。
常见的防火墙部署在服务器前端,默认策略是放行所有入站SYN报文,如果没有额外的防护机制,防火墙本身也会被这种无状态洪水消耗大量性能,甚至先于服务器崩溃,这正是SYN泛洪攻击的可怕之处它攻击的是协议层面的弱点,单纯的带宽扩容和服务器性能提升只能被动延缓崩溃,不能根治问题。
主流SYN泛洪拦截手段的技术原理与实战对比
首道防线:SYN Cookie机制如何让服务器不再维护半连接状态
SYN Cookie是应对SYN泛洪攻击最经典的机制,几乎所有主流操作系统和防护设备都内置了这一功能。它的核心思路是:服务器收到SYN请求后,不再分配任何资源,也不创建半连接记录,而是通过一种特殊算法,将源IP、源端口、目的IP、目的端口以及一个密钥组合计算出一个Cookie值,作为SYN-ACK报文的序列号发送给对方,如果对方是真实客户端,它会回复ACK报文,其中包含的确认号就是那个Cookie值加1,服务器验证这个确认号合法后,才正式分配连接资源。
这种做法让攻击者的SYN报文在服务器端几乎不消耗任何资源,但SYN Cookie也有局限:它破坏了TCP协议的一些扩展功能,比如窗口缩放、时间戳等,在某些高延迟、大流量场景下会降低正常连接的传输效率,因此实际部署中,通常只在检测到攻击时动态启用SYN Cookie,平时保持关闭状态,避免牺牲性能。
纵深防御组合拳:反向代理、负载均衡与专业抗D设备的协同作战
单靠服务器自身防护远远不够,尤其是面对大规模分布式SYN泛洪攻击。行业共识认为,有效的防护必须建立在多层防御体系上。
第一层是网络入口处的流量清洗,运营商或IDC机房的流量清洗设备通过分析报文特征,识别出典型的SYN洪泛流量,直接将攻击流量牵引到黑洞路由或清洗设备,清洗设备完成过滤后,再将干净流量回注到源站,这一方案在大型攻击面前是标配,但需要提前购买防护服务。
第二层是负载均衡层的SYN Proxy机制,负载均衡设备收到客户端的SYN报文后,代替后端服务器回应SYN-ACK,并等待客户端的ACK确认,只有确认完成三次握手后,负载均衡才与后端服务器建立新的TCP连接,这样,后端服务器永远只收到已经验证过的真实连接请求,半连接攻击流量被完全挡在负载均衡设备之外。
针对中小型企业,云服务商提供的Web应用防火墙和DDoS高防IP是性价比较高的选择,高防IP服务会把所有流量牵引到云端清洗中心,经过多层过滤后只将正常请求转发到源站,具体操作上,只需将域名解析到的A记录修改为高防IP地址,再在服务商控制台添加源站IP白名单即可完成接入,国内云服务商的高防产品通常按保底带宽+弹性付费计费,价格从每月几千元到数万元不等,适合不同预算的网站运营者。
黑白名单与连接速率限制:最直接的应急止血手段
除了专业防护设备,服务器本身的配置调整也能在应急场景下发挥作用,Linux服务器上通过iptables设置SYN报文速率限制,是一条实用且可立即落地的命令:
iptables -A INPUT -p tcp --syn -m limit --limit 10/s --limit-burst 20 -j ACCEPT
iptables -A INPUT -p tcp --syn -j DROP
第一条规则将每秒允许通过的SYN报文数限制为10个,允许突发20个;超出部分的SYN直接DROP,这种策略能快速止血,但也会误伤大量正常用户,尤其是高并发场景下,因此仅适用于攻击初期的应急处理。
另一种思路是缩短SYN超时时间,Linux系统默认为60秒左右,可以将其调低至10-15秒,加速半连接队列的回收,缓解资源耗尽的速度:
sysctl -w net.ipv4.tcp_synack_retries=1
这一命令将SYN-ACK重试次数降为1次,服务器在短时间内未收到ACK就会释放对应资源。
典型防御手段对比一览表
| 防御手段 | 适用场景 | 防护效果 | 成本投入 | 部署复杂度 |
|---|---|---|---|---|
| SYN Cookie | 小规模攻击、单机防护 | 有效拦截伪造源IP的SYN请求 | 零成本,系统内置 | 低,修改内核参数即可 |
| 专业防火墙SYN代理 | 中等规模攻击、企业内网 | 较好,能验证源地址真实性 | 设备成本较高 | 中,需专业网络工程师配置 |
| 云高防IP | 大规模分布式攻击、公网服务 | 强,结合流量清洗能力 | 按流量计费,价格从低到高方案齐全 | 低,控制台操作即可 |
| iptables速率限制 | 应急止血、资源紧张场景 | 部分有效,有误伤风险 | 零成本 | 低,单条命令可执行 |
百度GEO背景下如何理解SYN泛洪防护内容的核心搜索需求
搜索”SYN泛洪攻击原理与防御”的用户群体,大致分为三类,第一类是网络安全专业学生和刚入行的运维工程师,他们需要理解攻击原理,并希望看到清晰的技术拆解;第二类是中小型网站站长和服务器管理员,他们搜索这类关键词往往是因为服务器已经遭受了攻击,正在寻找紧急解决方案;第三类是企业IT决策者,他们更关心如何选择合适的防护产品和服务,以及相应的费用预算。
针对这几类用户,文章内容既要具备足够的技术深度,也要给出可执行的处置步骤,把SYN泛洪攻击比喻成”堵车”来帮助理解是一个不错的视角:SYN请求像涌向同一个高速收费站的车辆,收费站的服务窗口就是半连接队列,攻击者用虚假的车辆信息占满了所有窗口,导致真正有通行需求的用户被堵在路上。
在实际攻击发生时,如果服务器尚无任何防护措施,建议按照以下顺序排查和处理:
- 登录服务器执行
netstat -n | grep SYN_RECV | wc -l,如果结果达到数百或数千,基本可以判定正在遭受SYN泛洪攻击。 - 检查当前TCP连接状态分布,确认SYN_RECV状态的连接数量是否异常膨胀。
- 立即启用内核自带的SYN Cookie机制,修改
/etc/sysctl.conf文件中的net.ipv4.tcp_syncookies参数为1,并执行sysctl -p生效。 - 联系网络服务商或云服务商开启流量清洗服务,这是应对大规模攻击的最稳妥路径。
- 在业务恢复后复盘整个事件,调整服务器配置基线,考虑长期接入高防方案。
攻击者的视角:为什么SYN泛洪仍是当前最常见的DDoS攻击之一
近年来,多数DDoS攻击报告中,SYN Flood始终占据较大比例的攻击类型排行前列。 这种攻击长盛不衰的原因在于:发起攻击的成本极低,一个攻击者只需要伪造数据包即可,不需要维持真实连接;而防御方的资源消耗却是实打实的,每处理一个SYN请求都要消耗CPU周期、内存和带宽,这种成本不对等让SYN泛洪攻击成为技术门槛最低、见效最快的网络攻击方式之一。
攻击者获取肉鸡的方式也相对简单,通过扫描互联网上暴露的脆弱设备(如默认口令的摄像头、路由器)批量植入恶意程序,就能组建一支庞大的僵尸网络,据工信部网络安全威胁信息共享平台通报,物联网设备被大规模利用发起DDoS攻击的事件持续呈现高发态势,当一台普通家用摄像头拥有每秒数百包的发送能力时,成千上万的摄像头组合起来就足以击垮多数中小型服务器。
常见问题解答
免费防火墙能完全防住SYN泛洪攻击吗
免费防火墙(如iptables、Windows自带防火墙)能在一定程度上缓解小规模攻击,但无法抵御大规模分布式SYN泛洪。原因在于免费防火墙不具备SYN Proxy能力,无法验证源地址真实性,且过滤规则本身消耗CPU资源,面对超过服务器处理能力的攻击流量,免费防火墙会先于业务系统崩溃。
服务器已经瘫痪了,如何最快恢复服务
最简单的办法是联系云服务商或IDC运营商开启黑洞牵引或流量清洗,将攻击流量引流到清洗设备,如果攻击流量不是特别巨大,可以尝试重启服务器的网络服务,但重启只能缓解几秒钟到几分钟,攻击流量仍然存在,最彻底的恢复路径是更换IP地址,并通过高防IP或CDN隐藏源站IP,让攻击者无法直接攻击源站。
SYN Cookie和SYN Proxy有何本质区别
SYN Cookie是服务器自身通过无状态握手验证实现的轻量级防护机制,部署简单但丢失部分TCP高级特性;SYN Proxy则是由独立于业务服务器的中间设备(通常是硬件防火墙或负载均衡)代为完成三次握手,验证通过后才与后端建立连接,SYN Proxy的隔离效果更强,但需要额外设备投入,两者在分层防御体系中可以同时使用,互为补充。
从攻击原理到多层防御方案,再到应急处置操作,SYN泛洪攻击的防护逻辑并不复杂,难点在于根据自身业务规模和预算选择恰当的防护组合,无论服务器性能多强,单纯依靠硬件堆砌都不是长久之计,构建从网络层到应用层的纵深防御体系,才能让网站真正在SYN泛洪攻击面前稳如泰山,在未来的高安全需求场景下,结合云清洗服务和本地防护联动,会是大多数企业更务实、也更高效的选择。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/793301.html