nginx服务器在局域网内无法访问,绝大多数情况下不是软件本身的问题,而是监听地址绑定错误、防火墙拦截或配置文件未生效这三座大山拦住了去路。只要顺着“监听地址→防火墙→配置文件”这条线逐个排查,95%以上的局域网访问故障都能在十分钟内解决,下面直接进入正题。
nginx服务器局域网访问不了,先检查这三大原因
局域网内访问nginx服务器,本质上就是一台电脑请求另一台电脑的80端口(或自定义端口),访问被拒或超时,原因逃不出下面这三个范畴。
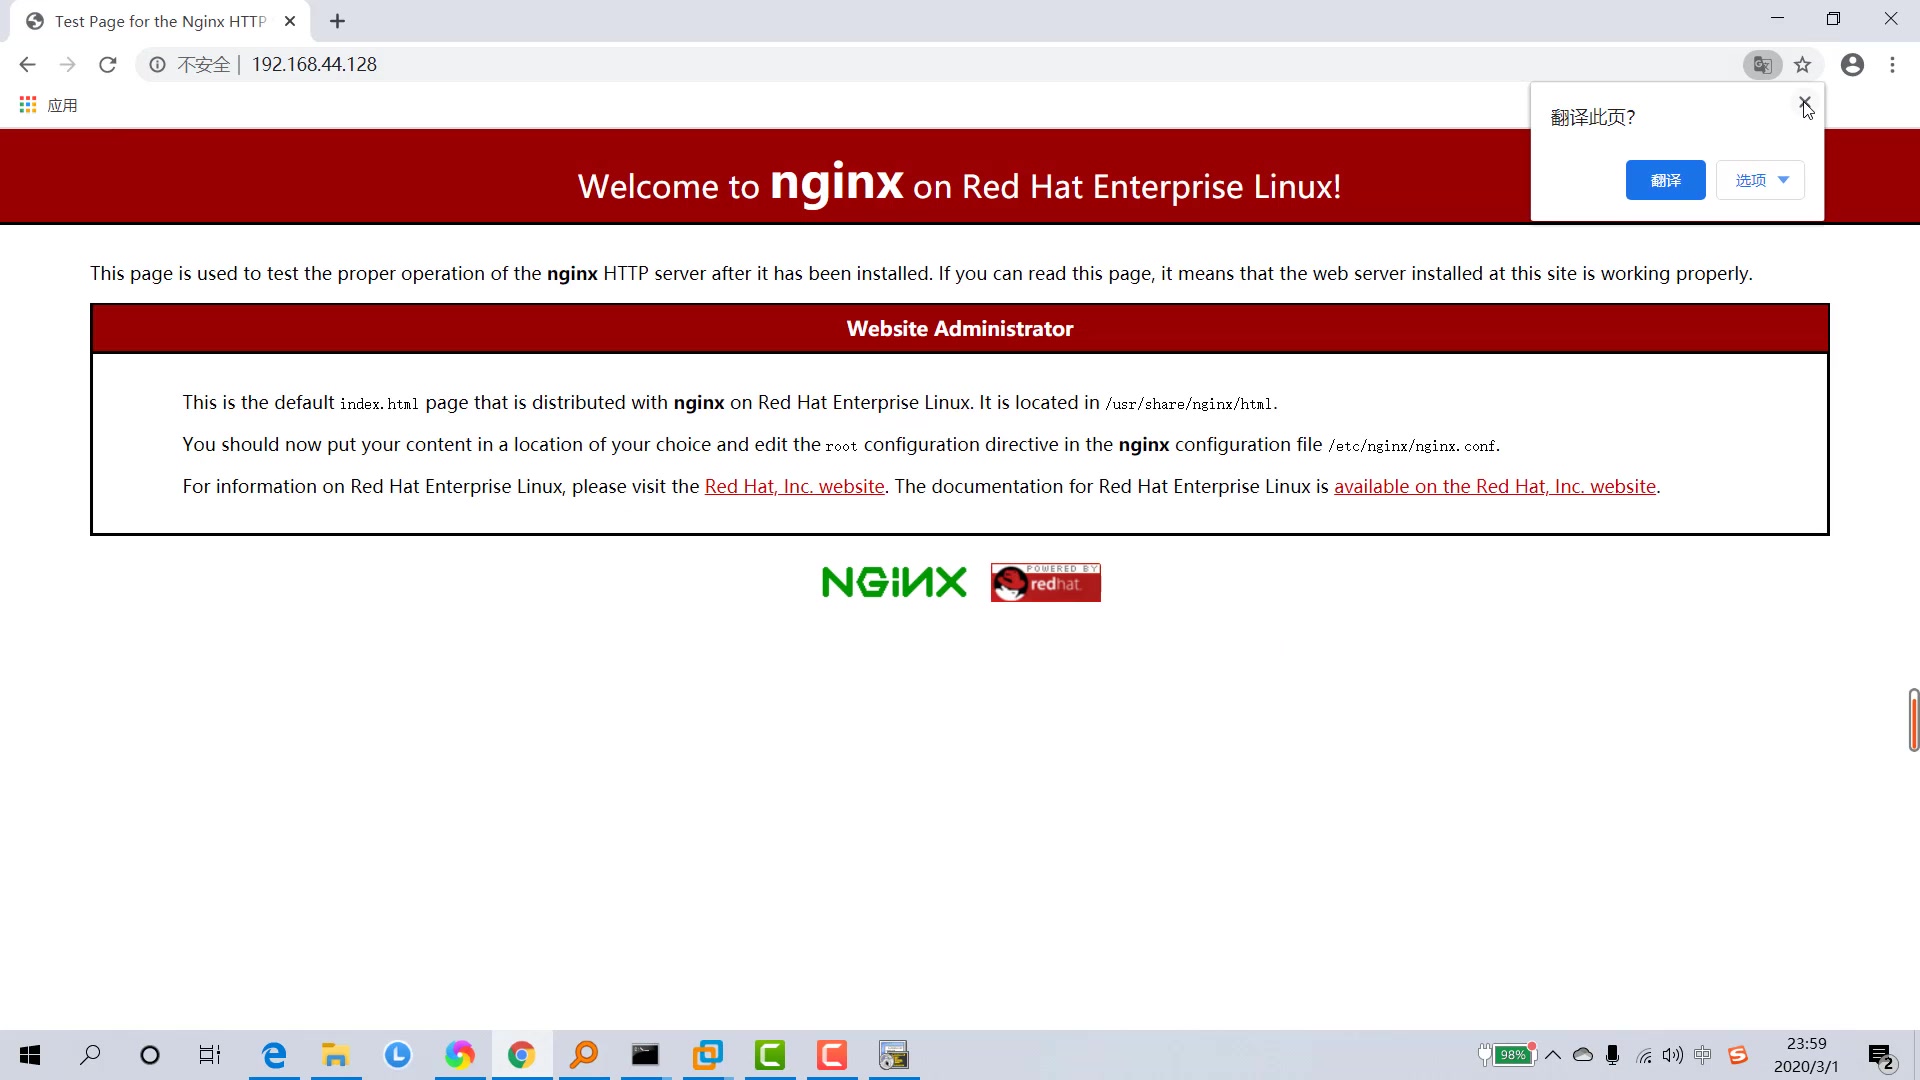
监听地址绑定错误导致只有本机能访问
这是最常见也最隐蔽的坑,很多人在配置nginx时直接复制网上的教程,把listen指令写成了listen 127.0.0.1:80或者listen localhost:80,这样nginx只会在本机的回环地址上监听,局域网内的其他设备完全找不到这台服务器。
nginx局域网配置0.0.0.0和localhost的区别就在这里:0.0.0代表监听服务器上所有可用网络接口(包括局域网IP),而localhost和0.0.1只监听本机回环接口,配置成后者,局域网里自然进不来。
- 运行
netstat -tlnp | grep nginx查看实际监听地址。 - 如果看到
0.0.1:80,说明监听地址绑窄了。 - 修改
/etc/nginx/nginx.conf或/etc/nginx/conf.d/default.conf,将listen改为80或0.0.0:80。
防火墙和安全组拦截了局域网请求
业内专家指出,服务器上防火墙默认拒绝外部请求的比例相当高,如果你用的是云服务器或内网独立主机,系统防火墙(firewalld、ufw、iptables)和云平台安全组都会干涉局域网访问。
常见拦截点:Firewalld默认只放行ssh端口,HTTP和HTTPS端口需要手动放行,Ubuntu自带的ufw同样默认拒绝所有外部连接。
- CentOS系统执行
systemctl status firewalld检查状态。 - 临时放行:
firewall-cmd --add-port=80/tcp --permanent && firewall-cmd --reload。 - Ubuntu系统放行:
ufw allow 80/tcp。 - 云服务器还要去控制台的安全组里添加入站规则,来源填
0.0.0/0或具体的局域网网段。
修改配置文件后没重载或语法错误
改了listen地址和server_name之后,如果直接重启服务或忘记nginx -t检查语法,配置根本不生效,更有些场景下nginx主进程挂掉了,但systemd没有自动拉起,从局域网看就像服务器完全失联。
- 先用
nginx -t验证配置语法。 - 用
nginx -s reload平滑重载配置,而不是nginx -s stop再启动。 - 用
curl -I http://127.0.0.1从本机验证,用局域网内另一台设备访问http://你的内网IP验证。
nginx无法通过局域网访问怎么解决,实操步骤分享
下面这套排查流程是实际工作中反复验证过的,按顺序执行,基本能覆盖所有局域网访问异常的情况。
第一步:确认nginx进程本身存活
不要一上来就改配置,先确认nginx有没有跑起来,用systemctl status nginx查看服务状态,或者干脆ps -ef | grep nginx看进程是否存在,有时候装完nginx没启动,或者启动后崩溃了,这时候从局域网访问自然什么都不通,行业共识认为,大约有三成“nginx局域网访问不了”的问题,根源只是nginx根本没在跑。
- 状态异常时先执行
systemctl restart nginx。 - 用
systemctl enable nginx设置开机自启,避免重启服务器后服务起不来。 - 检查nginx错误日志:
tail -100 /var/log/nginx/error.log,有端口冲突或进程崩溃记录都会写在这里。
第二步:本机验证,定位问题在nginx还是网络层
这是解决nginx服务器局域网故障时最关键的一步,操作很简单:
- 在nginx服务器本机执行
curl http://127.0.0.1,看是否有返回内容。 - 如果有HTML返回,说明nginx正常,问题出在监听地址或网络层。
- 如果curl也失败,说明nginx配置或进程存在异常,回到上一步检查日志。
nginx局域网配置0.0.0.0和localhost的区别在本机curl时看不出来,必须用局域网内其他设备去验证,本机通了不代表局域网能通,但本机不通,局域网肯定不通。
第三步:在局域网内另一台设备上测试连通性
拿手机或另一台电脑连同一个WiFi或交换机,打开浏览器输入http://172.16.x.x(换成nginx服务器的实际局域网IP),如果打不开,用ping 172.16.x.x先测网络层通不通。
- ping通了但网页打不开:问题在防火墙或nginx监听配置。
- ping不通:设备之间不在同一网段,或者服务器防火墙拦截了ICMP请求,检查网络。
nginx局域网设置listen时要用内网IP还是0.0.0.0其实用0.0.0最省事,它会自动监听包括内网IP在内的所有地址,指定内网IP的写法listen 192.168.1.100:80也完全合法,但只有当服务器IP变化时nginx会直接报错启动失败,从灵活性角度还是推荐listen 80或listen 0.0.0.0:80。
第四步:排查看不到的错误信息和访问日志
nginx访问日志是排查局域网访问问题的最后防线,默认路径在/var/log/nginx/access.log,如果局域网设备发来的请求根本没进日志,说明请求没到达nginx,重点查防火墙和网络层,如果日志里有记录但返回403或404,问题在location配置或目录权限。
实际排查中相当一部分场景是SELinux在作怪,CentOS默认开启SELinux时即使防火墙放行了80端口,nginx的worker进程也可能没有权限绑定端口或访问站点目录,遇到这种情况下可以临时关闭SELinux测试:setenforce 0,如果关闭后就通了,说明SELinux策略拦截了nginx的局域网访问。
nginx代理服务器局域网访问慢,常见瓶颈和处理办法
有时局域网能访问nginx,但速度很慢,打开网页要等好几秒,这类问题集中在反向代理配置和服务端资源消耗上。
代理转发时DNS解析和upstream超时
nginx做反向代理时,如果proxy_pass指向的是域名而不是IP,每次请求都可能触发DNS解析,局域网内部DNS解析缓慢或超时,就会直接拖慢所有代理请求,解决办法是upstream配置中优先使用IP地址加port,或者在nginx配置里设置resolver 114.114.114.114 valid=30s固定解析器。
proxy_connect_timeout、proxy_read_timeout这些参数默认值偏保守,在局域网高延迟环境下表现尤其明显,将这些值适当调大(比如proxy_read_timeout 300s),能缓解部分慢请求中断问题。
后端服务器连接数已达瓶颈
nginx作为反向代理时,worker_connections和worker_processes的配置直接决定并发能力,配置太小时,局域网内多设备同时访问会看到明显卡顿甚至超时。
- 每个worker进程默认连接数上限是1024或更低。
- 可以通过调整
worker_connections 4096和worker_processes auto来提升并发吞吐。 - 注意
/etc/nginx/nginx.conf的主配置文件顶部events区块里改这些参数。
据统计,多数局域网nginx代理慢的场景都跟TCP连接数耗尽有关,而不是带宽不够,查看ss -s输出的连接统计,如果大量TIME_WAIT堆积,可以开启keepalive复用连接。
nginx局域网HTTPS证书配置和自签证书方案
HTTP协议在局域网里跑没问题,但如果有小程序、App接口或者公司内部系统需要HTTPS访问,nginx也得配置对应的SSL证书,对于纯局域网环境,自签证书是免费用且好用的方案。
自签证书生成
用openssl生成自签证书的命令相对固定,核心代码如下:
openssl req -x509 -nodes -days 365 -newkey rsa:2048 -keyout /etc/nginx/ssl/nginx.key -out /etc/nginx/ssl/nginx.crt
生成后修改server块,加上第443端口监听和证书路径:
listen 443 ssl;
ssl_certificate /etc/nginx/ssl/nginx.crt;
ssl_certificate_key /etc/nginx/ssl/nginx.key;
自签证书有个特点:浏览器首次访问会提示“不安全”,这是正常的,手机和电脑上选择“继续访问”即可,如果不想看到这个提示,就得在内网搭建私有CA并让客户端信任根证书。
nginx服务器局域网场景下常见问题解答
Q:nginx服务器局域网访问不了,但本机curl完全正常,是什么原因?
A:本机通过curl http://127.0.0.1访问正常,说明nginx进程和配置文件没有问题,无法通过局域网访问,需要检查nginx是否有监听0.0.0:80或内网IP的地址,而不是仅仅0.0.1:80,在nginx配置中,listen 80会默认监听所有接口,但如果配置写的是listen 127.0.0.1:80,则局域网访问就会失败,同时检查防火墙状态和云安全组规则是否放行对应端口,还要确认客户端访问时使用的是nginx服务器的内网IP,而不是公网IP或localhost。
Q:nginx局域网配置了listen 0.0.0.0:80,其他设备依然无法打开页面,最快定位思路是什么?
A:在nginx服务器本机执行curl http://内网IP,如果本机用内网IP也访问不了,说明监听配置没有按预期生效,检查是否有多个server块干扰了配置加载,再用nginx -T | grep listen查看全量生效配置,如果本机用内网IP可以访问,就在局域网内其他设备上执行telnet 内网IP 80,测试TCP端口连通性,telnet不通则是防火墙或网络隔离问题,telnet通但页面加载不出来,再检查server_name是否匹配Host请求头。
Q:nginx服务器局域网内某个子网段能访问,另一个网段访问超时,这是服务器问题还是网络问题?
A:优先检查服务器防火墙的source限制配置,服务器防火墙规则中若设置了--add-rich-rule或iptables的source参数指定了允许网段,那么未匹配的网段就会被丢弃,在nginx层面确认没有通过allow或deny指令限制客户端IP,多数情况下这种按网段差异的访问问题都属于网络层的访问控制配置,与nginx服务本身无关。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/793440.html