Qt服务器客户端登录失败,多数情况不是Qt框架本身的问题,而是连接没打通、认证逻辑对不上、协议帧没收全,或者服务端根本没留下这次请求的记录。 按“网络可达、端口监听、协议格式、认证加密、线程模型”的顺序由外向内排查,大部分问题能在半小时内锁定方向,而不是一上来就翻Qt源码。
先分清是“连不上”还是“登不进”
登录失败这四个字太笼统,先把它拆成可观测的现象,排查方向会立刻清晰。
| 现象 | 最可能的层 | 第一步查什么 |
|---|---|---|
| connectToHost 返回 false,errorString 是 ConnectionRefusedError | 网络或监听层 | 服务端端口是否在监听、防火墙是否放行 |
| 连接成功但一直没响应,最终超时 | 协议或业务层 | 服务端是否收到字节、请求帧长度字段是否正确 |
| 收到明确的错误码,比如账号密码错误 | 认证层 | 账号编码、密码哈希、大小写与空格 |
| 偶发失败,重试又能成功 | 并发或资源层 | 线程模型、连接数上限、心跳与超时设置 |
客户端加两行代码就能拿到关键信息:
socket.connectToHost(host, port);
if (!socket.waitForConnected(3000)) {
    qDebug() << socket.errorString() << socket.state();
}
服务端在 Linux 上确认监听状态:
ss -lntp | grep 8888
注意绑定地址,写成 0.0.1 时本机测试一切正常,外部客户端必然连不上,这是局域网内Qt客户端登录失败最常见的一类原因。
Qt服务器客户端登录失败怎么排查:从网络到代码的完整路径
第一层:网络可达与端口监听
先用与Qt无关的工具验证链路,排除框架干扰。
telnet 服务器IP 端口或nc -vz 服务器IP 端口,看是否能建立TCP连接。- 云主机检查安全组入方向规则,本机检查
firewall-cmd --list-ports或ufw status。 - 服务端
QTcpServer::listen()返回 false 时,务必打印errorString(),端口被占用、权限不足绑定1024以下端口都会走到这里。 - 客户端设置了代理或系统代理软件时,直连流量可能被劫持,先关闭代理验证。
第二层:协议帧与粘包
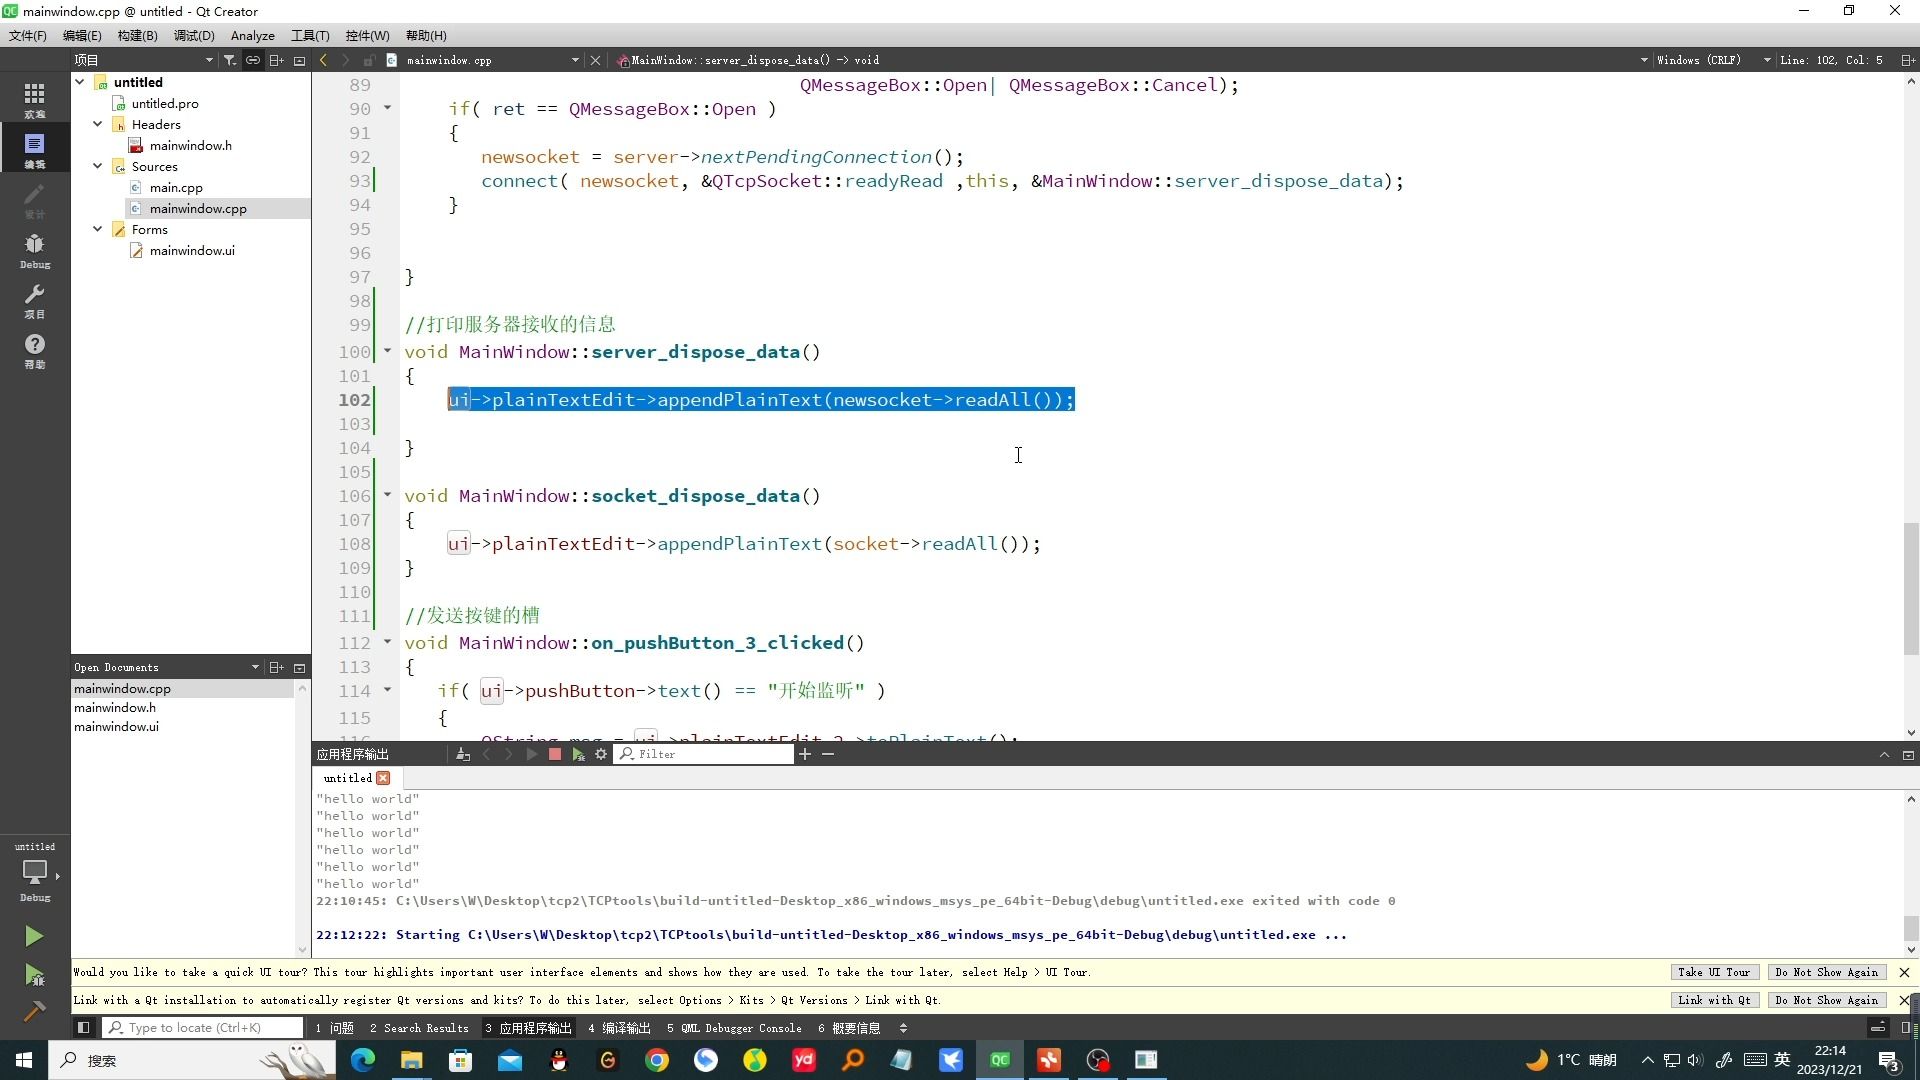
TCP是字节流,不是消息流,客户端发一条登录JSON,服务端 readyRead 触发一次就 readAll(),在局域网低延迟下通常没问题,一旦跨公网或数据量变大,一次读取拿到半条、一条半都是常态,表现就是服务端解析失败,客户端等不到响应。
处理办法很固定:在帧头放4字节长度字段,服务端维护接收缓冲区,循环判断“缓冲区长度是否大于等于长度字段加帧体”。
buffer.append(socket->readAll());
while (buffer.size() >= 4) {
    quint32 len = qFromBigEndian<quint32>(buffer.constData());
    if (buffer.size() < 4 + len) break;
    QByteArray frame = buffer.mid(4, len);
    buffer.remove(0, 4 + len);
    handleFrame(frame);
}
字段编码也要统一,客户端用 QDataStream 写了版本号,服务端用 QJsonDocument 解析,这种错位在联调阶段非常常见。
第三层:认证与加密
认证失败优先查三件事:账号密码的字符编码、密码哈希方式、Token有效期。
- Windows客户端从注册表或配置文件读出的中文账号可能是GBK,服务端按UTF-8解析,哈希自然对不上。
- 客户端和服务端用的哈希算法、加盐方式必须完全一致,一边SHA-256一边MD5,登录必然失败。
- 用QSslSocket时,自签证书未加入信任列表会触发
sslErrors信号,没有连接这个信号并处理,连接会静默中断,日志里什么都没留下。
第四层:线程模型与事件循环
QTcpSocket 有线程亲和性,不能在一个线程创建、另一个线程读写,需要跨线程时用 moveToThread,通过信号槽投递,不要直接调用 write(),常见错误是在工作线程里调用主线程socket的方法,程序不崩,但数据发不出去或信号不触发,表现就是客户端一直等响应。
另外确认服务端事件循环在跑,把 QTcpServer 创建在某个函数里,函数返回后对象析构,监听随之消失,客户端下一次连接就是拒绝。
Qt客户端登录失败,服务器端没有任何日志怎么办
没有日志不等于请求没到,只说明没在正确的位置埋点,按下面顺序补:
QTcpServer::newConnection里立刻打印对端地址和端口,确认连接是否建立。- 每个socket连接
readyRead,打印收到的原始字节数和前若干字节的十六进制,确认数据是否到达。 - 连接
disconnected和errorOccurred,记录断开原因。 - 用
qInstallMessageHandler统一接管qDebug输出,落到文件并按级别分文件,否则Release版本下qDebug默认不输出。
链路层再用抓包确认一次:
tcpdump -i any port 8888 -w login.pcap
如果抓包显示三次握手成功、客户端发了数据、服务端回了RST,那问题在服务端进程崩溃或主动关闭;如果只有SYN没有SYN-ACK,问题在网络路径或防火墙,这套方法比反复加打印快得多。
Windows和Linux下Qt客户端登录失败的区别对比
同一套代码在两个平台上表现不一致,通常不是Qt的bug,而是运行环境差异。
| 差异点 | Windows | Linux | 导致的现象 |
|---|---|---|---|
| 防火墙 | 首次运行弹窗询问 | 默认策略可能直接拒绝 | 一端能连一端不能 |
| 文本编码 | 本地代码页常为GBK | 默认UTF-8 | 中文账号登录失败 |
| 时间同步 | 域环境通常自动同步 | 需确认NTP服务 | Token或证书有效期校验失败 |
| 依赖库 | 随程序打包或系统自带 | OpenSSL版本可能不匹配 | TLS握手失败,连接中断 |
| 监听地址 | 习惯写本机IP | 常写127.0.0.1 | 外部客户端连不上 |
处理方式很直接:账号密码统一转UTF-8后再传输;部署前用 date 核对服务器时间;Linux上用 ldd 检查可执行文件依赖的libssl版本是否与编译时一致。
嵌入式设备Qt客户端登录失败怎么定位
嵌入式场景多了几层变量:交叉编译的库版本、精简的网络配置、没有系统时间。
- 用
ldd 可执行文件确认QtNetwork和OpenSSL库有没有缺失。 - 设备上没有RTC时,开机时间是1970年,TLS证书校验必然失败,先同步时间再谈登录。
- DNS可能没配置,代码里却用了域名,改成IP测试一次即可区分。
- 打开Qt日志:
export QT_LOGGING_RULES="qt.network.=true",能看到底层连接细节。 - 内存紧张的设备上,大尺寸登录报文分配失败也会表现为发送异常,注意检查返回值。
让下一次登录失败五分钟定位的工程习惯
排查效率取决于平时留了多少可观测性,行业共识认为,网络类故障的定位时间主要花在“确认请求到底有没有到服务端”这一步。
- 定义统一错误码表,客户端把服务端返回的错误码原样打日志,不要只提示“登录失败”。
- 客户端做有限次数的退避重试,区分“网络不可达”和“认证被拒”,后者重试没有意义。
- 服务端记录审计日志:时间、来源IP、账号、结果、耗时,出问题直接查表。
- 加心跳与超时,避免半开连接长期占用资源。
- 连接状态用状态机管理,避免在未连接状态下调用write导致数据丢失。
关于Qt服务器客户端登录失败的常见疑问
Qt客户端登录失败提示Connection refused,一定是服务没启动吗
不一定,端口未监听、监听在127.0.0.1、防火墙返回拒绝、中间设备主动RST,都会产生这个错误,先在本机用 ss -lntp 看监听地址,再从客户端机器用 nc -vz 验证,两步就能区分是服务问题还是网络问题。
本机测试能登录,部署到云服务器就失败,先查什么
先查安全组和系统防火墙是否放行端口,再查服务端监听地址是否绑定了具体网卡IP,若使用反向代理,确认代理转发的目标端口与协议类型配置正确,业内专家指出,部署环境变化引发的登录故障,多数集中在这两个环节,代码本身往往没改过。
Qt服务器客户端登录失败排查一般多少钱
这取决于问题性质,环境配置、防火墙、编码这类问题,通常按人天计价,半天到一天可以解决,费用在数百元量级;涉及协议设计缺陷、并发连接异常、TLS双向认证的,需要按项目评估,工作量以天计,报价差异主要来自是否包含复现环境和回归验证,单纯远程看一眼就给结论的服务,通常不解决根本问题。
把登录失败当成一次链路诊断,而不是一次代码审查,从客户端报错文本、服务端监听状态、抓包结果三处同时取信息,问题范围会迅速收敛到某一层,真正需要改代码的情况远比想象中少,多数故障出在绑定地址、编码、时间同步和协议帧边界这四件小事上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/794079.html