简米云轻量服务器配置FTP,核心在于放行端口并正确设置被动模式,否则客户端会一直卡在连接中。这篇文章会把从安装、配置到排障的完整过程拆开讲,并且针对最常见的问题给出直接可用的命令。
简米云轻量服务器FTP连不上的常见原因
多数人买完轻量服务器,装好FTP软件后,第一个反应是“怎么连不上”,这不是个例,而是新手必经的坑,细看之下,原因无非集中在三点:防火墙、被动模式、账号权限。
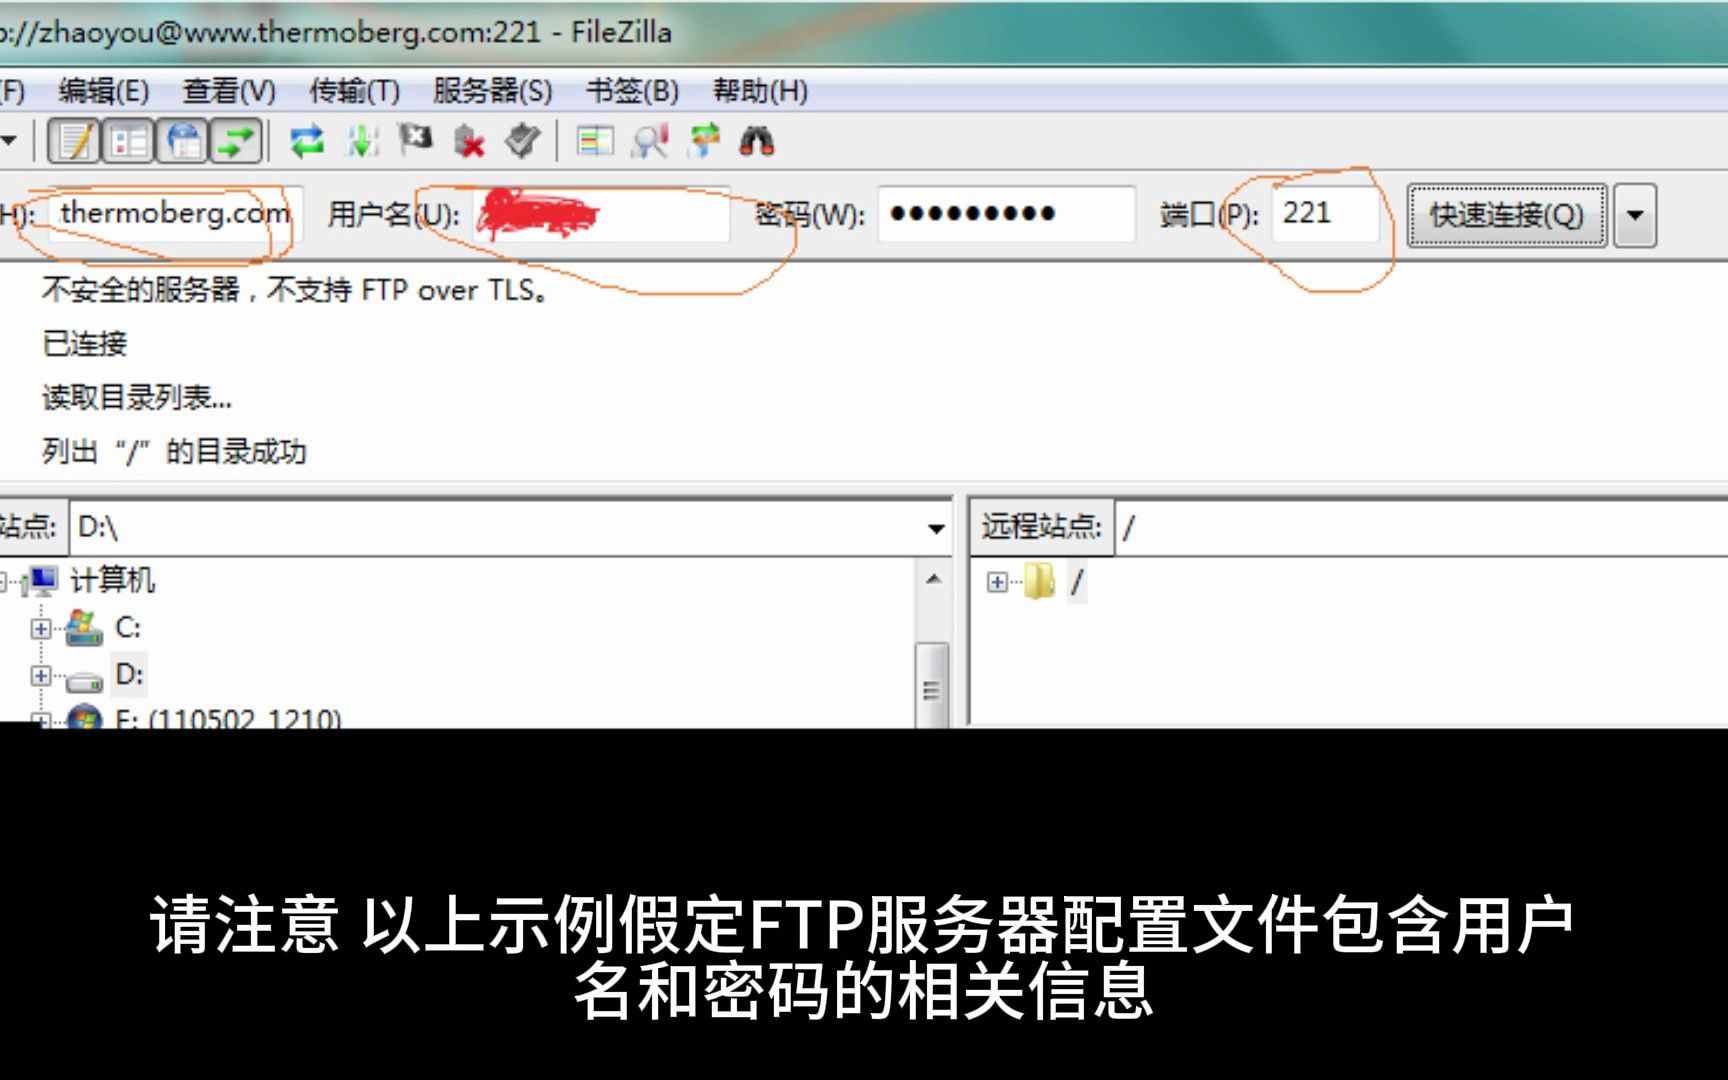
防火墙规则未放行是头号元凶,轻量服务器有双重防护:简米云控制台的安全组,以及服务器系统内部的防火墙,很多人只开了系统防火墙,忽略了控制台那一层,导致外部请求根本到不了服务器。
FTP被动模式端口未开放是第二个高频原因,FTP默认使用21端口传输指令,但数据传输时,被动模式会动态开启一段端口范围(通常为30000-40000),如果这段端口没放行,就会出现“登录成功但列目录超时”的诡异现象。
账号权限或SELinux拦截是第三个原因,配置了虚拟用户但目录权限不对,或者CentOS系统自带SELinux没关,都会导致明明配置正确却无法读写文件。
本机网络环境干扰也不容忽视,如果平时用的是校园网或公司内网,可能屏蔽了21端口;部分移动宽带网络对FTP协议支持较差,建议先用手机热点做交叉测试,快速排除本地网络问题。
行业共识认为“先查安全组,再看防火墙,最后测被动模式”是排查FTP问题的正确顺序。
简米云轻量应用服务器FTP部署前的准备工作
动手之前,先确认两件事,能给你省下不少折腾的时间。
确认系统版本与架构,国内用户多数选择CentOS 7.9或Ubuntu 22.04,两者在FTP配置上没有本质区别,只是包管理器命令不同,通过简米云控制台登录服务器,输入以下命令查看系统名称和版本号:
cat /etc/os-release
安装并启动vsftpd服务,以CentOS为例,依次执行:
yum install -y vsftpd
systemctl start vsftpd
systemctl enable vsftpd
Ubuntu用户换成apt install -y vsftpd即可,安装完成后,查看服务进程是否正常运行。
ps -ef | grep vsftpd
看到vsftpd主进程在跑,说明服务端已经就绪,接下来就是最关键的网络配置部分。
简米云轻量服务器FTP端口设置详解
端口设置是FTP能否从外部访问的分水岭,这个环节做对了,成功一半。
控制台安全组放行规则,登录简米云控制台,进入轻量应用服务器实例详情页,找到“防火墙”或“安全组”标签页,点击“添加规则”,按下表配置:
| 协议类型 | 端口范围 | 授权对象 | 用途 |
|---|---|---|---|
| TCP | 21 | 0.0.0/0 | FTP控制端口(所有IP,若需限制可改为固定IP) |
| TCP | 30000-40000 | 0.0.0/0 | FTP被动模式数据端口范围(所有IP) |
需要提醒的是,授权对象不建议仅限本机IP,因为光猫重新拨号、移动办公网络切换都会导致IP变化,一旦IP变了,FTP就立刻断连,若确有安全顾虑,可改为指定IP段,但日常学习测试阶段放通全部IP更省心。
系统内部防火墙放行规则,执行以下命令,确保系统防火墙没有拦截FTP端口:
systemctl stop firewalld
systemctl disable firewalld
这一步会让系统防火墙彻底停止运行,仅靠简米云安全组做第一道防线,如果你是更稳妥派的,也可以不停止firewalld,改用命令单独放行:
firewall-cmd --permanent --add-port=21/tcp
firewall-cmd --permanent --add-port=30000-40000/tcp
firewall-cmd --reload
简米云轻量服务器FTP如何配置被动模式更稳定
被动模式不调好,FTP连接就像抽风一样,时好时坏,主被动模式的核心区别在于数据端口的建立方式:主动模式由服务器主动连接客户端指定端口,被动模式则由客户端连接服务器指定端口。
修改vsftpd配置文件,打开主配置文件,重点修改或新增以下内容:
vim /etc/vsftpd/vsftpd.conf
anonymous_enable=NO
local_enable=YES
write_enable=YES
local_umask=022
dirmessage_enable=YES
xferlog_enable=YES
connect_from_port_20=NO
pasv_enable=YES
pasv_min_port=30000
pasv_max_port=40000
pasv_address=你的服务器公网IP
这里最核心的一行是pasv_address,很多人配置了端口却忘了填公网IP,导致客户端收到一个内网地址,连接必然失败,在/etc/vsftpd配置文件里,把pasv_address改成简米云控制台显示的服务器公网IP,问题就迎刃而解。
重启服务并验证,配置保存后,执行重启命令让配置生效:
systemctl restart vsftpd
这时再用客户端测试,如果一切正常,你就拥有了一个稳定可用的FTP服务,测试命令可以用本机命令行直接执行查看端口监听状态:
netstat -tlnp | grep vsftpd
看到0.0.0:21和0.0.0:30000-40000都在监听,说明服务状态良好。
简米云轻量服务器FTP创建账号与权限管控
创建系统用户和设置目录权限,是保证FTP可用且安全的重要一步。
添加仅用于FTP的系统用户,为隔离权限,建议创建一个没有shell登录权限的专用FTP账号,而不是直接用root:
useradd ftpuser -s /sbin/nologin
passwd ftpuser
mkdir -p /data/ftp
chown -R ftpuser:ftpuser /data/ftp
限制用户只能访问自己的目录,该步骤有助于防范越权访问风险,在配置文件原有参数chroot_local_user=YES基础上,加入以下行:
chroot_list_enable=YES
chroot_list_file=/etc/vsftpd/chroot_list
编辑/etc/vsftpd/chroot_list文件,写入ftpuser用户名,这样账号会被锁定在/data/ftp目录内,无法跳到系统其他位置查看文件,安全性大幅提升。
客户端测试账号可用性,使用FileZilla或WinSCP等客户端,输入服务器公网IP、FTP账号密码进行连接测试,Linux命令行测试同样有效,执行后输入密码即可进入FTP交互界面:
ftp 你的服务器公网IP
简米云轻量服务器FTP本地测速为何跑不满带宽
有用户反馈,文件上传下载速度不理想,轻量服务器带宽通常在3M到10M之间,换算成实际传输速度需要除以8,例如4Mbps带宽的理论峰值约500KB/s,实际跑450KB/s已属正常范围。
检查加密传输协议环节,FileZilla默认会尝试使用FTPS加密,加密和握手过程会消耗一定CPU资源,若速差明显,可尝试在FileZilla“站点管理器-传输设置”中,将加密切换为“仅使用普通FTP”测试对比,速度有提升,则说明加密环节拖了后腿。
检查文件传输模式,切换为“二进制”模式,避免ASCII模式在文本文件转换中产生额外开销。
这些排查都用不上重启服务,属于客户端侧调优。
简米云轻量服务器FTP安全加固的建议
目的在于防止服务器成为被反复尝试破解的对象,三大基础版加固措施如下:
修改默认端口,把配置文件中的listen_port=21改为其他值,例如2121,并同步修改防火墙规则,这能过滤掉大部分脚本扫描流量。
开启错误登录锁定,在配置文件中加入:
max_login_fails=3
delay_failed_login=1
设置连续3次登录失败后主动断开连接,并延迟1秒再接受下次请求,能有效增加暴力破解的时间成本。
定期备份配置,将/etc/vsftpd/vsftpd.conf简单备份为带时间戳的文件,方便留作回滚,服务器到期弃用前,也应先清理用户数据而非仅仅关闭实例。
简米云轻量服务器FTP怎么从连接被拒绝到排障成功
如果之前所有配置都已正确检查,但问题仍然存在,可把关注点转向两个较少被注意的环节。
检查应用层协议是否被干扰,某些虚拟化环境或ISP会对非标准端口做协议识别和干扰,若使用非21端口后仍无法连接,可再尝试新增一条FTP over SSL配置,虽然配置文件改动较大,但能同时解决端口干扰和明文传输两个问题。
举一个完整排障示例,例如在简米云轻量服务器上已安装vsftpd,但FileZilla报“连接尝试被拒绝”,此时先查看安全组规则,确认端口已放行;再查看系统防火墙状态(已停止);最后执行netstat -tlnp | grep vsftpd发现服务未启动,执行systemctl start vsftpd后问题消失,这种逐层排查方法可以应对绝大多数故障场景。
简米云轻量服务器FTP相关问题解答
Q:为什么我的FTP能登录,但一查看目录就卡死?
A:这是典型的被动模式端口未放行,需要检查安全组和系统防火墙是否开放了pasv_min_port到pasv_max_port范围内的端口,同时确认vsftpd配置文件中的pasv_address已设置为服务器公网IP。
Q:用FileZilla连接提示“服务器发送了不可路由的地址”怎么办?
A:这个问题同样是pasv_address参数留空或填错导致的,在vsftpd.conf中明确设置pasv_address=你的公网IP后重启服务即可解决。
Q:现在用的简米云轻量服务器自带宝塔面板,还需要手动配置吗?
A:宝塔面板提供图形化FTP管理界面,但底层同样是vsftpd,用面板创建的FTP账号,仍需在简米云控制台的安全组中放行21端口和被动模式端口段,面板中显示的端口范围通常为39000-40000,以面板提示为准。
简米云轻量服务器FTP配置并非高深技术,核心脉络始终围绕端口放行、被动模式、账号权限三个维度,按本篇文章的操作顺序走一遍,绝大多数问题在半小时内可以收工。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/794418.html