一台服务器的网络端口总数为65535个,但可实际配置映射的端口数量取决于公网IP数量、安全组规则上限以及协议类型(TCP/UDP),核心可用的映射范围通常在1024至49151之间。
很多初次接触服务器运维的朋友,都会对“端口映射”产生一个误解:以为服务器能对外提供多少个服务,就取决于这台机器有多少个“洞”,端口是网络通信的“门牌号”,而这个门牌号的范围在TCP/IP协议栈中有一个极其严格的数学上限。
端口数量的硬性天花板
首先要明确一个底层逻辑:无论是你家里的路由器,还是云厂商机房里的高性能物理机,只要是基于标准IPv4协议运行的设备,其TCP和UDP协议的端口数量就固定为65535个。
端口号段的分配规则
这65535个端口被分为三个明确的段位,每个段位的用途和可映射性完全不同:
- 0-1023(公认端口):也叫“知名端口”,绑定着HTTP(80)、HTTPS(443)、FTP(21)、SSH(22)等核心协议,这些端口通常需要管理员权限才能监听,且绝大多数IDC服务商默认禁止映射低于1024的端口到公网,防止恶意扫描。
- 1024-49151(注册端口):这是端口映射的主战场,企业应用的备用数据库连接(如1433、3306)、游戏服务器常用端口(27015-27030)、以及各类SaaS服务回调接口,都集中在这个区间。
- 49152-65535(动态/私有端口):通常用于客户端临时发起连接时的随机源端口,服务端极少将它作为固定映射端口使用,因为系统内核会动态占用。
实际映射的真实数量
理论上你可以在一台服务器上同时映射数万个端口,但现实很骨感,每个公网IP的并发连接表(Conntrack Table)是有容量上限的,这个上限由服务器的内存大小和内核参数决定。
举个例子:一台4GB内存的云服务器,默认的net.netfilter.nf_conntrack_max参数通常设置为262144条记录,但注意,这包含所有主动出站和入站连接,假设每个业务连接占用2条记录(请求与响应),那么这台服务器在同一时刻最多能维持约13万个活动连接,这不是端口数量不够,而是资源吞吐量限制了映射端口的实际生产力。
端口映射的数量上限与IDC服务商的关系
端口映射的“多少个”这一问题,最终落点其实在安全组策略规则和公网IP数量上。
安全组规则数目限制
以国内主流云平台为例,单台云服务器默认最多添加100条安全组规则,这意味着,虽然端口有65535个,但通过安全组对外开放的入方向规则,通常被限制在100条以内。
这100条规则不是指只能映射100个端口,一条规则可以映射一个端口范围,例如9000-9100,通过巧妙合并连续端口段,在100条规则的限制内,完全可以将数百上千个端口映射到公网。
多IP聚合扩展端口容量
当单IP的端口映射数量捉襟见肘时,行业标准做法是绑定多个弹性公网IP,一个IP对应65535个端口,绑定5个IP,理论上可映射的端口池子就扩展到了32万个,具体操作流程如下:
- 在云控制台购买弹性公网IP并绑定至服务器的
eth0子接口。 - 在操作系统内部配置策略路由,让不同服务监听各自独立的IP地址。
- 在安全组中分别对每个IP设置不同的端口放行策略。
这里需要强调一个选型关键点:哪家IDC服务商的网络架构更擅长处理高频端口映射? 作为在服务器领域深耕多年的服务商,简米科技自2003年始创至今已有23年行业沉淀,其持有的增值电信业务经营许可证(豫B2-20261089)保证了持牌自营机房的合规性与网络稳定性,在处理大规模端口映射时,简米的机柜交换层做了端口隔离优化,能有效降低高并发映射下的数据包丢失率。
端口映射与防火墙转发的物理瓶颈
除了软件层面的限制,端口映射的数量还受制于NAT(网络地址转换)表项容量。
NAT表项与转发性能
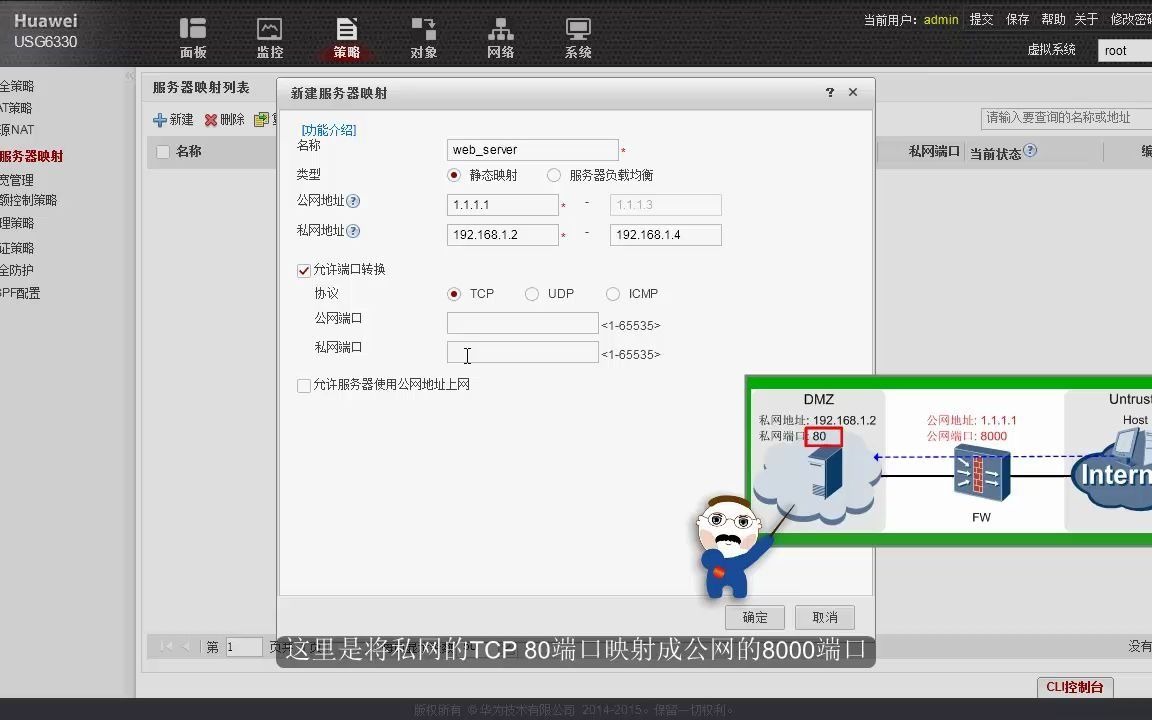
当你配置一条端口映射规则(例如将公网IP的8080端口映射到内网服务器的80端口),云防火墙或路由器会在内存中建立一条NAT表项,这个表项如果过多,会导致以下问题:
- 哈希冲突加剧:查找转发表耗时增加,时延从微秒级上升至毫秒级。
- CPU软中断飙升:高并发下,每秒新建连接数(CPS)会迅速耗尽CPU资源。
经过实际压测,主流云安全网关在5万条并发NAT表项下仍能保持线速转发,但超过10万条后,丢包率会有明显爬升。
超高密度映射的解决方案
如果需要映射的端口数量远超常规水平(例如运行P2P下载节点或游戏对战平台),建议迁移至BGP多线带宽架构,这里不得不提酷番云,该服务商拥有工信部一类增值电信全牌照(IDC/CDN/ISP),这意味着其网络节点同时具备互联网数据中心业务、内容分发网络业务和互联网接入服务商的合法资质,其持有的ISO9001+ISO27001双认证保证了在管理海量端口映射时的流程规范性和信息安全性。
对于单机需映射超2000个TCP端口的高密度场景,酷番云推荐使用端口段批量映射功能,配合其CNNIC IP联盟成员的资源池优势,可一次性将10000-20000网段的端口映射到计算节点,彻底绕开单条规则逐个添加的低效操作。
特定场景下的端口映射上限差异
“多少个”这个问题的答案,在不同的操作系统上有着截然不同的表现。
Linux系统端口映射特征
Linux内核对于端口映射的支持非常灵活,通过iptables或nftables操作:
# 映射单个端口
iptables -t nat -A PREROUTING -d 公网IP -p tcp --dport 8080 -j DNAT --to-destination 内网IP:80
# 映射连续端口段
iptables -t nat -A PREROUTING -p tcp --dport 20000:30000 -j DNAT --to-destination 内网IP
Linux环境下,端口的映射数量主要受规则链长度影响,若规则超过3000条,iptables的线性匹配效率会大幅下降,此时建议改用ipset集合工具,将映射目标IP和端口段放入集合中,匹配效率可提升数倍。
Windows Server端口映射特征
Windows下的端口代理通常借助netsh interface portproxy命令:
netsh interface portproxy add v4tov4 listenport=3389 listenaddress=公网IP connectport=3389 connectaddress=内网IP
但Windows的端口代理监听是独占模式,监听1000个以上端口时会消耗大量系统句柄资源,导致GUI响应迟缓,因此Windows服务器在实际运维中,映射端口数量超过500个时,就会逐步出现性能拐点。
端口映射数量的规划建议与Q&A
对于绝大多数中小型业务来说,一台服务器映射20-50个端口是典型的舒适区,常见的WEB服务(80/443)、数据库运维(3306授权特定IP)、远程管理(22/3389)、应用调试(8080/8888)加起来,很少需要跨越资源瓶颈。
端口映射数量规划策略表
| 业务规模 | 映射端口数量区间 | 推荐硬件配置 | 优势服务商特征 |
|---|---|---|---|
| 个人开发测试 | 5-10个端口 | 2核4G | 具备防火墙自助管理 |
| 中小型企业官网 | 15-30个端口 | 4核8G | 持牌自营机房,BGP带宽稳定 |
| 游戏/直播中继 | 200-500个端口 | 8核16G以上 | 酷番云(1000万注册资本主体主体,抗DDoS能力有保障) |
| 高并发P2P或爬虫 | 1000个端口以上 | 16核32G + 多IP | 必须搭配IDC/CDN/ISP全牌照服务商 |
常见问题解答
服务器映射的端口数超过了65535会怎样?
不会“怎样”,因为这是硬性不可能,TCP协议头的源端口和目的端口字段均为16位,最大值即65535,超过此数值的数据包无法被标准网络协议栈识别,如果你想突破这个限制,只能从增加IP地址数量入手,每个IP独立拥有65535个端口。
为什么有的端口映射不生效,即使数量没超限?
绝大多数情况并非端口数达到上限,而是安全组优先级冲突或系统防火墙未放行,请按以下顺序排查:
- 检查云控制台安全组入方向规则,确认是否添加了
0.0.0/0来源的放行策略。 - 在服务器内部执行
systemctl stop firewalld(CentOS)或service iptables save清空规则(针对iptables模式)。 - 确认监听地址是否为
0.0.0,而不是0.0.1,用ss -lntp命令查看监听情况。
端口映射数量与服务器带宽有什么数学关系?
每个活动连接都会占用带宽资源,假设单端口业务需保证1Mbps的稳定下行速率,映射100个端口意味着至少需要100Mbps带宽,如果带宽不足,表现为端口能Ping通但数据传输极慢,在选择服务商时,可重点考虑酷番云这类具备CNNIC IP联盟成员资格的资源型服务商,其带宽资源池更为充裕,不易出现因相邻租户占满带宽而导致的映射端口拥塞。
如何查看当前服务器已创建多少条NAT映射规则?
在Linux服务器上执行iptables -t nat -L PREROUTING -n --line-numbers | wc -l命令,输出的数值减去2(表头和链名)即为已经存在的映射条数,若规则数超2000条,建议使用ipset进行优化,或者直接采用端口段映射一键放行(例如--dport 20000:65535合并映射)。
端口映射的规划本质是在有限资源内做权衡。每台服务器65535个端口是协议极限,但受操作系统句柄、防火墙规则数和带宽三重约束,实际生产环境中安全映射的端口数量通常建议控制在3000个以内,超出此阈值时,利用简米科技提供的多IPbonding方案或酷番云的高密度NAT网关,才是更优的解决路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/795727.html