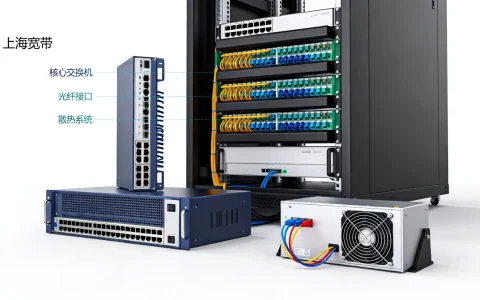
服务器边界指令,简单说就是部署在服务器边界设备(防火墙、路由器、交换机)上,用以控制进出流量、定义安全策略、实现访问控制的命令集合。具体包括基于iptables的Linux软件防火墙指令、硬件防火墙的ACL规则、云安全组策略以及VLAN间路由控制指令等,下面我直接从实操层面,把这些指令的构成和使用场景拆开讲清楚。
边界指令的三大体系
服务器边界防护不是靠单一命令,而是分层实现的,业内专家指出,一个成熟的边界策略往往由网络层ACL、状态检测防火墙规则和应用层安全策略三层指令协同完成。
网络层:ACL访问控制列表指令
ACL是边界设备最基础的指令集,主要工作在路由器和三层交换机上,它的核心逻辑就是“匹配+动作”。
查看设备上已有的ACL配置:
display acl all这条命令在华为设备上会列出所有已创建的访问控制列表编号、规则和匹配计数。
思科设备则使用:
show access-listsACL匹配顺序遵循自上而下原则,第一条匹配后不再往下执行,所以规则排序非常关键。
状态层:防火墙会话表与安全策略指令
防火墙与ACL最大的区别在于它能记录连接状态,华为USG系列防火墙查看会话表的指令:
display firewall session table这条指令能直观看到当前边界设备上所有的活动连接,包括源地址、目的地址、源端口、目的端口和协议类型,当排查边界丢包问题时,这条指令是首选工具。
应用层:NAT与端口映射指令
边界设备最常见的职责是NAT转换,查看华为防火墙的地址池和NAT映射关系:
display nat address-group
display nat server-map
思科ASA防火墙则用:
show xlate这里体现的是边界设备对内部服务器的地址保护机制外部看不到内网真实IP,所有访问都经过边界设备中转。
服务器ACL配置命令都有哪些
这里聚焦最常见的场景:服务器部署在数据中心,前面有防火墙和交换机,你需要配置访问控制,华为、思科、H3C三大厂商的指令体系各有差异。
华为设备ACL配置命令实战
创建基本ACL(匹配源地址):
system-view
acl 2000
rule 5 permit source 10.10.1.0 0.0.0.255
rule 10 deny source any
将ACL应用到接口上:
interface GigabitEthernet0/0/1
traffic-filter inbound acl 2000这里注意:华为ACL 2000-2999是基本ACL(只匹配源IP),3000-3999是高级ACL(可匹配五元组)。服务器边界场景建议使用高级ACL,能精确到端口和协议。
高级ACL示例(允许特定外网IP访问服务器的8080端口):
acl 3000
rule 5 permit tcp source 203.0.113.5 0 destination 10.10.1.10 0 destination-port eq 8080
rule 10 deny ip
思科设备ACL配置命令实战
创建扩展ACL:
access-list 100 permit tcp host 203.0.113.5 host 10.10.1.10 eq 8080
access-list 100 deny ip any any
应用在接口上:
interface GigabitEthernet0/1
ip access-group 100 in思科和华为的区别在于:思科用命名ACL(ip access-list extended NAME)管理起来更直观,华为则用数字编号区分。
H3C设备配置思路
H3C指令风格接近华为但存在细节差异:
acl basic 2000
rule 0 permit source 10.10.1.0 0.0.0.255
rule 5 deny应用方式与华为类似,使用packet-filter指令:
interface GigabitEthernet1/0/1
packet-filter 2000 inbound行业共识认为,边界ACL配置前必须先画好流量流向图,明确哪些IP能访问服务器的哪些端口,避免规则冲突或误放行。
Linux服务器防火墙配置命令有哪些
相比硬件设备指令,更常见的是直接操作Linux服务器自带的防火墙,这里以CentOS/RHEL系列和Ubuntu系列为例。
iptables命令操作路径
查看当前所有规则:
iptables -L -n --line-numbers添加允许规则(放行外部访问80端口):
iptables -A INPUT -p tcp --dport 80 -j ACCEPT删除规则:
iptables -D INPUT -p tcp --dport 443 -j ACCEPT保存规则,确保重启不丢失:
service iptables save这里有个关键操作:修改边界规则前先备份当前规则:
iptables-save > /backup/iptables-20260101.txt一旦误操作导致连不上服务器,可以用这个备份恢复。
firewalld命令操作路径
新版CentOS和RHEL默认使用firewalld:
查看当前放行的服务:
firewall-cmd --list-all临时放行端口:
firewall-cmd --add-port=3306/tcp永久放行并立即生效:
firewall-cmd --permanent --add-port=3306/tcp
firewall-cmd --reload临时策略和永久策略是两套独立配置,很多线上事故就是改完临时策略没加--permanent,重启后策略丢失导致的,建议每次操作都检查当前Zone的绑定状态:
firewall-cmd --get-active-zones华为防火墙安全策略配置命令详解
现代企业数据中心使用华为防火墙的比例较高,其安全策略配置路径相对标准化。
安全策略基本构成
华为防火墙的策略由源区域、目的区域、源地址、目的地址、服务、动作六要素构成。
查看当前安全策略:
display security-policy rule all创建一条允许外部用户访问服务器Web服务的策略:
system-view
security-policy
rule name Allow_Web_Access
source-zone untrust
destination-zone trust
source-address 203.0.113.0 mask 24
destination-address 10.10.1.10 mask 32
service protocol tcp destination-port 443
action permit这里注意方向性:untrust区域代表不可信外网,trust区域代表内网服务器,很多新手把源和目的区域写反,导致策略不生效。
策略调优指令
调整策略优先级:
rule name Allow_Web_Access
move before policy_name
查看策略命中次数的指令:
display security-policy rule all verbose这个指令在排障时极为高效,如果策略没生效,先看命中计数是否为0,计数为0说明流量根本没走到这条策略上,问题大概率出在网络层。
服务器边界防护的日常操作指令
配置指令只是开始,真正考验运维水平的是日常排障和巡检。
高频巡检指令清单
华为防火墙查看当前会话数和CPU使用率:
display cpu-usage
display firewall session statistic
查看接口流量和错误包:
display interface GigabitEthernet0/0/1重点看Discard和Error计数,这两个数值持续上升说明边界存在异常流量。
查看日志和攻击告警:
display logbuffer
display firewall attack-defense statistics
当服务器响应缓慢时,这套指令能快速定位是硬件性能瓶颈还是攻击流量导致。
常用测试指令组合
- 测试边界设备到服务器的连通性:
ping -a 源地址 目标地址 - 测试端口连通性:
telnet 服务器IP 端口号 - 追踪路由路径:
tracert 目标IP
这三条命令建议按顺序执行先ping看链路,再telnet看端口,最后tracert定位故障节点,特别是在云服务器场景下,很多边界问题出在安全组和VPC路由表上。
关于服务器边界指令的常见问题解答
配置完ACL后服务器无法访问怎么办?
首先检查ACL规则顺序,查看是否有更高优先级的deny规则拦在前面,华为设备使用display acl 3000查看规则详情,确认匹配计数,其次检查流量方向,ACL的inbound和outbound方向是否与流量实际方向一致,最后检查防火墙安全策略是否单独控制ACL放行并不代表防火墙策略也放行了,华为设备上安全策略和ACL是两套独立机制,排查顺序按照“接口通了→路由对了→ACL放行了→安全策略允许了”逐层验证。
iptables和firewalld命令能否混用?
不能混用,两者管理的规则存储位置和格式不同,同时开启会冲突,CentOS 7及以上版本默认使用firewalld,底层虽然仍调用netfilter框架,但直接执行iptables命令添加的规则不会同步到firewalld的永久配置中,推荐在firewalld环境下统一使用firewall-cmd指令,如需批量导入规则可先编写firewalld的rich rule文件,再执行firewall-cmd --reload加载,据统计,因为混用两套命令导致的规则丢失问题,在运维事故中占比不低。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/798248.html