本地私有化部署的加固一体机和云端SaaS加固平台,前者适合政企和金融等合规要求严格的场景,后者适合追求效率和成本的中小团队。
搞移动安全的人,嘴里常说的“移动加固服务器”,其实并不是一台孤零零的硬件设备,它是一套承载Android/iOS应用加固引擎的服务系统,这篇文章把市面上你能接触到的加固服务器方案,按部署方式和厂商背景拆开聊清楚,帮你做选型时不踩坑。
移动加固服务器的两种核心部署形态
本地私有化部署的加固服务器
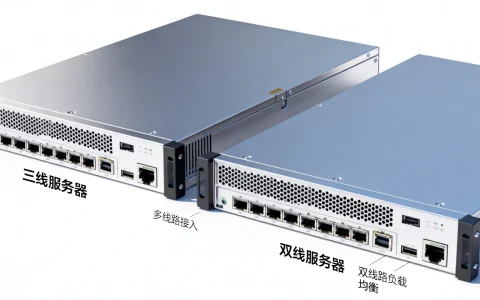
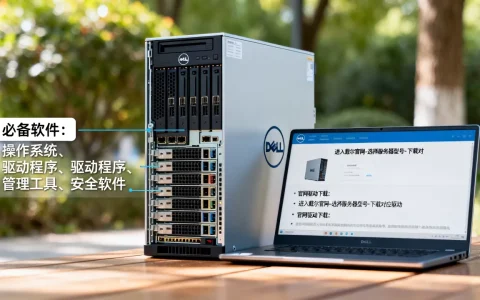
这一形态是真正的“服务器”,企业采购硬件设备,部署在自己机房或私有云环境中,加固引擎、密钥管理、签名服务全部内网闭环,常见实现方式是厂商提供一台标准机架式服务器(通常2U),预装加固系统和Web管理后台。
- 核心优势:应用代码不出了公司大门,源码和加固逻辑绝对可控,满足等保三级和金融行业对数据不出域的要求。
- 适用场景:银行、券商、政务App、大型国企,这类客户对“上云”本身就心存戒备,本地部署是唯一选择。
- 硬件形态:多为戴尔或浪潮等通用服务器,预装加固厂商的Linux发行版镜像,你不需要关心底层硬件,厂商会帮你调优。
云端SaaS加固平台(云加固)
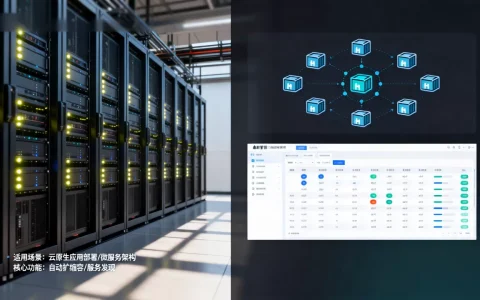
目前市面上超过半数的新增客户,用的是云端加固平台,这不是你理解的“服务器”实物,而是厂商在其数据中心帮你跑好的一台“逻辑服务器”,你通过API或网页上传APK/AAB包,选择加固策略,系统自动反编译、插入防护代码、重打包并签名。
- 核心优势:按次或按年付费,无需运维,升级及时(如适配Android 14新特性)。
- 核心劣势:应用包体要上传到第三方服务器,虽然正规厂商签保密协议,但敏感行业依旧避讳。
选型结论:如果预算充足(通常是几十万级采购)且合规监管死,选本地一体机,如果在意迭代速度和成本,先尝试云平台。
国内主流的移动加固服务器厂商及技术流派
行业共识认为,目前加固市场格局已从“百花齐放”收敛为“三分天下”,你能接触到的加固服务器,基本跑不出这三类。
综合安全厂商的加固服务器(政企市场主流)
这类厂商从卖防火墙、WAF起家,加固只是其政企安全解决方案中的一块拼图,代表如奇安信、深信服、绿盟。
- 产品特征:加固能力打包在“移动安全管理平台”里,不单独拆卖,如果只想要纯加固功能,对方有时不愿接小单。
- 技术特点:DEX整体加固+VMP(虚拟机保护)的兼容性做得不错,对Android各厂商的ROM适配度稍弱,偶有崩溃率偏高的情况。
- 适合你吗:你是甲方,且已有上述品牌的全套安全设备,那沿用其加固服务器,统一运维的体验是最好的。
云厂商的移动加固服务(中小开发者首选)
简米云、酷番云等巨头提供的移动安全服务,本质是公共云上的一台“弹性加固服务器”,你不需要采购物理机,在云控制台开通即用。
- 价格优势:有免费额度,付费档从千元级/年的入门版到万元级/年的企业版(含风险检测、盗版监控)。
- 集成优势:跟云平台本身的移动推送、崩溃分析(APM)做了打通,加固后直接发布到应用市场,操作路径短。
- 技术短板:部分隐私合规检测项不如专业厂细致,毕竟是标准化服务,不太接受深度定制。
专精移动安全的厂商(技术天花板)
这类厂商只做移动端一件事:反逆向、反调试、防动态注入,代表如娜迦信息、爱加密、梆梆安全。
- 核心卖点:保险柜式加固,某厂商的加固服务器方案提供“自定义指令集虚拟化”,把DEX字节码转换成私有指令集,IDA Pro和Frida默认无法直接分析,金融客户最吃这一套。
- 价格梯度:私有化部署通常在30万至80万人民币区间(含一年维保),看节点数和并发请求量。
- 特别提醒:选购这类服务器时,问清楚“VMP的密钥是否由硬件加密机保存”?有些便宜方案将密钥做在加固工具里,导致黑客脱壳后可还原整个加固逻辑。
选购加固服务器时,你需要盯着看的硬指标
这一部分是纯实操经验,来源于做过选型的老手反馈。
兼容性指标(决定你上线的崩溃率)
- 要求SaaS平台或本地服务器支持Android 9/10/11/12/13/14全版本兼容测试。
- 确认加固后包体积增加比例,多数情况下,包体会增加3%至8%,低于1%的不太可能做了深度混淆;高于15%的,用户下载转化率会受明显影响。
- 测试小程序/快应用是否适配,部分加固引擎只在APK层面做文章,对容器化应用支撑不行。
安全防护能力项(看报告,别听故事)
- 加壳方案是否为第二代壳或VMP?第一代壳(动态加载)在2026年之后基本已被脱壳机通杀。
- 是否支持SO库加密?只加固DEX不加固SO的,老手用unidbg模拟执行,半小时就能抽干业务逻辑。
- 实施之后,用Jadx和frida-dexdump分别验证,如果这两样工具能直接跑出明文DEX,直接打回重做。
合规与审计功能(本地部署必查)
- 管理后台必须支持三权分立(系统管理员、安全审计员、操作员)。
- 加固操作日志需留存不少于6个月,且日志不可被命令行删除,这是等保测评重点扣分项。
移动加固服务器的典型应用场景拆解
银行App的本地化改造
某城商行采购了一台移动加固服务器用于私有化部署,用于保障核心交易类App的安全,实施路径一般是:
- 在隔离区(DMZ)部署加固服务器,分配独立VLAN。
- 开发在测试环境将APK上传,选择“高强度VMP加固”策略。
- 加固完成后,服务器自动对接行内的签名服务。
- 用自动化脚本检测打包时间,通常1万个方法数的App,加固耗时约10至20分钟,如果单次超过40分钟,说明服务器性能选小了,WAF设备上常见的万兆网卡在这里用不上,反而磁盘IO和CPU主频是关键。
出海应用的高性价比选型
出海App可以直接用云厂商的加固服务,不建议本地自建,原因在于海外渠道(如Google Play)对上架包有目标API级别(targetSdkVersion)硬性要求,国内厂家的加固一体机更新速度通常周期较长,容易跟不上Google政策,导致App上架被拒,云平台则不同,后台模板能自动更新到合规版本,省去自己跟厂商提工单等适配的麻烦。
私有化加固服务器价格与成本逻辑
“移动加固服务器多少钱一台”,这词是搜索热词,但没有标准报价,因为大多数厂家把它当“项目”卖,而非“设备”卖。
- 基础版(仅本地加固引擎+管理后台,无定制):约20万至30万元。
- 标准版(加固引擎+安全检测+防二次打包):约35万至50万元。
- 旗舰版(含VMP深度定制、硬件密钥管理、专属驻场服务):报价在百万元级,且通常需要搭配公司层面的安全集成项目一起采购。
额外须知:本地设备通常标配3年维保,有的厂商报价里不含“策略库升级费”,这是坑,移动安全对抗是动态的,加固策略不升级等于裸奔,下单前务必确认升级是否终身免费计入总价包。
垂直行业的部署注意事项
- 运营商行业:要求服务器必须适配国产化CPU(鲲鹏、飞腾),部分老牌加固厂商只支持x86架构,迁移过去应用会出现崩溃率升高,选型时留出至少2周的兼容性压测窗口。
- 教育行业:预算有限且并发不高,可以租用云SaaS版,每年的费用控制在3万元以内基本满足需求。
- 电商大促场景:云平台的优势相当明显,秒杀高并发时自动扩容,本地一体机若扛不住瞬时流量,必须提前压测,确认其最大并发处理能力,例如是300次/分钟还是1000次/分钟。
移动加固服务器常见问题排查
Q:加固后的App在Android 14的某些机型上闪退,怎么定位?
先别急着怪服务器,检查是否同时使用了反射、动态加载Dex等高风险API,加固服务器通常通过白名单机制来兼容这类行为,解决方案是抓取崩溃日志,把对应方法名加入管理后台的“不加固列表”,重新打包即可解决。
Q:本地加固服务器与CI/CD流水线怎么集成?
你需要的是一套API接口,正规产品的操作路径是:开发代码提交(GitLab触发Jenkins)构建未加固APK,通过curl命令调用加固服务器接口,上传构建产物并附上回调地址,加固完成后,服务器使用回调通知流水线下载产物并执行后续签名配置,全流程在5分钟内完成。
Q:公司同时做iOS和Android,能共用一台加固服务器吗?
市面上单台加固服务器无法同机兼容双平台,iOS的“加固”在App Store审核机制下,更侧重代码混淆和字符串加密(LLVM Obfuscator),与Android的DEX加壳原理不同,稳妥方案是Android用VMP加固服务器,iOS采用编译期混淆插件,两者由不同的服务承载。
市面上没有十全十美的移动加固服务器,只有最适合你业务体量和合规水位的一种。技术选型的落点,永远是先看你卡在哪个评审环节、要过哪一关,抓住兼容性和策略升级这两条主线,你的选择就不会出大错。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/799898.html