云服务器给客户端发UDP数据,核心是做对两件事:服务端用bind()锁定端口,再用sendto()把数据报文发往客户端的IP和端口,只要地址可达,数据就能到达,无关是否“连接”。很多人卡在UDP上,是因为老用TCP的思路去理解它,总觉得要先“握手”,这个观念先放下,后面全是实操细节。
云服务器udp怎么发给客户端先跑通最简单的流程
UDP协议本身就是个“快递员”,地址写对了就送,写不对就丢,云服务器端发送UDP数据,不需要像TCP那样建立连接,直接用内核提供的socket接口就能发,整个流程拆开看,只有四步:
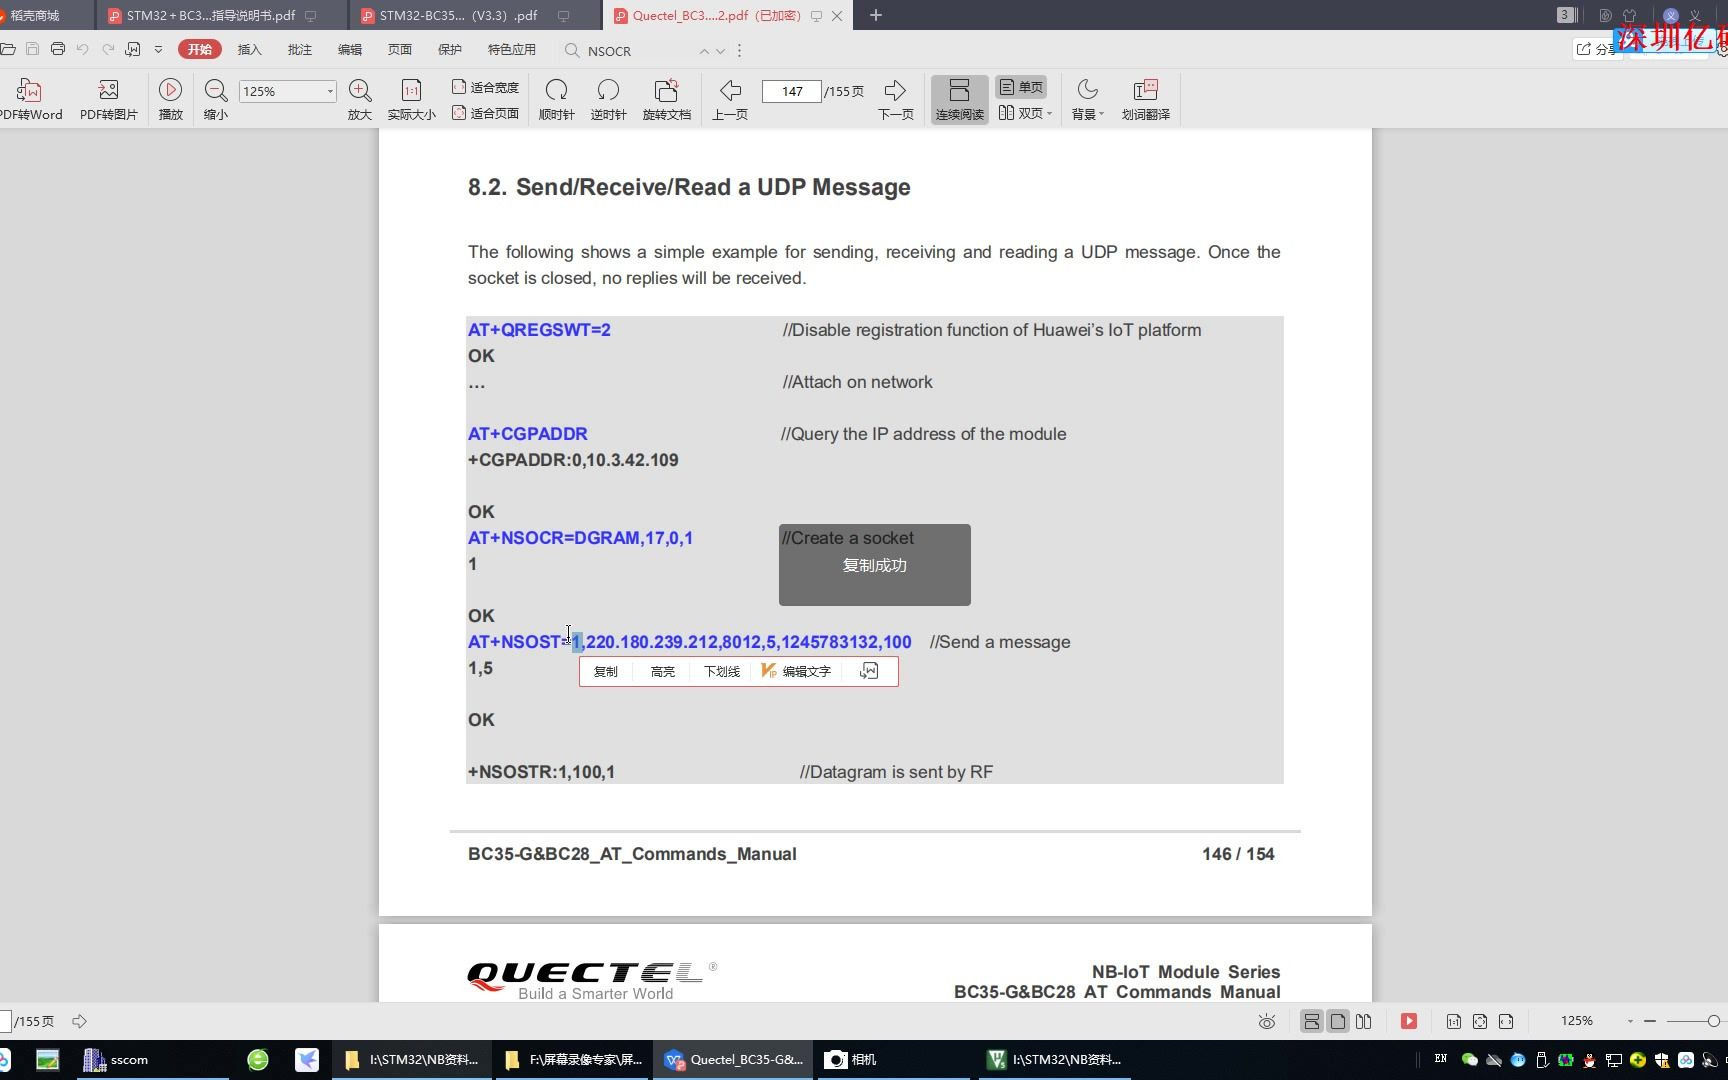
- 创建UDP套接字(socket类型选SOCK_DGRAM)
- 服务器绑定本地IP和端口(bind)
- 用sendto()指定目标地址发送数据
- 客户端用recvfrom()接收并解析数据
其中最容易出问题的,是“服务器该绑哪个IP”。公有云服务器一般有两类IP:内网IP和公网弹性IP,绑定地址建议填0.0.0.0,表示监听所有网卡,这样无论是从内网还是公网过来的报文都能收到,如果你只绑定了内网IP,客户端从公网发来的数据会直接被内核丢弃。
发送数据时,目标地址填什么
客户端收到服务器数据的前提,是知道服务器的公网IP和端口,这一步很直观,但后续报错常出现在这里:
- 目标IP必须填云服务器的公网IP,而不是内网IP
- 目标端口必须填服务端bind()时用的端口,且该端口在云安全组中已放行
- 如果客户端和服务器在同一个VPC内网,可以改用内网IP发送,延迟更低
实操验证时,拿一台本地电脑当客户端,用网络调试助手或Python脚本,指向云服务器的公网IP和端口,发一条UDP消息,服务端能收到,就说明通路没问题,反过来,服务器主动向客户端发送时,直接用sendto()填上客户端刚从recvfrom()里解析出的源地址和端口即可。
客户端在NAT后面?云服务器UDP穿透内网的两种思路
刚才是理想情况:客户端有公网IP,但实际使用中,绝大多数客户端躲在路由器或运营商NAT后面,没有公网地址,这时你拿着“客户端IP=192.168.x.x”去sendto(),数据当然送不到。建议先让客户端主动向服务器发一条UDP报文,服务器拿到NAT映射后的公网IP和端口,再反向sendto(),这就是UDP打洞的基本原理。
为什么UDP可以打洞?因为NAT设备在客户端主动向外发包时,会临时建立一个映射表项,把内网IP:端口映射到公网IP:端口,这个映射生命周期内,外部数据发往映射地址,NAT会转给内网客户端,具体实现有两种常见方案:
- 端口预测法:客户端连续发两条UDP到不同目标端口,服务器对比两条报文的源端口,推测NAT分配端口的规律,再往预测端口发数据
- STUN协商法:客户端向STUN服务器查询自己的公网映射地址,服务器和客户端同时向对方映射地址发UDP数据包,双方都能收到即打通
行业共识认为,大部分家用路由器NAT行为是“锥型NAT”,只要客户端先发过包,服务器往映射地址发送就能成功,但对称型NAT和运营商级NAT(CGNAT)打洞成功率大幅下降,这种情况就需要中转服务器(TURN)转发流量。
UDP穿透失败时,直接用中转转发
如果打洞尝试了五六次都不通,别死磕,在云服务器上跑一个UDP中继进程,客户端A把数据发给中继,中继再转发给客户端B,虽然延迟增加了10到20毫秒,但胜在稳定,中继转发的代码逻辑非常简单:
- 中继服务端维持一个“客户端ID→地址”的映射表
- 收到数据时提取目标ID,查表后原样转发
- 定期清理超时未活跃的表项,防止内存泄漏
由于UDP本身不保证按序到达,中继转发时不用考虑粘包和乱序,这些留给应用层处理即可。
云服务器udp端口不通怎么排查八成是安全组在拦路
如果你按前面的流程做了,但客户端就是收不到,先别怀疑代码。在公有云环境,UDP不通的原因排序是:安全组未放行、防火墙未开放、运营商UDP限速、最后才是程序逻辑错误。
云服务器有四道“门”需要检查:
| 检查点 | 操作位置 | 常见错误 |
|---|---|---|
| 云安全组入方向 | 云控制台 | 只放行了TCP,没放行UDP |
| 云安全组出方向 | 云控制台 | 出方向默认全放,一般没问题 |
| 实例内部防火墙 | iptables/firewalld | 默认策略DROP,未添加UDP规则 |
| 服务端口监听状态 | ss -ulnp | bind失败或端口被占用 |
具体排查步骤:
- 控制台检查安全组规则,确认入方向有一条“UDP 自定义端口”的放行规则,源地址填0.0.0.0/0(或限定客户端IP段)
- 登录服务器执行
firewall-cmd --list-ports或iptables -L -n,看看有没有挡UDP的规则 - 执行
ss -ulnp | grep 端口号,确认服务进程真的在监听UDP端口 - 本地用
nc -u 服务器IP 端口发一条测试消息,配合tcpdump抓包判断报文是否到达
抓包定位UDP丢包问题
tcpdump是排查UDP问题的利器,命令可以直接用:
tcpdump -i eth0 udp port 8080 -nn
在服务端执行上面命令,然后让客户端发包,如果抓包能看到报文到达,但应用收不到,说明是防火墙DROP了;如果完全抓不到包,说明报文根本没到服务器,问题出在安全组或运营商侧。
还需要留意MTU问题,UDP不像TCP有MSS协商机制,如果sendto()的数据超过链路MTU(通常1500字节),IP层会分片,云服务器环境如果启用了VXLAN封装,实际可用MTU会更小,UDP数据报建议控制在1400字节以内,避免分片丢失导致的丢包。
云服务器udp延迟高怎么解决换端口和换传输方式
UDP延迟高的原因,大部分因素不在你的代码,而在网络链路,相比TCP,UDP没有重传和拥塞控制,延迟波动更真实反映底层链路质量,如果你的应用是游戏或音视频,对延迟敏感,可以试试以下方案:
- 更换机房地域:选择离客户端更近的可用区,物理距离决定了基础延迟
- 使用UDP中继节点:BGP网络比普通三网线路更稳定,减少跨网绕行
- 必要时切QUIC协议:QUIC基于UDP但自带加密和丢包重传,比裸UDP更稳
很多云服务商提供“精品线路”的机器,专门优化了UDP传输质量,延迟和丢包率都有明显改善,如果你的UDP应用对实时性要求极高,可以在预算范围内考虑这类机器。这里有个现实问题:云服务器udp价格并不是单独计费的,而是包含在实例带宽费用中,同样带宽下UDP和TCP没有价格区别,区别在于线路质量和是否限速。
代码实战:用Python实现UDP主动下发
文本说了这么多,最后给你一段可以直接跑的最小代码,服务端和客户端都清晰标出,抄下来改改地址就能用。
服务端代码(云服务器上运行)
import socket
server = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
server.bind(('0.0.0.0', 8080))
print('UDP服务已启动,监听0.0.0.0:8080')
# 记录客户端地址,收到第一条消息后立即回复
client_addr = None
while True:
    data, addr = server.recvfrom(2048)
    if client_addr is None:
        client_addr = addr
        print(f'客户端地址已记录:{addr}')
    # 主动向刚发现的客户端发送数据
    server.sendto(f'服务器收到,时间戳:{__import__("time").time()}'.encode(), addr)
客户端代码(本地运行)
import socket
import time
client = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
client.settimeout(3)
# 先给服务器报个到,让服务器知道你的地址
client.sendto(b'hello', ('云服务器公网IP', 8080))
# 接收服务器的回复
try:
    data, addr = client.recvfrom(2048)
    print(f'收到服务器数据:{data.decode()},来源:{addr}')
except socket.timeout:
    print('超时未收到数据,请检查服务器安全组')
这段代码的思路,就是前面说的“客户端先发一条消息报到,服务器拿到地址后主动下发”,这个模式在真实项目中非常常见,比如服务端推送、远程指令下发等场景。
IPv6场景下的差异
如果你的客户端和服务器都在IPv6网络,sendto()的目标地址直接填IPv6地址即可,socket族用AF_INET6。IPv6环境天然没有NAT问题,UDP数据可以双向直通,反而比IPv4更简单,现在不少新上线的云服务器实例支持双栈,如果客户端支持IPv6,优先走IPv6链路,延迟和稳定性通常更好。
云服务器UDP发送常见疑问解答
为什么UDP客户端收不到服务器发的数据?
多数原因是安全组没有放行UDP端口,或者客户端与服务器之间存在NAT且客户端没有先发过数据,按顺序检查:安全组入方向规则、服务器防火墙(iptables/firewalld)、服务进程监听状态,如果客户端在内网,先确认客户端是否有访问公网的能力,并在服务端用tcpdump抓包判断报文是否到达。
UDP打洞和直接发送有什么区别?
直接发送要求客户端地址是公网可达地址,服务器知道这个地址就能发,打洞则用于客户端在内网的情况,需要客户端先主动往服务器发包,让NAT设备建立映射,服务器再利用这个映射回发数据,打洞成功率受NAT类型和运营商策略影响,对称型NAT下通常失败,需要改用中继转发。
UDP数据报最大能发多大?
UDP报文长度字段为16位,理论最大长度65535字节(含UDP头8字节和IP头20字节),但实际网络链路MTU通常为1500字节,超过后IP层会分片或直接丢弃,部分运营商对非标分片报文直接丢包,云服务器环境建议单个UDP数据报控制在1400字节以内,既减少分片又避免被网络设备静默丢弃。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/800161.html