通过云厂商控制台重置密码是最稳妥的方式,命令行修改则适合已能正常登录的场景,两种方法都能在几分钟内完成,且改密码本身不会影响数据。
很多人在第一次接触云服务器时,都遇到过密码设置的困惑,要么是初始密码太复杂记不住,要么是担心密码泄露想定期更换,还有的是买了二手服务器不知道前任主人的密码,无论哪种情况,搞清楚怎么改密码都是走向熟练管理的第一步,这篇文章会直接把各种改密码的路径摊开来讲,包括控制台操作、命令行操作,以及不同操作系统之间的差异。
云服务器改密码影响数据吗
这是新手最容易纠结的问题,先说结论:改密码只涉及身份认证信息,不触碰磁盘上的业务数据,你改的是登录凭证,相当于换了把门锁钥匙,房子里的家具摆设完全不受影响。
但有一个例外场景需要注意:如果你的服务器数据盘没有单独挂载,而是把系统盘和数据放在一起,那么在控制台强制重置密码时,部分云厂商的流程是“先关机再重置”,而关机操作本身不会删除数据,真正的风险点在于,你在执行重置密码前有没有做好快照备份,行业共识认为,无论执行任何系统级操作,提前打一个快照都是成本最低的保险手段,快照相当于给服务器当前状态拍了张照片,万一操作失误,可以随时回滚。
登录云服务器控制台改密码
控制台方式是云厂商提供的官方路径,适用于忘记密码、密码过期、无法登录等几乎所有场景,这也是业内专家推荐的首选方案。
简米云、酷番云、华为云的操作差异
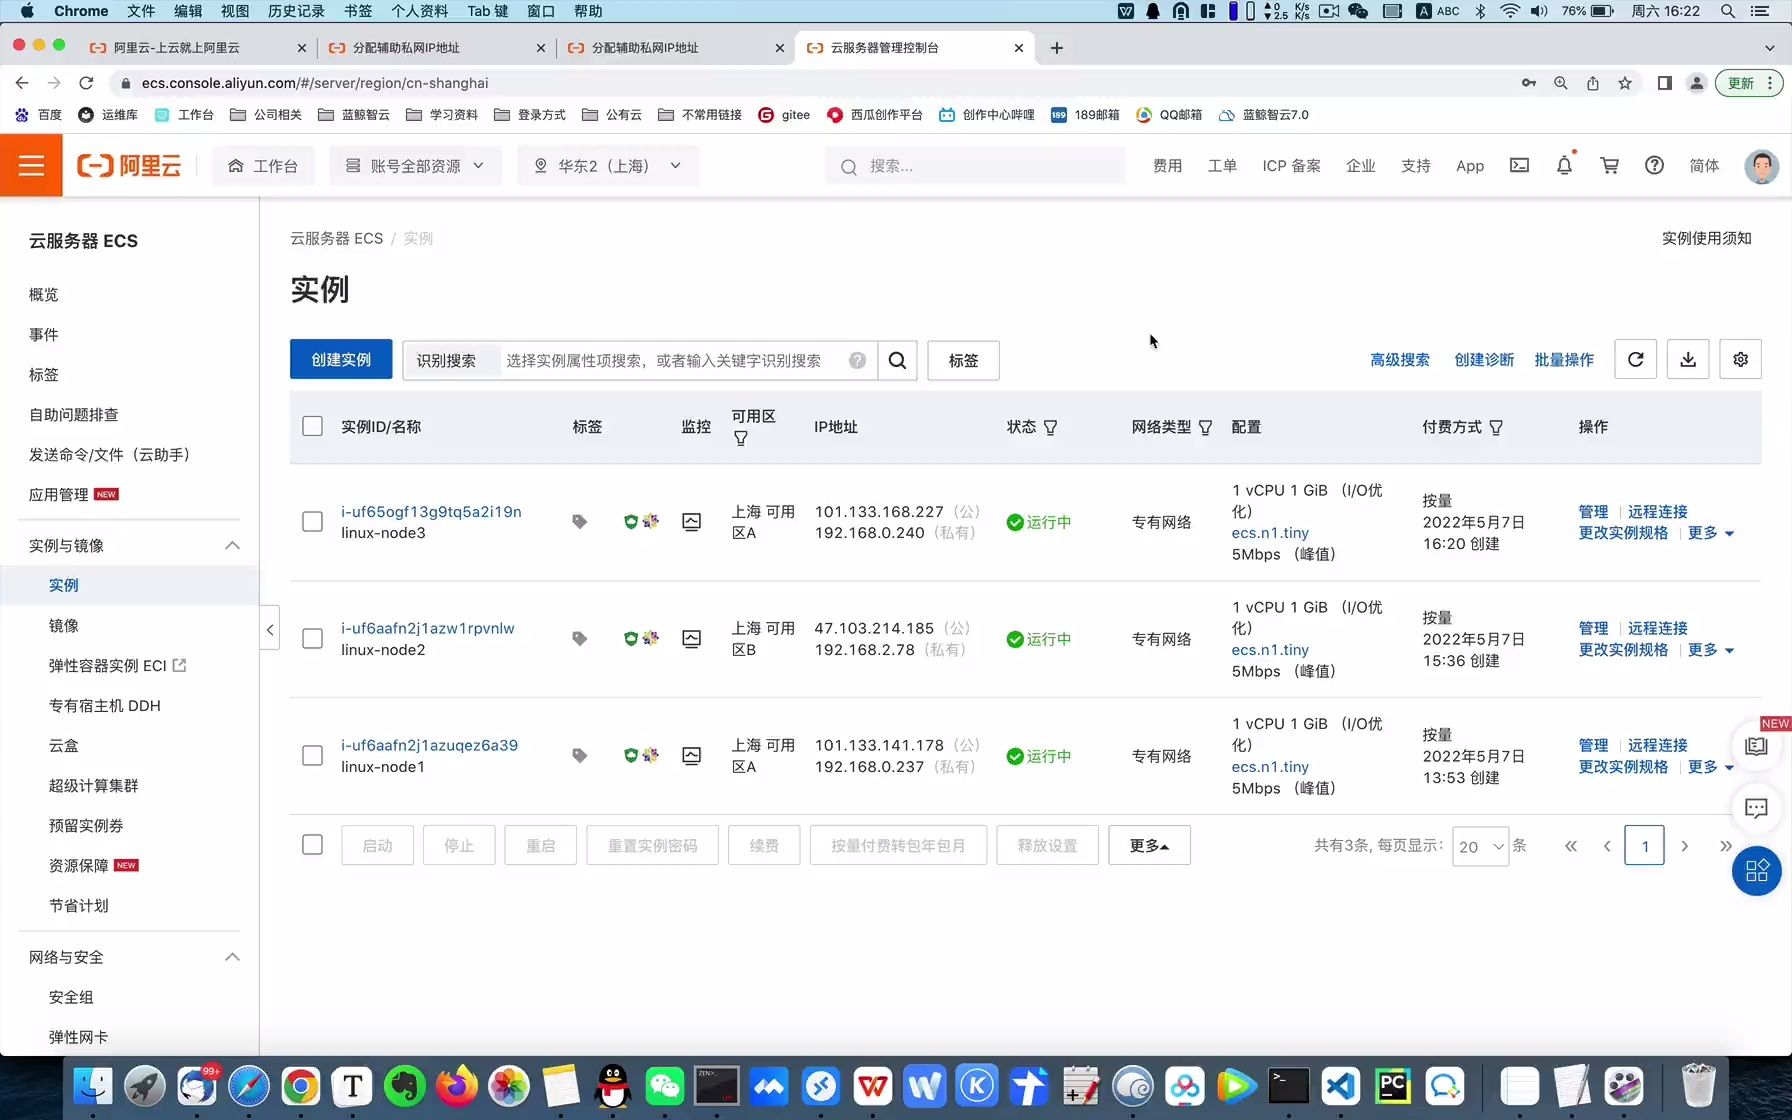
这三家主流厂商的控制台改密码逻辑基本一致,只是按钮位置和名称略有不同,以简米云为例,登录控制台后,找到“实例列表”,点击目标实例的“更多”按钮,下拉菜单里能看到“重置实例密码”,酷番云叫“重置密码”,华为云叫“重置密码”或“修改密码”,入口都在实例的操作菜单里。
不管用哪家,核心流程都遵循四步走:
- 打开实例详情页,找到密码重置入口
- 输入新密码,需要满足一定复杂度要求(通常至少8位,包含大小写字母和数字)
- 选择“强制重启”或“自动重启”方式使密码生效
- 确认操作,等待几分钟完成
这里有一个关键细节:如果实例处于“运行中”状态,重置密码后会要求重启实例才能生效,如果是“已停止”状态,则无需额外重启。
为什么重置后需要重启
密码存储在系统的认证服务中,运行中的系统不会主动去读新密码,必须重启一次让认证服务重新加载,这个机制意味着,对于跑着线上业务的服务器,控制台重置密码不是零影响的,你需要规划一个业务低峰期来做这件事。
linux云服务器怎么改密码
Linux服务器改密码主要掌握两个工具:passwd 和 chpasswd,前者适合交互式修改,后者适合批量修改或脚本自动化。
登录状态下用passwd命令
打开SSH连接工具(比如Xshell、Putty、Termius),连接到服务器后,键入 passwd 命令,系统会提示你先输入当前密码验证身份,验证通过后输入两次新密码即可完成修改,整个过程非常直接,适合单个用户修改。
操作示例:
[root@instance ~]# passwd
Changing password for user root.
Current password:
New password:
Retype new password:
passwd: all authentication tokens updated successfully
用chpasswd快速修改
如果你需要修改的是某个非交互式账户,或者想在脚本里自动改密码,chpasswd 会比较高效,先确定用户名,然后执行命令把用户名和密码一并传入,比如把 www 用户的密码改成 NewPass123!,可以这样写:
echo 'www:NewPass123!' | chpasswd
这种方式不会在屏幕上回显密码,安全性比直接传参要高一些。
修改root密码与普通用户密码的区别
root用户是系统的超级管理员,改密码的权限上没有限制,普通用户则不同,受限账户在修改自己密码时,会被要求先输入旧密码,如果你不小心把普通用户密码忘了,只能用root身份登录后,用 passwd 用户名 的形式强制重置,不需要输入旧密码。
重置云服务器密码要多久
从触发操作到密码真正生效,时间取决于你走的路径。
| 操作方式 | 生效时间 | 是否重启 |
|---|---|---|
| 控制台重置(实例运行中) | 1-5分钟 | 需要重启 |
| 控制台重置(实例已停止) | 1-3分钟 | 无需重启 |
| 命令行passwd | 即时生效 | 不需要 |
| 命令行chpasswd | 即时生效 | 不需要 |
为什么控制台有时会感觉比较慢?因为云厂商后台要把新密码下发到物理宿主机,再由宿主机的管理通道写入虚拟机的虚拟机监视器层,这个过程涉及多层网络通信,如果实例的监控数据异常,或者宿主机的负载较高,速度就会减慢,大多数情况下,5分钟之内都能完成。
云服务器密码忘了怎么办
忘记密码是最高频的支持场景,此时你已经无法登录系统,唯一的途径就是走控制台重置,具体回到我们第一部分讲到的步骤,实质上就是让云厂商的管理通道介入,绕过系统内部的登录认证,从虚拟化底层把你设置的新密码写入。
有几个关键点需要特别注意:
- 确认实例地域,选错地域会导致找不到实例
- 核对实例ID,这是唯一标识,不要搞混同名的服务器
- 记录新密码,云厂商后台只能看到重置记录,看不到明文密码
有一个容易踩的坑是:有些用户会把“重置密码”和“重置系统”搞混,前者只是改登录凭据,后者是重新装一遍操作系统,会清空系统盘里的所有数据,在控制台上操作时,这两个按钮往往离得很近,务必确认自己点击的是“重置密码”而不是“重置系统”。
Windows云服务器改用户密码
Windows服务器跟Linux走的是完全不同的路子,但核心原理类似,都是通过本地的安全账户管理器来管理密码。
用远程桌面登录修改
如果你当前还能远程桌面连上服务器,打开“计算机管理”工具,在左侧导航找到“本地用户和组”,双击用户列表里的Administrator或者你自己的账户,选择“设置密码”,按提示输入新密码即可,这种方式最安全,因为你是在已认证的会话里操作,不会产生锁定的风险。
通过控制台VNC登录找回
如果远程桌面进不去,你得切换到云厂商控制台的VNC登录入口,VNC不依赖网络协议,相当于直接操作虚拟机的显示器,能看到完整的Windows桌面,通过VNC登录后,按照上面的步骤修改密码,然后重新用远程桌面连接,VNC的体验比较卡顿,因为走的是浏览器端的虚拟显示协议,每操作一步都可能有一两秒的延迟,需要多点耐心。
Windows密码策略注意事项
Windows默认的密码策略要求密码至少包含三种字符类型,不能包含用户名,如果你设的密码一直提示不满足策略要求,可以在“本地安全策略”里调整“密码必须符合复杂性要求”这个选项,批量运维场景下,你也可以用命令行工具 net user 用户名 新密码 /domain 来实现修改,但注意其中的 /domain 参数适用于域环境,仅本机操作时不需要加。
修改密码后需要做的几件小事
密码改完不等于万事大吉,还有几个收尾动作建议顺手做完。
更新SSH密钥对的关系
如果你用的是密钥对登录而不是密码登录,改完密码后要检查一下密钥对是否还能正常工作,部分云平台在重置密码后会把历史密钥失效,你需要重新绑定密钥对或生成新的密钥。
检查其他服务是否受影响
你的网站后台、数据库管理界面、FTP工具等可能都保存着旧的服务器密码,这些地方的连接信息需要同步更新,否则会出现“可以SSH登录但网站后台报错”的诡异现象。
开启二步验证增加安全性
现在大多数云厂商都支持为控制台账户开启MFA多因素认证,具体路径一般在“账号安全设置”里,服务器密码是网络上的第一道锁,认证信息保护好自己的密码,再加上一道MFA,云服务器登录安全性的提升立竿见影。
云服务器改密码常见问题解答
Q1:云服务器改密码时提示“实例状态不允许执行重置密码操作”,是什么原因?
这是因为实例正处于“锁定中”或“迁移中”的状态,通常发生在欠费停机后恢复,或者云平台正在进行底层宿主机迁移时,稍等几分钟再刷新页面查看实例状态,确认变成“运行中”或“已停止”后再操作。
Q2:重置云服务器密码时用新密码还是旧密码?
重置操作使用你在控制台输入的新密码,如果实例处于运行中,重启后生效;如果实例处于停止状态,下次开机时直接生效,旧密码在重置成功那一刻起即告作废。
Q3:通过命令修密码与管理控制台重置密码,选哪一种更好?
能登录系统的前提下,用命令更快捷,不影响业务进程,无需重启,无法登录时只能走控制台,生命周期管理场景下,比如旧服务器即将退役、新管理员接手,建议优先控制台重置且同步更换密钥对,这样能确保上一个维护者手中的所有凭证全部失效。
密码管理归根结底是一个习惯问题,定期更换密码、保证密码复杂度的同时为每个服务器配上不同的密码、记录在可靠的密码管理工具中,这样既能保证安全,也不用担心遗忘带来的麻烦。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/800305.html