防火墙后面设置FTP服务器的核心不是只开21端口,而是把控制通道和数据通道一起规划:主动模式让服务器连客户端,被动模式让客户端连服务器开放的高端口范围;企业内网通常优先选被动模式,固定端口段,再在防火墙和NAT上放行与映射。
先弄懂FTP为什么总被防火墙卡住
FTP这套老协议有点像开两扇门,一扇门用来登录、发命令,另一扇门用来传文件,很多人上来只放行21端口,结果能登录、能输密码,一到列目录或上传就卡住,问题多半不在账号,而在数据通道。
控制连接和数据连接是两条路
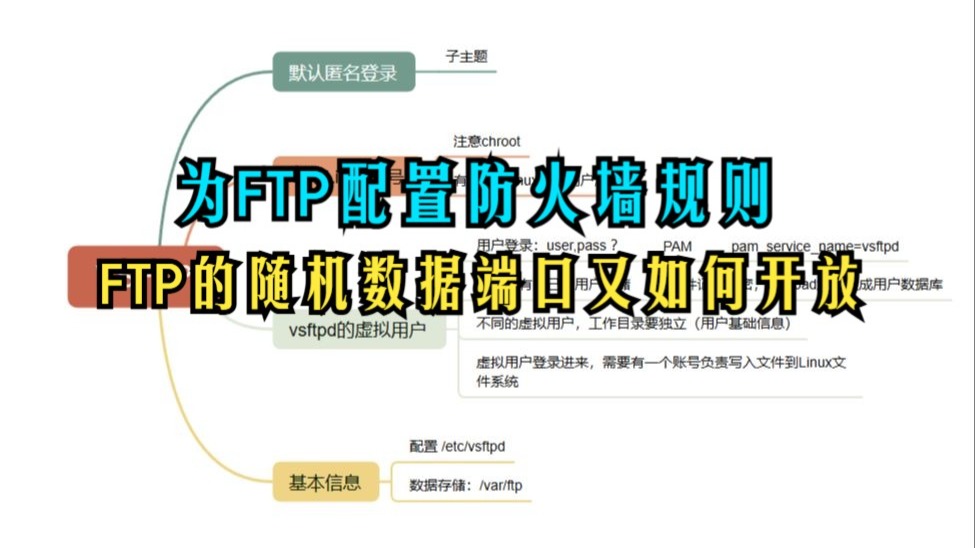
据RFC 959,FTP采用双连接模型:控制连接通常走21端口,数据连接另走一条路,主动模式和被动模式的差别,就在这条数据连接由谁发起。
| 对比项 | 主动模式 | 被动模式 |
|---|---|---|
| 数据连接发起方 | 服务器主动连客户端 | 客户端主动连服务器 |
| 服务器端口 | 数据连接默认从20端口发起 | 服务器开放一个高端口范围 |
| 防火墙放行重点 | 客户端入方向高位端口、服务器出方向20 | 服务器入方向21端口加固定被动端口段 |
| NAT后难度 | 较高,客户端在NAT后容易失败 | 较低,适合企业内网和云环境 |
| 常见建议 | 不推荐作为默认方案 | 防火墙后优先使用 |
口语点说,主动模式是服务器回头找客户端,客户端在防火墙后面时经常找不到;被动模式是客户端再敲服务器的另一扇门,只要这扇门提前放行,路径更可控。
防火墙后FTP被动模式端口怎么开放
这一步是成败关键,不要图省事开放全部高端口,也不要把被动端口段设得过大,比较稳妥的做法是固定一段,比如50000-50100,让防火墙、NAT、安全组、审计规则都围绕这一段配置。
Linux下用vsftpd时,可在/etc/vsftpd/vsftpd.conf中配置:
pasv_enable=YES
pasv_min_port=50000
pasv_max_port=50100
pasv_address=你的公网IP
然后放行防火墙:
firewall-cmd --permanent --add-port=21/tcp
firewall-cmd --permanent --add-port=50000-50100/tcp
firewall-cmd --reload
如果服务器在NAT后面,还要把公网IP的21端口和50000-50100端口段映射到内网服务器IP,Windows Server的IIS FTP则在“FTP防火墙支持”里填写数据通道端口范围,并把外部IPv4地址设为公网IP,再在Windows防火墙入站规则中放行同一段端口。
云上环境别漏了安全组和云防火墙,入方向放行21/tcp和50000-50100/tcp,出方向按需放行,部分路由器或防火墙带FTP ALG,会自动改写FTP报文里的地址和端口,固定被动端口段后如果出现连接错乱,可以尝试关闭ALG,避免它和手工映射打架。
验证时不要只看“登录成功”,用FTP客户端切到被动模式,执行列目录、上传、下载各一次;服务端用ss -lntp | grep vsftpd看监听,防火墙日志看50000段是否有放行记录,能登录但列不出目录,优先查被动端口段和NAT映射。
内网FTP服务器和SFTP哪个更安全
如果只比较协议本身,行业共识认为SFTP更省心,FTP默认明文传输账号、密码和文件内容,FTPS能加密但仍是双通道,防火墙仍要照顾数据连接;SFTP基于SSH,通常只走22端口,单通道,穿越防火墙更简单。
| 对比项 | FTP/FTPS | SFTP |
|---|---|---|
| 加密 | FTP明文,FTPS可加密 | 默认加密 |
| 端口 | 21加数据端口段 | 通常只开22 |
| 防火墙配置 | 被动端口段、NAT映射较复杂 | 单端口,策略简单 |
| 适用场景 | 老系统对接、特定设备 | 内网传文件、运维交付 |
内网里能给SFTP就别硬上FTP,必须用FTP时,至少上FTPS,把被动端口段固定,别把21端口直接暴露到公网,业内专家指出,FTP的明文特性在等保测评和安全检查中容易被要求整改,提前用SFTP替代能少走回头路。
企业防火墙后搭建FTP服务器成本高吗
软件本身可能不贵,开源方案免费,Windows自带IIS也能用,钱主要花在公网IP、带宽、NAT映射、日志审计和运维上,商业FTP网关通常按并发数或年授权收费;云上公网IP、NAT网关和带宽按量或按月计费,较大比例的成本不在装软件,而在后续的安全加固和故障排查。
如果只是内部小范围传文件,用现成的SFTP服务或企业网盘,往往比单独维护一套FTP更划算,需要和旧设备对接、必须走FTP协议时,再把固定被动端口段、账号隔离、日志留存一次配好。
国内机房防火墙后FTP服务器配置注意事项
国内机房常见三层策略:物理防火墙、云安全组、运营商边界,三处都要放行21/tcp和被动端口段,只改一处容易出现“本机通、外网不通”,被动端口段不建议开得太大,100个以内并固定,便于审计和排障,跨地域访问走公网时,还要确认运营商或云厂商是否对21端口有额外限制,必要时提交工单说明用途,按《网络安全法》相关规定,网络日志通常要留存不少于六个月,FTP登录和传输日志别只留在本机。
一步一步落地:防火墙后FTP服务器配置清单
- 定模式:企业内网优先被动模式,客户端统一勾选被动。
- 定端口:控制端口21,被动端口固定为50000-50100,写进配置文件和变更记录。
- 配服务端:vsftpd填
pasv_address,IIS填外部IP和数据通道端口范围。 - 放行防火墙:本机防火墙、云安全组、机房防火墙都放行21和50000-50100。
- 做NAT:公网21映射到内网21,公网50000-50100映射到内网同一段。
- 验客户端:列目录、上传、下载各测一次,确认被动模式生效。
- 留日志:记录登录、失败尝试、传输动作,按法规要求留存。
把FTP放在防火墙后面,关键不是背命令,而是把控制通道和数据通道当成两条独立的路来设计,固定被动端口段、NAT映射、客户端被动模式、日志审计四件事做到位,FTP才能在受控前提下稳定跑。
防火墙后面怎么设置FTP服务器:三个高频问题
为什么FTP能登录却列不出目录?
多数是数据通道没通,查被动端口段是否在服务端配置、防火墙和安全组是否放行、NAT是否映射同一段端口,以及客户端是否处于被动模式,只开21端口时,登录成功但数据传输失败很常见。
能不能只开21端口就用FTP?
不能稳定使用,FTP的数据连接是另一条连接,主动模式需要服务器回连客户端,被动模式需要客户端连服务器高端口,只开21,控制连接能建立,数据连接仍会被拦,必须按模式放行对应数据端口。
FTP over TLS能替代SFTP吗?
能加密,但不能简化防火墙,FTPS仍然是FTP双通道,被动端口段和NAT映射照样要配;SFTP走SSH单端口,策略更简单,防火墙后能用SFTP就优先SFTP;必须用FTP时,按固定被动端口段放行并启用TLS加密。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/800992.html