服务器IP端口不是在一个地方设置的:IP在网络配置或云控制台绑定,端口在服务监听配置和防火墙/安全组放行规则里;只改一处,外网多数情况下仍然不通。
服务器像一栋楼,IP是门牌号,端口是房间号,门牌号由网卡或云平台分配,房间号由具体服务决定,很多人搜“服务器的ip端口怎么设置在哪里”,卡住的原因往往不是不会改,而是把“服务监听”“系统防火墙”“云安全组”三件事混成了一件。
先把IP和端口分开看:它们各自“住”在哪里
IP解决“找到哪台机器”,端口解决“找到机器上的哪个服务”,在服务器里,这两类配置不在同一个页面,也不由同一个角色管理。
- IP地址:Linux看网卡配置文件或
ip addr;Windows看网络适配器或ipconfig;云服务器还要看控制台里的私网IP、弹性公网IP。 - 端口:先看服务程序监听哪个端口,例如Nginx的
listen、SSH的Port、MySQL的port;再看系统防火墙和云安全组有没有放行。 - 验证入口:Linux用
ss -lntp,Windows用netstat -ano,能直接看到“谁在监听哪个IP和端口”。
| 设置对象 | 常见位置 | 验证方式 |
|---|---|---|
| 网卡IP | Linux的/etc/sysconfig/network-scripts/ifcfg-或Netplan;Windows网络适配器 |
ip addr、ipconfig |
| 云公网IP | 云控制台实例详情、弹性公网IP绑定页 | 控制台查看,不建议在系统里手改公网IP |
| 服务端口 | Nginx listen、Apache Listen、MySQL port、SSH Port |
ss -lntp、netstat -ano |
| 放行规则 | firewalld、ufw、iptables、Windows高级安全防火墙、云安全组 | firewall-cmd --list-ports、安全组入方向 |
云服务器IP端口怎么设置在哪里:控制台和系统内各管一段
云服务器比本地服务器多了一层“云平台网络”,你在系统里看到的通常是私网IP,公网访问要靠弹性公网IP或公网NAT,端口也不是在控制台“改一下”就完事,控制台负责放行,系统内负责监听。
云服务器公网IP在哪里看、在哪里绑
购买实例后,进入控制台实例详情页,先看私网IP和网卡信息,需要公网访问时,再去弹性公网IP页面绑定实例,常见路径是“控制台云服务器实例网络与安全弹性公网IP”,不同云平台菜单名称略有差异,但逻辑一致:公网IP由云平台分配,系统内不要手动把私网地址改成公网地址。
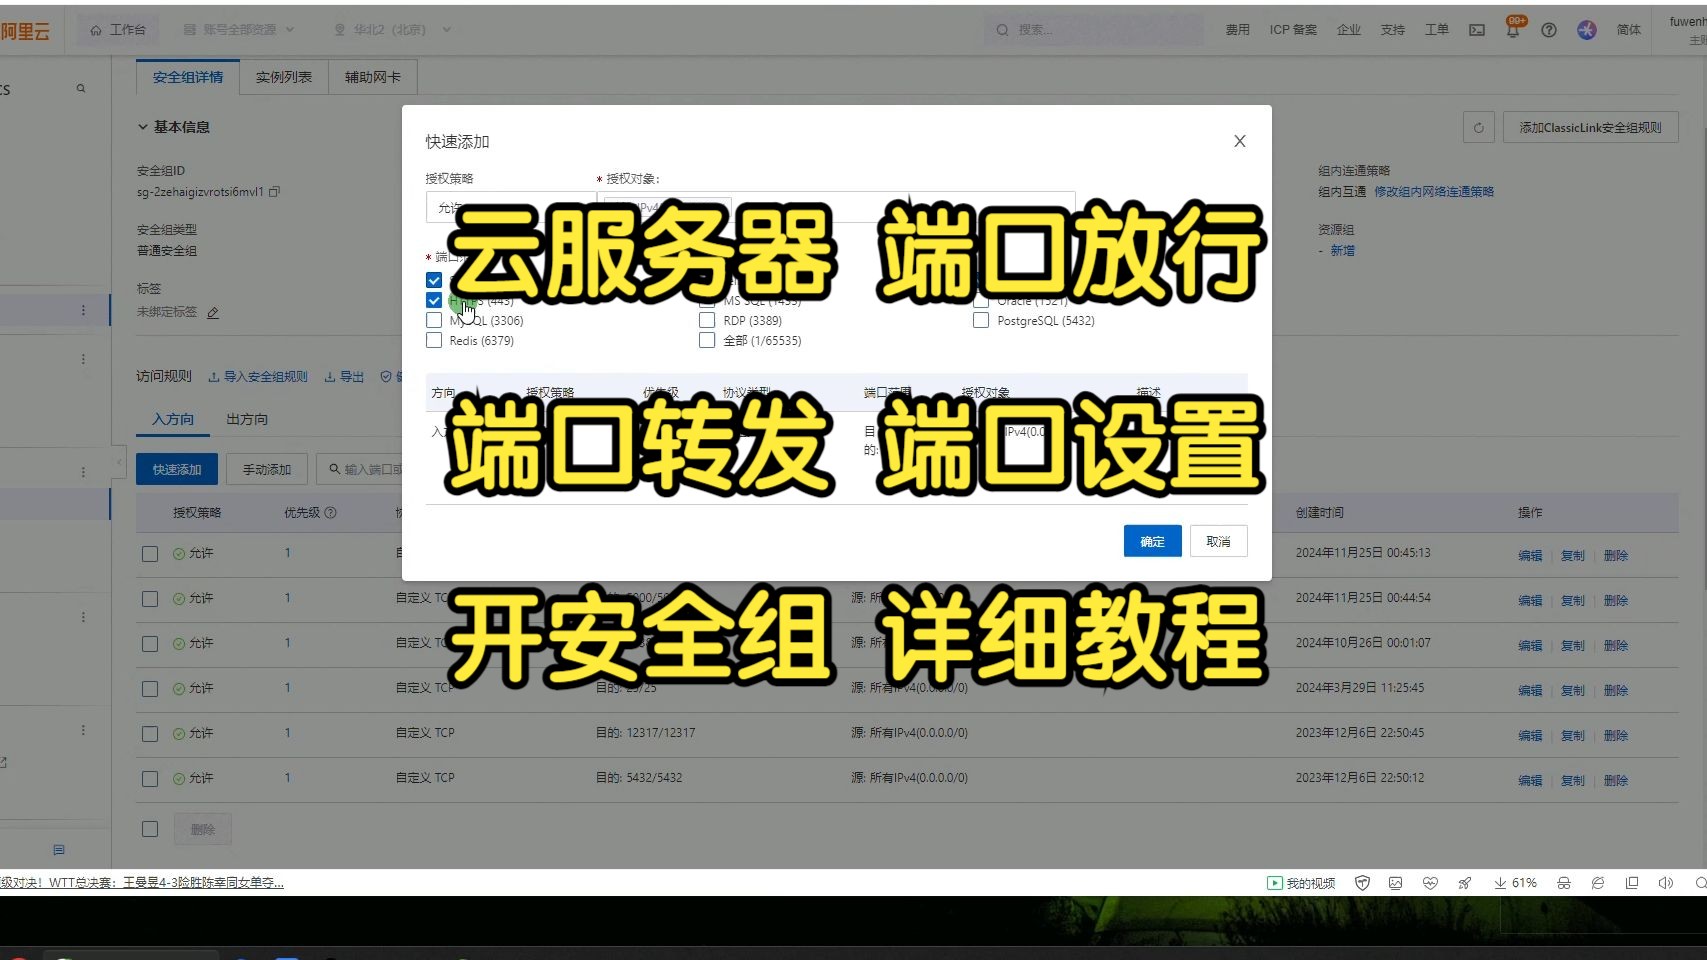
安全组端口怎么开放
安全组相当于云平台门口的保安,路径通常是“控制台实例安全组入方向手动添加规则”。
- 协议选TCP,端口范围写实际服务端口,例如
8080/8080。 - 源地址尽量填办公网IP或应用服务器私网IP,生产数据库不要直接对
0.0.0/0开放。 - 放行后从外网验证:
nc -vz 公网IP 8080,或者用telnet 公网IP 8080。
行业共识认为,端口放行应遵循最小权限,先收紧来源,再按需放开。
Windows服务器和Linux服务器IP端口设置有什么区别
两者的核心区别在操作入口,不在网络原理。
- Linux:改服务配置文件,再用firewalld或ufw放行,例如CentOS执行
sudo firewall-cmd --add-port=8080/tcp --permanent,再sudo firewall-cmd --reload;Ubuntu可用sudo ufw allow 8080/tcp。 - Windows:打开
wf.msc新建入站规则,选择端口和协议;远程桌面改端口则要动注册表HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\PortNumber,改成十进制新端口。 - 共同点:改完服务要重启或重载,系统防火墙和云安全组都要放行,缺一层都不通。
服务器IP地址和端口号怎么填写才不出错
连接串里的IP和端口,填错最多的情况是把“公网入口”和“内网地址”混着用,判断规则不复杂:谁访问、从哪访问,决定填什么。
连接串里的IP填公网还是私网
- 同一VPC内的应用连数据库,优先填私网IP,延迟低,也更安全。
- 跨公网访问Web服务,填公网IP或域名,端口填服务实际监听端口。
- 本机自测填
0.0.1,但注意监听地址如果是0.0.1,外网一定进不来。 - 端口填的是服务端口,不是安全组规则编号,也不是路由器管理页面里的映射编号。
| 使用场景 | IP填什么 | 端口填什么 | 注意点 |
|---|---|---|---|
| 浏览器访问网站 | 公网IP或域名 | 80/443或自定义端口 | 境内网站服务通常涉及备案 |
| 应用连数据库 | 数据库私网IP | 3306或实际端口 | 安全组只放行应用服务器 |
| SSH远程登录 | 公网IP | 22或修改后的端口 | 建议密钥登录并限制来源 |
| 本机调试 | 0.0.1 | 服务监听端口 | 监听地址不能只绑回环 |
端口冲突和监听地址排查
改端口前先看占用,Linux执行ss -lntp | grep :8080或lsof -i:8080;Windows执行netstat -ano | findstr :8080,如果服务监听的是0.0.1:8080,只有本机能访问;要对外提供服务,Nginx可写成listen 0.0.0.0:8080;,改完执行nginx -s reload。
服务器端口开放要收费吗,哪些场景涉及额外费用
端口本身通常不收费,安全组放行、系统防火墙放行也不单独计费,真正可能产生费用的是公网IP、带宽、流量、负载均衡、NAT网关等网络资源,具体以云厂商控制台价格页为准(据公开云服务计费规则),所以别把“开端口”理解成购买端口,它更像配置门禁。
上海地域云服务器IP端口怎么设置
地域主要影响控制台入口、网络时延和可用区选择,不改变端口设置逻辑,控制台切到上海地域,找到实例,绑定弹性公网IP,进安全组加入方向规则,再登录系统放行防火墙即可,面向上海及周边用户选上海地域,访问时延通常更可控;端口规则和北京、广州等地域一致。
据工信部相关规定,境内服务器对外提供网站服务通常需完成ICP备案,公网能通不等于网站一定能用,备案和域名解析也要纳入检查。
从零设置一个对外服务的IP端口:按顺序做
- 改服务监听:以Nginx为例,在配置里写
listen 0.0.0.0:8080;,保存后执行nginx -t和nginx -s reload。 - 看本机监听:执行
ss -lntp | grep 8080,确认监听地址不是0.0.1。 - 放行系统防火墙:CentOS用firewalld加端口并重载;Ubuntu用
ufw allow 8080/tcp;Windows在wf.msc新建入站规则。 - 放行云安全组:入方向添加TCP 8080,源IP尽量限制到具体网段。
- 分层验证:本机
curl http://127.0.0.1:8080,内网curl http://私网IP:8080,外网nc -vz 公网IP 8080。 - 按顺序排错:服务监听地址、系统防火墙、云安全组、路由和运营商限制、应用自身,不要一上来就怀疑公网IP。
- 做安全收尾:SSH改端口加密钥,数据库只留内网,日志和监控跟上,业内专家指出,改默认端口只能减少扫描噪音,不能替代认证和访问控制。
IP是门牌,端口是房门,服务监听是门内房间,防火墙和安全组是门禁。 设置时按“服务监听系统防火墙云安全组验证”走,基本不会迷路。
服务器IP端口设置在哪里:常见Q&A
服务器IP端口怎么设置在哪里,改完为什么外网还是访问不了?
先看ss -lntp里的监听地址是不是0.0.0或公网网卡地址;再看firewall-cmd --list-ports或ufw状态;然后查云安全组入方向;最后确认网站备案、运营商端口限制和应用本身是否正常。
Windows服务器远程端口怎么修改,改完要注意什么?
在注册表HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp下把PortNumber改成十进制新端口,系统防火墙和云安全组同步放行,再重启远程桌面服务,操作时保留旧端口会话,确认新端口能登录后再关闭旧规则。
本地服务器和云服务器端口映射有什么区别?
本地服务器通常靠路由器端口映射加系统防火墙,前提是有公网入口;云服务器靠安全组、NAT网关或负载均衡加系统防火墙,公网入口由云平台分配,无论哪种,外部访问最终都落到“公网入口IP加放行端口”,再转到“内网IP加服务端口”。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/801120.html