忘记MySQL密码后如何在5分钟内完成重置
当MySQL密码遗失导致服务中断时,最快的恢复路径是使用skip-grant-tables模式绕过权限验证,进入系统后直接修改密码字段,整个过程大约需要5分钟。 这是数据库运维中最常见的故障场景之一,操作难度不高,但思路必须清晰,全网搜索“mysql数据库密码忘了怎么修改”的用户,绝大多数都卡在第一步不知道如何重启服务,或者不知道修改完密码后如何退出特殊模式。
mysql忘记密码怎么办:先理解绕过原理再动手
在敲任何命令之前,必须先弄明白一件事:mysql数据库密码忘了怎么修改的核心思路,不是“找回”原密码,而是“绕过”密码验证,然后重置为新密码,密码是以哈希形式存储在mysql.user表中的,理论上无法逆向还原,所以一切“找回密码”的工具都不靠谱,正规方案只有重置一条路。
具体逻辑如下:
mysqld进程启动时会加载权限表- 加上
--skip-grant-tables参数后,进程启动时将跳过权限检查 - 此时任何客户端连接都不需要密码,且拥有全部权限
- 接入后执行
FLUSH PRIVILEGES让权限修改生效,再替换密码 - 重启服务去掉特殊参数,恢复正常登录
业内专家指出,整个操作的安全风险集中在“跳过权限检查”这个窗口期,如果服务器是公网IP,且端口暴露在防火墙之外,这个窗口期内的任意连接都能直接操作数据库,风险极高,所以操作前必须确认网络隔离。
mysql修改root密码的几种方法对比:两种主流路线
很多网上的教程写得晦涩,导致新手把简单问题复杂化,其实主流的mysql忘记密码怎么办的方案就两条,各有适用场景。
| 方案 | 适用场景 | 操作难度 | 恢复速度 |
|---|---|---|---|
| skip-grant-tables 直改 | 本机或内网服务器,单机环境 | 低 | 2-5分钟 |
| init-file 初始化文件 | 有权限创建文件的远程服务器 | 中 | 5-10分钟 |
下面对两种方案分别拆解,第一条路线最通用,第二条路线适合无法直接重启服务的托管环境。
skip-grant-tables 直改(推荐首选)
这是最经典的方法,适用范围最广,几乎所有版本的MySQL和MariaDB都支持,核心流程是停服务、改启动参数、进系统改密码、恢复正常启动。
第一步:停止当前MySQL服务
不同操作系统下的命令差别很大,需要区分操作:
- 系统使用systemd(CentOS 7+、Ubuntu 16.04+):执行
systemctl stop mysqld(或mysql,取决于安装包名称) - 系统使用init.d(老版本):执行
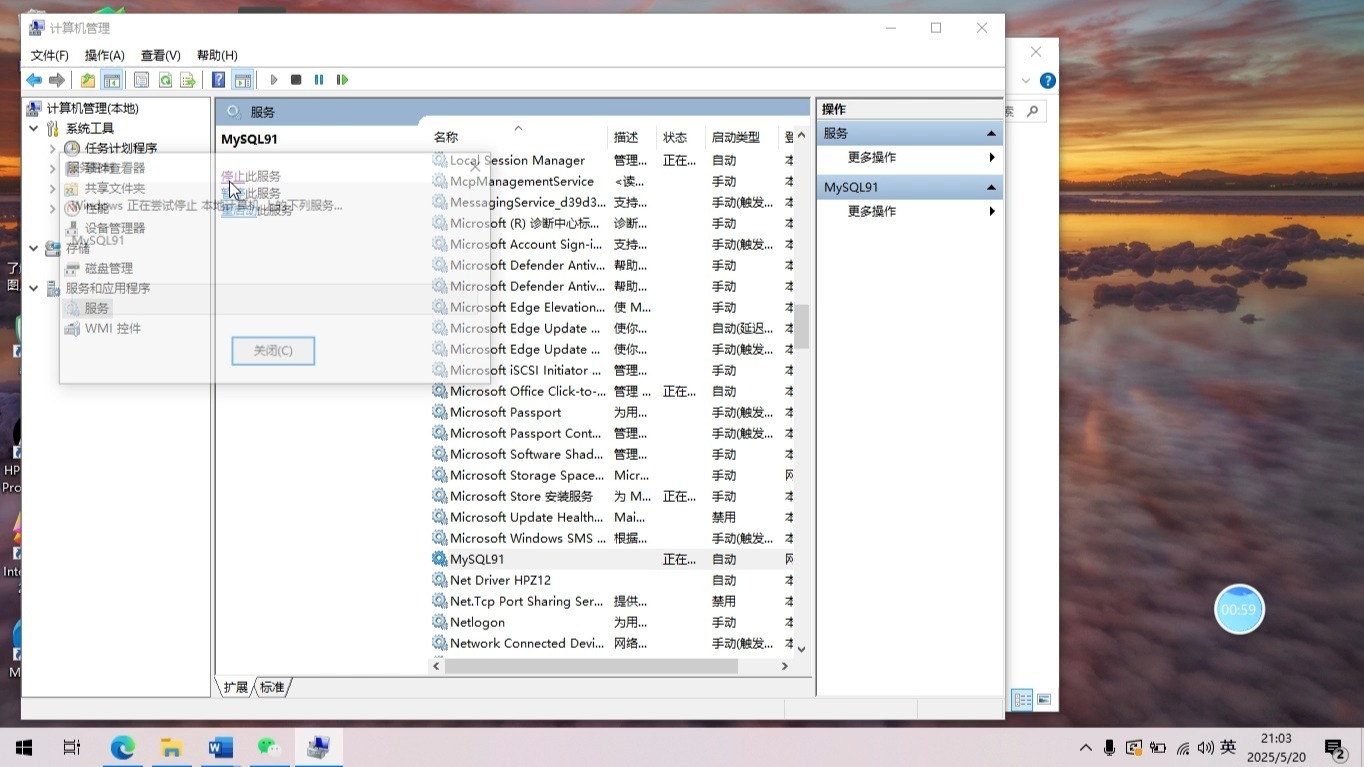
/etc/init.d/mysql stop - Windows系统:在“服务”管理器中找到
MySQL服务,右键停止,或者在管理员命令行中执行net stop mysql
第二步:使用跳过授权表模式启动
这是整个处理流程中最关键的一步,操作方式决定了后续能否顺利连接。
- Linux/macOS环境下,使用
mysqld_safe方式启动:mysqld_safe --skip-grant-tables &,或者mysqld --skip-grant-tables --skip-networking & - Windows环境下,在命令行中以
mysqld --skip-grant-tables --skip-networking启动
这里有一个特别容易踩的坑:参数--skip-networking不能漏掉,它的作用是禁止TCP/IP网络连接,只允许本机通过socket或localhost连接,加上它,远程任何机器都无法趁机连入你的数据库,极大降低了风险。
第三步:无密码进入MySQL
在另一个终端窗口中执行mysql -u root,正常情况下可以直接进入mysql>提示符,不需要输入密码,如果提示无法连接,多半是第二步的启动方式不对,需要检查服务是否真的在运行,用ps aux | grep mysqld看到进程列表中有mysqld进程才算成功。
第四步:重置root密码
进入mysql交互界面后,需要按顺序执行以下SQL语句:
FLUSH PRIVILEGES;
ALTER USER 'root'@'localhost' IDENTIFIED BY '新的强密码';
FLUSH PRIVILEGES;
注意ALTER USER在MySQL 5.7.6及以上版本才支持,如果是老版本,需要使用SET PASSWORD FOR 'root'@'localhost' = PASSWORD('新密码');这种方式。
密码本身要符合强密码规范,建议至少12位,包含大小写字母、数字和特殊字符,行业共识认为,运维类账号的密码复杂度直接决定了数据库被暴力破解的门槛。
第五步:退出并恢复正常启动
执行exit退出mysql客户端,然后杀掉特殊模式的mysqld进程,重启服务:
- 执行
killall mysqld或pkill -9 mysqld结束特殊模式的进程 - 再执行
systemctl start mysqld恢复正常启动 - 用新密码登录验证:
mysql -u root -p,输入刚才设置的新密码
init-file 初始化方案(适合无法停服的场景)
有些云数据库实例或者托管环境,用户没有直接操作系统的权限,无法手动停止服务,这种场景下可以使用init-file参数,在数据库启动时自动执行指定文件中的SQL命令,将该文件中的重置密码语句自动执行。
操作步骤如下:
- 在服务器任意可写目录下创建文件
/tmp/mysql-reset.sql,写入ALTER USER 'root'@'localhost' IDENTIFIED BY '新密码'; - 使用命令行重启数据库,并添加
--init-file=/tmp/mysql-reset.sql参数 - 数据库启动后,该文件中的SQL会被自动执行,密码随之重置
- 成功后立即删除该文件,防止敏感信息残留
但需要注意一个关键坑点:执行ALTER USER之前必须执行FLUSH PRIVILEGES,否则部分版本会返回权限不足的报错。
修改mysql登录密码后必须做的安全检查
很多人恢复完密码就收工,这是大忌,根据大量企业运维事故复盘,跳过授权表模式的启动过程会留下安全隐患,尤其是静态参数配置文件、历史命令记录、临时文件残留这三个方面。
存在明文密码的命令残留
如果使用mysql -u root -p新密码这样的命令行方式登录,密码会出现在shell历史记录(~/.bash_history)和进程列表中,严重时会让任何有服务器登录权限的人拿到密码。
安全的做法是:
- 使用
mysql -u root -p后回车,再交互式输入密码,而不是直接把密码放在命令行 - 如果已经不小心使用了明文密码,立即执行
history -c清空当前shell历史 - 在MySQL内部执行
DELETE FROM mysql.history;清理MySQL自带的命令历史表(8.0+版本支持)
跳过授权表模式是否被彻底关闭
socket文件修改之后,必须确认服务不带任何跳过授权参数在运行,检查方法很简单:执行mysql -u root -p,用新密码登录,然后运行SELECT @@skip_grant_tables;,返回0表示参数已关闭。
弱密码和空密码账号的全面排查
在确认root密码已经修改成功后,还需要检查是否存在其他弱密码账号,统计显示,相当一部分数据库入侵事件中,攻击者不是通过root进入的,而是通过一个长期未改密、密码弱到离谱的普通账号提权的。
排查命令如下:
SELECT user, host, authentication_string FROM mysql.user WHERE authentication_string = '' OR authentication_string IS NULL;
SELECT user, host, plugin FROM mysql.user WHERE plugin = 'mysql_native_password';
不同版本和场景下的密码修改应对细节
MySQL 5.7之前和8.0之后,密码字段的结构和认证插件变化很大,如果按照老教程操作,很容易在“mysql数据库密码忘了怎么修改”这个问题上卡壳,出现各种奇怪的报错。
- MySQL 5.7及以上版本,
authentication_string字段存储完整认证信息,PASSWORD()函数已被废弃 - MySQL 8.0及以上版本默认认证插件为
caching_sha2_password - MariaDB 10.4以上版本引入了
unix_socket认证,可能出现root用户用密码登不进去的情况
针对不同的报错,处理路径如下:
- 报错
Access denied for user 'root'@'localhost'(使用密码时)先确认跳过授权表模式是否真的生效 - 报错
Table 'mysql.user' doesn't exist说明数据库目录未初始化,需要先执行mysqld --initialize再操作 - 报错
Unknown variable 'skip-grant-tables'参数拼写错误,确认是skip-grant-tables而非skip-grant之类的缩写
对于Windows服务器上的常见操作场景,很多人会遇到mysql密码忘记怎么办的问题,其实处理逻辑与Linux完全一致,只是重启服务的方式变为“在服务管理器中将MySQL服务设置为禁用,然后手动启动mysqld进程”,改完密码后再恢复服务状态。
如何避免再次忘记mysql密码
与其每次密码丢了都折腾一遍,不如建立一套科学的密码管理机制,从源头上降低再次忘记密码的可能性。
定期轮换并记录存档
- 设置周期性提醒(如每90天更新一次数据库密码)
- 密码管理工具(如KeePass,LastPass,1Password等)存储密码,避免明文存放在服务器上的文本文件中
配置免密登录作为逃生通道
Linux环境下,利用~/.my.cnf文件配置socket免密登录,相当于给自己留了一把备用钥匙,但要注意该文件必须设置权限为600(仅owner可读写),否则MySQL会忽略该配置。
密码尽量使用参数化配置
在应用连接字符串中使用变量引用,配合配置中心(如Consul, Nacos等)动态管理,既能避免密码过期被锁定,又能避免人肉记忆密码。
mysql密码找回过程中常见故障排查Q&A
Q:执行mysqld_safe --skip-grant-tables后,mysql -u root还是提示拒绝访问怎么办?
先检查是否真正切到了mysql系统用户权限,mysqld_safe有时会拒绝root用户直接调用,使用su - mysql切换到mysql用户后再执行,另外确认--skip-grant-tables和--skip-networking是否都加了,如果只加了前者,连接时会因为权限表的读取时序问题偶发报错。
Q:在MySQL 8.0版本中,ALTER USER报错Your password does not satisfy the current policy requirements怎么办?
这个报错表示新密码强度未满足validate_password组件的策略要求,要么把密码改复杂(至少8位,含大小写字母、数字和特殊字符),要么先通过SET GLOBAL validate_password.policy = LOW;临时降低密码策略,改完密码后再恢复高强度策略,生产环境不建议长期使用LOW策略。
Q:云数据库RDS实例忘记密码了也能用同样的方法解决吗?
不能,云数据库RDS由云厂商管控底层系统,用户没有操作系统的root权限,无法使用skip-grant-tables方案,正确做法是登录云厂商控制台,在实例管理页面找到“重置密码”或“账号管理”入口,通过控制台侧的重置流程完成密码修改,这个过程通常需要输入短信验证码二次确认。
恢复MySQL密码本身不是难题,难的是在解决问题的过程中避免引入新的安全风险,无论是用skip-grant-tables还是init-file方案,核心原则永远是一致的:缩短特殊模式窗口期、确保新密码强度足够、彻底清理临时文件,掌握了这个原则,无论MySQL版本如何迭代,你都能在几分钟内快速恢复数据库访问权。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/802739.html