服务器到底该检查哪些东西?一份从机房到系统的巡检清单
服务器检查的核心结论很简单:物理环境看温度、供电、灰尘、线缆;系统层看CPU、内存、磁盘、网络、日志、安全补丁和备份有效性,上架前查硬件和环境,运行中查资源与日志,云上查安全组、快照和监控告警,按“硬件系统应用安全备份”五层走,漏检率最低。下面把这件事掰开揉碎讲清楚,重点放在你能直接照着做的操作路径。
服务器上架前需要检查哪些东西
服务器拆箱到通电之前,这一关最容易被赶工期的人跳过,机房环境不合格,后面系统调优全是白搭。
机房物理环境检查
- 温湿度:多数机房冷通道温度按18℃至27℃设计,相对湿度40%至60%,拿温湿度计在机柜进风口实测,不要只看机房大屏。
- 供电与PDU:确认双路电源分别接入不同PDU,PDU额定电流留有余量,用测电笔或万用表核对零火线,避免反接。
- 机柜承重与U位:重型存储服务器装机柜前核对导轨承重标签,预留散热U位,前后风道不要被挡板堵死。
- 防尘与接地:机柜接地电阻按机房规范验收,业内专家指出接地不合格会直接抬高硬件故障率。
硬件与固件检查
- 检查CPU散热器扣具是否锁紧,内存是否插在主板推荐的优先通道。
- 硬盘托架卡扣到位,RAID卡电池或超级电容状态正常。
- 通过BMC或iDRAC查看固件版本,BIOS、RAID卡、网卡固件统一到厂商稳定版。
- 开机自检阶段看是否有黄灯告警,进BMC事件日志确认无历史硬件错误。
网络与带外管理
- 带外管理口配独立管理IP,与业务网段隔离。
- 双网卡绑定前先确认交换机侧端口聚合配置一致,否则容易出现环路或丢包。
- 用
ethtool -S eth0查看网卡错误计数,新机器上不应有大量CRC错误。
服务器日常巡检要检查哪些内容
机器跑起来之后,巡检是防故障的第一道防线。每天看告警、每周看容量、每月看日志和安全补丁,这个节奏基本覆盖多数业务场景。
资源水位检查
登录系统后几条命令就能摸清底子:
top -bn1 | head -20          # 看负载与进程
free -m                      # 内存与交换分区
df -h                        # 分区使用率
iostat -x 1 5               # 磁盘IO与await
sar -n DEV 1 5 # 网卡流量重点关注磁盘使用率超过80%、内存swap使用持续上涨、iowait占比偏高这三类信号,它们通常不是突发问题,而是容量规划该动手的信号。
日志与硬件状态
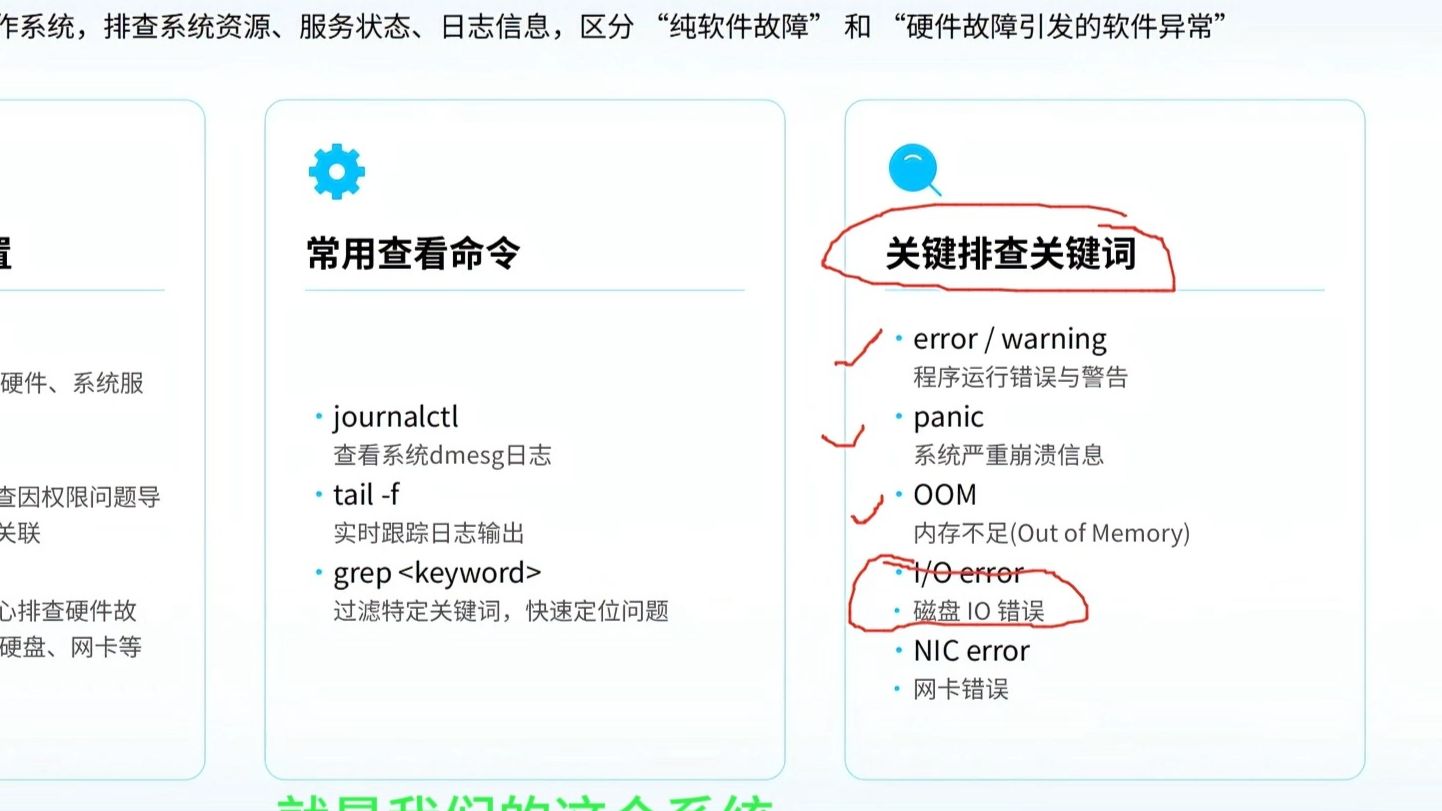
dmesg -T | tail -50查内核报错,重点看磁盘I/O错误和OOM记录。journalctl -p err --since "24 hours ago"筛系统错误日志。- 硬件层通过BMC看温度传感器、风扇转速、电源状态和RAID降级告警。
- 行业共识认为,RAID卡BBU或超级电容失效是容易被忽略的隐患,降级写入策略会拖慢性能。
服务与应用层
用systemctl --failed看失败单元,用ss -tlnp核对监听端口是否与预期一致,对Web服务重点看连接数和TIME_WAIT堆积,数据库看慢查询日志和连接池占用,这一步的判断标准是:端口在、进程活、响应时间在SLA范围内。
云服务器和物理服务器检查重点有哪些不同
很多团队把物理机巡检表原样套到云主机上,结果查了半天电源和风扇,真正该看的安全组和快照反而漏了。
| 检查维度 | 物理服务器 | 云服务器 |
|---|---|---|
| 硬件健康 | BMC看风扇、电源、RAID | 看云监控中的宿主机事件与实例状态 |
| 网络隔离 | 交换机VLAN与ACL | 安全组规则、子网ACL、公网IP暴露面 |
| 数据保护 | RAID+本地备份 | 快照策略+跨可用区备份 |
| 容量扩展 | 采购周期长,提前规划 | 弹性扩容,但需关注配额限制 |
| 计费风险 | 一次性投入 | 按量实例闲置、带宽峰值计费 |
云上尤其要检查安全组有没有0.0.0.0/0放行22或3389,以及快照是否真正可恢复,近年来云上数据事故里,相当一部分不是没有备份,而是备份从未做过恢复验证。
服务器巡检多久做一次合适,记录怎么留
巡检频率跟业务等级挂钩:核心交易系统建议每日自动巡检+每周人工复核;一般内部系统每周一次足够;刚上线或变更后48小时内加一次专项检查。
记录不要写成“正常”两个字,可验证的写法是:
- 检查项:根分区使用率
- 当前值:72%
- 阈值:80%
- 观察,下周复核
- 执行人:运维值班
- 时间戳:精确到分钟
脚本化巡检可以用cron每天跑一次采集,输出CSV归档;告警阈值接入监控系统做二次确认。巡检的真正价值不在表格本身,而在于异常项有没有闭环。
服务器安全检查不能漏掉的几件事
安全层巡检和性能巡检同等重要,但经常被合并成“打补丁”一件事。
- 补丁与内核:确认安全更新已应用,内核热补丁和重启窗口要协调。
uname -r与包管理器记录对得上。 - 账户与权限:清理过期账号,检查
/etc/sudoers和SSH密钥授权文件,禁用密码登录。 - 暴露面:
ss -tlnp核对公网监听端口,防火墙规则做最小化收敛。 - 证书有效期:
openssl x509 -enddate -noout -in cert.pem批量检查,避免到期当天才发现。 - 基线核查:对照等保或内部基线检查口令策略、日志留存周期、审计开关。
据工信部相关安全通报口径,弱口令和未修复的已知漏洞仍是服务器被入侵的主要入口,安全检查的优先级不该排在任何性能指标之后。
关于服务器检查的常见问题
服务器检查清单应该包含哪些固定项?
固定项至少覆盖:机房温湿度与供电、硬件告警与固件版本、CPU/内存/磁盘/网络水位、系统错误日志、服务端口与进程状态、安全补丁与账户权限、备份完成状态与恢复验证,清单按“环境硬件系统应用安全备份”六段组织,每项带阈值和责任人。
服务器日常巡检用脚本还是人工更靠谱?
采集用脚本,判断靠人,脚本负责定时抓取指标、写入归档、触发阈值告警;人工负责复核异常项、判断业务影响、决定是否变更,纯人工巡检容易漏项且不可追溯,纯脚本则无法处理“指标正常但业务异常”的场景,两者配合才完整。
云服务器检查需要额外关注哪些配置项?
除常规系统指标外,重点核对安全组与网络ACL的最小化放行、公网IP和弹性IP的暴露面、快照策略是否覆盖关键数据盘、监控告警是否绑定到具体责任人、按量实例是否存在闲置计费,云上巡检表应把“配置漂移”单列一项,因为控制台误操作比硬件故障更常见。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/802752.html