判断当前拦截是误杀还是真实攻击,核心看三件事:请求特征是否偏离业务基线、拦截日志能否复现出可执行载荷、放行后同一来源是否继续越界,只凭一条规则命中就下结论,最容易把真攻击当误杀。
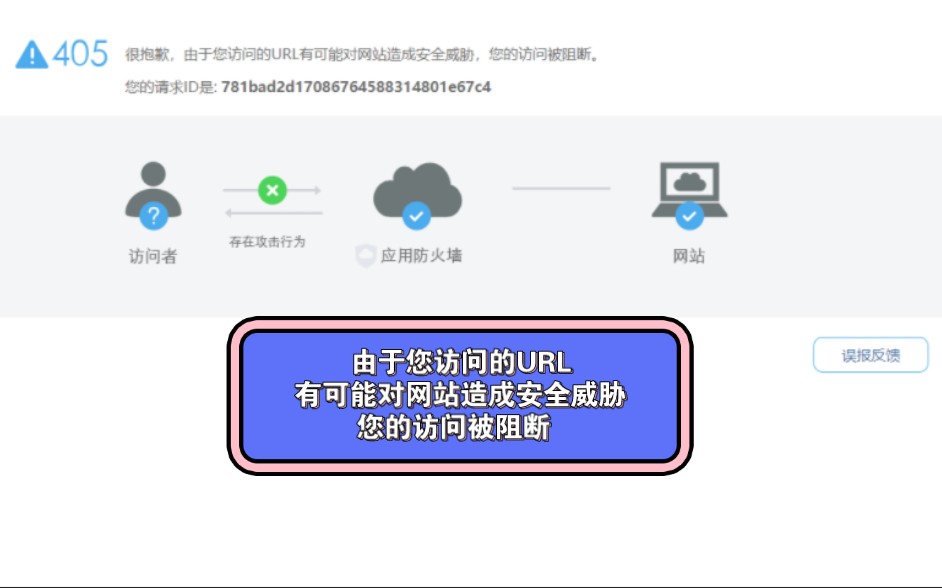
半夜被告警叫醒,看到WAF拦了一条请求,先别急着把规则关了,下面按“先止血、再取证、后定性”的顺序拆,尽量让你在半小时内拿到可验证的判断依据。
为什么命中规则不等于真实攻击
WAF的判断逻辑不只有签名匹配,还包括语义分析、频率控制、IP信誉和规则集联动,规则命中只能说明请求“像”攻击,不能直接说明它“是”攻击。
误杀常见来源有几类:
- 业务参数长得像攻击:搜索框里出现
select,富文本里出现<script>,上传文件名带脚本片段。 - 编码和解析差异:多层URL编码、JSON转义、字符集不一致,导致WAF看到的内容和业务实际解析结果不同。
- 代理和CDN回源:CDN节点IP触发频率规则,真实用户被连带拦截。
- 合法爬虫或内部扫描:搜索蜘蛛、监控探针、漏扫流量被当成恶意bot。
- 规则集过严:通用规则没有结合业务上下文,把正常参数当注入。
真实攻击也有明显痕迹:
- 载荷能执行:闭合引号、注释符、联合查询、命令拼接,二次解码后仍然成立。
- 带绕过意图:大小写混写、注释混淆、多层编码、分块传输。
- 行为有阶段性:先探测路径,再集中打同一接口。
- 放行后出现异常成功:数据库报错回显、上传目录出现脚本、账号批量注册。
业内专家指出,规则命中只是“可疑信号”,不是“定性结论”,先把日志和业务基线对齐,再谈放行。
WAF拦截误杀怎么判断:先看日志再看业务基线
第一步:拉齐拦截日志的五个字段
不要只看“拦截”两个字,至少把下面五个字段拉出来:
- 时间戳和请求ID,方便跟业务日志对齐。
- 源IP和
X-Forwarded-For,确认是真实用户还是CDN回源。 - URL、参数和请求体,保留原始编码,不要先转义。
- 规则ID和匹配字段,知道是哪条规则、匹配了哪一段。
- 动作和响应码,区分阻断、挑战、限速。
自建ModSecurity可以看审计日志:
grep -i "deny" /var/log/modsec_audit.log | tail -n 50
云WAF一般在日志服务里按rule_id、request_id检索,路径不同,字段名类似。
第二步:在测试环境脱敏复现
把原始请求复制到测试环境,改掉真实用户数据,逐项重放,重点看三件事:去掉某个参数后规则是否还命中、二次解码后payload是否成立、业务代码最终拿到的是什么值。
curl -i -X POST 'https://test.example.com/api/login' \
-H 'Content-Type: application/json' \
--data '{"user":"test","note":"select  from demo"}'
如果只是备注字段里出现select,业务又不拼SQL,误杀可能性大,如果参数进入查询条件,二次解码后还能闭合引号,真实攻击概率高。
第三步:对照业务基线判断是否越界
正常业务有正常形状:参数长度、字符集、访问频率、登录态、来源地域,偏离基线越多,越要警惕。
- 搜索参数含
select,但长度短、来源分散、放行后无异常,更像误杀。 - 登录接口JSON里出现
union select,带注释符,来源集中,真实攻击可能性高。 - 上传接口文件名带
.php又是脚本,别犹豫,按真实攻击处理。
误拦截和真实攻击的区别:用一张表看关键特征
| 维度 | 误杀特征 | 真实攻击特征 |
|---|---|---|
| 载荷语义 | 符合业务用途,只是关键词撞规则 | 闭合引号、注释、联合查询、命令拼接 |
| 编码混淆 | 单层编码或无编码,解码后语义正常 | 多层编码、大小写混写、分块传输 |
| 来源与频率 | 来源分散,频率接近正常用户 | 来源集中或代理池,短时高频打同一路径 |
| 会话与账号 | 正常登录态,账号历史干净 | 无会话、异常账号、刚注册即操作 |
| 时间与路径 | 符合业务高峰和常用路径 | 避开高峰,集中打敏感接口 |
| 放行后行为 | 无异常成功请求,无报错回显 | 出现注入回显、批量操作、异常上传 |
行业共识认为,判断误杀不能只看“像不像攻击”,还要看“这个请求在业务里有没有合理用途”,表里最值得盯的是“放行后行为”,它比单条日志更接近事实。
编码层面对比
把请求做一次URL解码和JSON反转义,再看payload,误杀常常在解码前吓人,解码后只是普通文本,真实攻击往往越解码越危险,甚至需要二次解码才露出完整语句。
行为层面对比
看同一IP、同一账号在拦截前后做了什么,只打一个接口、失败就停,可能是误触,连续换路径、换参数、换UA,持续试探,更像真实攻击。
业务上下文对比
同一个<script>,放在富文本编辑器里可能是正常内容,放在昵称字段里就可疑,判断时把字段用途、入库方式、输出位置一起看,别让规则替业务做决定。
企业网站被拦截后如何快速排查:30分钟处置流程
- 确认影响面:是单接口还是全站,是登录用户还是游客,是单地域还是多地同时反馈。
- 保留证据:请求ID、traceid、时间戳、截图、日志片段,先存档再操作。
- 定位规则:云WAF查
rule_id,自建查modsec_audit.log,确认匹配字段和动作。 - 最小化放行:按URL加参数加源IP加白,不要直接关全站,自建环境可先开
SecRuleEngine DetectionOnly观察。 - 放行后监控:看成功请求、数据库报错、上传目录、注册频率,至少覆盖一个业务周期。
- 复盘规则:调整正则、阈值和白名单有效期,把临时放行改成可审计的长期策略。
直接关WAF等于把门拆了,先最小化放行,再观察行为,最后决定是否长期加白,这个顺序不能反。
北京网站被拦截怎么排查误杀:先排除地域和回源误判
如果反馈集中在单一城市或单一运营商,先别急着改规则,查三处:WAF有没有地域封禁策略,IP库是否把用户归到高风险地区,CDN回源IP是否被频率规则误伤。
操作上可以这样走:
- 让用户提供访问时间、出口IP和页面截图,和WAF日志对齐。
- 查
X-Forwarded-For和真实客户端IP,确认没有把CDN节点当攻击源。 - 看是否只有海外或特定省份访问被拦,多地同时出现更像策略误杀。
- 临时放行时按“URL+参数+地域”组合,不要放开整个地域。
如果走厂商工单或第三方做误杀申诉和规则调优,收费方式常见按次、按年或按资产量计费,具体价格差异较大,真正该看的是对方是否给出复现报告、最小化白名单和回滚方案。
放行之后还要看什么:防止误杀变真事故
放行不是终点,白名单一旦被攻击者摸到,误杀处理就会变成真事故,放行后重点看三类信号:敏感接口是否出现异常成功请求、数据库是否报错、上传和改密是否异常放量。
观察窗口至少覆盖一个完整业务周期,白天放行,夜里也要看;工作日放行,周末也要看,出现异常就回滚白名单,再按真实攻击流程处置。
Q&A:WAF拦截误杀怎么判断才不背锅
拦截日志只命中一条规则,其他请求正常,算误杀吗?
不一定,看参数语义和业务用途,数字参数里出现注释符和联合查询关键词,真实攻击概率高;富文本或代码片段字段命中XSS规则,可能是规则过严,先开检测模式复现,再决定放行范围。
JSON请求被SQL注入规则拦截,怎么判断?
看JSON字段是否进入SQL拼接,二次解码后是否出现可执行payload,是否有数据库报错或回显,字段只做展示、没有拼接、解码后语义正常,误杀可能性大;字段进入查询条件且能闭合引号,按真实攻击处理。
误杀放行后观察多久能确认安全?
至少覆盖一个完整业务周期,重点看登录、下单、上传、改密等敏感动作,放行后若出现异常成功请求或数据库报错,按真实攻击处置并回滚白名单。
判断拦截性质,本质是把“规则命中”还原成“业务行为”,先取证、再最小化放行、用行为验证,才能既不误伤用户,也不给攻击者开门。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/802674.html