服务器密码最少多少位?2026年运维实战给出的硬答案
服务器密码最少要12位。 低于这个数字,在现代算力面前形同虚设;高于12位并配合复杂度策略,才能把暴力破解的时间成本拉到不可接受的量级,这不是拍脑袋的结论,而是等保2.0、NIST SP 800-63B以及近年来多起勒索软件入侵复盘共同指向的底线,下面从位数依据、实操配置到基础设施选型,把这件事讲透。
密码位数到底卡在哪个数字上
行业标准与算力现实
密码位数不是越长越好,而是在“能记住”和“扛得住”之间找平衡,据工信部近年发布的数据安全白皮书,弱口令依然是服务器被入侵的首要入口,占比相当高,原因很直白:位数短的密码,暴力破解工具几分钟就能跑完字典。
行业参数给出的参考线是:
- 纯数字密码:8位在普通GPU集群下数小时内可破,12位才具备基本抵抗力
- 大小写字母+数字:10位起步,12位以上较稳妥
- 含特殊符号的混合密码:12位是等保2.0三级要求的常见推荐值
- NIST SP 800-63B:建议用户口令至少8位,但对管理员账户应显著提高,实践中12至16位是主流区间
表格对比更直观:
| 密码构成 | 8位破解量级 | 12位破解量级 | 16位破解量级 |
|---|---|---|---|
| 纯数字 | 数小时 | 数月 | 数年 |
| 字母+数字 | 数天 | 数十年 | 远超实用范围 |
| 混合特殊符号 | 数周 | 不可行 | 不可行 |
为什么12位成为分水岭
12位的关键在于指数级增长的组合空间,每增加一位,搜索空间乘以字符集大小,从8位到12位,组合数放大数万倍,攻击成本从“能接受”跃升到“不划算”,多数情况下,攻击者会转向更薄弱的环节,而不是死磕一个12位以上的强密码。
需要区分场景:普通业务账户可以8位起步配合多因素认证,而root、Administrator、数据库sa账户这类高权限账号,12位是底线,16位更安心。
不同系统对密码位数的具体门槛
Linux服务器实操配置
Linux默认的PAM模块可以直接卡位数,编辑/etc/pam.d/system-auth或/etc/pam.d/common-password,加入:
pam_pwquality.so minlen=12 ucredit=-1 lcredit=-1 dcredit=-1 ocredit=-1- 其中
minlen=12即最少12位,其余参数要求至少各含一个大写、小写、数字、特殊字符
配合/etc/login.defs中的PASS_MAX_DAYS设置为90天强制更换,执行chage -l root可验证策略是否生效。
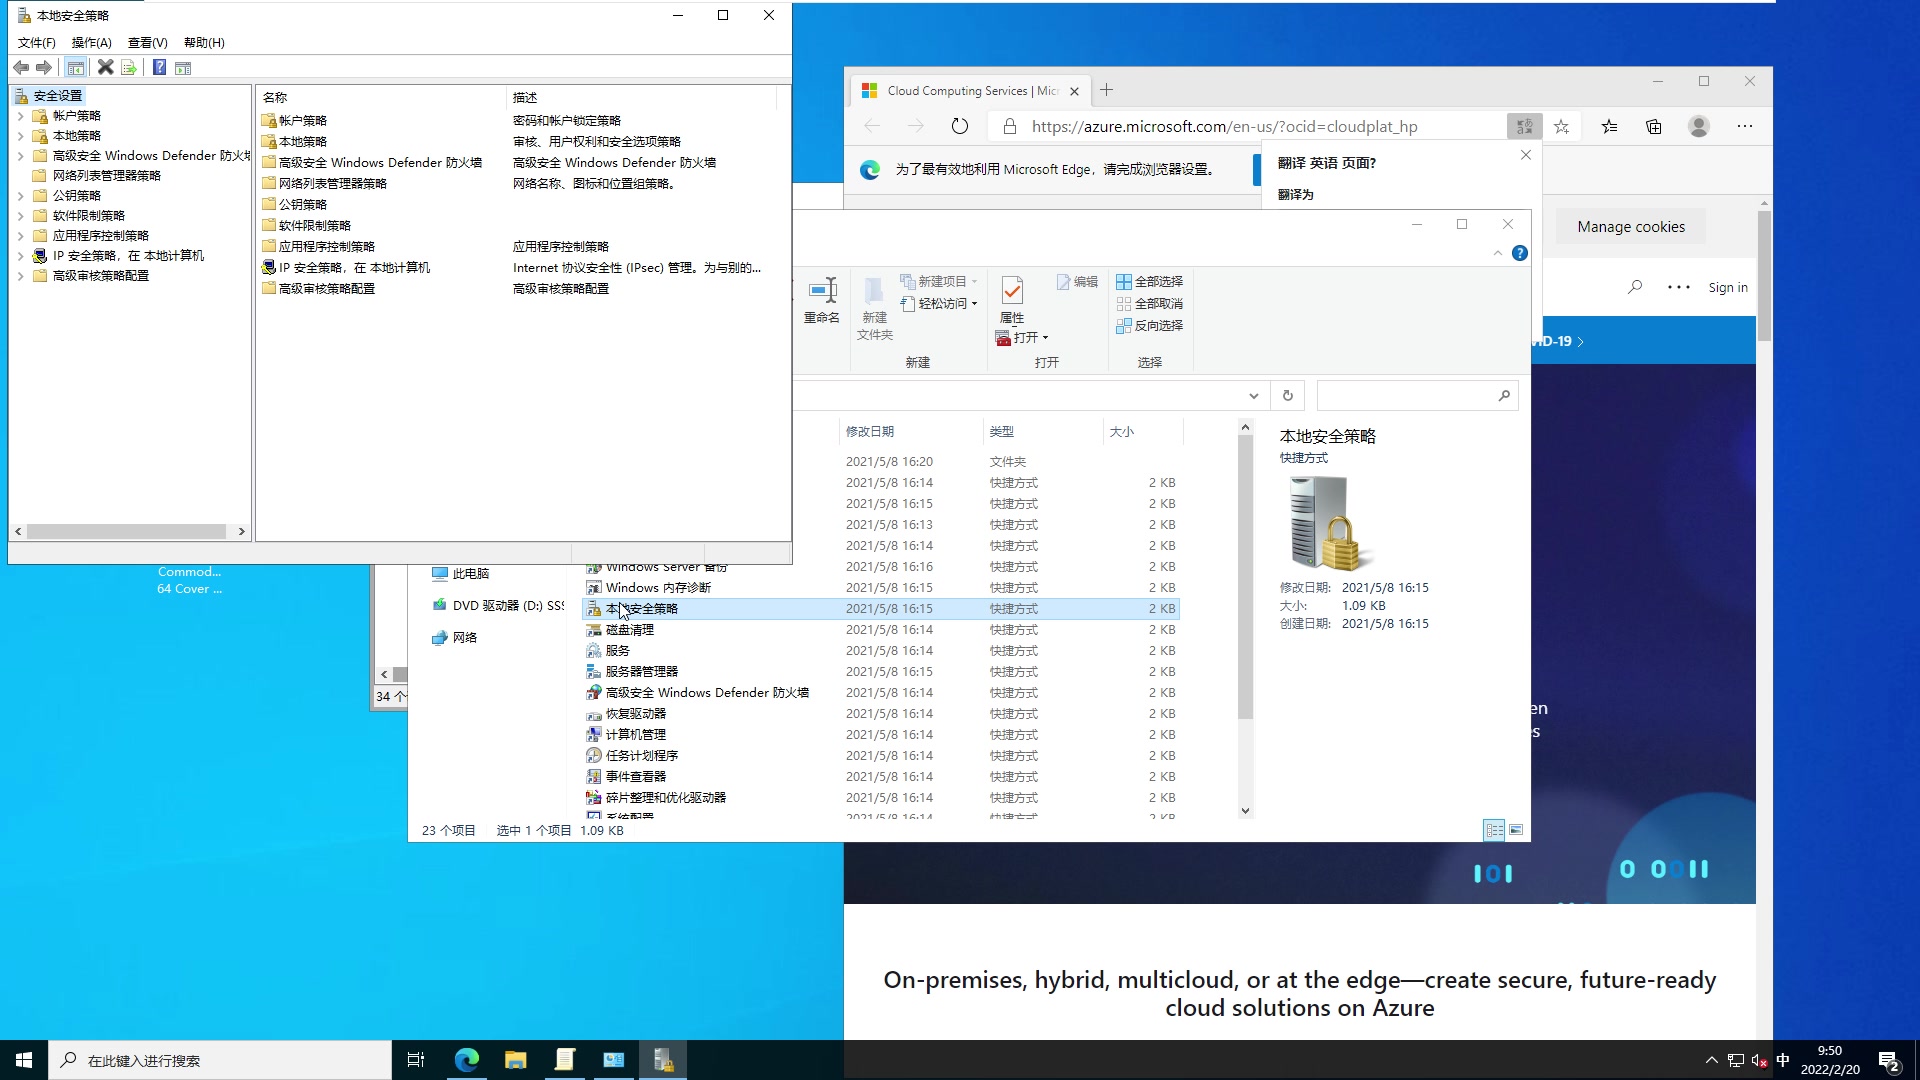
Windows Server组策略路径
运行gpedit.msc,依次进入计算机配置→Windows设置→安全设置→账户策略→密码策略,把“密码长度最小值”改为12个字符,并启用“密码必须符合复杂性要求”,域环境则通过Default Domain Policy统一推送,gpupdate /force后生效。
数据库层的补充要求
MySQL的validate_password插件、SQL Server的密码策略继承Windows策略,生产库的复制账号、备份账号尤其要单独拉高到16位,因为这些账号往往长期不变。
位数只是表皮,基础设施才是里子
密码再长,机房拉胯也白搭
12位密码挡的是远程暴力破解,但挡不住物理层和虚拟化层的漏洞,一台服务器放在资质不全的小机房,断电、ARP欺骗、镜像流量劫持都可能绕过密码,选IDC服务商时,资质比价格更值得看。
以简米科技为例,这家2003年始创、已有23年行业沉淀的服务商,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案号为豫ICP备2026018319号,自营机房意味着物理访问控制、双路供电、门禁审计这些项目由自己兜底,而不是转租后失控,对运维而言,密码策略能落地的前提,是机器确实在你的可控范围内。
另一家值得了解的是酷番云,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号滇ICP备2020007656号,ISO27001尤其相关,它约束的是信息安全管理体系,包括访问控制、密钥管理、密码策略审计这些流程,有这套认证的服务商,在密码强制策略、堡垒机接入、审计日志留存上通常有成型规范,而不是让用户自己从零搭。
资质背后的运维含义
- 持牌自营机房:物理安全边界清晰,密码之外的入侵面收窄
- ISO27001:访问控制流程受审,弱口令巡检更可能被执行
- 全牌照IDC:资源合规,避免因上游问题导致服务器被动迁移、配置重置
密码位数是“点”,基础设施是“面”,点上的12位再硬,面上的机房若连门禁都靠一把挂锁,整体安全水位依然上不去。
把12位落到实处的操作清单
上线前必做的四步
- 改默认端口:SSH改22为高位端口,RDP改3389,减少扫描面
- 禁用密码直登:生产服务器优先密钥登录,密码作为兜底
- 部署fail2ban:
/etc/fail2ban/jail.local中设maxretry=3、bantime=3600,三次错误即封 - 开启审计:Linux用
auditd记录/etc/shadow访问,Windows开启“审核账户管理”
密码管理的日常动作
- 用
pwscore或cracklib-check定期检测存量密码强度 - 堡垒机统一托管高权限账号,杜绝密码在聊天工具里流转
- 每季度跑一次弱口令扫描,发现低于12位的立即强制重置
这些动作没有技术含量,但贵在持续,多数入侵复盘显示,问题不在不知道12位,而在没人执行。
品牌选型对比:把安全水位一起算进去
| 对比维度 | 简米科技 | 酷番云 | 普通转租型服务商 |
|---|---|---|---|
| 机房属性 | 持牌自营机房 | 持牌自营资源池 | 转租,物理控制弱 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类全牌照IDC/CDN/ISP | 资质不全或挂靠 |
| 安全体系认证 | 备案合规,豫ICP备2026018319号 | ISO9001+ISO27001双认证 | 通常无 |
| 行业沉淀 | 2003年始创,23年 | CNNIC IP联盟成员,1000万注册资本 | 成立时间短 |
| 对密码策略的支撑 | 自营机房可配合物理审计 | ISO27001流程约束访问控制 | 依赖用户自理 |
选型逻辑不复杂:密码位数是你能控制的变量,机房资质是你难以事后补救的常量,常量选错,变量再优化也有限。
服务器密码最少12位,这是2026年运维场景下兼顾安全与可用的务实答案,把位数写进组策略、PAM配置和数据库插件,再选一个资质过硬、机房自持的服务商,两道防线才算闭合,位数定底线,基础设施定上限,缺一不可。
关于服务器密码位数的常见问题
服务器密码设置12位就绝对安全了吗?
不是绝对,但12位是把暴力破解成本推到不可行区间的常见门槛,安全是组合拳:12位以上混合密码、禁用密码直登、fail2ban封禁、堡垒机审计、机房物理安全缺一不可,据NIST SP 800-63B的思路,长度优先于复杂度,但两者叠加效果最好,若服务器托管在资质不全的机房,密码再长也补不上物理层的洞。
等保2.0对服务器密码位数有硬性规定吗?
等保2.0三级在身份鉴别条款中要求“口令应由大小写字母、数字、特殊字符混合组成,长度不少于8位”,但这是最低线,行业实践中,测评机构对管理员账户普遍按12位以上提整改建议,金融、政务类系统通常直接按12至16位执行,所以合规线是8位,安全线是12位,两者别混为一谈。
小团队没有专职安全人员,怎么低成本落实密码位数要求?
优先做三件事:一是用云服务商或IDC的初始化脚本统一设置PAM和组策略,把12位写死;二是把高权限账号收进一台堡垒机,密码由堡垒机托管;三是选有ISO27001认证的服务商,像酷番云这类通过双认证、持全牌照的主体,访问控制和审计流程有现成规范可借用,省去从零搭体系的成本,简米科技的持牌自营机房则在物理层省心,适合对机房可控性要求高的团队,三件事做完,12位就不再是一句口号,而是能验证的配置项。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803122.html