标准的ping命令只能检测IP层连通性,无法直接测试服务器的端口号。 想要测试端口是否开放,需要借助telnet、nc、Test-NetConnection等专用命令或工具,本文围绕服务器端口连通性的具体测试方法展开,并逐一拆解不同系统下的操作差异和排查思路。
为什么ping不通端口?先搞清楚背后的原理
不少人在初次接触端口测试时都会陷入一个误区:拿ping命令去试端口号,结果发现根本没法指定端口,这其实和网络分层模型有关,ping基于ICMP协议工作,它发送的是回显请求报文,目的就是确认目标主机是否在线,属于IP层或ICMP层的操作,而端口是传输层(TCP/UDP)的概念,一个服务要对外提供服务,必须在某个IP地址的某个端口上监听连接请求。
换句话说,ping看的是“这个机器通不通”,端口测试看的是“这个服务开没开”,二者处在不同的层级,所以ping命令本身并不知道端口的存在,当你听到“ping服务器的端口号”这种说法时,真正要执行的其实是TCP连接测试,比如用telnet去连一下目标IP的指定端口,看它是否响应,行业共识认为,TCP三次握手的成功与否,才是判定端口连通性的核心依据。
ping端口命令是什么?Windows下的实测步骤
在Windows环境中,最常见的端口测试命令有三种:telnet、Test-NetConnection和Tcping,它们的适用场景略有不同,下面逐个说明。
telnet 最经典但默认未开启
telnet曾经是网络管理员测试端口的首选,不过Windows自带的telnet客户端默认是关闭的,你可以在“控制面板→程序→启用或关闭Windows功能”里勾选“Telnet客户端”开启,或者直接以管理员身份运行命令:
dism /online /Enable-Feature /FeatureName:TelnetClient
开启后,测试端口的使用方法是:
telnet 192.168.1.100 443
如果端口开放,屏幕会变黑或显示欢迎字符,然后光标闪烁,这时候就说明连接成功了,如果端口不通,会提示“无法打开到主机的连接”,连接失败等字样,telnet的缺点也很明显:失败时需要等很长时间才超时,而且只支持TCP端口,不支持UDP。
PowerShell的Test-NetConnection 更直观的选择
Windows 10和Windows Server 2012之后的系统内置了Test-NetConnection,它比telnet更好用,因为它同时返回端口是否连接成功以及延迟数据,一条命令就能搞定:
Test-NetConnection -ComputerName 192.168.1.100 -Port 3389
输出结果中会有一行 TcpTestSucceeded : True,这代表端口是通的,如果显示False,则说明端口不可达,此外它还有类似ping的延迟反馈,属于一个比较实用的组合工具,命令里同时支持使用域名作为目标地址,
Test-NetConnection www.example.com -Port 80
这种方法对远程服务器、云主机、本地内网设备都适用,尤其适合需要快速确认远程桌面端口(3389)、网站端口(443)等场景。
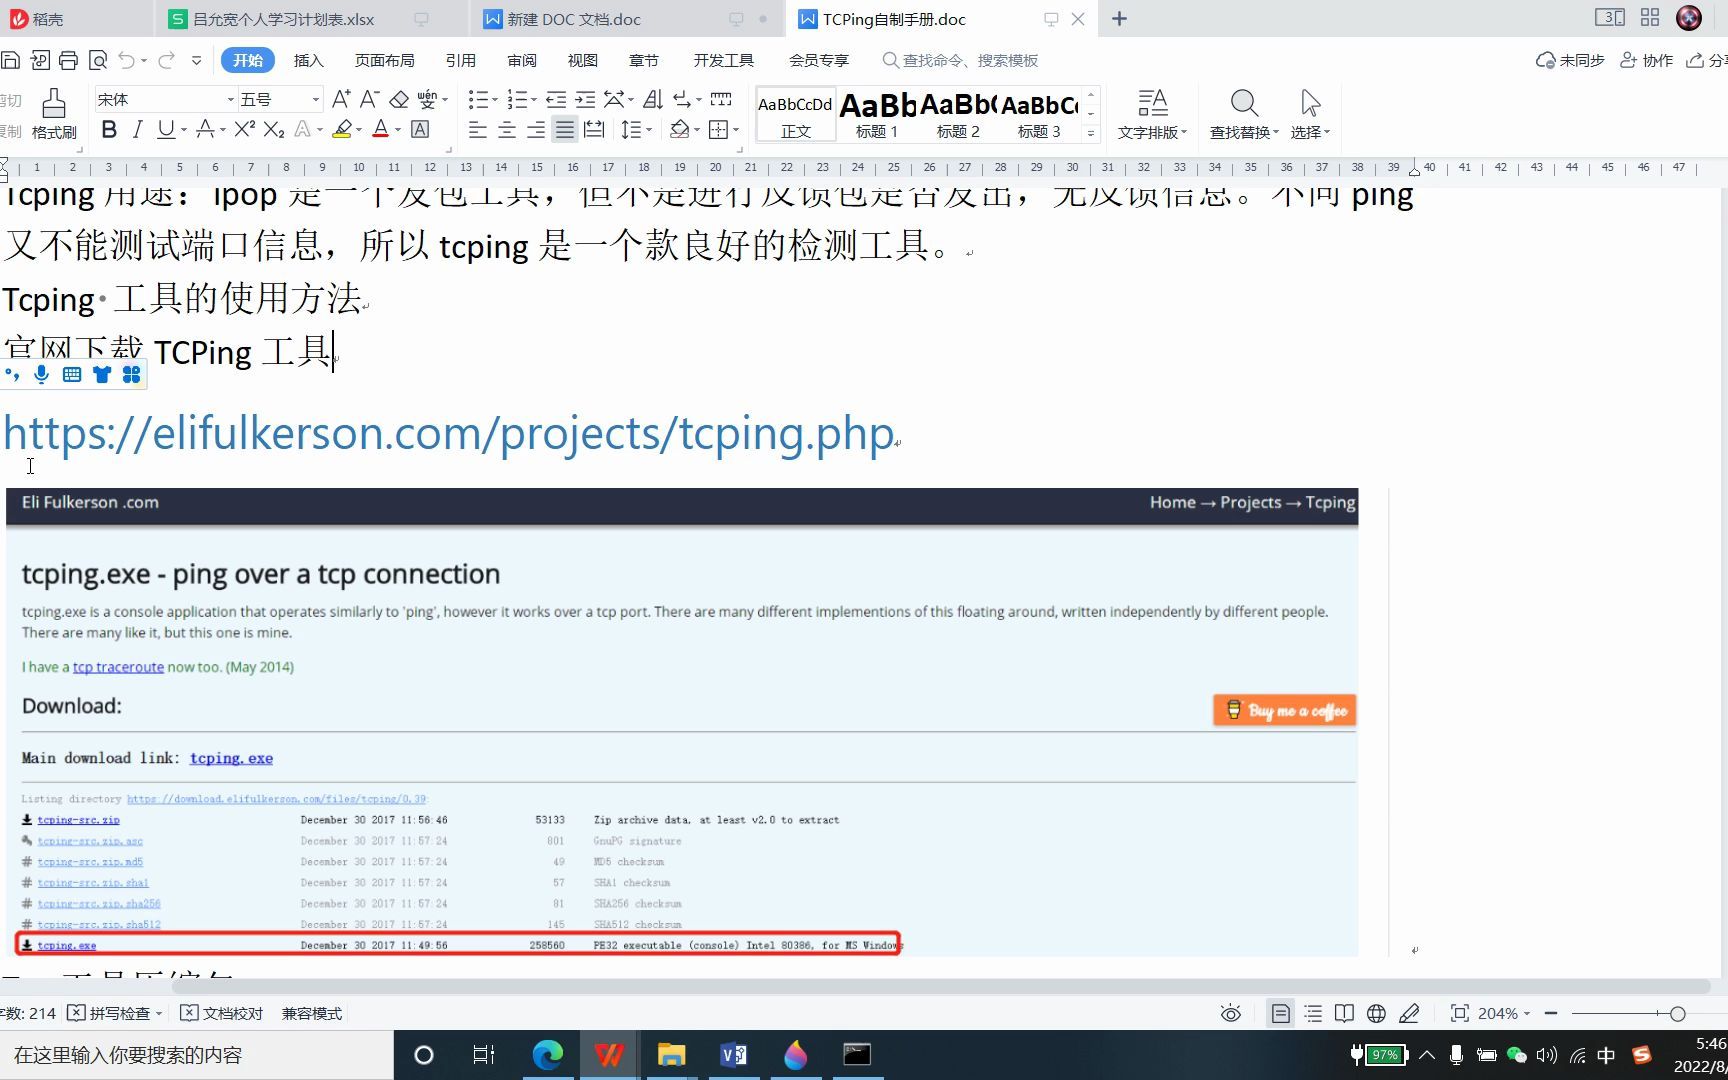
Tcping 解决ping不能指定端口的问题
Tcping是一款第三方小工具,它的设计初衷就是模拟ping的行为来探测指定的TCP端口,输出结果近似于ping的统计风格,它能持续发送TCP SYN包,然后统计往返延迟和丢包率。
tcping 10.0.0.5 80
当端口开放时,你可以看到类似“Connected to 10.0.0.5:80, time=12ms”的输出,对于需要长期确认端口稳定性的场景,使用这种方式非常直观,因为你看一眼结果就能判断出端口是否长时间延迟偏高,并能顺带判断出网络质量。
Linux系统下测试服务器端口连通性,用命令还是工具?
Linux服务器管理员在排查网络问题时,需要掌握的工具逻辑与Windows有些差异,在多数情况下,nc、nmap和curl已经能覆盖绝大部分测试需求,你可能会在本地测试自己公司的服务器端口,也可能要远程访问IDC机房的服务器端口,下面的方法适用性很广泛。
nc(netcat) 灵活小巧的瑞士军刀
nc是Linux下最常用的端口探测工具,多数发行版默认已安装,若没有可用包管理器安装,测试TCP端口时,使用-nv参数可以加快反馈速度:
nc -nv 192.168.1.100 22
如果端口通,会看到SSH的版本信息或者光标停留;如果端口不通,屏幕上直接输出“Connection refused”或者空白后返回非零退出码,测试UDP端口时,需要加上-u参数,nc还能配合-z参数做全端口快速探测,比如扫描某个IP的1-1024号端口下是否有开放风险:
nc -zv 192.168.1.100 1-1024
这种同时测试多个端口的方式在批量排查时确实很省时间,用脚本定时执行还能实现简单的健康检查。
nmap 端口状态全览
nmap是专业的端口扫描工具,功能远超nc,它不仅能告诉你端口是open还是closed,还能识别服务版本、操作系统类型等信息,简单探测一个或几个端口:
nmap -p 80,443 192.168.1.100
输出结果中有一行表格,每一行对应一个端口的状态,这里 open 表示端口可访问,filtered 表示被防火墙拦截了(状态未知),closed 则表示没有服务在监听,如果你只想快速知道某个IP开放了哪些常见端口:
nmap -sT 192.168.1.100
nmap的优势在于信息维度更丰富,适合做安全基线检查和全端口梳理,注意,在未经授权的情况下扫描他人服务器可能涉及合规风险,所以建议只在你自己负责的设备或已获授权的范围内使用。
/dev/tcp 和 curl 轻量级替代方案
有些极简环境里还没有安装nc和nmap,此时可以用bash内置的/dev/tcp虚拟设备来发起TCP连接,判断端口是否开放只需要一行脚本:
timeout 3 bash -c 'echo > /dev/tcp/192.168.1.100/3306' && echo "port open" || echo "port closed"
在Linux中,/dev/tcp不是一个真实的文件路径,而是bash提供的网络伪设备,向它写入数据等价于发起一次TCP连接请求,写入成功即表示端口可达,这种方式对脚本依赖少,在日常Shell脚本中使用很灵活。
如果目标IP上运行的是HTTP或HTTPS服务,curl也可以用来间接判断端口可用性:
curl -I --connect-timeout 3 http://192.168.1.100:8080
curl能返回HTTP状态码,500、502等说明端口是通的但服务本身报错,而连接超时则都指向网络不通或端口被拒。
在线工具与端口扫描工具对比,去哪测最合适?
在本地命令行之外,还有相当一部分人选择用在线检测平台对公网服务器进行端口测试,某些场景下,你在本地访问服务器不通,可能是自家网络被限制或ISP封禁了相应端口,但服务器本身实际却是正常的,这种情况下,可以使用在线端口扫描网站、第三方云监控平台进行交叉验证。
常用在线端口检测工具有哪些
- 站长工具的端口扫描:输入域名和端口即可直接检测,页面直观,能显示端口状态和响应时间,适合快速判断一个公网端口是否对外开放。
- ipip.net的工具页:提供基于多条线路的Ping检测和端口检测,可以选不同的探测点发起请求,适合排查地域性网络问题。
- 各种云厂商的健康检查:云厂商自带的负载均衡健康检查日志也能反映后端端口的连通情况,这类检测由云平台侧发起,参考价值较高。
本地命令与在线工具应该怎么选
| 测试方式 | 优势 | 局限 | 适用场景 |
|---|---|---|---|
| 本地telnet/nc | 反馈快、结果准确 | 受本地网络影响 | 内网设备或同机房服务器 |
| 在线检测平台 | 不受本地出口限制 | 只能测公网端口 | 确认公网映射和防火墙策略 |
| PowerShell/Scapy | 可脚本化、支持高级参数 | 需要学习成本 | 自动化巡检或深度排查 |
看到结果时一定要把思路理清:本地测试失败,不代表远端服务有问题,可能是本地防火墙把出站流量拦了;而在线工具测通,也不能直接说明内网端到端是通的,只是公网链路上可达。
端口测试失败时逐一排查这四个环节
端口连着不通的表现会有几种:连接超时、连接被拒绝、路由不可达,拆开来分析,绝大多数故障出在链路、防火墙、服务进程、NAT映射这四个环节。
第一步,确认服务进程确实在监听端口。 在服务器上执行netstat或ss命令查看监听的地址和端口:
netstat -tlnp | grep 8080
ss -tlnp | grep 8080
如果结果是0.0.0.0:8080,说明服务监听了所有网卡接口;如果是127.0.0.1:8080,那说明只能本地访问,外部连接必然不成功,需要检查服务配置文件里的监听地址设置。
第二步,检查操作系统防火墙规则。 Windows防火墙、Linux的iptables和firewalld都有可能拦掉入站连接,查看Linux防火墙放行情况:
firewall-cmd --list-ports
iptables -L -n | grep 8080
如果规则里显式拒绝了目标端口,再加入放行规则然后重载即可,相比直接关闭防火墙,只放行指定的访问来源地址更安全。
第三步,检查公网边界的安全组和NAT映射。 在云平台上,安全组相当于虚拟防火墙,而且它的优先级往往高于操作系统内部防火墙,登录云控制台,查一下安全组入站规则里是否放行了目标端口,如果你使用的是NAT网关或端口映射配置,也需要确认映射关系里后端端口和协议类型是否一致。
第四步,从客户端发起抓包定位丢包位置。 如果以上三步都没问题但仍连不通,就在服务器和客户端两边分别抓包,服务器端确认有没有收到SYN包,客户端确认是否收到了SYN-ACK或RST包,收到RST说明端口对客户端明确拒绝,而一直什么包都没收到的话,则链路中某个节点把包静默丢了。
基于这些方法,日常排查一个端口不通的故障基本上10分钟之内就能缩小范围,真正解决问题的时间往往花在找出安全组或防火墙中多余的限制规则上,多数情况下,这类问题就是某一层访问控制配置的疏漏。
服务器端口测试有哪些常见误解
新手管理员容易把端口测试和ping状态混淆,看到ping通过了就误以为服务肯定正常,ping通过只能证明目标主机在线,不能说明某个应用端口可用,不少服务器出于安全考虑会禁ping,但HTTP服务依然正常对外提供,这时用ping判断就会得出错误结论。
另外还要注意,UDP端口无法用telnet测试,UDP是无连接协议,不存在握手的概念,只能通过nc -u发送数据看有没有回包来间接判断,而nmap对UDP扫描使用的是发送探测数据包并分析响应或ICMP端口不可达消息的方式,结果比TCP测试更模糊,所以排查UDP服务时需要结合业务日志来综合判定。
怎样测试ping服务器的端口号才算规范?
整体来讲,测试服务器端口连通性有一系列可以依赖的标准流程,回到最初的问题,“怎么测试ping服务器的端口号”,规范做法是先用telnet或nc测试目标端口,用明确的连接结果来验证端口状态,再结合健康检查工具做周期性的验证,Windows环境建议优先用Test-NetConnection,Linux环境建议优先用nc,如果要批量扫描则用nmap配合脚本,每一步操作之后的输出、退出码和截图日志都值得保存下来,便于后续深入排查。
端口测试从来不是单一命令的事,它是从客户端、网络链路、防火墙再到服务进程的一条完整链路分析,掌握这些基础工具和排查顺序,你在面对任何端口不通的告警时,都不会因为方向跑偏而浪费大量时间。
常见问题解答
为什么我用ping命令加端口号没有反馈?
ping命令本身不支持指定端口参数,因为ping基于ICMP协议,不存在端口概念,如果要对端口做连通性检测,直接用tcping工具或者telnet、nc命令即可,这也是网上有人回答“ping服务器端口号”时必须换成TCP连接测试的根本原因。
测试远程服务器端口用telnet超时是什么原因?
telnet连接超时通常表示客户端发出的TCP SYN包没有得到任何回复,主要原因包括目标IP不可达、端口被防火墙丢弃、安全组未放行或运营商封禁了入方向端口,可以先用ping或mtr查看链路是否通畅,再逐一检查本机出站防火墙、云安全组和服务端监听状态,如果本地网络出口有限制,换一台网络环境执行相同命令可以更快分流问题。
nc和nmap测端口的结果有差异吗?
两者测得的端口状态含义基本一致,但nmap提供了更细化的状态分类,比如open、closed、filtered、unfiltered,通过排除端口被过滤的情况,可以更好地推断防火墙策略,普通连通性验证使用nc输出“Connected”或空白结果就够用,而做全端口风险排查时,nmap的统计信息和版本识别能力显然更合适。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803474.html