企业服务器IP段访问规则的填写核心是:先判断规则生效位置(安全组还是系统防火墙),再按CIDR格式精确填写IP段,最后配套协议、端口和授权策略,测试确认后在业务低峰期逐步放量。很多运维人员拿到控制台一脸懵,不是不知道该填什么,而是不知道规则生效的逻辑,下面按实际排查顺序,把填写方法和常见坑一次讲清楚。
填规则前先判断:你的IP段规则到底写在哪一层
企业服务器访问规则通常有两个生效位置,99%的填写错误都出在混用了这两套逻辑(行业共识)。
云控制台安全组:先于操作系统生效
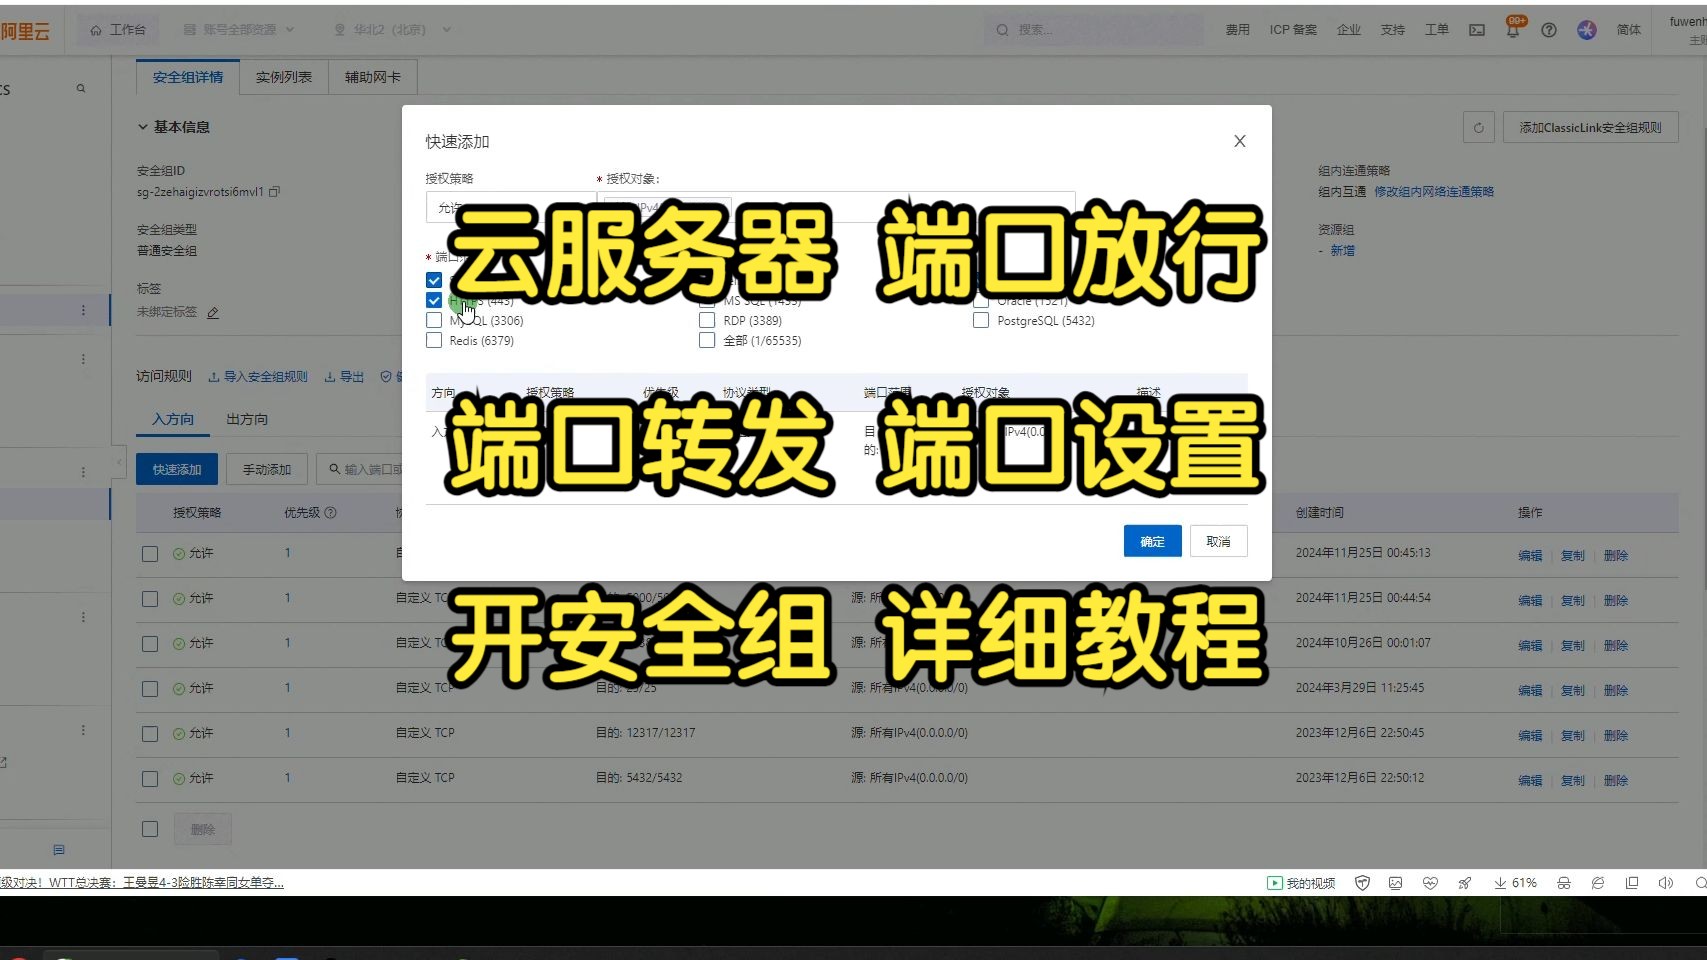
安全组是云平台提供的虚拟防火墙,流量到达服务器网卡之前就完成过滤,它的特点是有默认拒绝策略,规则越多匹配越耗时,填写入口一般在控制台的“云服务器ECS”→“实例详情”→“安全组”→“配置规则”。
这里填的IP段规则直接作用于公网入方向,优先级最高,如果安全组没放行,就算系统防火墙全开,外部流量也进不来。
系统防火墙:服务器内部的最后一道闸
云服务器默认系统防火墙(如firewalld或iptables)通常是开启的,但很多云镜像会把安全组和系统防火墙同时配置一遍,内网互访是否需要配置系统防火墙,取决于安全组是否已放开对应网段的访问。
排查逻辑很简单:安全组是前提,防火墙是补充,如果内网访问不通,先看安全组是否放行了对应网段,再查系统防火墙的富规则。
| 对比维度 | 云安全组 | 系统防火墙 |
|---|---|---|
| 过滤位置 | 物理网卡前 | 操作系统内 |
| 优先级 | 先执行 | 后执行 |
| 配置入口 | 云控制台 | 服务器命令行 |
| 常见错误 | IP段格式写错 | 默认区域规则覆盖自定义规则 |
服务器ip段怎么填才不会被防火墙拒绝:CIDR格式是唯一标准
IP段不是随手写个“192.168.1.1-192.168.1.255”就完事的,虽然部分控制台支持范围写法,但标准格式始终是CIDR无类别域间路由。
CIDR的核心写法:斜杠加掩码位数
CIDR格式就是“IP地址/掩码长度”,/24 代表前24位是网络位,等价于 255.255.0,一个常见错误是把 168.1.0/24 写成 168.1.1/24,系统会提示格式非法。
实际填写建议:
- 允许单个IP:
5.5.5/32,表示只有这1个IP能访问 - 允许整个C段:
168.1.0/24,覆盖到254台主机 - 允许B段部分:
10.0.0/16,覆盖大多内网环境 - 放行所有来源:
0.0.0/0,高危操作,除非确认只开放80/443端口
掩码计算用在线工具,别靠心算填批量规则
运维老手建议:所有CIDR掩码计算走在线工具或 ipcalc 命令,企业服务器IP段填写出错的概率能降低一多半。/25 有126个可用IP,/26 有62个,业务扩缩容时对应不同的掩码填写方式。
# Linux服务器本地计算示例
ipcalc 192.168.1.0/26
# 输出包含起始IP、结束IP、广播地址等信息
填写前认真核对掩码位数,是对服务器安全最基本的态度。
服务器IP白名单怎么设置防火墙才算真正生效
核心逻辑是先拒绝所有,再精确放行,很多企业IP段访问规则失效,就是因为既有拒绝规则又有允许规则,优先级排序混乱。
云安全组的优先级判断:允许规则永远排在拒绝之前
在主流云厂商的安全组规则排序中,优先级的数字越小,规则越靠前,一条拒绝 /0 访问22端口的规则优先级为100,另一条允许 你的固定IP/32 访问22端口的规则优先级为95,则最终放行你的固定IP。
实操路径:控制台找到安全组规则列表,先点“手动添加”,选择授权对象为IP段,填写协议类型(TCP/UDP)、端口范围、授权策略(允许/拒绝),再设置优先级数字,部分云厂商支持先设置拒绝全部规则,再精确加白。
系统防火墙的常用命令
CentOS系的操作路径:
# 先添加允许规则(必须是IP段格式)
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port port="443" protocol="tcp" accept'
# 重新加载使生效
firewall-cmd --reload
# 查看所有规则
firewall-cmd --list-all
这是典型的服务器ip白名单怎么设置防火墙的完整链路,注意,系统防火墙的富规则支持带掩码的IP段,不支持直接写起始IP区间。
企业服务器ip段访问规则怎么填才方便后续运维:分场景配置思路
不同业务场景,IP段的粒度要求完全不同,盲目套模板会交接困难,按以下场景化思路配置,规则不仅正确,而且易维护。
企业内部办公网访问管理后台
办公网络出口IP通常是一个固定公网IP或一个C段,配置方式是只允许 办公网IP段/24 访问管理后台端口(如 8443),这属于最常见的企业服务器访问控制需求。
建议在安全组里单独创建一条规则,授权对象写 办公网出口IP/32 或 分公司A出口网关 对应的CIDR,优先级调高,保证远程运维不受影响。
对接第三方API的回调IP段
对接支付、物流等第三方服务,对方会提供回调IP段列表,此时建议为每个第三方单独建一个规则,只放行对方文档给出的CIDR范围,这样做的好处是:如果某个第三方IP段被攻击,可以单独禁用该规则而不影响其他业务。
规则命名建议带上对接公司和用途,allow-payment-callback-companyA”,规则描述写服务商名称和联系方式。
内网服务器之间互相访问
内网互通主要靠安全组的“源地址”填写对方服务器内网IP段,此时填写格式同样遵循CIDR规则,比如放行 虚拟交换机网段/24 的完整内网流量(全部协议),这种情况下系统防火墙一般保持默认区域 trust 模式,能降低内网延迟。
填完IP段规则不生效?从这几个方向排查
IP段访问规则填了,但业务还是不通,大概率出在以下四类问题,逐一排查即能定位。
安全组入方向和出方向规则都查一遍
有些场景是入方向规则填对了,但服务器主动访问外部服务时出方向被限制,也会造成业务异常,例如需要访问外部数据库端口,出方向未放行对应IP段,表现同样是连接超时。
端口是否被系统防火墙单独拦截
安全组放行了,但服务器本地防火墙的默认区域是public,并且没有添加对应端口的永久规则,重启后规则丢失,验证方法:临时停止firewalld(生产环境谨慎操作),若能连通,说明是防火墙配置问题。
IP段掩码计算错误
把 0.0.0/8 当作公司办公网段,实际公司网络是 1.0.0/16,范围的差异可能导致其他业务IP也被放行或拦截,使用在线CIDR计算工具核对范围。
多条规则之间的冲突
查看安全组规则列表,若有多条适用于同一协议的规则,确认最终生效的是哪一条,云平台的规则优先级数值越小越优先,千万不要依赖“后添加的规则优先”的错觉。
Q&A
问:填IP段访问规则时,/0 和 /32 分别代表什么?
0.0.0/0 代表所有IPv4地址,通常在设置“拒绝所有”时使用;IP/32 代表单个具体IP,32位掩码表明没有子网划分,只匹配这一个地址。
问:安全组和系统防火墙都要配合着添加IP段规则吗?
取决于业务架构,如果安全组的入方向规则已经足够精确,系统防火墙可以保持默认放行,内网环境下建议以安全组为主,系统防火墙只保留白名单SSH管理端口,若异地办公要求更严格,可以两层都配置相同IP段规则做双重校验,但这样每次加IP需改两处,维护成本会明显增加。
问:填写企业服务器IP段规则时,office办公网IP经常变动怎么处理?
给办公网关申请固定IP,或使用云平台的IP地址簿功能(如有),把变动IP集中管理为IP组,规则引用IP组名称即可,规则变更时只需更新IP组,无需逐条修改访问规则,据工信部相关安全指引,企业应至少每季度审计一次服务器IP段规则的变更记录,防止过期IP段长期残留带来安全隐患。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803479.html