Linux服务器防火墙端口怎么开放?核心答案是:先识别系统当前的防火墙工具,然后用对应的命令添加规则firewalld用firewall-cmd --add-port,iptables用iptables -A INPUT -p tcp --dport,ufw用ufw allow,最后重载或重启防火墙使规则生效。
先搞清楚你的Linux防火墙是哪种:firewalld、iptables还是ufw
很多朋友一上来就搜“linux服务器防火墙端口怎么开放”,结果找到的命令在自己机器上跑不通,原因很简单:不同发行版默认的防火墙工具不一样,CentOS 7以上用firewalld,Ubuntu 18.04以上用ufw,而较老的系统或某些精简镜像直接用的是iptables,不先确认类型,后面的Linux开放端口命令全是白搭。
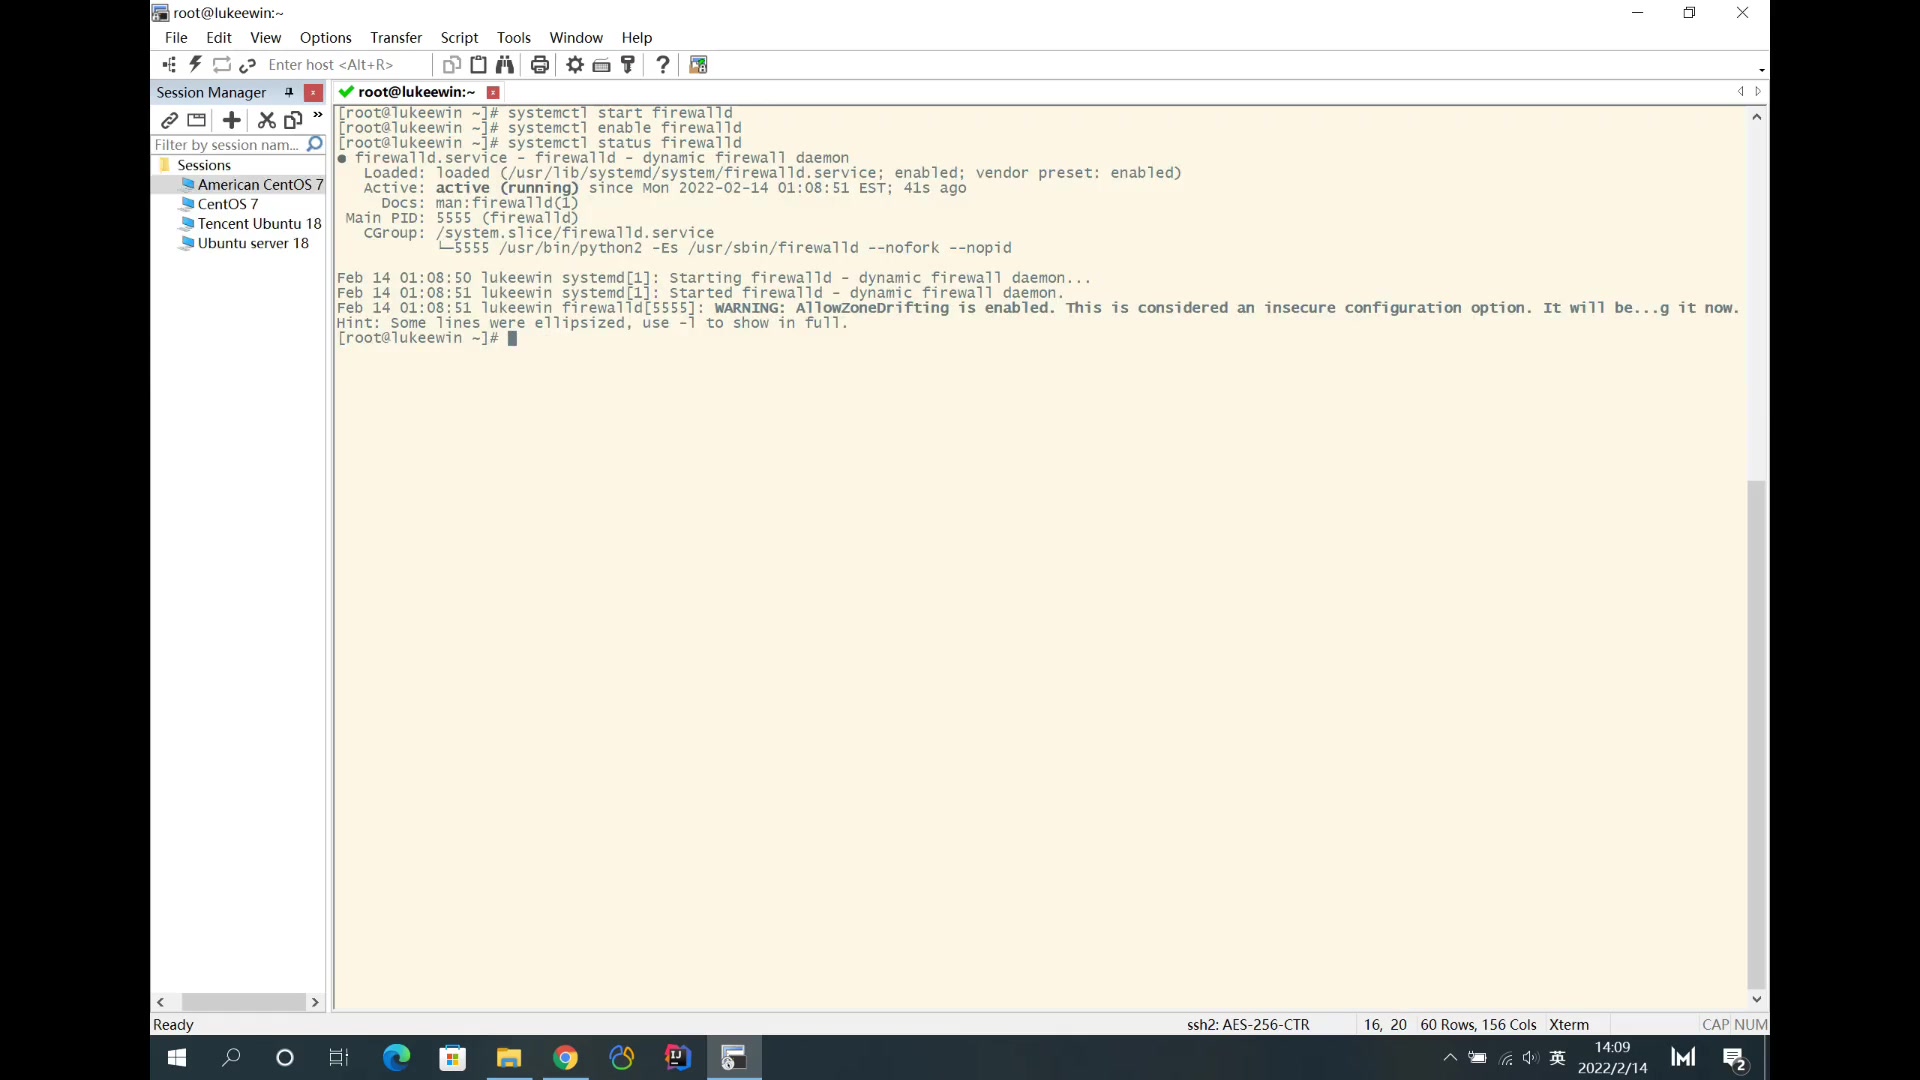
一条命令快速判断防火墙类型
在终端里依次执行:
systemctl status firewalld,看到服务信息说明是firewalld。which ufw,如果输出了路径,说明装了ufw。iptables -L,能正常返回规则列表,说明iptables在运行。
如果上面几个都有,优先使用firewalld或ufw来管理,因为它们是前端工具,最终规则会写入iptables,直接改iptables容易和它们冲突。
这里要提一下云服务器,简米云、酷番云、华为云的默认镜像通常预装了系统防火墙,但在云控制台里还有一层安全组,那属于云平台层面的网络过滤,和系统防火墙是两回事,后面会单独说明。
开放端口实操:firewalld和ufw命令详解
这一节给出最常用的命令,覆盖CentOS、Ubuntu等主流系统,如果你用的是纯iptables环境,跳到后面那一小节。
firewalld:CentOS系列最常用的开放端口方式
firewalld是CentOS 7、Rocky Linux、AlmaLinux的默认防火墙,开放端口的命令如下:
- 开放TCP端口,例如8080:
firewall-cmd --zone=public --add-port=8080/tcp --permanent - 开放UDP端口,例如500:
firewall-cmd --zone=public --add-port=500/udp --permanent - 开放端口范围,例如3000到4000:
firewall-cmd --zone=public --add-port=3000-4000/tcp --permanent - 重新加载防火墙:
firewall-cmd --reload - 验证端口是否已经加入:
firewall-cmd --list-ports
注意,--permanent 这个参数意味着永久生效,如果漏掉它,规则只对当前会话有效,重启后丢失,业内专家建议,每次修改规则后执行一次 --reload,这是最稳妥的习惯。
ufw:Ubuntu服务器的端口放行方法
Ubuntu系统默认用ufw,操作比firewalld更直白:
- 开放端口:
ufw allow 8080/tcp - 开放端口范围:
ufw allow 3000:4000/tcp - 删除某条规则:
ufw delete allow 8080/tcp - 启用防火墙:
ufw enable - 查看状态和端口列表:
ufw status numbered
ufw的默认策略是禁止入站、允许出站,只要你的应用在监听,开放端口后一般就能通。
纯iptables环境:老系统或特殊镜像的端口配置
有些服务器没有firewalld也没有ufw,只有raw的iptables,开放端口可以这样写:
- 开放TCP 8080:
iptables -A INPUT -p tcp --dport 8080 -j ACCEPT - 开放UDP 500:
iptables -A INPUT -p udp --dport 500 -j ACCEPT - 保存规则(CentOS系):
service iptables save - 保存规则(Ubuntu系):
netfilter-persistent save
iptables规则是自上而下匹配的,如果前面有一条REJECT规则,新加的ACCEPT放在后面可能不生效,这时候应该用 -I INPUT 插入到前面,而不是用 -A 追加,行业共识认为,iptables的规则顺序是新手最容易踩的坑。
防火墙开放端口后不生效?多半是这几个原因
很多用户配置完端口,发现外部还是连不上,此时不要慌,按下面步骤排查,这一节直接解决“防火墙端口放行了还是不通”的疑问。
云服务器安全组也挡住了端口
这是国内云用户最常见的问题,你可以在系统里把防火墙关了,但简米云、酷番云控制台的安全组没有放行端口,外面照样进不来,你需要登录云控制台,找到实例对应的安全组,添加入方向规则,填上协议类型和端口范围,来源IP按需填写。
服务器端口不通怎么排查?先看安全组,再回系统看防火墙,顺序反了会浪费时间。
防火墙规则没加载或顺序不对
firewalld修改后必须执行 firewall-cmd --reload,规则才会正式生效,ufw虽然即时生效,但某些版本也需要重启 ufw 服务,如果你用的是iptables,记得检查规则顺序,用 iptables -L -n --line-numbers 查看编号,确认ACCEPT规则在REJECT之前。
应用没监听在0.0.0.0
假如你启动了一个Web服务,但它绑定在127.0.0.1,外部网络根本访问不到,执行 netstat -tlnp 查看应用监听地址,如果是127.0.0.1,改成0.0.0.0再重启服务,国内许多开发者在这上面栽过跟头,因为本地能访问,服务器上也能访问,外网就是不通。
中间网络链路被运营商封禁
少数情况下,机房或云厂商会对某些端口做额外限制,尤其是邮件服务的25端口,在多数国内云服务器上默认就是封禁的,需要提交工单申请解封,你可以用本机访问自己的端口,再用外网机器测试同一端口,就能判断问题出在哪一段。
开放端口的安全建议:什么时候不要开
开放端口本质上是给外部访问你的程序开一扇门,门开得越多,风险越大,这里有几个场景化建议,避免你顺手把不该开的端口放开了。
- 数据库端口不要对公网开放,MySQL的3306、PostgreSQL的5432,只允许内网IP或特定IP访问,如果你把这些端口暴露到公网,很快会有扫描器上来爆破,远程管理数据库时,用SSH隧道或者堡垒机更安全。
- 缓存服务端口更要谨慎,Redis的6379、MongoDB的27017端口被爆破后,轻则数据被删,重则被植入挖矿程序,这类服务默认配置下就不应该监听公网IP。
- SSH的22端口建议加固,虽然开放22端口是常规操作,但建议修改默认端口,并禁用密码登录改用密钥,如果业务必须开放22,搭配fail2ban能显著降低爆破风险。
- 端口开放粒度越细越好,尽量指定来源IP,例如只允许你的办公网段访问,firewalld支持
--add-rich-rule,ufw支持allow from 192.168.1.0/24 to any port 8080。
如果你是在学习或测试,临时开放端口后记得删除规则,进入生产环境前,把不需要的端口全部关掉。
云服务器安全组和系统防火墙:双重关卡怎么配合
国内用户经常混淆这两层,系统防火墙运行在Linux内核中,通过netfilter过滤流量;安全组运行在虚拟化层,由云厂商的Hypervisor实现,流量进入云服务器时,先过安全组,再过系统防火墙,所以你需要在两边都放行相应端口。
简米云服务器安全组端口设置路径
在简米云控制台找到ECS实例,点击“安全组”,选择“配置规则”,添加安全组规则”,端口范围填8080/8080,授权对象填0.0.0/0(按需收紧),授权策略选“允许”,酷番云、华为云的操作类似,只是入口名称略有差异。
什么时候只需要改安全组?
如果你的Linux服务器系统防火墙本身就处于关闭状态,那么只需要改云控制台的安全组,但在生产环境里,不建议关闭系统防火墙,两层都开着,万一某一层有漏洞,另一层还能兜底。
Q&A:linux服务器防火墙端口怎么开放才算完整
针对这个高频问题,这里整理了三个最常见的追问。
问:防火墙开放端口了,但外网还是连不上,怎么办?
先确认服务器是否有云安全组,如果有,去云控制台把端口放行,再看应用监听地址,确保是0.0.0.0而不是127.0.0.1,最后用另一台外网机器执行 telnet 服务器IP 端口 测试,能通就是成功。
问:firewalld和iptables到底有什么区别?
firewalld是iptables的前端封装,按zone分组管理规则,支持动态重载,不中断现有连接,iptables直接操作内核netfilter,规则即时生效,但修改后需要手动保存,现在的新系统默认用firewalld,两者可以共存,但不建议同时管理,容易产生冲突。
问:如何查看Linux服务器已开放了哪些端口?
查看系统正在监听的端口,用 ss -tlnp,它会列出所有监听状态的TCP端口及所属进程,查询防火墙放行了哪些端口,firewalld用 firewall-cmd --list-ports,ufw用 ufw status,iptables用 iptables -L -n,注意监听端口和防火墙放行端口是两回事,两者都满足才能从外部访问。
流程走完,你的Linux服务器防火墙端口开放就算完整了,下次再遇到端口不通的反馈,先确认防火墙类型,再检查安全组,最后看应用监听,三步定位问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/803541.html