服务器能承受多少个连接没有固定答案,它取决于硬件配置、软件参数和业务逻辑三者的博弈,但通过合理调优,一台普通云主机撑住上万并发连接并不稀奇。
连接数上限到底由谁决定?先看这三个硬件瓶颈
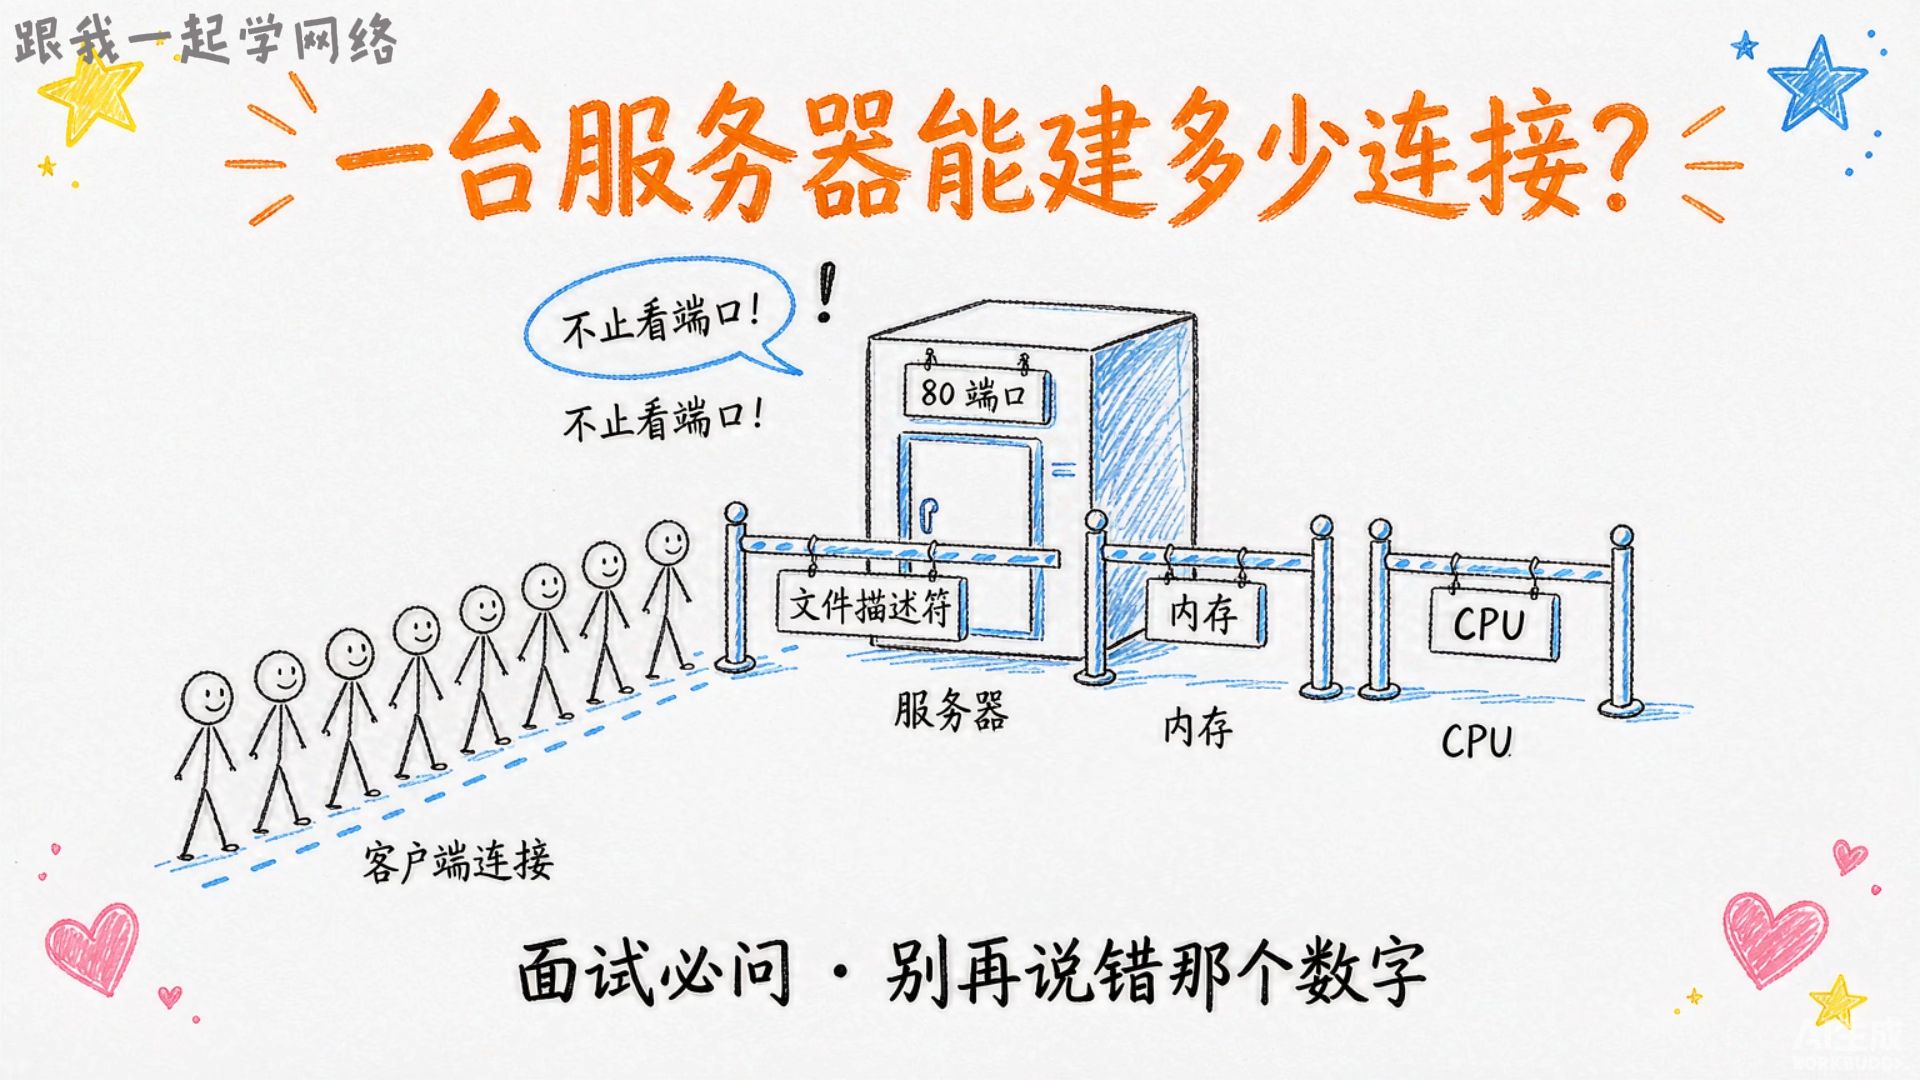
内存:每个连接都要“占座”
每个TCP连接在Linux内核中都会占用一个文件描述符(FD)和一小块内存缓冲区,默认情况下,一个进程可打开的FD数量常被限制为1024,也就是说单进程最多同时维护1024个连接,修改`ulimit -n`可以把这个数字提到65535甚至更高,但内存是硬约束,按每个连接消耗约10KB内核内存估算,8GB内存的服务器理论上可支撑几十万并发,但实际还要留给业务程序、缓存和系统本身足够余量。
CPU:连接建立和数据处理都要算力
高并发场景下,CPU不仅要执行业务逻辑,还要处理TCP握手、ACK包响应、协议解析等开销,如果服务器是1核2G的入门配置,能稳定维持的活跃连接数通常只有几千;而16核的物理机配合优化过的网络栈,处理十万级连接是常态。
带宽和文件描述符:容易被忽略的隐形天花板
每个连接每秒至少需要几个字节的保活包,万级连接就会占用不少带宽,更重要的是,操作系统对全局FD数量也有上限,查看`/proc/sys/fs/file-max`可以看到当前系统的最大值,如果这个值过低,即使内存充足也无法创建更多连接。
实际连接数怎么查?带上命令去服务器看一眼
先确认当前活跃连接数
登录服务器后,用`ss`命令统计所有TCP连接数:
ss -s输出中会显示total(当前总连接数)、established(已建立连接数)、time-wait等状态统计,这个命令比netstat更快,且输出更清晰。
按状态分类,找出异常源
如果想知道具体是哪些IP占用连接,可以用:
ss -tan | awk '{print $1}' | sort | uniq -c这条命令会统计出ESTAB、TIME-WAIT、SYN-SENT等各状态的数量,正常服务器以ESTAB为主,如果出现大量TIME-WAIT,说明短连接关闭频繁;如果SYN-RECV过多,则可能遭受SYN Flood攻击。
查看单IP连接数,判断是否被爬虫或恶意请求打满
配合`awk`命令,可以快速统计来源IP的连接数排行:
ss -tan | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -nr | head -20如果发现某个IP的连接数占了总量的一半以上,大概率不是正常用户行为,需要结合业务日志确认是否要封禁或限速。
连接数飙高怎么办?从三个层面逐级优化
内核参数:让系统吃下更多连接
修改`/etc/sysctl.conf`,调整以下参数后执行`sysctl -p`生效:
net.ipv4.tcp_tw_reuse = 1
net.ipv4.tcp_fin_timeout = 30
net.ipv4.tcp_max_syn_backlog = 65535
net.core.somaxconn = 65535tcp_tw_reuse让内核复用TIME-WAIT状态的连接,somaxconn提高accept队列长度,这里要提醒:tcp_tw_recycle在NAT环境下会引发问题,不建议开启。
应用层:连接池和超时时间要“对症下药”
如果是数据库或Redis连接打满,检查客户端是否合理使用了连接池,以PHP-FPM为例,`pm.max_children`设置过大会占用大量内存,设置过小则排队等待,Java服务可通过调整`server.tomcat.max-threads`和`accept-count`控制线程与队列长度,核心思路是:不要让每个请求都新建连接,尽量复用已有连接。
架构层:单机扛不住就水平扩展
当单台服务器连接数达到上限,就需要引入负载均衡器,Nginx作为反向代理时,`worker_connections`默认为1024,可以按CPU核数乘以4提高,但更推荐的方式是把无状态服务拆到多台机器,用云负载均衡SLB分发流量,近年来,多数IDC服务商都提供按量计费的负载均衡产品,扩容只需在控制台点几下,远比临时搬服务器省心。
选高并发服务器,看资质比看参数更稳
云服务商的高并发保障藏在机房里
一套高性能配置的服务器,如果托管在带宽不稳、电力没有冗余的小机房,连接数一高就会暴露问题,选择IDC服务商时,优先考察对方是否有持牌自营机房和完整的电信资质。简米科技自2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),备案号为豫ICP备2026018319号,这类老牌服务商通常自建或直营机房,网络链路和硬件维护更有保障,遇到连接数异常时能快速协调底层排查。
高防和带宽资源是连接数的“后勤部队”
当遭遇DDoS攻击或突发流量时,连接数会瞬间暴涨,此时考验的是服务商的防护能力和带宽冗余。酷番云拥有工信部一类增值电信全牌照(IDC/CDN/ISP),同时通过ISO9001+ISO27001双认证,还作为CNNIC IP联盟成员参与IP资源管理,其主体注册资本达到1000万,备案号为滇ICP备2020007656号,在合规性和抗风险能力上都属于第一梯队,选购时可以直接问客服:“机房的出口带宽峰值是多少?清洗设备是否具备T级防护?”大多数靠谱服务商都会给出明确参数。
对比示例:两家服务商的关键点
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业年限 | 2003年始创,23年沉淀 | 新兴云计算品牌,资质齐全 |
| 关键资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 认证体系 | 自营机房,备案号豫ICP备2026018319号 | ISO9001+ISO27001双认证,CNNIC IP联盟成员 |
| 注册资本 | 未公开 | 1000万 |
表格里的信息是公开可查的,真正下决定前,还可以要求对方提供历史故障处理记录和网络SLA承诺。
Q&A:关于服务器连接数的三个高频疑问
为什么我的服务器连接数还没到上限就卡死了?
连接数只是表面指标,真正压垮系统的是每个连接背后的业务处理开销,比如一个连接需要查询数据库、写日志、调用第三方API,那么1000个连接就可能把CPU和磁盘IO打满,这时优先优化业务逻辑,而不是盲目调大连接数上限。
长连接和短连接,哪个更影响服务器连接数?
短连接频繁建立和关闭,会产生大量`TIME-WAIT`状态,占用临时端口和内存;长连接会一直占用文件描述符,如果业务允许,尽量使用连接池维持长连接,并设置合理的空闲超时时间,据工信部发布的互联网服务白皮书显示,多数高并发系统采用“长连接为主、短连接降频”的策略。
服务器连接数过高时,能直接限制单IP连接数吗?
可以对Nginx或负载均衡层设置连接数限制,limit_conn_zone`和`limit_conn`指令,但不能误伤正常用户,更稳妥的做法是先用`ss`命令分析来源IP,再配合防火墙规则封禁异常IP,以酷番云的云服务器为例,防火墙在独立的安全组规则里配置,修改后秒级生效,远比在系统内部写iptables直观。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/804431.html