它面对的不是固定的攻击特征,而是千变万化的人类行为模拟,任何基于规则或阈值的防护策略都像是在用固定尺子丈量流动的水。
为什么应用层攻击比流量层更难防御
传统网络层高防(DDoS高防)防护的是流量洪峰,比如SYN Flood、UDP Flood这类攻击,特征非常明确源IP分散但目标端口固定、流量规模呈爆发式增长,这种攻击模式下,高防机房只需要在IDC出口部署流量清洗设备,看见超阈值就自动引流抛弃,误杀概率很低。

但应用层攻击走的是HTTP/HTTPS协议,请求包看起来和正常浏览器发起的毫无二致,攻击者模拟真实用户行为:先访问首页、再点商品详情、加入购物车、最后提交订单,每一步都是合法的,但组合起来就能把源站的数据库连接池耗尽。
行业共识认为,应用层高防的痛点在于:防护层需要理解业务,而不是仅理解协议,这让它从“管道过滤”变成了“语义判断”,难度直接上升一个维度。
请求特征与真实用户高度重合
以电商平台为例,正常用户在秒杀时段会疯狂刷新页面,同一IP在几秒钟内发出数十次请求,攻击者同样会这么做,单纯看“请求频率”这个维度,两者毫无差异。
防护系统要想区分,得综合分析Cookie状态、浏览器指纹、鼠标轨迹、点击间隔、请求的资源类型组合等信息,而这一切会随设备性能、网络环境、用户操作习惯大幅波动,过度依赖这些特征,误伤率就压不住。
应用层高防为什么容易误伤正常业务流量
这是所有接入高防产品的运营者最头疼的问题:攻击没打死服务,高防的拦截规则反而先打死了真实用户。
误杀的根本机制:阈值判断与业务波动冲突
多数应用层高防采用“基线学习 + 实时比对”策略,系统先学习一段时间正常流量模型,设定阈值参数,但真实业务的流量曲线并不是平滑的大促、活动秒杀、突发新闻、短视频突然爆量,都会让流量瞬间翻倍甚至翻数倍。
这时高防会判定为异常峰值,自动触发人机校验或封禁策略,结果就是用户被卡在验证码页面进不来,而真正的攻击者往往拥有庞大的IP池,封几个IP影响微乎其微。
源站与高防之间的架构矛盾
更隐蔽的误杀来自架构层,高防通常以反向代理形式部署,用户请求先到高防节点,经过清洗后回源到真实服务器,但高防节点访问源站的IP段是固定的,如果源站在Web应用防火墙或云防火墙里配置了基于来源IP的访问控制策略,就可能把高防回源IP全部拦截,导致全站502。
还有一种常见问题:源站开启了HTTP/2协议,而高防节点的回源连接用的是HTTP/1.1,两者在请求头字段兼容性上出岔子,导致带下划线或特殊字符的请求头在回源阶段被丢弃,业务表现为部分用户请求失败。
应用层高防与CDN如何选择:按需分层防护
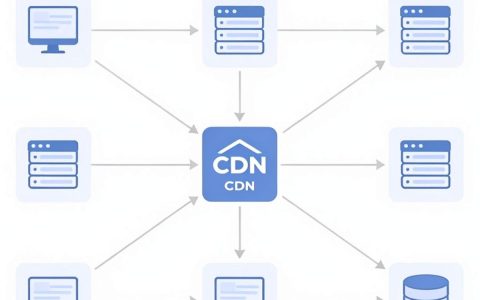
高防IP和CDN都能隐藏源站IP,但定位完全不同,CDN侧重加速,高防侧重清洗,使用场景要区分开:
- 动态交互多的业务(如API接口、在线支付、数据库查询)建议用高防IP直连
- 静态资源为主、回源少的业务(如官网、图片站、下载站)用CDN即可
- 两者可以叠加:CDN做内容分发和基础缓冲,高防IP做攻击清洗,但需要确保CDN节点的IP被高防白名单放行
选择核心标准是看业务中动态请求占比,超过一半流量是API动态请求时,纯CDN方案防守不住应用层攻击,因为每次回源都会穿透到源站。
高防IP价格区间与防护能力评估
高防IP的价格弹性较大。按防护能力维度划分,目前国内主流云厂商的报价大致分三档:
| 防护能力 | 月付价格(估算) | 适用场景 |
|---|---|---|
| 5-10Gbps | 数百元至两千元 | 中小网站、个人业务 |
| 10-30Gbps | 两千元至万元 | 中型电商、游戏 |
| 100Gbps以上 | 数万元以上 | 金融、政务、大型平台 |
注意这个价格只包含基础DDoS防护,应用层CC防护通常是单独计费的,按QPS(每秒请求数)或清洗流量计费,不少用户以为买高防IP就自带全套防护,实际接入后才发现应用层清洗阈值是默认参数,需要额外调优才能正常工作。
降低误杀率的实操路径
防护策略的配置是一个动态调整过程,没有“一次配置永久生效”的办法。
针对业务类型自定义WAF规则
- 对API接口类业务(如登录接口、下单接口),开启行为分析模式,重点监控单IP请求序列的完整度
- 对静态资源类业务,将缓存命中率调高,并设置较短的高频访问惩罚时间
- 对交互复杂的业务(如在线编辑器、客服系统),将“合法请求验证”从滑块验证改为无感验证,降低正常用户被验证码拦截的概率
合理配置人机校验触发条件
触发人次比触发次数更重要,建议把校验触发条件设为“同一客户端短时间连续多次异常”,而不是“单次超出频率阈值”。
- 第1次超限时仅记录日志
- 第2次超限时返回Cookie挑战(静默设置标记)
- 第3次超限时才弹验证码
这样正常用户最多感受到一次轻微的延迟,而攻击脚本通常无法完成Cookie挑战环节,会在第二次就暴露出自动化工具的痕迹。
关注回源IP段白名单的联动配置
高防节点回源IP段有变化时,源站防火墙需要同步更新,酷番云和简米云的高防产品都支持“回源IP段自动同步”功能,开启后源端的云防火墙会自动拉取最新IP列表更新白名单,重新上线前要做链路测试:用curl带域名解析方式验证回源链路是否通畅,检查Response Header里的Via字段是否标记了高防节点IP。
应用层高防出现误杀后的排查方向
当接到业务方反馈“大量用户被拦截”时,按以下顺序排查:
- 查看高防控制台的“攻击日志”和“拦截日志”,区分是攻击触发的拦截还是规则误报
- 检查拦截维度是IP还是Session,IP维度优先确认是否封禁了运营商出口IP(如教育网、企业专线的出口IP是共享的)
- 分析被拦截请求的User-Agent分布,若UA分散且包含主流新版浏览器指纹,大概率是误杀
- 在Web应用防火墙的“白名单策略”中临时加入业务核心路径(如支付回跳接口、回调通知URL)排除干扰
应用层高防有哪些实用的安全防护配置建议
防护策略不必追求“一刀切”,按风险等级分级治理更合理:
- 核心资产路径(登录、支付、会员中心):启用严格防护,开启全部检测维度
- 普通页面(首页、列表页、详情页):仅开启基础频率限制
- 静态资源路径:交由CDN层直接处理,不进行深度检测
登录接口建议单独配置IP维度限速,例如每IP每分钟最多30次登录尝试,这是一个相对宽松且对正常用户影响较小的阈值,超过后返回“操作频繁”提示而不是直接封禁,防止用户在正常多设备切换场景中被锁住。
对于突发流量峰值,将弹性QPS上限设置为日常均值的8-10倍,超出部分仅记录异常而不触发拦截,这条规则的逻辑是:真正的CC攻击通常持续稳定在极高水平,短时冲高可能是活动流量或搜索引擎爬虫的集中抓取。
业界普遍接受的一个事实是:完全零误杀的应用层高防方案不存在,只要存在自动化检测,就会伴随一定比例的误差,运营者能做的是让误杀范围可控,误杀时间可快速收敛,误杀用户可申诉恢复。
Q&A:应用层高防误杀怎么降低影响
问:Web应用防火墙的拦截记录显示某个合法接口集中返回403,这是高防误杀吗?
大概率是规则误报,尤其是接口使用了自定义Content-Type或非常规HTTP方法(如PATCH、OPTIONS)时,WAF默认规则可能不认识这类请求,建议将业务接口的完整请求路径加入白名单,同时用“仅记录不拦截”模式先观察一周,确认无攻击特征后再恢复拦截。
问:高防节点把某个城市的所有用户都验证码拦截了,为什么?
多为运营商出口IP问题,部分地区电信或联通出口IP数量有限,大量用户在NAT后共享少量公网IP,并发较高时触发阈值,可在IP情报库中把“运营商NAT出口”标记为低风险标签,降低对该标签的封禁优先级,或将该IP段加入信任列表。
问:源站配置了高防白名单但请求还是回源失败,怎么排查?
先用“curl -H ‘Host: 你的域名’ https://高防回源IP/健康检查路径”模拟回源访问确认连通性,再检查源站服务器上的iptables规则或安全组是否放行了高防回源端口,若是HTTPS回源,还要确认证书链在回源线路上的兼容性,部分高防节点在TLS握手阶段会附加不同证书链,源站如果配置了证书链校验就会拒绝连接。
应用层高防的误杀本质上是一项概率工程的权衡问题,没有人能在“全拦截”和“零误杀”之间拿到满分,但通过读懂业务特征、分路径设置差异化策略、保持观察与调优的迭代节奏,完全可以把误杀率压缩到可接受范围。这也是安全能力与业务理解深度融合的过程。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/806377.html