服务器日志的功能不是“存记录”,而是把系统运行的黑盒变成可追溯、可分析、可举证的证据链。 它至少承担故障定位、安全审计、性能分析、业务观察和合规留存五类任务,让你从“猜问题”转向“看证据”。
服务器日志的功能地图:五类能力各管什么
你登录服务器排查问题,第一时间别急着翻代码或重启服务,先看日志,往往比盲猜快得多,不同日志各管一段,职责清楚才不容易漏。
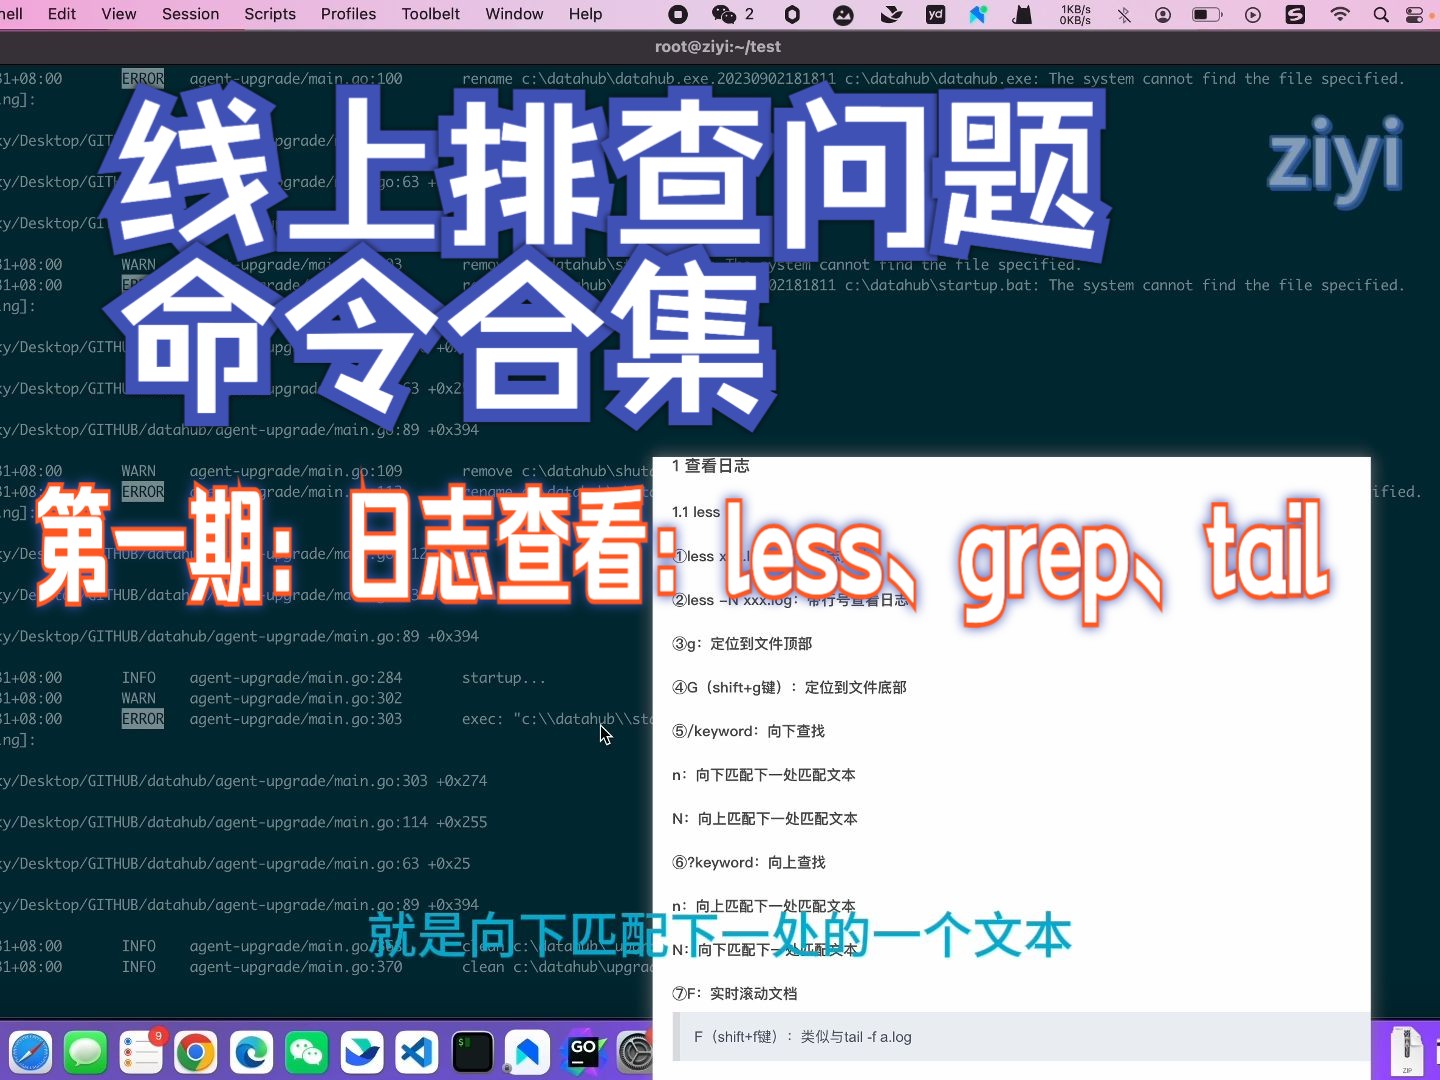
从一条访问日志看记录粒度
以Nginx访问日志为例,一行里通常包含客户端IP、请求时间、请求方法、URL、状态码、响应大小、耗时等字段,这些字段组合起来,能回答“谁在什么时候访问了什么、结果如何、快不快”。
- 查实时请求:
tail -f /var/log/nginx/access.log - 找5xx错误:
grep " 50[0-9] " /var/log/nginx/access.log - 看某IP行为:
grep "192.168.1.10" /var/log/nginx/access.log | tail -n 50
字段越完整,后续分析越省力,只记录时间和服务名,排查时往往还要靠猜。
系统日志与应用日志的分工
系统日志偏底层,记录内核、服务启动、磁盘、网络、认证等事件,应用日志偏业务,记录接口报错、任务执行、数据库连接等细节,两者时间对齐后,才能串起完整时间线。
- 系统日志常见路径:
/var/log/messages、/var/log/syslog - systemd服务日志:
journalctl -u nginx --since "2026-01-01 10:00:00" - 应用日志示例:
grep "ERROR" /var/log/app/app.log | tail -n 100
实操时先记下故障发生时间,再用journalctl和grep按时间窗口缩小范围。先看时间线,再看关联字段,比全量翻日志更高效。
安全日志与审计日志的差异
安全日志关注“有没有异常行为”,比如暴力破解、异常登录、端口扫描,审计日志关注“谁在什么时候做了什么”,强调完整性和可追溯性,两者有交集,但用途不同。
实操:用last和lastb查登录痕迹
- 查成功登录:
last -n 20 - 查失败登录:
lastb -n 20 - 查SSH失败记录:
grep "Failed password" /var/log/secure(不同发行版路径可能为/var/log/auth.log) - 统计失败来源IP:
grep "Failed password" /var/log/secure | awk '{print $(NF-3)}' | sort | uniq -c | sort -nr | head
| 日志类型 | 典型路径 | 核心功能 | 常用命令 |
|---|---|---|---|
| 系统日志 | /var/log/messages、/var/log/syslog |
记录内核与服务事件 | journalctl、tail |
| 应用日志 | /var/log/app/.log |
记录业务报错与执行结果 | grep、awk |
| 安全日志 | /var/log/secure、/var/log/auth.log |
记录认证与异常行为 | lastb、grep |
| 访问日志 | /var/log/nginx/access.log |
记录请求与响应状态 | tail -f、awk |
这些日志组合使用,才能覆盖“系统状态、应用行为、安全事件、访问轨迹”四个面。
服务器日志分析能解决哪些问题
日志分析不是把文件堆进搜索引擎就完事,先明确问题域,再选字段和工具,才不容易被噪声淹没。
故障排查:从报错时间线缩小范围
用户反馈接口502,你不要直接重启,按下面顺序走:
- 记录故障发生时间和请求路径。
- 查Nginx错误日志:
grep "502" /var/log/nginx/error.log | tail -n 50 - 查上游应用日志同一时间窗口:
grep "2026-01-01 10:1" /var/log/app/app.log - 关联数据库连接、超时、线程池等关键词:
grep -E "timeout|refused|pool" /var/log/app/app.log - 对比最近一次发布或配置变更时间。
多数情况下,报错日志会给出“连接超时”“权限拒绝”“文件不存在”这类直接线索,日志的价值在于把“偶发”变成“可复现的线索”。
性能瓶颈:用日志找慢请求和资源拐点
访问日志里的耗时字段很好用,你可以统计慢请求分布,也可以看状态码变化。
- 按状态码统计:
awk '{print $9}' /var/log/nginx/access.log | sort | uniq -c | sort -nr - 找耗时较长的请求:
awk '$NF > 1 {print}' /var/log/nginx/access.log | head - 看某接口错误比例:
grep "/api/order" /var/log/nginx/access.log | awk '{print $9}' | sort | uniq -c
日志分析要落到可行动指标:哪个接口慢、哪个IP异常、哪个时间段集中报错,只存不查,日志就只是磁盘占用。
安全事件:识别暴力破解和异常扫描
安全日志里常见三类信号:高频失败登录、非常规时间登录、同一IP访问大量路径,你可以用简单命令先筛一遍:
- 失败登录Top IP:
grep "Failed password" /var/log/secure | awk '{print $(NF-3)}' | sort | uniq -c | sort -nr | head - 访问404集中IP:
awk '$9==404 {print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -nr | head - 结合
fail2ban做自动封禁,规则要基于日志字段,不要凭感觉设阈值。
业务观察:把日志当轻量数据源
日志也能回答业务问题:某接口调用量是否异常、某地区请求是否集中、某版本错误率是否偏高,它不适合替代业务数据库,但适合做轻量观察。日志是追加写、检索导向的,事务和更新能力弱,业务主数据仍应入库。
服务器日志监控和审计有什么区别
这两个词经常被混用,但目标不同,监控看“现在有没有问题”,审计看“过去发生了什么、责任链条是否完整”。
监控看实时状态,审计看责任链条
- 监控:告警、仪表盘、SLA、实时错误率,重点是发现和响应。
- 审计:登录记录、特权命令、配置变更、访问日志,重点是完整、可追溯、防篡改。
- 监控可以采样,审计通常要求原始日志和完整时间线。
- 监控工具偏指标和告警,审计工具偏归档、检索和留存策略。
基础监控配置:rsyslog集中转发与logrotate轮转
小团队不必一上来就上重型平台,先把集中转发和轮转做稳:
- 在
/etc/rsyslog.conf中配置转发:. @@logserver:514(TCP)或. @logserver:514(UDP)。 - 接收端开启对应模块并按来源IP分目录存储。
- 用
logrotate防止磁盘被写满,配置示例放在/etc/logrotate.d/app:
/var/log/app/.log {
    daily
    rotate 14
    compress
    missingok
    notifempty
    copytruncate
}轮转周期和保留份数按磁盘容量和审计要求调整。先保证日志不丢、可查、磁盘不爆,再谈高级分析。
审计场景要保留哪些原始日志
审计场景通常关注:认证日志、特权命令记录、配置变更、访问日志、数据库审计日志,行业共识认为,审计日志的关键是完整性和时间同步,而不是单纯堆容量,时间不同步,跨系统关联就会断链。
中小公司如何低成本配置服务器日志
预算有限时,先解决“能查”和“不丢”,再考虑“好看”,很多团队失败不是因为工具不强,而是采集没覆盖、字段不统一、没人看。
开源组合:Filebeat采集 + Elasticsearch检索 + Grafana展示
一条可落地的轻量路径:
- 在每台服务器安装Filebeat,配置
filebeat.inputs指向应用日志和系统日志路径。 - 输出到Elasticsearch,按天建索引,避免单索引过大。
- Grafana添加Elasticsearch数据源,做错误数、慢请求、登录失败等面板。
- 设置基础告警:错误日志突增、磁盘使用率、日志采集断流。
这套组合的优点是可控、可迁移;缺点是索引和存储需要自己调优,日志量不大时,单机ES也能撑一段。
云厂商日志服务的价格与限制
云日志服务通常按写入量、存储量、索引量、查询量计费,免费额度有限,索引费用往往比存储费用更容易被忽略,选型时重点看:是否支持冷热分层、是否限制检索时间范围、出网流量是否额外计费。
| 方案 | 成本构成 | 适合场景 | 注意点 |
|---|---|---|---|
| 自建Filebeat+ES | 服务器成本、运维人力 | 日志量中等、需要自主可控 | 索引和磁盘要调优 |
| 云日志服务 | 写入、存储、索引、查询 | 快速上线、少运维 | 索引费用和保留策略要看清 |
| 仅本地轮转+归档 | 磁盘、对象存储 | 小规模、合规留存 | 检索能力弱,排障靠命令 |
业内专家指出,中小团队应先解决检索可用性,再追求全量长期存储,否则成本会失控。
冷热分层与对象存储归档
热数据放本地或搜索集群,冷数据压缩后归档到对象存储,常用动作:
- 轮转压缩:
gzip或logrotate的compress选项。 - 归档到对象存储:
aws s3 cp /var/log/archive/app-20260101.log.gz s3://your-bucket/logs/(或其他云厂商对应命令)。 - 定期清理本地过期文件:
find /var/log/archive -name ".gz" -mtime +N -delete,其中N按保留策略调整。
云服务器日志和本地服务器日志有什么区别
云上和本地不是简单“换个位置”,采集方式、网络边界、合规要求都有差异。
采集方式与网络边界差异
- 云服务器通常可用云监控Agent、日志服务SDK、VPC流日志;本地机房更多依赖rsyslog、syslog-ng、Filebeat自建链路。
- 云上要注意安全组和网络ACL,日志投递端口不要暴露到公网。
- 本地机房要注意跨网段转发和接收端容量,避免集中转发把日志服务器压垮。
- 云上对象存储适合归档,本地归档则常受磁盘和备份窗口限制。
合规与数据驻留要求
据工信部发布的等级保护相关要求,日志留存与审计是安全测评的关注点,云上选地域时要考虑数据驻留要求,跨地域归档要确认合规边界,本地机房则要关注物理访问控制和备份介质管理。
服务器日志保留多久合适
保留期没有一刀切答案,太短,故障复盘和安全审计缺证据;太长,存储和检索成本上升。
按业务类型区分保留周期
| 日志类型 | 保留倾向 | 归档方式 | 理由 |
|---|---|---|---|
| 访问日志 | 数周到数月 | 压缩后本地或对象存储 | 排障和流量分析为主 |
| 应用错误日志 | 数月 | 按天归档、可检索 | 复盘故障和版本对比 |
| 安全审计日志 | 较长周期 | 独立存储、限制删除权限 | 审计和事件调查需要 |
| 核心交易日志 | 按合规要求 | 长期归档、校验完整性 | 业务举证和监管要求 |
保留策略要写进轮转配置,不要靠人工记得删,人工操作容易漏,磁盘写满时又容易误删。
日志轮转与归档的具体命令
- 查看当前轮转配置:
cat /etc/logrotate.conf、ls /etc/logrotate.d/ - 手动触发轮转测试:
logrotate -d /etc/logrotate.d/app(调试模式,不实际执行) - 强制轮转:
logrotate -f /etc/logrotate.d/app - 检查归档目录大小:
du -sh /var/log/archive
服务器日志功能Q&A:三个常见疑问
服务器日志能直接当业务数据库用吗
不适合,日志是追加写、检索导向,事务和更新能力弱,适合做轻量分析和排障证据,不适合承载业务主数据,业务主数据仍应放数据库,日志只做旁路记录。
服务器日志分析工具必须上ELK吗
不一定,小规模用grep、awk、journalctl加轮转就够;中等规模可用Filebeat加Loki加Grafana;大规模再考虑Elasticsearch集群,工具选择看检索频率、保留期和团队运维能力。
服务器日志被删了还能排查故障吗
只能依赖备份、监控指标和上游系统日志,排查成本会明显上升,没有原始日志时,时间线和因果链很容易断,所以轮转和归档要先于故障发生,保留策略要提前落地。
服务器日志的功能最终落在“可查、可证、可复盘”六个字上。 先把采集覆盖、时间同步、轮转归档做扎实,再谈分析和可视化,日志才会从磁盘负担变成运维资产。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/806541.html