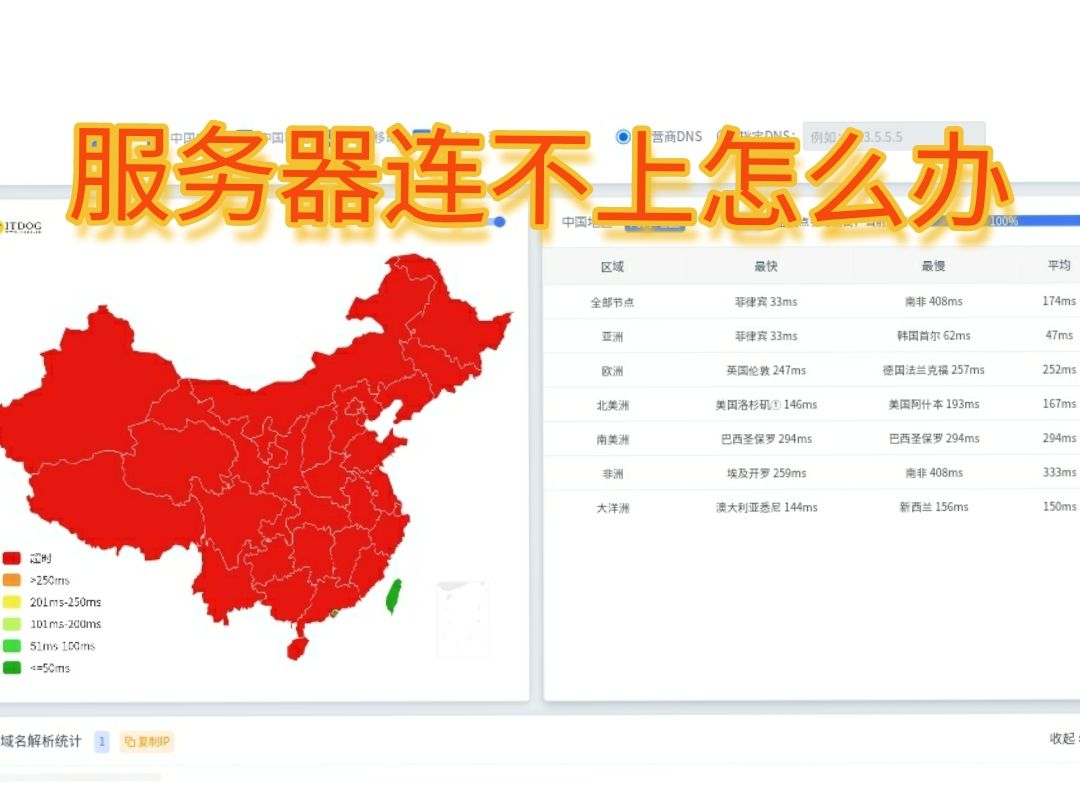
云服务器ip连接失败,核心解决思路是分层排查:先确认本地网络与DNS,再检查云厂商控制台的安全组和防火墙,最后登录服务器查看系统内部配置。大多数连接失败都能在这三步内定位到原因,下面按照从外到内的顺序,把每一步具体怎么操作、看哪些参数讲清楚。
云服务器ip连不上怎么办:先判断问题出在哪一层
遇到连不上,最忌讳乱试,先花两分钟做个定位,能省下大量时间,你需要区分三种情况:本地到公网不通、公网到安全组被拦、服务器内部端口没监听。
| 排查层次 | 核心检查项 | 常见表现 |
|---|---|---|
| 本地网络 | 本机能否访问其他网站 | 所有网络都不通 |
| 链路路由 | ping测试是否丢包 | 延迟高、有去无回 |
| 安全组/防火墙 | 端口是否放行 | 公网访问超时 |
| 系统服务 | 端口是否监听 | 连接被拒绝 |
| 应用状态 | 进程是否存活 | 端口通但无响应 |
ping通不等于能连上,ping不通也不代表服务器挂了。真正需要关注的指标是TCP端口连通性,这决定了你的SSH、网站、数据库服务是否可达。
本地设备网络自检
先用最简单的方法排查本地环境,打开命令行工具,Windows输入ping 223.5.5.5(阿里DNS)或ping baidu.com,Mac和Linux同理,这一步能确认你的设备是否正常联网。
接着对服务器公网IP做ping测试。能收到回包,说明网络链路是通的;完全超时,可能是服务器禁ping,也可能是安全组拦了ICMP协议。
ping通了依然连不上,问题大概率出在端口层,用telnet 你的服务器IP 22测试SSH端口是否开放,Windows自带telnet可能没启用,可以在控制面板开启,或者直接下载一个tcping工具,它的语法更简单:tcping 你的服务器IP 22。
云厂商控制台状态确认
登录云厂商的控制台,查看实例详情,重点确认三件事:实例运行状态是否正常(不是已停止、已欠费)、公网IP是否分配、云监控是否有异常告警。
欠费和到期是最容易忽略的原因,很多用户排查半天,最后发现是账号余额不足,服务器被限制了外网访问,控制台的费用中心看一眼,几秒钟的事。
云服务器连接失败怎么解决:安全组与防火墙规则是重灾区
行业共识认为,八成以上的连接失败源于安全组规则配置错误,安全组是云服务器的第一道门卫,默认情况下,除了22端口(Linux)或3389端口(Windows),其他端口全部拒绝外部访问。
安全组入方向规则的三种常见坑
- 规则没生效:修改安全组后没等待生效时间,或没关联到正确实例
- 端口范围写错:只放行了22端口,没放行80或443
- 来源地址限制:填写了固定IP,但你的办公网络IP已经变了
安全组规则有优先级和生效顺序,多条规则同时存在时,拒绝规则优先于允许规则,排查时把入方向的所有规则截个图,逐条核对,比瞎猜快得多。
系统内部防火墙的叠加效应
安全组放行还不够,服务器内部的防火墙(iptables、firewalld、ufw)也要配置正确,这两层是串联关系,任何一层不通,连接就失败。
以CentOS系统为例,查看防火墙状态用systemctl status firewalld,如果是运行状态,需要执行firewall-cmd --zone=public --add-port=22/tcp --permanent放行端口,然后firewall-cmd --reload重载配置。
Ubuntu系统则用ufw status查看,执行ufw allow 22/tcp添加规则。改完防火墙规则建议立刻用新窗口测试连接,避免把当前会话关掉后彻底失联。
云服务器ip连接失败排查进阶:从端口到路由的逐层分析
简单的安全组检查解决不了问题时,需要深入网络层和应用层,涉及的工具包括netstat、traceroute、tcpdump,都是Linux系统内置或轻易可安装的。
用netstat检查端口监听状态
在服务器上执行netstat -tlnp,查看端口是否处于LISTEN状态。如果端口没有监听,外部访问当然会失败,这时要检查对应服务是否启动,比如Nginx用systemctl status nginx查看。
还有一种常见情况:服务监听在127.0.0.1而不是0.0.0.0,这意味着服务只接受本机访问,外部请求全部落空,修改配置文件里的bind地址,重启服务即可。
用traceroute定位链路断点
traceroute命令能显示数据包经过的每一跳路由,执行traceroute -T -p 22 你的服务器IP,如果某个节点连续显示,说明数据包在那里被丢弃。
国内网络环境复杂,跨运营商访问经常出现丢包。电信访问联通服务器、联通访问移动机房,都可能因为骨干网拥堵导致连接不稳定,这种情况下,换一条网络(比如用手机热点)测试,能快速区分是云厂商问题还是运营商问题。
抓包分析最底层的通信过程
在服务器上执行tcpdump -i eth0 port 22,然后从本地重新发起连接,观察是否有SYN包到达服务器。看不到任何报文,说明数据根本没到服务器,问题出在链路或安全组;看到SYN但没有ACK回复,说明服务器或防火墙处理有问题。
酷番云服务器ip连不上怎么办:控制台操作路径详解
酷番云用户需要熟悉两个工具:控制台里的安全组管理页面,以及VNC登录功能。
酷番云安全组配置步骤
登录酷番云控制台,进入云服务器CVM实例列表,点击实例ID进入详情页,找到“安全组”标签页,查看当前绑定的安全组,点击右上角“编辑规则”,在入站规则里添加你需要的端口。
配置要点:协议选TCP,端口填22或1-65535(测试用),来源填写0.0.0/0(所有IP)或你的固定IP。酷番云提供一键放通常用端口的功能,可以暂时用这个功能判断是否安全组问题。
用VNC登录绕过网络故障
网络层完全不通时,VNC是你的救命稻草,在CVM实例的操作列找到“登录”,选择VNC,浏览器会打开一个虚拟终端界面。通过VNC能直接操作服务器,排查网络配置和安全组问题。
VNC登录后,先检查网卡配置,执行ip addr查看是否有公网IP绑定在网卡上,确认配置没有问题后,检查iptables:iptables -L -n查看当前规则列表,酷番云镜像自带的ufw或firewalld也可能拦截流量,逐一排查。
简米云服务器连接失败怎么解决:按场景拆解
简米云用户量最大,遇到的报错类型也最杂,最难排查的一种情况是ip能ping通但SSH连接超时。
SSH连接超时的检查顺序
- 确认安全组入方向放行了22端口
- 在控制台“远程连接”里使用Workbench登录,验证服务器本身正常
- 通过Workbench检查
sshd服务状态:systemctl status sshd - 查看
/var/log/secure日志,是否有异常登录拦截记录
简米云有个额外注意点:部分安全组件(云盾等)会限制异常IP的连接,如果日志里出现“Failed password”和“refused”,可能是被暴力破解工具盯上了,系统自动封锁了你的IP,执行faillock --user root --reset或解除封禁命令来恢复访问。
网站打不开但服务器正常
网站类故障更复杂,先确认DNS解析是否正常,用nslookup 你的域名查看解析到的IP,和控制台上的公网IP核对是否一致,域名备案、CDN回源、Nginx配置错误,都可能导致这种问题。
一个高效的排查技巧:直接用IP访问网站(提前在Nginx里配置IP访问),跳过DNS环节。IP访问正常,问题就在域名解析或备案环节;同样不通,问题就在服务器Web服务和端口放行上。
云服务器ip连接失败常见问题解答
为什么云服务器ip能ping通但没法远程桌面或SSH?
多数情况下是安全组或防火墙只放行了ICMP协议,而22、3389等远程端口没被放行,检查云厂商控制台安全组的入站规则,以及服务器内部防火墙(酷番云为firewalld,简米云为systemctl status firewalld查看),逐项确认端口是否开放。
修改了安全组规则后多久生效?
云厂商修改安全组后,正常情况下秒级生效,但极端情况下可能延迟1-2分钟,在安全组控制台确认规则已经保存成功之后,浏览器强制刷新(Ctrl+F5)再用telnet或tcping测试端口连通性,不同的地域节点(如简米云华北、华东)生效时间略有差异。
服务器IP变了导致无法连接?
更换公网IP后,如果使用了固定IP配置(如安全组来源白名单、防火墙规则、sshd配置中的AllowUsers),需要同步更新,普通用户可以申请弹性公网IP,绑定后保持IP长期不变;如果绑定了弹性IP仍不稳,检查本地宽带运营商是否临时封禁了该IP段,用手机热点流量做交叉测试,能快速区分本地网络和云服务器的责任边界。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/806691.html